

ghostsplice
 asset-group/ghostsplice
Repositório Ghostsplice: PoC para Ataque de Fragmentação de Confiança entre Canais
data-exfiltrationsocial-engineeringred-teaming+3
9
asset-group/ghostspliceRepositório Ghostsplice: PoC para Ataque de Fragmentação de Confiança entre Canais
 user696/mrrat
:mouse: Este é um Trojan de Acesso Remoto (RAT) multiplataforma em Python 2.x
 b3rt1ng/koi
Manipulador de reverse shell multi-sessão com upgrade de PTY, módulos de pós-exploração, tunelamento de Camada 3, ofuscação de payload para evasão de…
 codextf2/screenshotbof
Uma capacidade alternativa de captura de tela para o Cobalt Strike que utiliza WinAPI e não realiza fork & run. Captura de tela baixada na memória.
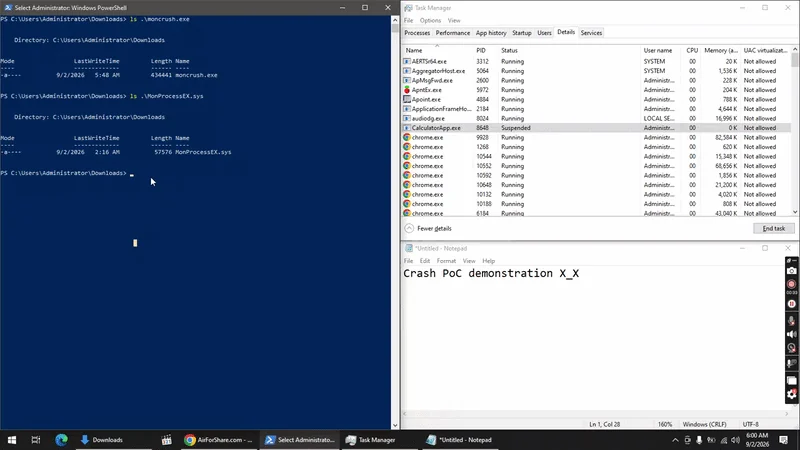 deathshotxd/0xm0ncrush
# Terminador de processos em modo kernel usando um driver BYOVD assinado. Funciona em todos os Windows 10/11. Sem offsets, sem PDB. Rust.
 postrequest/link
link é um framework de comando e controle escrito em Rust
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
 entysec/hatsploit
Plataforma modular de teste de penetração que permite escrever, testar e executar código de exploit.
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 lame-projects/stratum-c2
Estrutura C2 dead-drop em nuvem — RSA-4096 + AES-256-GCM, 5 provedores de nuvem, agentes somente em Rust, malha P2P, mecanismo de persistência,…
 monoxgas/srdi
Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.
 joshuaprovoste/deserializer
Analisador de Código Estático baseado em AST com Mapeamento de Relacionamentos Potencializado por LLM Agêntico para descobrir caminhos de RCE em…
 jm33-m0/emp3r0r
Malha de Gossip C2 com Autocura e Descoberta Assistida de Pares, Execução BOF Multiplataforma e Agentes Programáveis.
 bmax121/kernelpatch
Aplicação de patches e hooks no kernel Linux usando apenas uma imagem de kernel Linux sem símbolos de depuração.

 wattocyber/custom-oscp-tooling
Kit de ferramentas focado em OSCP para enumeração somente leitura de rede, SMB, AD, DNS, web e banco de dados; varredura de escalonamento de…
 zznop/sploit
Pacote Go que auxilia em análise binária e exploração
 gmh5225/dropper
Ferramenta para incorporar payloads em imagens no formato JPG/PNG, permitindo executar determinadas ações ao abri-las.
 tyeurada/edrevasionworkshop
Materiais de workshop para “Desenvolvimento de Malware Passo a Passo: Evadindo EDR de Loaders ao Kernel” apresentados na DEF CON 34 e BSidesLV 2026.…