

artillery
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
defensive-toolsioc-managementnetwork-security+5
339
trustedsec/artilleryFerramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script local F5 BIG-IP que verifica Indicadores de Compromisso (IoCs) relacionados ao CVE-2020-5902, analisando logs, arquivos e integridade do…
 cisagov/check-your-pulse
Esta ferramenta pode ajudar a determinar se existem indicadores de compromisso (IOCs) nos arquivos de log de um Pulse Secure VPN Appliance para o…
 assafmo/xioc
Extrair indicadores de compromisso de texto, incluindo os "escapados".
 nicolasriverocorvalan/cloud-sniper
Centro de Operações de Segurança Virtual
 deadbits/yara-rules
Coleção de assinaturas YARA de pesquisas individuais
 mandiant/ioc-scanner-cve-2019-19781
Scanner de Indicador de Comprometimento para CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
Script forense automatizado para caça de cve-2019-19781
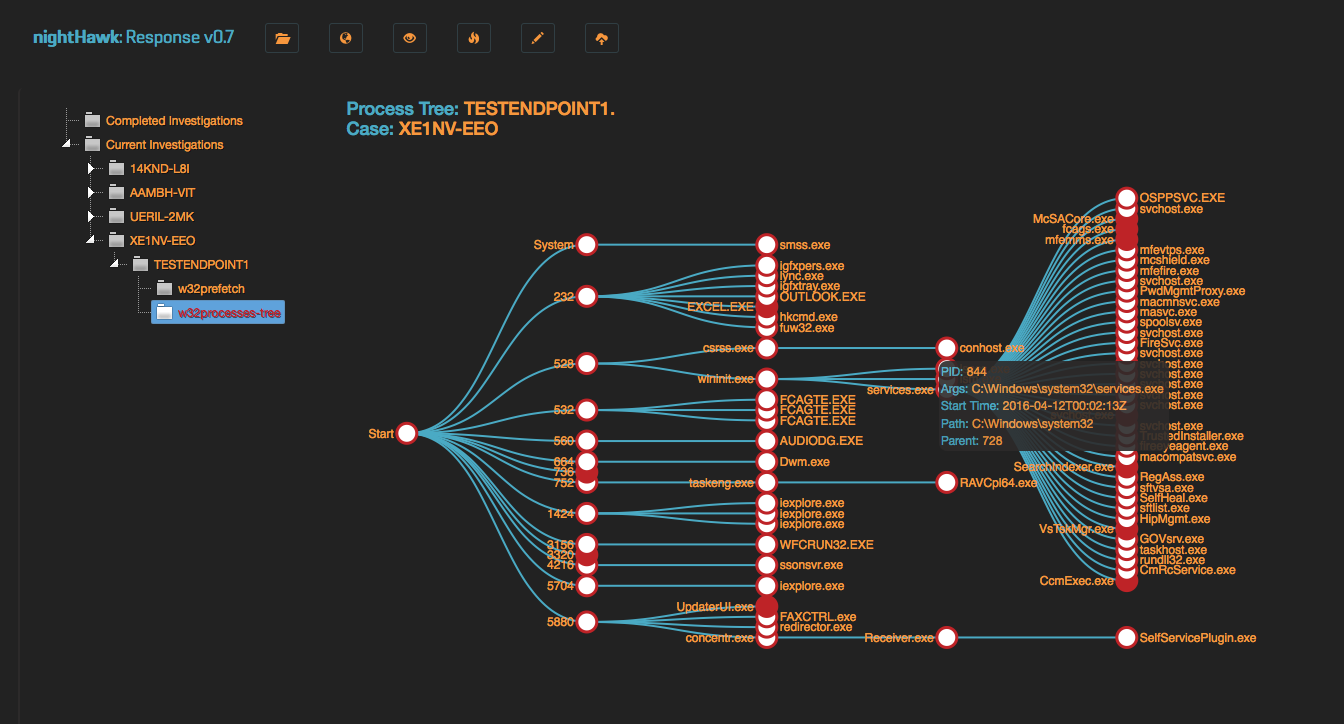 biggiesmallsag/nighthawkresponse
Framework Forense de Resposta a Incidentes
 silascutler/malpipe
Motor de ingestão e processamento de Malware/IOC
 abhinavbom/threat-intelligence-hunter
TIH é uma ferramenta de inteligência que ajuda você a buscar IOCs em vários feeds de segurança disponíveis abertamente e algumas APIs conhecidas. A…
 navytitanium/eitest-tools-scripts-iocs
Kit de feed de IOC e análise para campanhas EITest, com descriptografia de dados C2, decodificação de payloads de vítimas e processamento de logs de…
 r3mrum/loki-parse
Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…
 nccgroup/mortimer
Uma coleção de scripts para processar dados e inteligência do tipo forense de rede, principalmente em um banco de dados postgres.