http-garden
 narfindustries/http-garden
Framework de testes diferenciais para implementações HTTP
vulnerability-analysisdynamic-code-analysisweb-security+1
941
narfindustries/http-gardenFramework de testes diferenciais para implementações HTTP
 dolevf/graphw00f
Ferramenta de identificação de engine de servidor GraphQL que envia consultas benignas e malformadas para identificar a tecnologia do backend e…
 steven-michaud/hookcase
Ferramenta para engenharia reversa do macOS/OS X
 memn0ps/matrix-rs
Rusty Hypervisor - Hipervisor Tipo 2 Blue Pill de kernel do Windows em Rust (Codinome: Matrix)
 hackmanit/tinja
TInjA é uma ferramenta CLI para testar páginas web em busca de vulnerabilidades de injeção de template e suporta 44 dos mecanismos de template mais…
 enablesecurity/wafw00f
Ferramenta automatizada de fingerprinting de Web Application Firewall que identifica e detecta mais de 200 produtos WAF analisando respostas HTTP a…
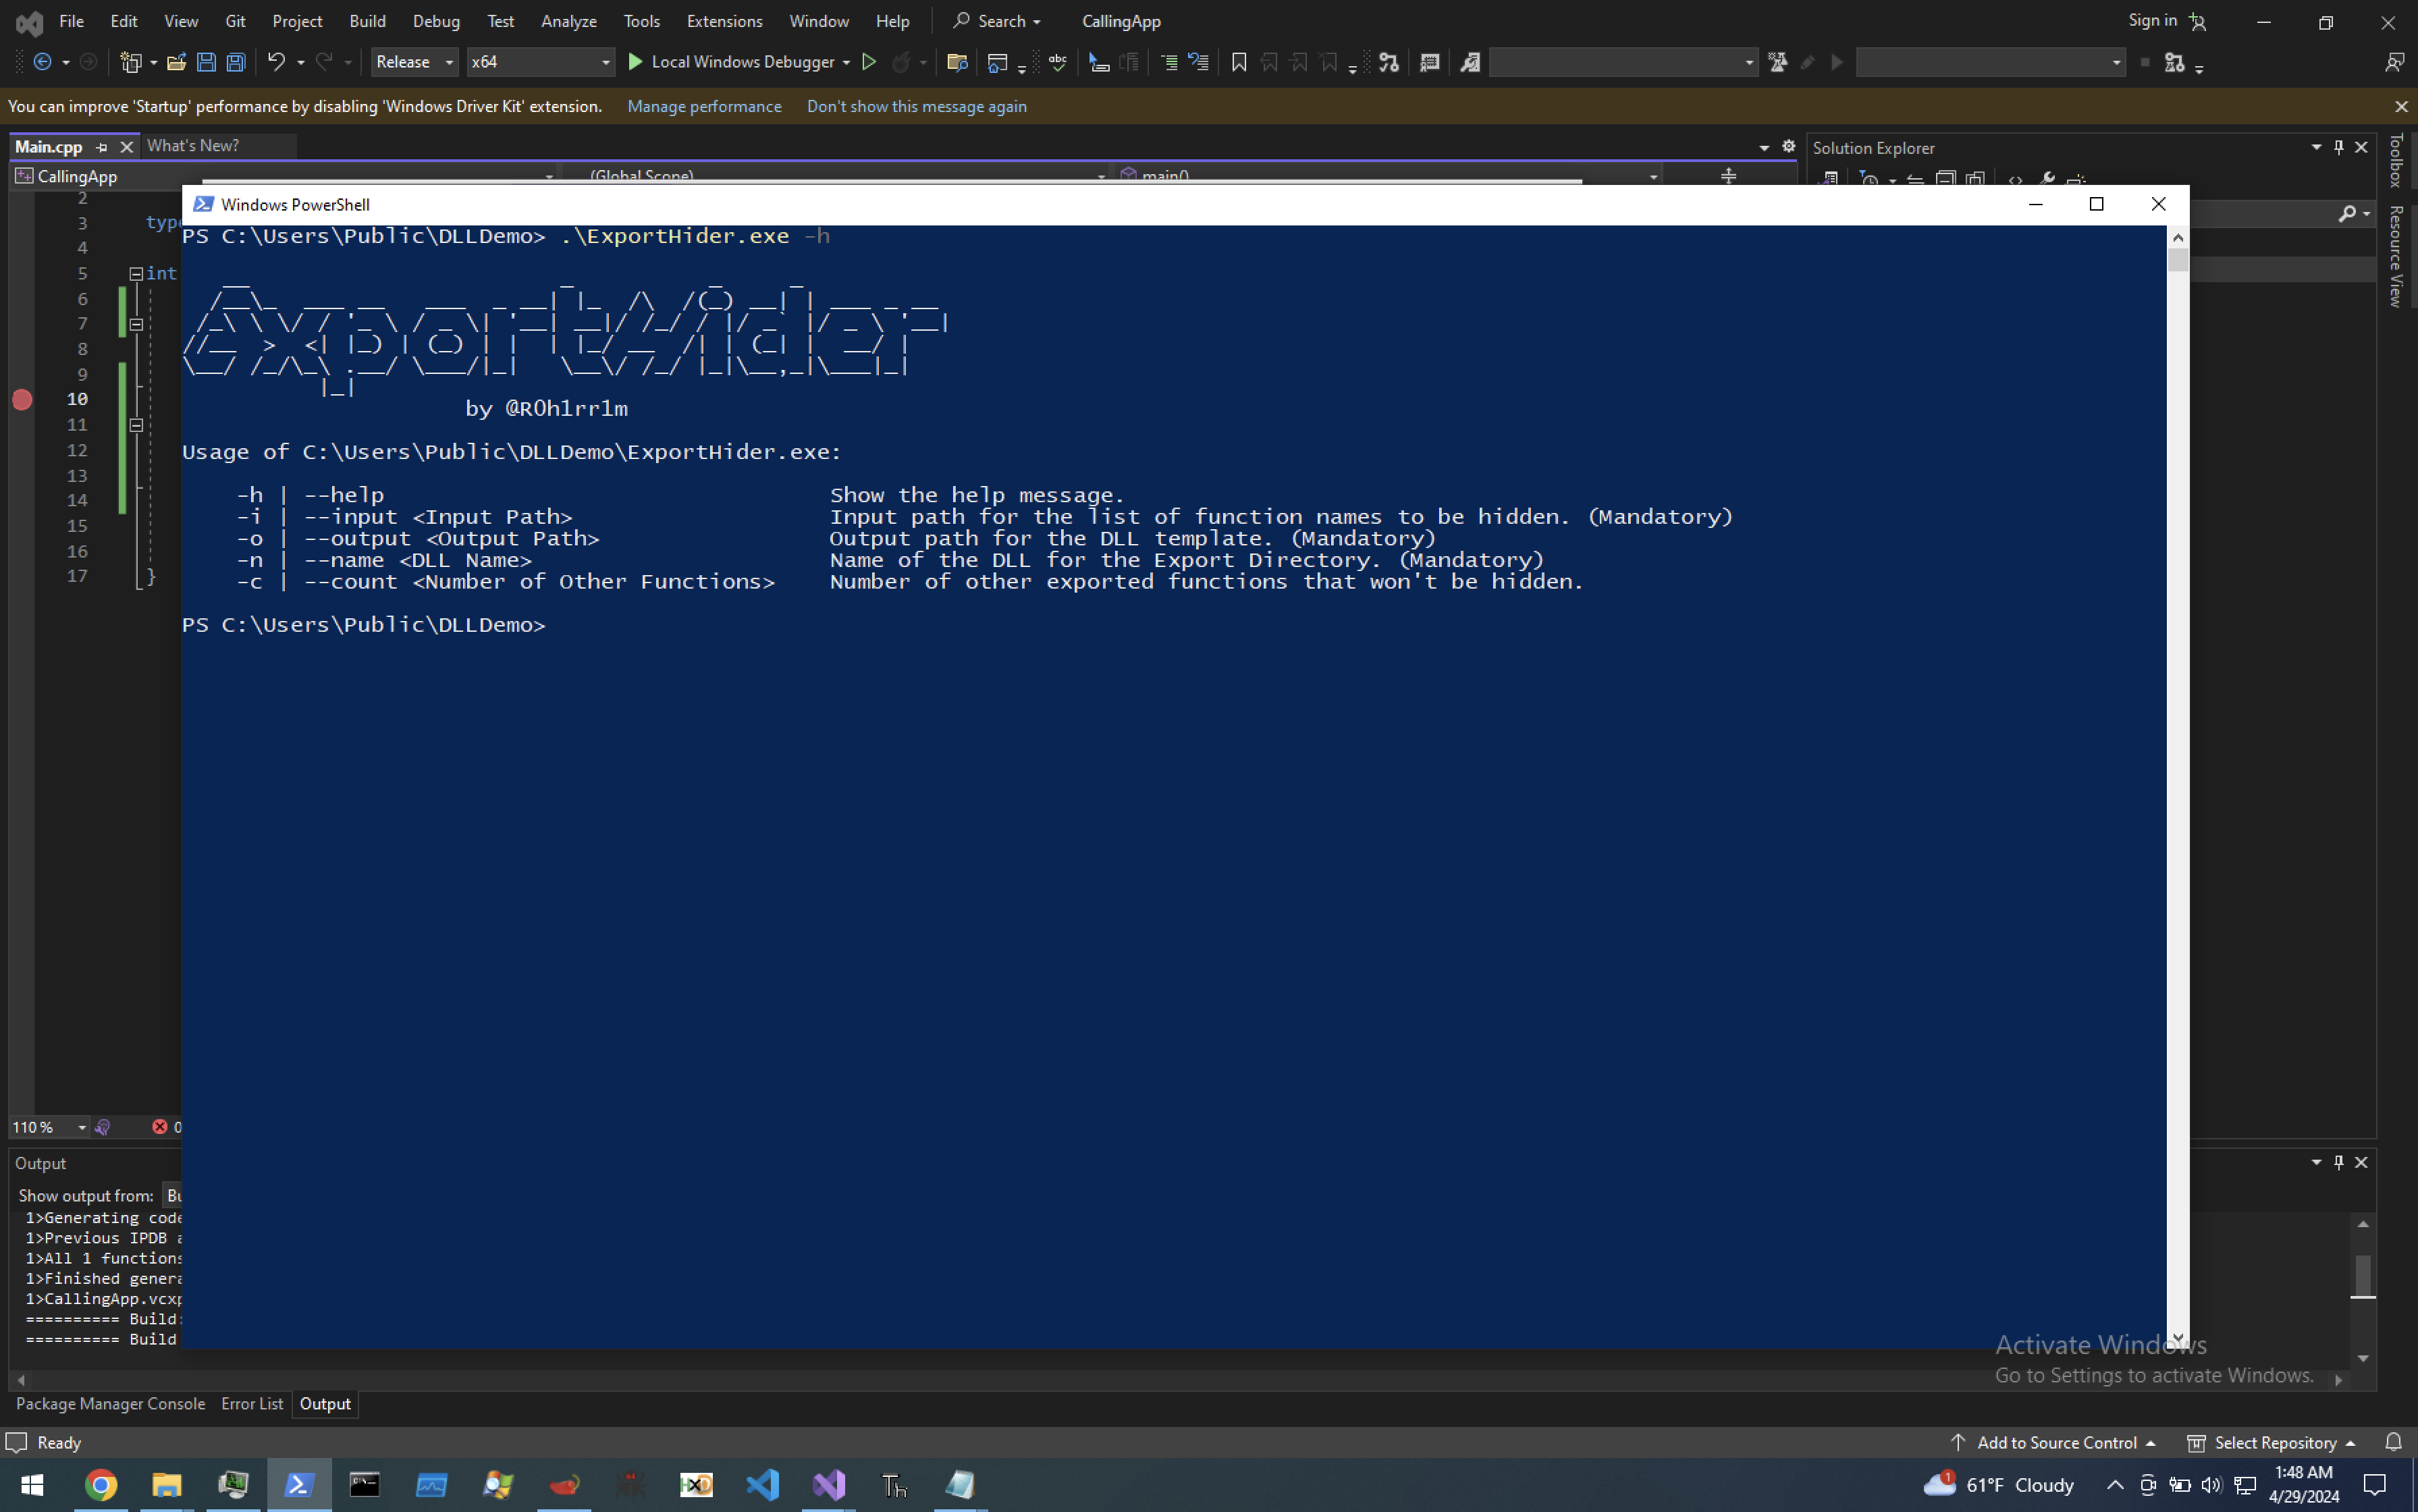 frkngksl/exporthider
ExportHider: Gerando Tabela de Exportação durante o Tempo de Execução para Ocultar as Funções Exportadas do Arquivo DLL.
 urbanadventurer/whatweb
Scanner web de próxima geração
 google/oss-fuzz-gen
Fuzzing alimentado por LLM via OSS-Fuzz.
 dere-ad2001/frida-labs
O repositório contém uma série de desafios para aprender Frida para exploração Android.
 gmh5225/ida-claude-code-plugins
Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
 kashithecomfy/comfyengine
ComfyEngine é um kit de ferramentas de exploração de memória construído para pessoas que precisam monitorar, corrigir e criar scripts para um…
 zxgio/ghidra_stack_strings
Um script para detectar stack-strings por meio de emulação (utilizando Unicorn)
 splx-ai/agentic-radar
Um scanner de segurança para seus fluxos de trabalho agênticos de LLM
 aftermathlabs/vmp2
Desempacote e desofusque binários protegidos por VMProtect 2 com um explorador de VM baseado em emulação, profiler de handlers e recompilador…
 dolevf/graphql-cop
Utilitário Python leve para auditoria de segurança automatizada de APIs GraphQL. Detecta configurações incorretas, vazamentos de informações e…
 google/buzzer
Toolchain de fuzzer eBPF para gerar programas eBPF aleatórios e validar o comportamento do verificador/runtime do kernel. Suporta fuzzing guiado por…