

ghidra
 nationalsecurityagency/ghidra
Ghidra é um framework de engenharia reversa de software (SRE).
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra é um framework de engenharia reversa de software (SRE).
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
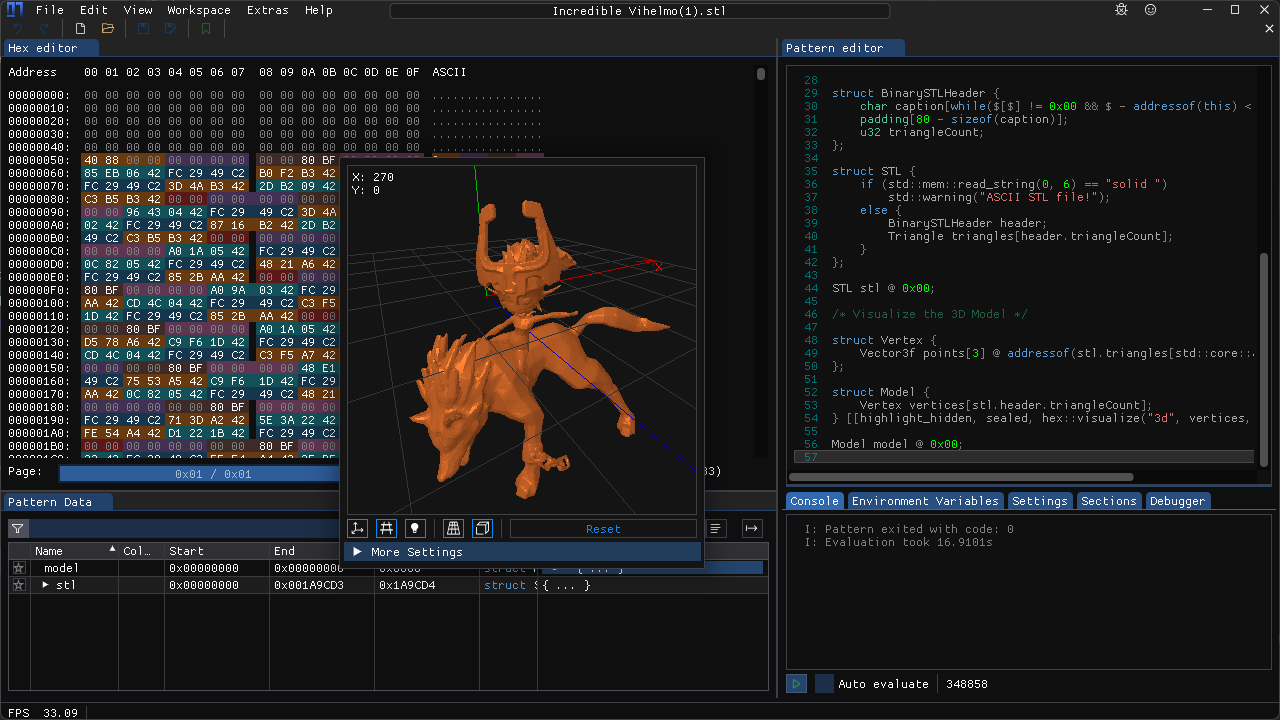 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 gallopsled/pwntools
Framework CTF e biblioteca de desenvolvimento de exploits
 rizinorg/cutter
Plataforma de Engenharia Reversa Livre e de Código Aberto alimentada por rizin
 xairy/linux-kernel-exploitation
Uma coleção de links relacionados à segurança e exploração do kernel Linux
 capstone-engine/capstone
Framework de desmontagem multiarquitetura que oferece uma API leve e thread-safe para análise de binários, engenharia reversa e pesquisa de malware…
 pwndbg/pwndbg
Desenvolvimento de Exploits e Engenharia Reversa com GDB e LLDB Facilitados
 angr/angr
Uma plataforma de análise binária poderosa e fácil de usar!
 horsicq/detect-it-easy
Programa para determinar tipos de arquivos para Windows, Linux e MacOS.
 dnspyex/dnspy
Revival não oficial do conhecido depurador .NET e editor de assembly, dnSpy
 shellphish/how2heap
Um repositório para aprender várias técnicas de exploração de heap.
 axi0mx/ipwndfu
ferramenta de jailbreak de código aberto para muitos dispositivos iOS
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
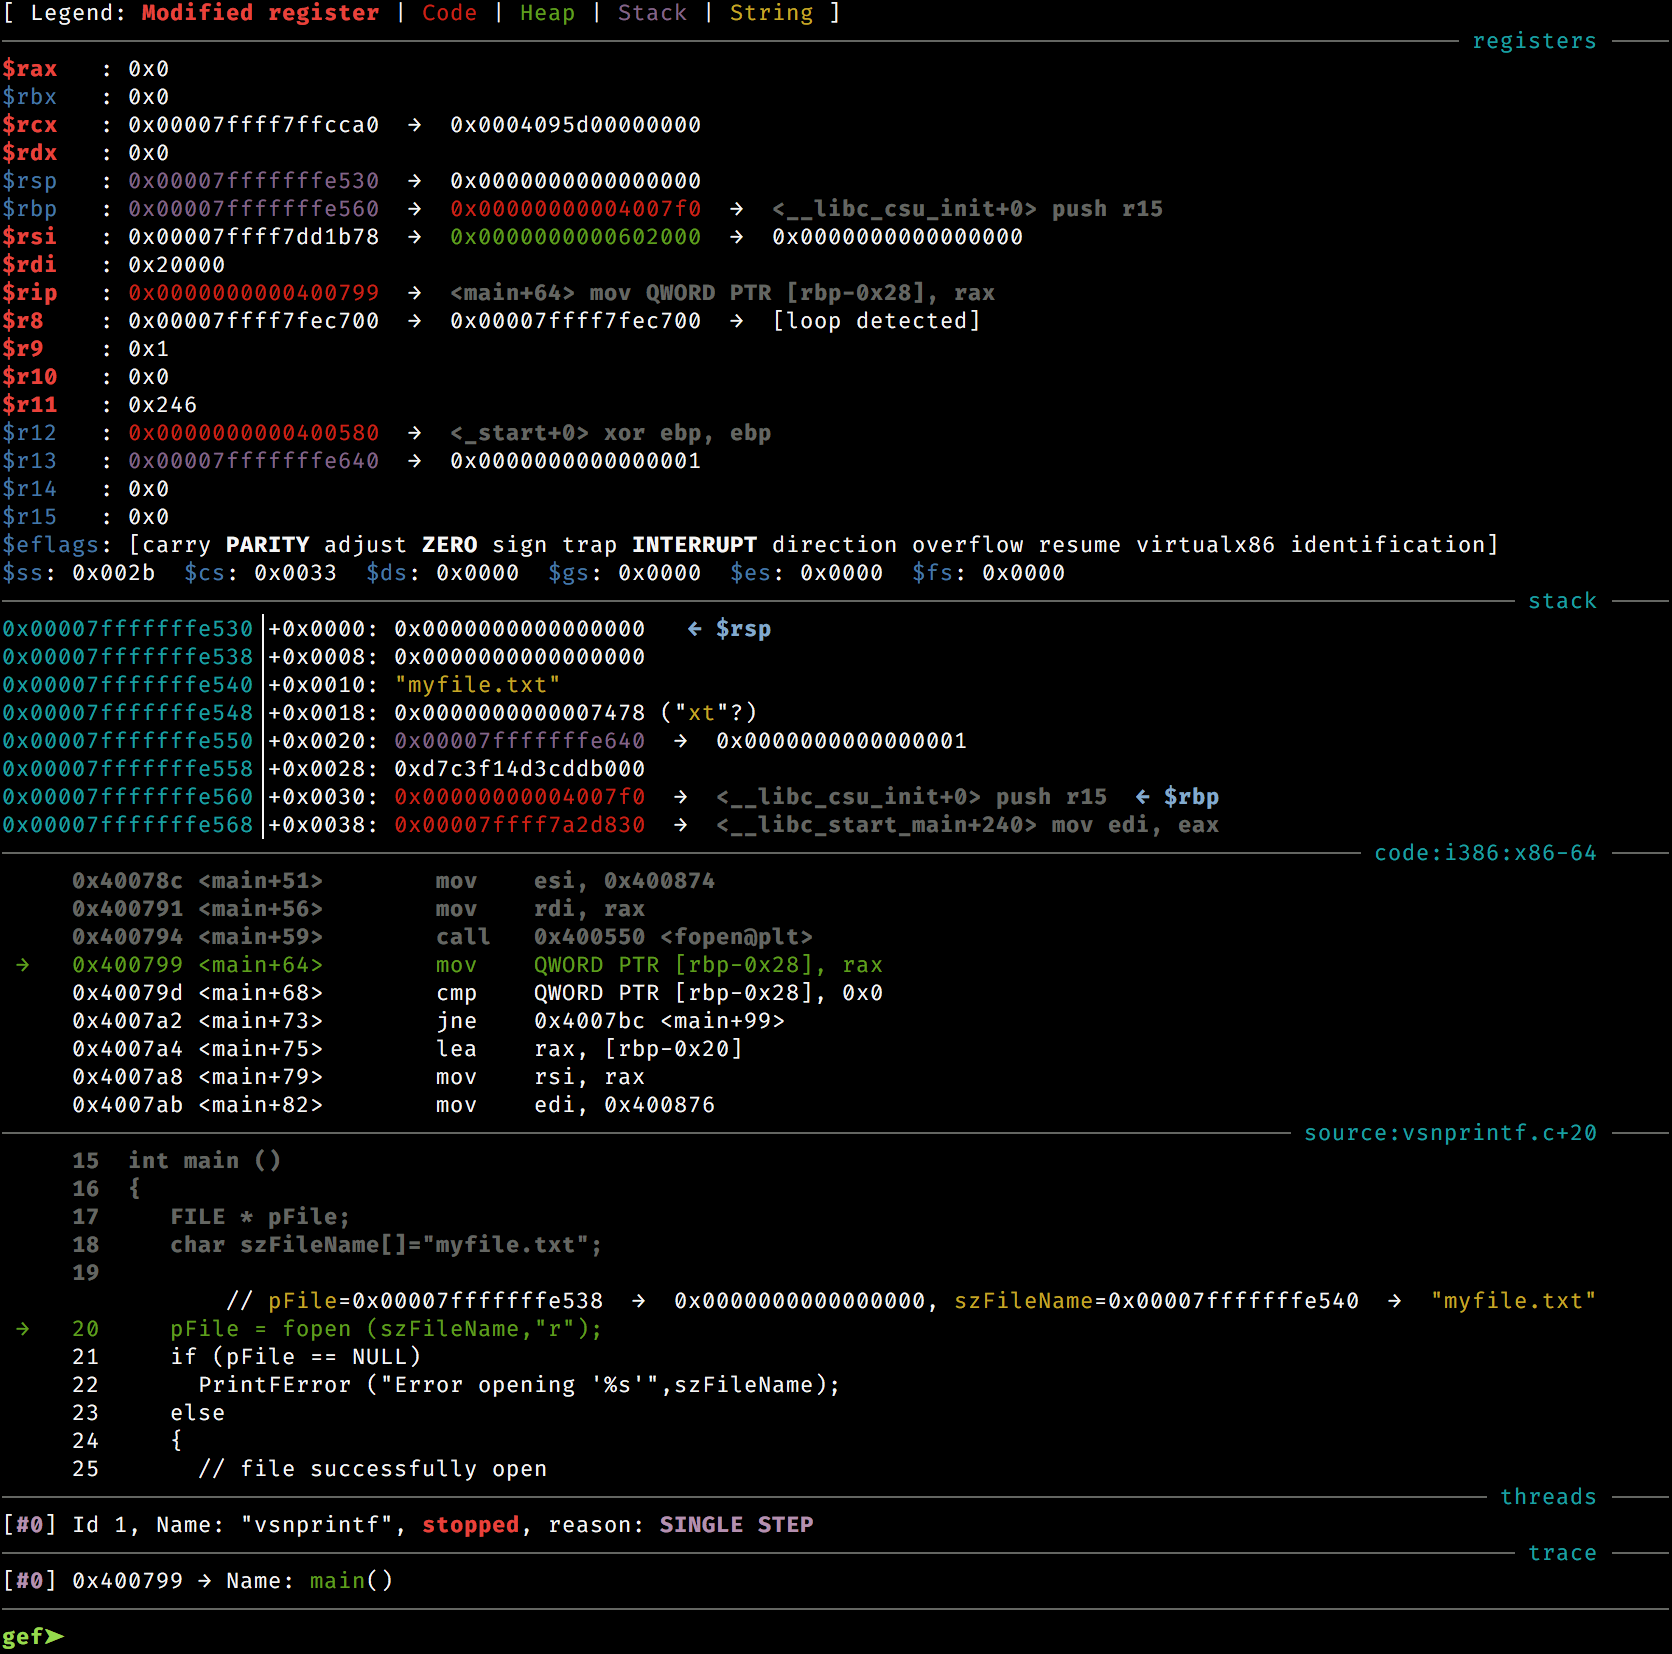 hugsy/gef
GEF (GDB Enhanced Features) - uma experiência moderna para GDB com capacidades avançadas de depuração para desenvolvedores de exploits e engenheiros…
 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 rizinorg/rizin
Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.