
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent para remediação inteligente de segurança. Rastreia o raio de impacto de vulnerabilidades usando o grafo de conhecimento da Orbit, pontua o risco, identifica os proprietários do código e orquestra a geração segura de código—reduzindo a análise de 4+ horas para minutos. Automatiza a análise de vulnerabilidades, a avaliação de riscos e a geração segura de código com aprovação humana no processo. Funciona com qualquer estrutura de projeto, 7+ linguagens.
Automatize análise de vulnerabilidades de segurança, avaliação de riscos e remediação em todo o seu codebase usando IA e o grafo de conhecimento Orbit


As equipes de segurança enfrentam um desafio crítico: Encontrar vulnerabilidades é rápido. Corrigi-las leva uma eternidade.
Manual vulnerability remediation workflow:
1. SAST scan finds vulnerability         (~5 minutes)
2. Security engineer analyzes impact     (~2 hours)
3. Developer creates fix                 (~1 hour)
4. Code review and approval              (~30 minutes)
5. Merge and deploy                      (~30 minutes)

Total: 4+ hours per vulnerability
Com centenas de descobertas em vários codebases, as equipes se afogam em trabalho manual enquanto os riscos de segurança se acumulam.
Orbit Tracer transforma a remediação de segurança de horas para 45 segundos.
Orbit Tracer automated workflow:
Finding → Blast Radius Analysis → Risk Scoring → MR Creation

45 seconds. End of story.
Usando o grafo de conhecimento Orbit do GitLab e o agente Claude, o Orbit Tracer:
Resultado: 99,8% de economia de tempo. 100% de supervisão humana.
| Abordagem | Manual | Somente SAST | Orbit Tracer |
|---|---|---|---|
| Encontrar vulnerabilidades | Horas | Minutos | Minutos |
| Entender o impacto | Horas | Não | Segundos (Orbit) |
| Gerar correção | Horas | Não | Segundos (Claude) |
| Criar MR | Manual | Não | Automático |
| Aprovação humana | Manual | N/A | ✅ Obrigatória |
| Tempo total | 4+ horas | 30+ minutos | 45 segundos |
O Orbit Tracer inclui dois agentes de segurança complementares:
Fluxo de trabalho de remediação de segurança totalmente automatizado
.agents/flows/orbit-tracer/v1.ymlAgente interativo de análise de segurança para equipes de segurança
Experimente o agente interativo: Pergunte sobre uma descoberta de segurança para ver raio de impacto, serviços afetados e pontuação de risco!
STEP 1: Get Finding
        Extract vulnerability from GitLab SAST scan
               ↓
STEP 2: Query Orbit Knowledge Graph
        3-hop dependency tracing → Blast radius analysis
               ↓
STEP 3: Analyze Risk with Claude Agent
        Risk scoring (1-10) + Business impact assessment
               ↓
STEP 4: Check Approval Threshold (Human-In-The-Loop)
        Critical findings require human approval
               ↓
STEP 5: Draft Secure Code
        Claude generates remediation in detected language
               ↓
STEP 6: Create Merge Request
        GitLab MR with secure code, description, labels
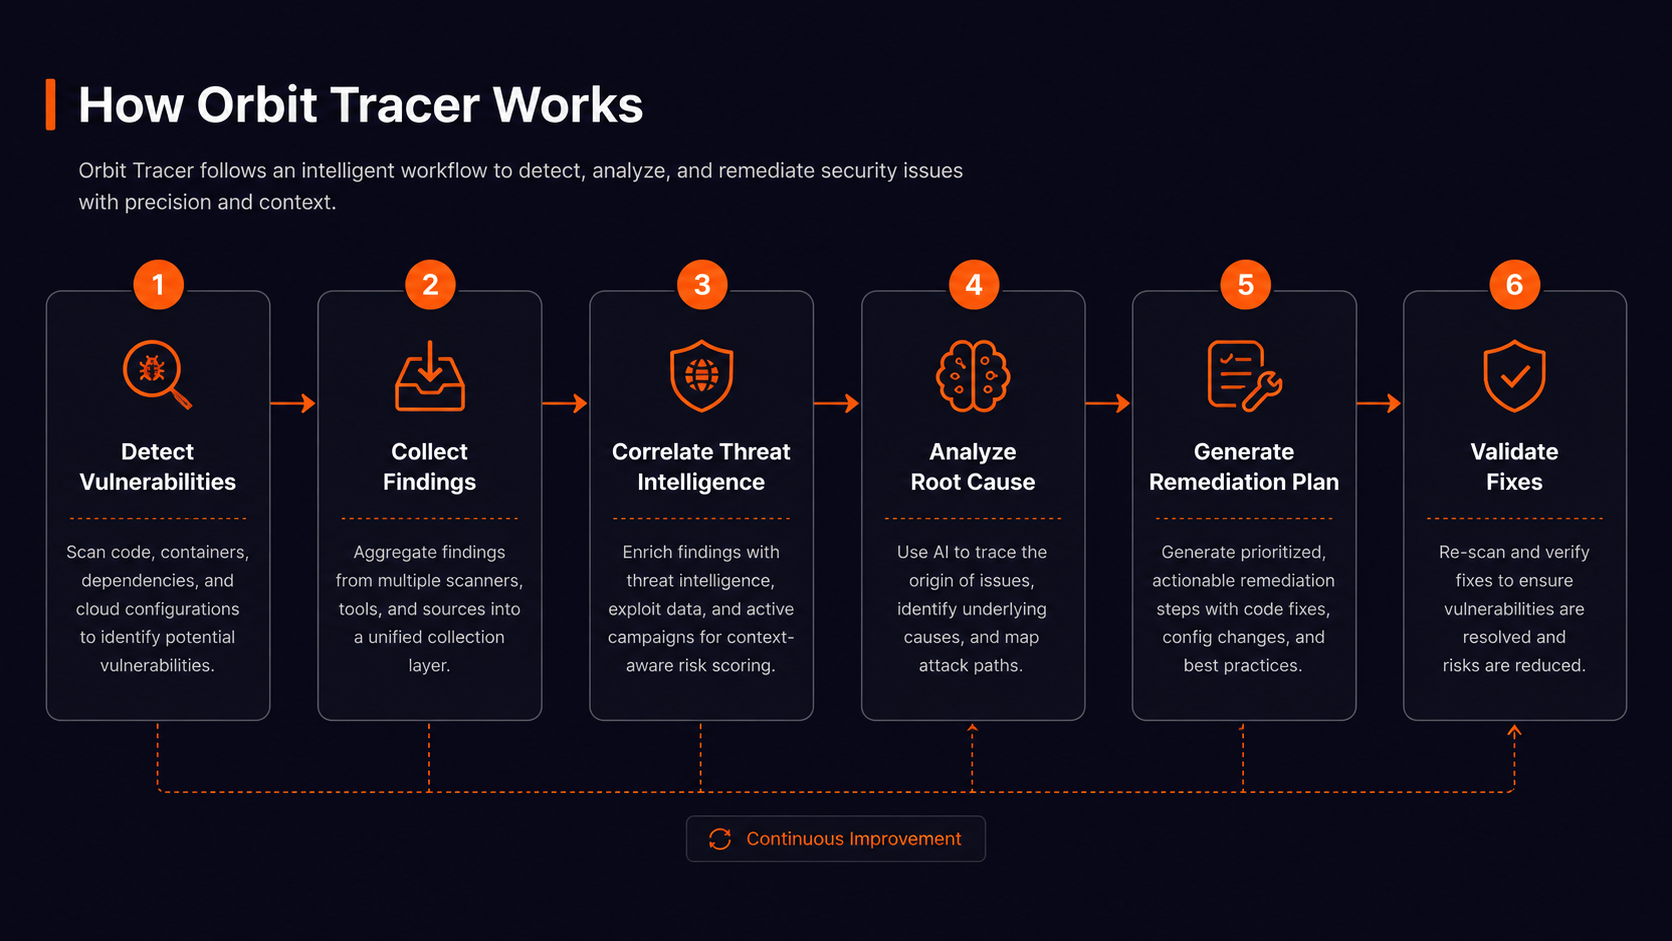
O Orbit Tracer detecta e remedia todos os principais tipos de vulnerabilidade:
| # | Vulnerabilidade | Risco | Detecção | Status |
|---|---|---|---|---|
| TC-01 | SQL Injection | 🔴 9/10 | Consultas a banco de dados | ✅ |
| TC-02 | Command Injection | 🔴 10/10 | Comandos do SO | ✅ |
| TC-03 | Hardcoded Secrets | 🟡 8/10 | Padrões de credenciais | ✅ |
| TC-04 | Insecure Deserialization | 🔴 9/10 | Chamadas de serialização | ✅ |
| TC-05 | Path Traversal | 🟡 7/10 | Operações de arquivo | ✅ |
| TC-06 | Weak Cryptography | 🟡 6/10 | Algoritmos de hash | ✅ |
| TC-07 | XXE Attack | 🔴 8/10 | Análise de XML | ✅ |
| TC-08 | Unsafe File Operations | 🔴 8/10 | Extração de arquivos | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Verificações de acesso | ✅ |
| TC-10 | Insecure Logging | 🟢 5/10 | Instruções de log | ✅ |
Todos os casos de teste incluem versões de código vulnerável e seguro para aprendizado e testes.
Question: "Which services are affected by the SQL Injection
in database/user_service.py?"

Response:
✅ Affected services: Auth module, Payment processor, Admin dashboard
✅ Blast radius: 12 files across 3 services
✅ Risk score: 9/10 (CRITICAL)
✅ Teams notified: @database-team, @security-team
Question: "What's the business impact if we don't fix
the Command Injection?"

Response:
✅ Risk: Remote Code Execution on entire system
✅ Compliance: GDPR violation (4% revenue fine)
✅ Timeline: CRITICAL (fix in 4 hours)
✅ Proposed fix: Use subprocess.run() with arg list
Question: "Create a merge request to fix the XXE vulnerability"

Response:
✅ MR Created: security/fix-xxe-attack-#12345
✅ Secure Code: defusedxml implementation
✅ Status: ⏳ Awaiting human approval
✅ Link: https://gitlab.com/.../merge_requests/xyz
