nu11secur1ty/0
Exploit para uma condição de corrida no Windows Defender que eleva privilégios para SYSTEM via use-after-free, causa falha no MsMpEng.exe, gera uma shell oculta e persiste por meio de uma tarefa agendada.

Vulnerabilidade do Windows Defender RoguePlanet
Autores:
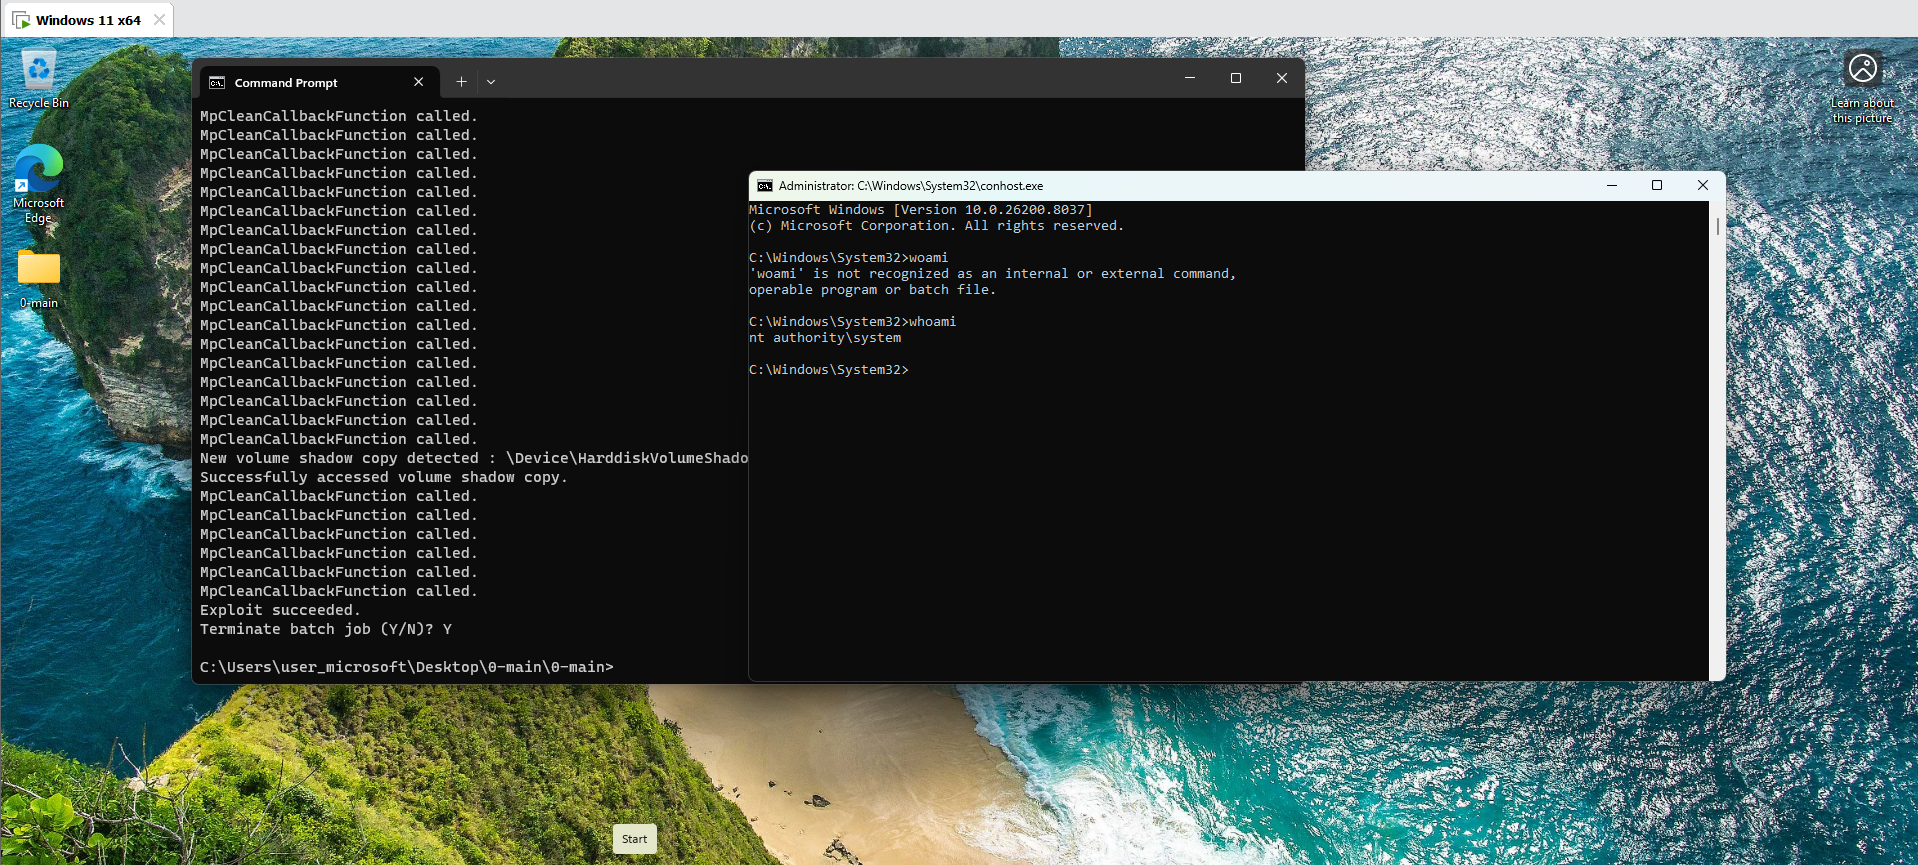
O exploit aproveita uma condição de corrida entre a rotina de limpeza do Windows Defender (MpCleanCallbackFunction) e o processo de criação do Volume Shadow Copy.
Após o primeiro acerto bem-sucedido, o exploit:
NT AUTHORITY\SYSTEMMsMpEng.exe) devido a use-after-free no pipeline de limpezaA Microsoft NÃO CONSEGUE corrigir isso. Não porque não saiba como. Porque a lógica de segurança e de negócios deles está ABSOLUTAMENTE ERRADA.
OpenVirtualDisk e AttachVirtualDiskCreateProcessAsUserQueueReporting)REALTIME_PRIORITY_CLASS + THREAD_PRIORITY_TIME_CRITICALSleep(50) dentro de MpCleanCallbackFunction"Este README foi PATCHADO – não para corrigir a segurança quebrada da Microsoft, mas para adicionar a única coisa que faltava: a verdade.
Um tiro. Um SYSTEM. Defender derrubado. Microsoft errada.
Tente corrigir isso, Redmond."
"Eu provei essa MERDA, e a SEGURANÇA e LÓGICA DE NEGÓCIOS ABSOLUTAMENTE ERRADAS da Microsoft usando o exploit do MSNightmare com um pequeno setup de CORRIDA DE VELOCIDADE com O MESTRE Windows Defender – phahaha :)
O.M.G. Vocês podem me apoiar, queridos todos, quando se inscreverem no meu canal do Patreon. Muito obrigado...
Deus abençoe a todos."
Um tiro. Um SYSTEM. Defender derrubado. Microsoft errada.