novacode1337/eviltwin
Diretrizes práticas de defesa contra ataques Evil Twin em Wi-Fi público — ciclo completo de pesquisa: análise de ameaças, simulação em laboratório isolado (Kali Linux / airgeddon) e estrutura de proteção com 6 regras


Projeto de pesquisa individual. MAOU Gymnasium №16, Tyumen, Rússia (2026)
Autor: Saveliy Golubev | Orientadora: Yulia Myshko, Professora de Informática
Premiado com o 3º Lugar na Conferência de Pesquisa Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)
Este projeto apresenta um ciclo completo de pesquisa sobre o ataque Evil Twin, uma das ameaças mais prevalentes e subestimadas em ambientes de Wi-Fi público. O trabalho combina uma análise teórica rigorosa com simulação prática em um laboratório isolado, culminando em um conjunto prático de diretrizes defensivas para usuários cotidianos.
Hipótese central: Uma demonstração ao vivo e controlada de um ataque Evil Twin produz diretrizes de segurança mais eficazes e internalizadas do que uma análise puramente teórica.
| Prêmio | 3º Lugar, Projeto de Pesquisa Individual |
| Evento | Lomonosov Readings (Ломоносовские чтения), Conferência de Pesquisa Escolar |
| Instituição | MAOU Gymnasium №16, Tyumen, Rússia |
| Ano | 2026 |
| Categoria | Informática |
O projeto foi reconhecido pelo júri da conferência por combinar uma análise teórica rigorosa das vulnerabilidades do 802.11 com uma simulação de laboratório totalmente reproduzível e um framework prático de defesa orientado ao usuário, fazendo a ponte entre a pesquisa acadêmica e a educação aplicada em segurança digital.
Redes Wi-Fi públicas (cafés, aeroportos, universidades) tornaram-se infraestrutura padrão. Sua principal vantagem, a acessibilidade aberta, é também sua maior vulnerabilidade de segurança. Os ataques Evil Twin exploram isso ao:
O ataque não requer habilidades avançadas. Ferramentas prontas para uso automatizam cada etapa em questão de minutos. Essa acessibilidade é precisamente o que o torna perigoso e digno de educação pública.
| Capítulo | Foco |
|---|---|
| 1. Análise Teórica | Vulnerabilidades da arquitetura 802.11, mecânica do ataque (modelo de 5 estágios), comparação com outros ataques Wi-Fi, framework legal e ético |
| 2. Simulação de Laboratório | Ambiente isolado no VirtualBox, framework airgeddon v11.22, mecânica do portal cativo, variante do ataque de chave compartilhada WPA2 |
| 3. Diretrizes de Defesa | Framework de proteção com 6 regras, métodos de detecção técnica, comparação entre VPN, Tor e hotspot, responsabilidades de fabricantes/provedores |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
A cadeia de ataque completa foi reproduzida em ~15 minutos, desde a inicialização da VM até a captura de credenciais:
Free_Public_Lab, criptografia desativadaaireplay-ng forçaram o dispositivo vítima a se desconectar do AP legítimotest_user / Sup3rSecret!) inseridas pela vítima, exibidas imediatamente no terminal do atacanteCenário estendido: O ataque também foi validado contra uma rede WPA2 com senha compartilhada (PublicPassword123), confirmando que conhecer a senha da rede não oferece proteção contra o Evil Twin.
Todos os experimentos foram conduzidos exclusivamente em equipamentos de propriedade dos pesquisadores, em um ambiente física e logicamente isolado, utilizando apenas credenciais de teste. Nenhum dado real de usuário foi interceptado em momento algum.
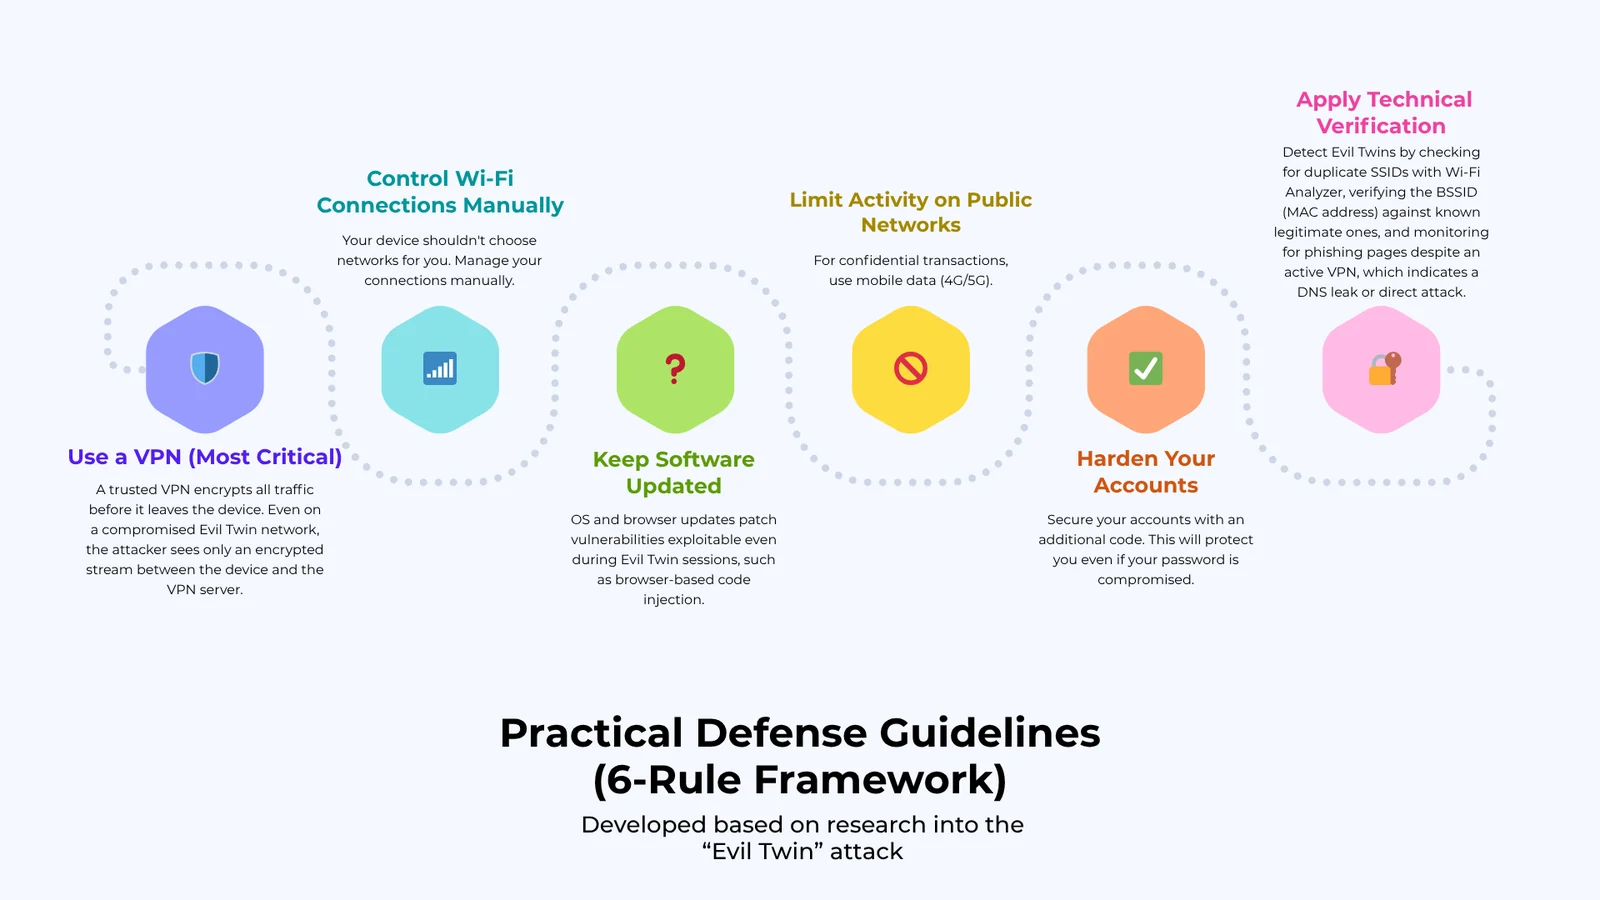
Uma VPN confiável criptografa todo o tráfego antes que ele saia do dispositivo. Mesmo em uma rede Evil Twin comprometida, o atacante vê apenas um fluxo criptografado entre o dispositivo e o servidor VPN.
Starbucks_Free vs Google Starbucks)Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.