 hackinglz/gibson
Ferramenta de monitoramento de rede que mapeia conexões processo-rede, identifica provedores de nuvem e detecta atividade de beaconing

Ferramenta de monitoramento de rede que mapeia conexões processo-rede, identifica provedores de nuvem e gera regras de firewall. Agente leve para coleta, servidor para agregação, parser para análise.
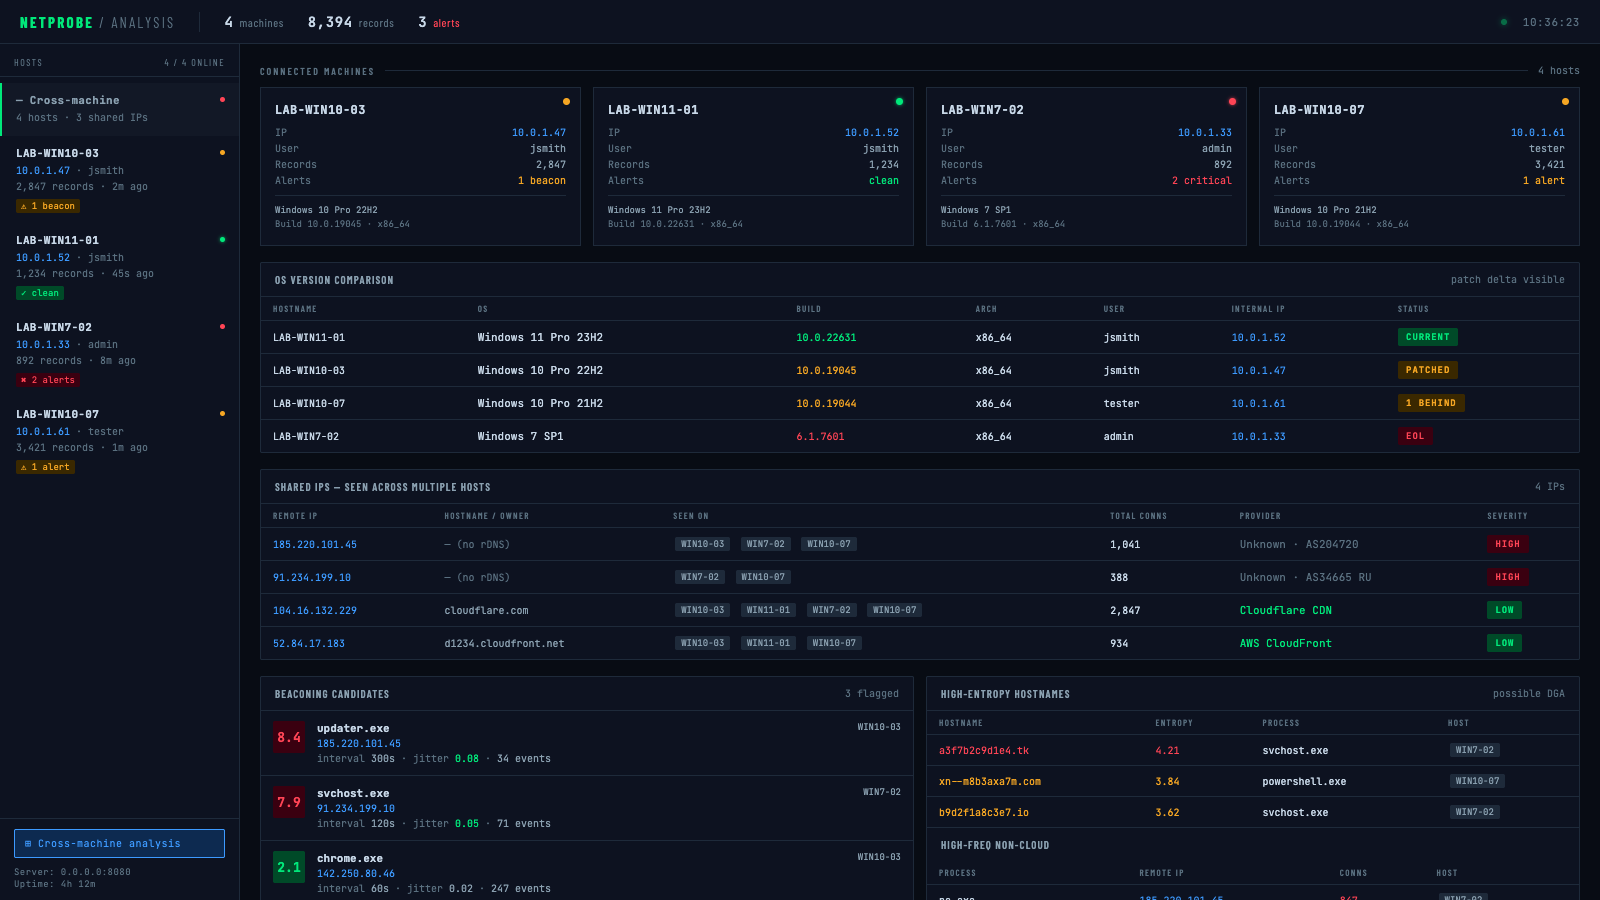
Visão geral entre máquinas — comparação de versões de SO, detecção de IPs compartilhados, candidatos a beaconing em todos os hosts:
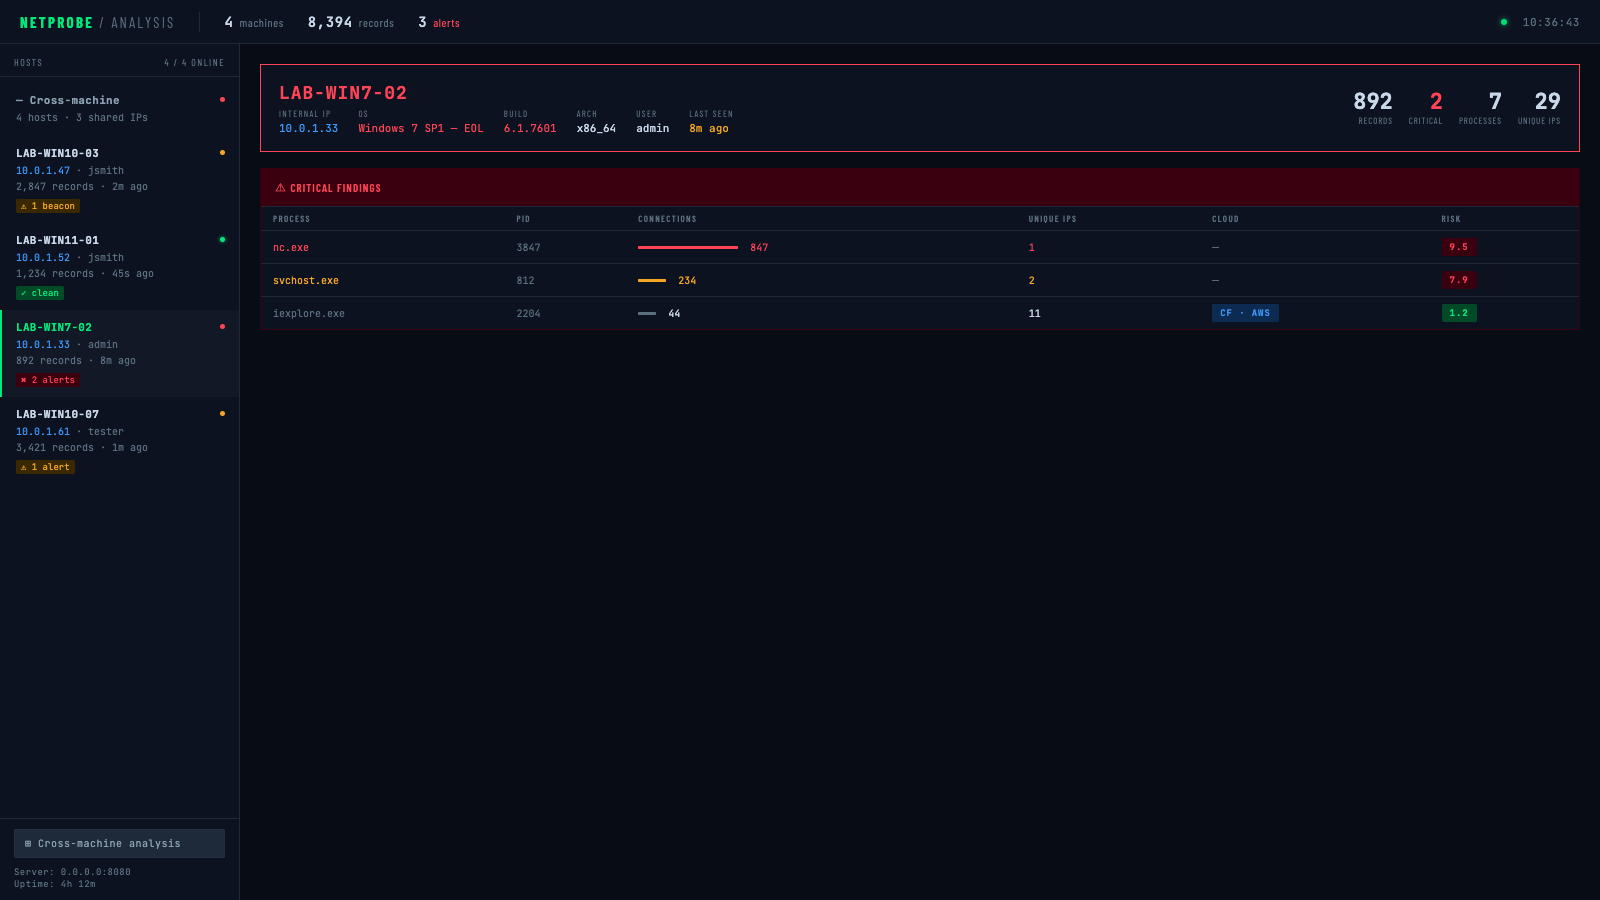
Detalhe por host — alertas críticos (SO EOL, nc.exe fazendo beaconing para IP desconhecido):
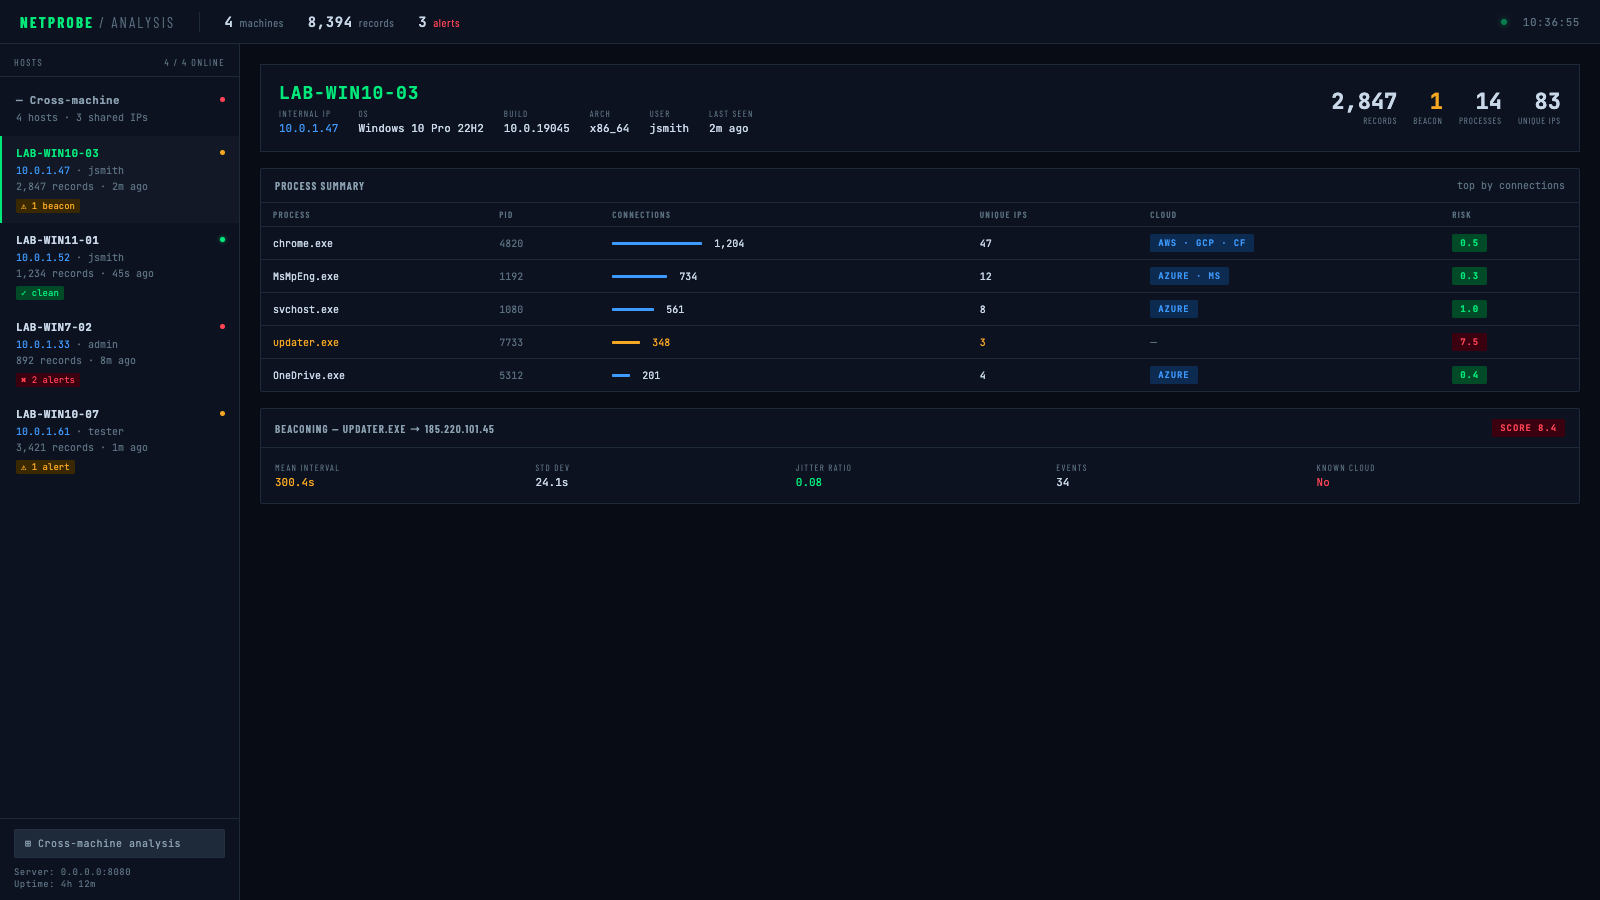
Detalhe por host — aviso (candidato a beacon sinalizado):
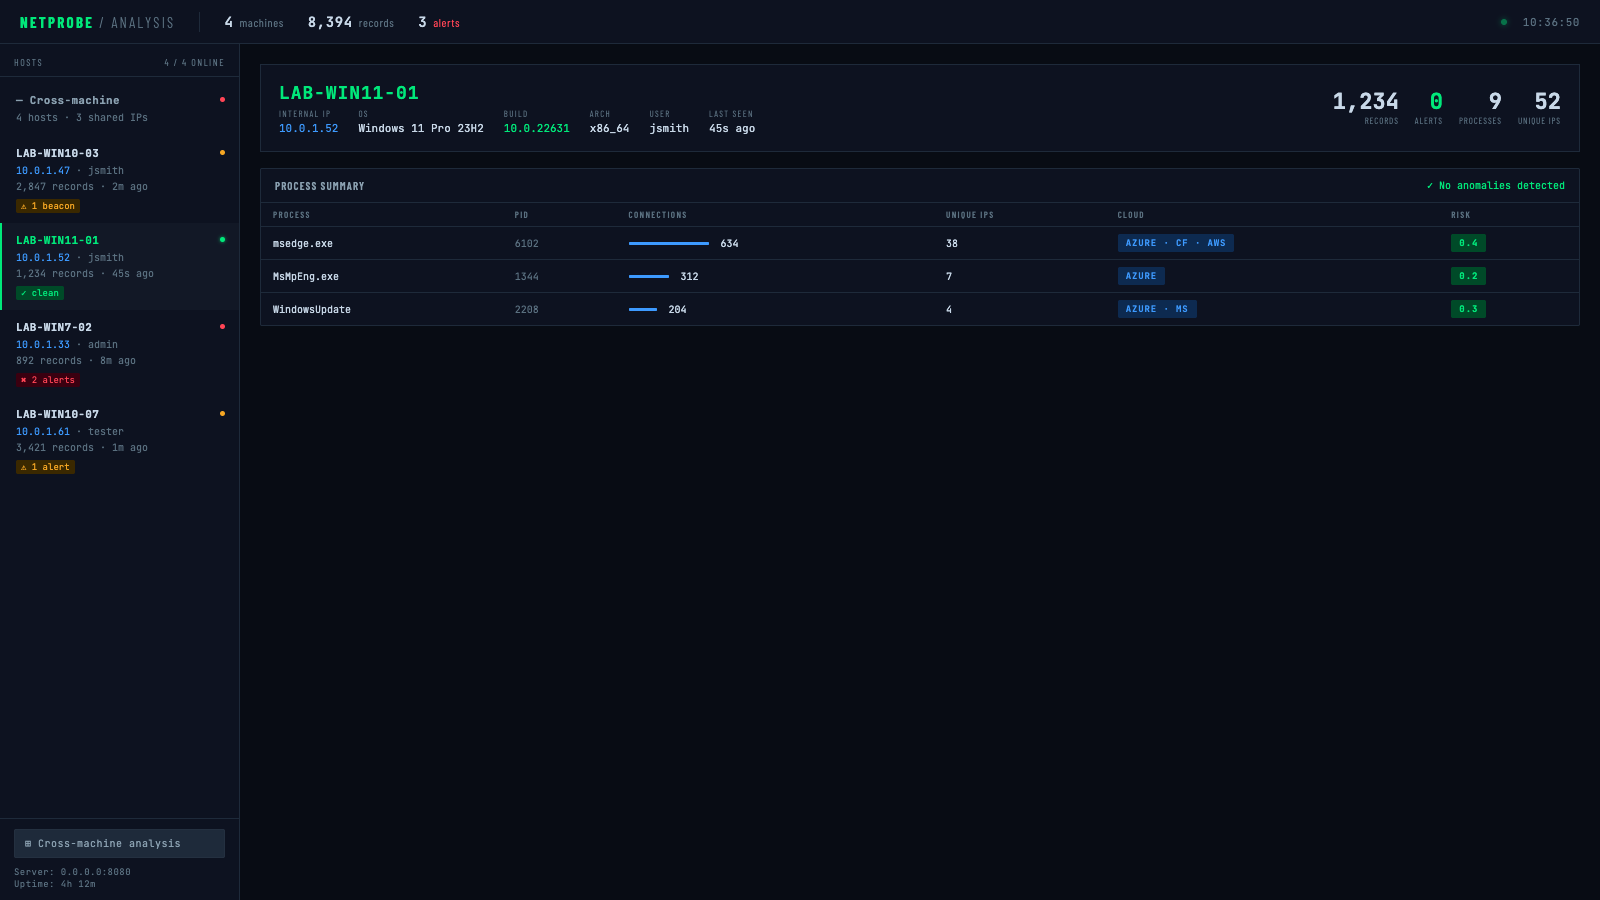
Detalhe por host — limpo (sem anomalias):
cargo build --release
# Simple collection
cargo run --release -- collect --duration-seconds 300

# With DNS lookups
cargo run --release -- collect --duration-seconds 300 --enable-dns

# With compression and encryption
cargo run --release -- collect \
  --duration-seconds 300 \
  --compress \
  --encrypt-key "your-secret-password"
# Generate all reports
cargo run --release -- parse \
  --input connections.jsonl \
  --process-summary processes.json \
  --cloud-analysis cloud.json \
  --firewall-rules-iptables firewall.sh \
  --database-export network.sql

# Offline ownership lookup with local ASN DB (no network calls)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --asn-db ip2asn-v4.tsv

# Live ARIN lookup with persistent cache (re-run skips already-queried IPs)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --arin-lookup \
  --arin-cache arin_cache.json
# Quick 5-minute analysis
cargo run --release -- monitor \
  --duration-seconds 300 \
  --output-dir ./analysis \
  --full-analysis
O binário agent é um alvo de implantação mínimo, sem flags. Toda a configuração é incorporada ao binário em tempo de compilação por meio de variáveis de ambiente — basta soltá-lo em um alvo e executá-lo sem argumentos.
AGENT_SERVER="http://10.0.1.5:8080/upload" \
AGENT_KEY="labkey123" \
AGENT_INTERVAL="5" \
AGENT_BATCH="200" \
AGENT_DURATION="0" \
AGENT_DNS="false" \
AGENT_ENCRYPT_KEY="mysecretpassword" \
cargo build --release --bin agent
O binário resultante em target/release/agent não possui dependências externas e não requer flags:
./agent
| Variável | Padrão | Descrição |
|---|---|---|
AGENT_SERVER | http://localhost:8080/upload | URL do endpoint de upload |
AGENT_KEY | (none) | Valor do cabeçalho X-API-Key |
AGENT_INTERVAL | 5 | Intervalo de sondagem do socket em segundos |
AGENT_BATCH | 200 | Registros por lote de upload |
AGENT_DURATION | 0 | Duração da execução em segundos (0 = execução contínua) |
AGENT_DNS | false | Resolve IPs para hostnames |
AGENT_ESTABLISHED | true | Somente conexões ESTABLISHED |
AGENT_LOCAL_COPY | false | Mantém uma cópia local .jsonl junto aos uploads |
AGENT_COMPRESS | false | Compacta com gzip antes do upload |
AGENT_ENCRYPT_KEY | (none) | Criptografa a carga útil com AES-256-GCM (senha ou chave hex de 64 caracteres) |
AGENT_UA | (padrão do reqwest) | Cabeçalho HTTP User-Agent |
AGENT_SERVER="https://collector.internal/upload" \
AGENT_KEY="prod-api-key" \
AGENT_DURATION="0" \
AGENT_INTERVAL="30" \
AGENT_COMPRESS="true" \
AGENT_ENCRYPT_KEY="$(cat /etc/gibson/key)" \
cargo build --release --bin agent
cargo run --release -- collect \
  --duration-seconds 3600 \
  --interval-seconds 10 \
  --compress \
  --encrypt-key "your-32-char-hex-key-or-password" \
  --upload-url "https://your-server.com/api/upload" \
  --api-key "your-api-key" \
  --batch-size 50 \
  --delete-after-upload
cargo run --release -- collect \
  --duration-seconds 86400 \
  --interval-seconds 30 \
  --output connections_daily.jsonl \
  --enable-dns \
  --compress
O parser suporta dois caminhos mutuamente exclusivos para identificar a quem pertencem IPs não associados:
| Método | Flag | Velocidade | Rede | Ideal para |
|---|---|---|---|---|
| Banco de dados ASN local | --asn-db | Instantânea | Nenhuma | Análises repetidas, ambientes isolados (air-gapped) |
| ARIN RDAP ao vivo | --arin-lookup | Lenta (por IP) | Sim | Consultas pontuais, sem banco de dados local disponível |
Baixe o banco de dados ip2asn (atualize semanalmente):
curl -O https://iptoasn.com/data/ip2asn-v4.tsv.gz && gunzip ip2asn-v4.tsv.gz
Quando --asn-db é informado, --arin-lookup é ignorado. Use --arin-cache para persistir os resultados do ARIN em disco, de modo que execuções repetidas ignorem IPs já consultados.
# Parse with cloud detection focus
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud_report.json \
  --min-connections 5 \
  --whitelist-processes "chrome,firefox,safari,edge"
Crie collector_server.py:
from flask import Flask, request, jsonify
import os
import json
import base64
from datetime import datetime
from Crypto.Cipher import AES
import gzip

app = Flask(__name__)

# Configuration
UPLOAD_DIR = "./collected_data"
API_KEY = "your-secure-api-key"
ENCRYPTION_KEY = bytes.fromhex("your-32-byte-hex-key")  # Optional

os.makedirs(UPLOAD_DIR, exist_ok=True)

def decrypt_data(encrypted_data, key):
    """Decrypt AES-256-GCM encrypted data"""
    decoded = base64.b64decode(encrypted_data)
    nonce = decoded[:12]
    ciphertext = decoded[12:]

    cipher = AES.new(key, AES.MODE_GCM, nonce=nonce)
    plaintext = cipher.decrypt_and_verify(ciphertext[:-16], ciphertext[-16:])
    return plaintext
