 zyylhn/zscan
Zscan um conjunto de ferramentas de varredura agressiva


Veja o conteúdo da atualização no log
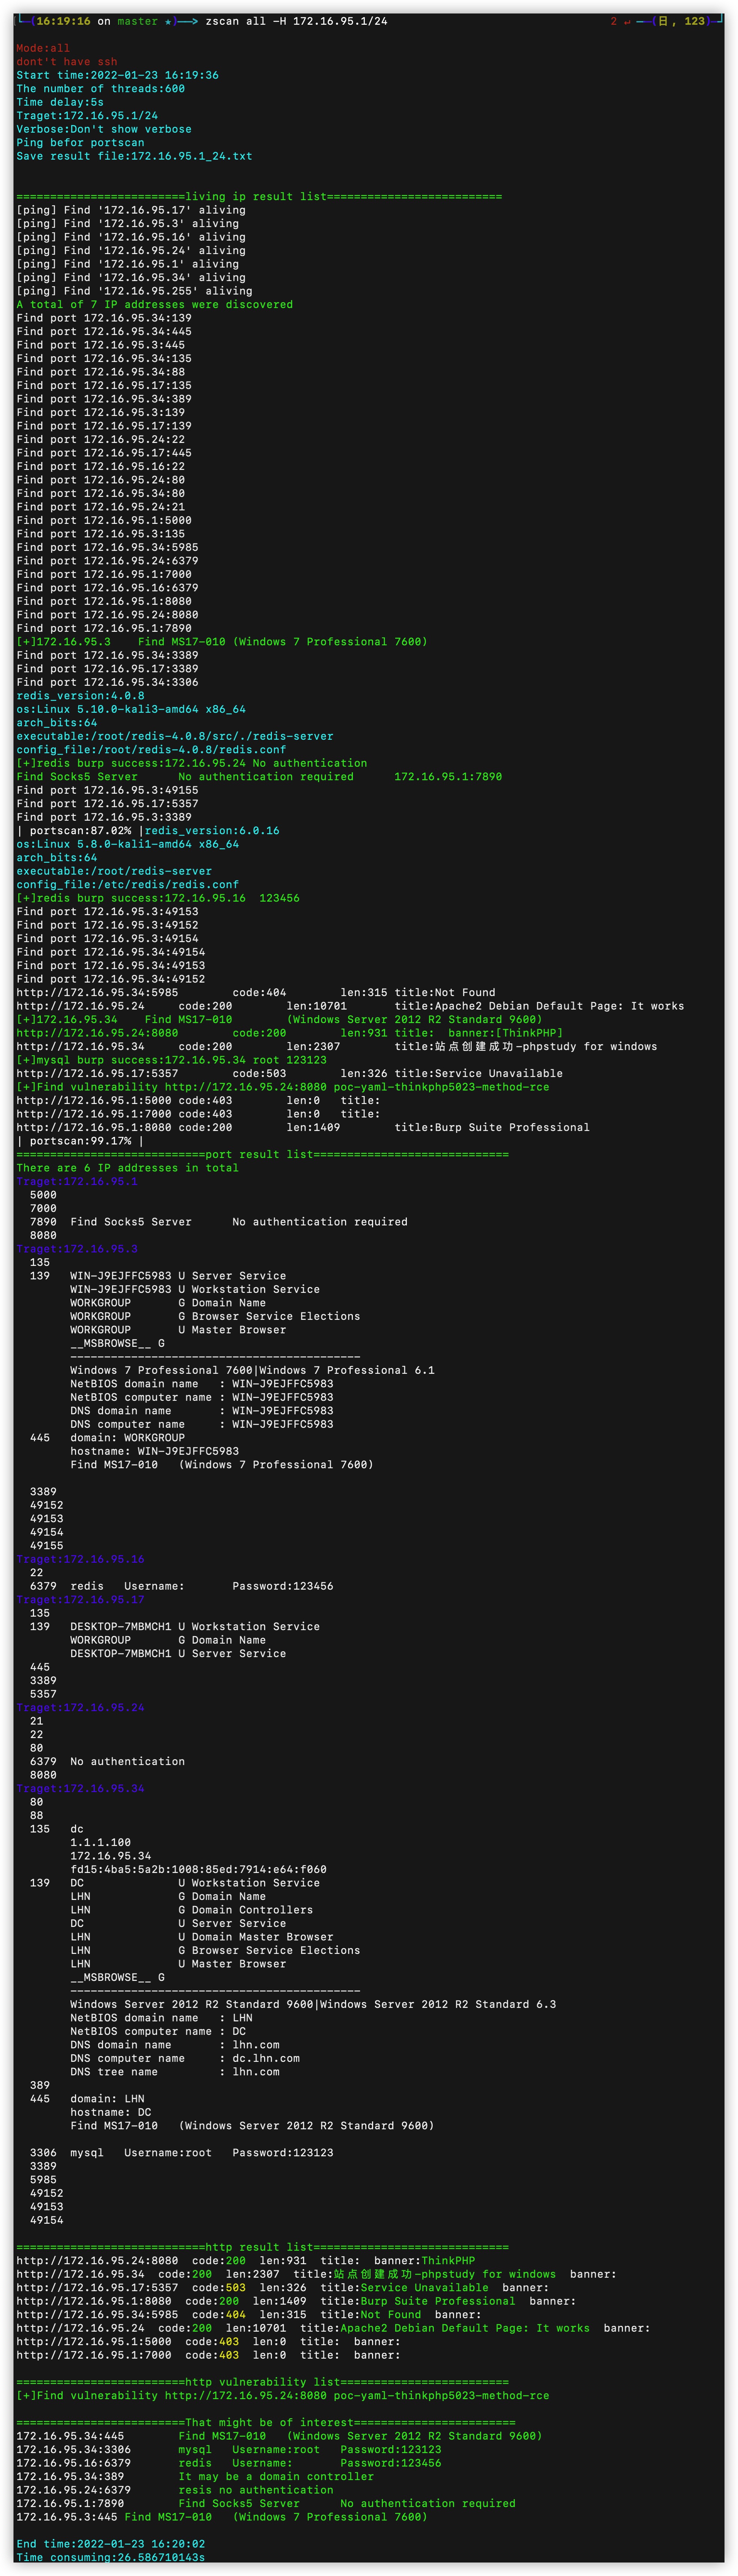
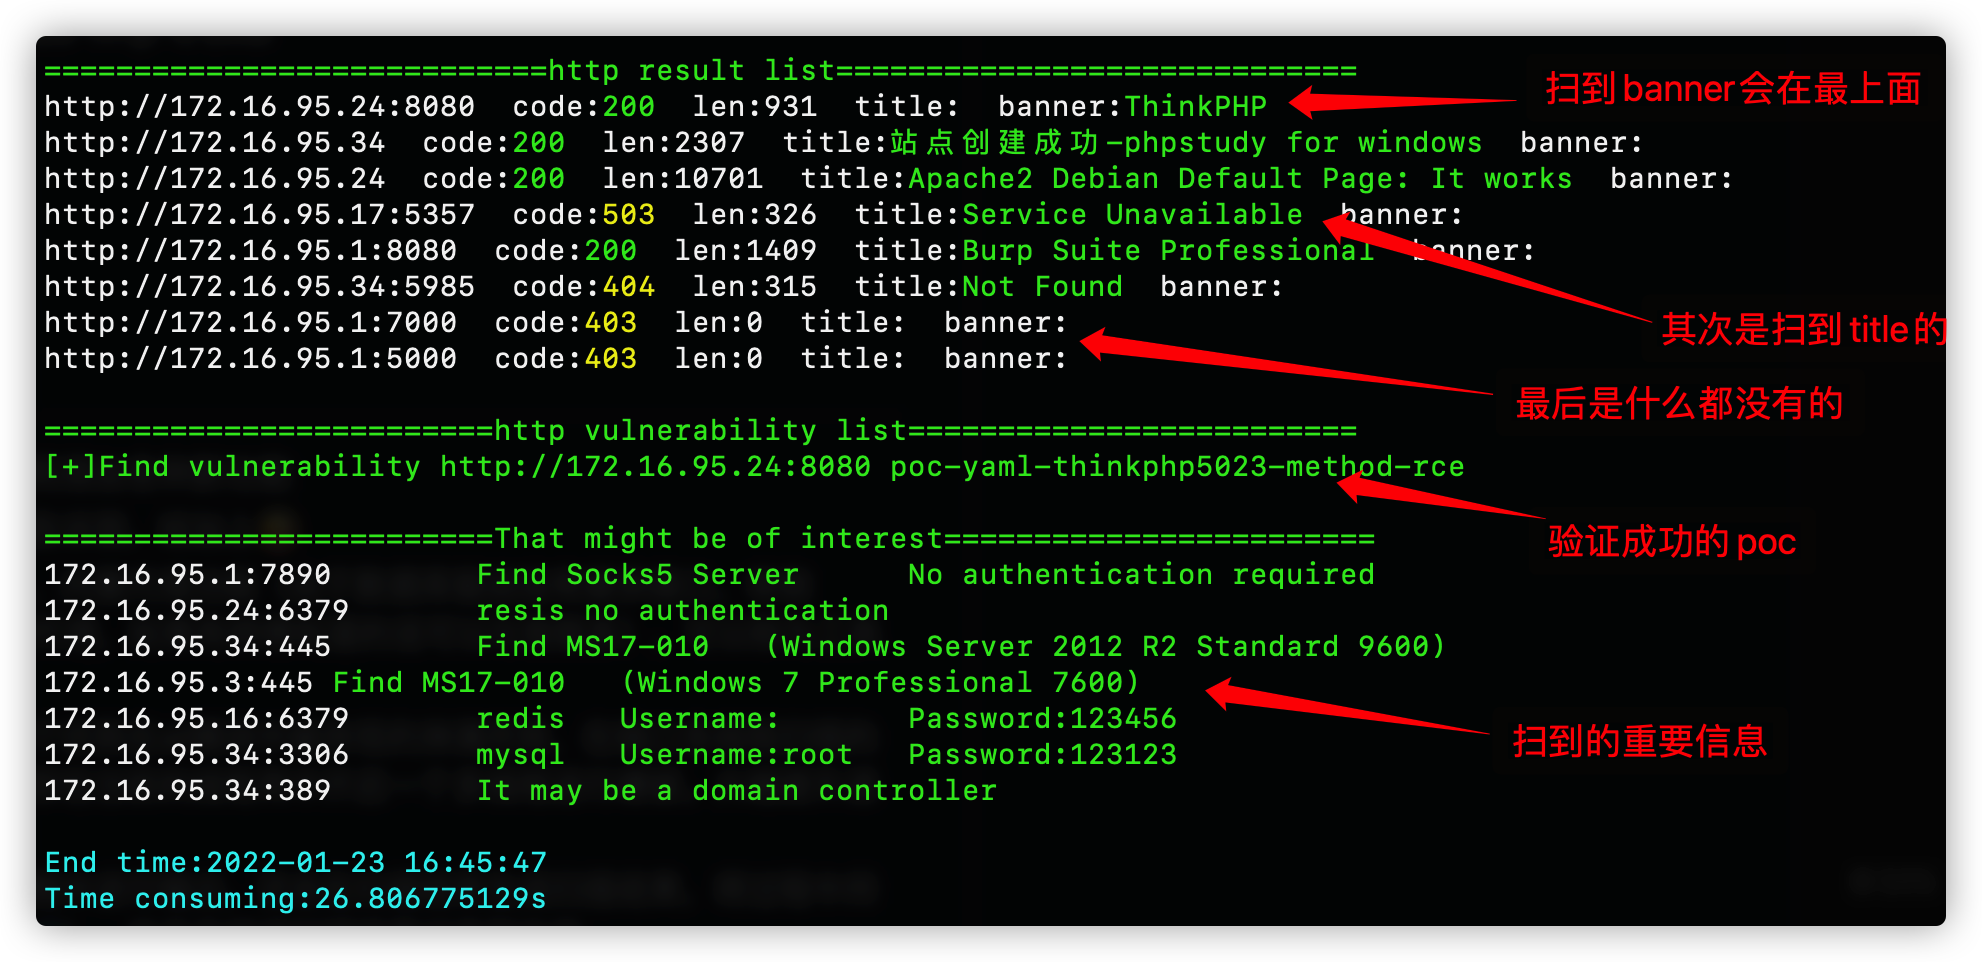
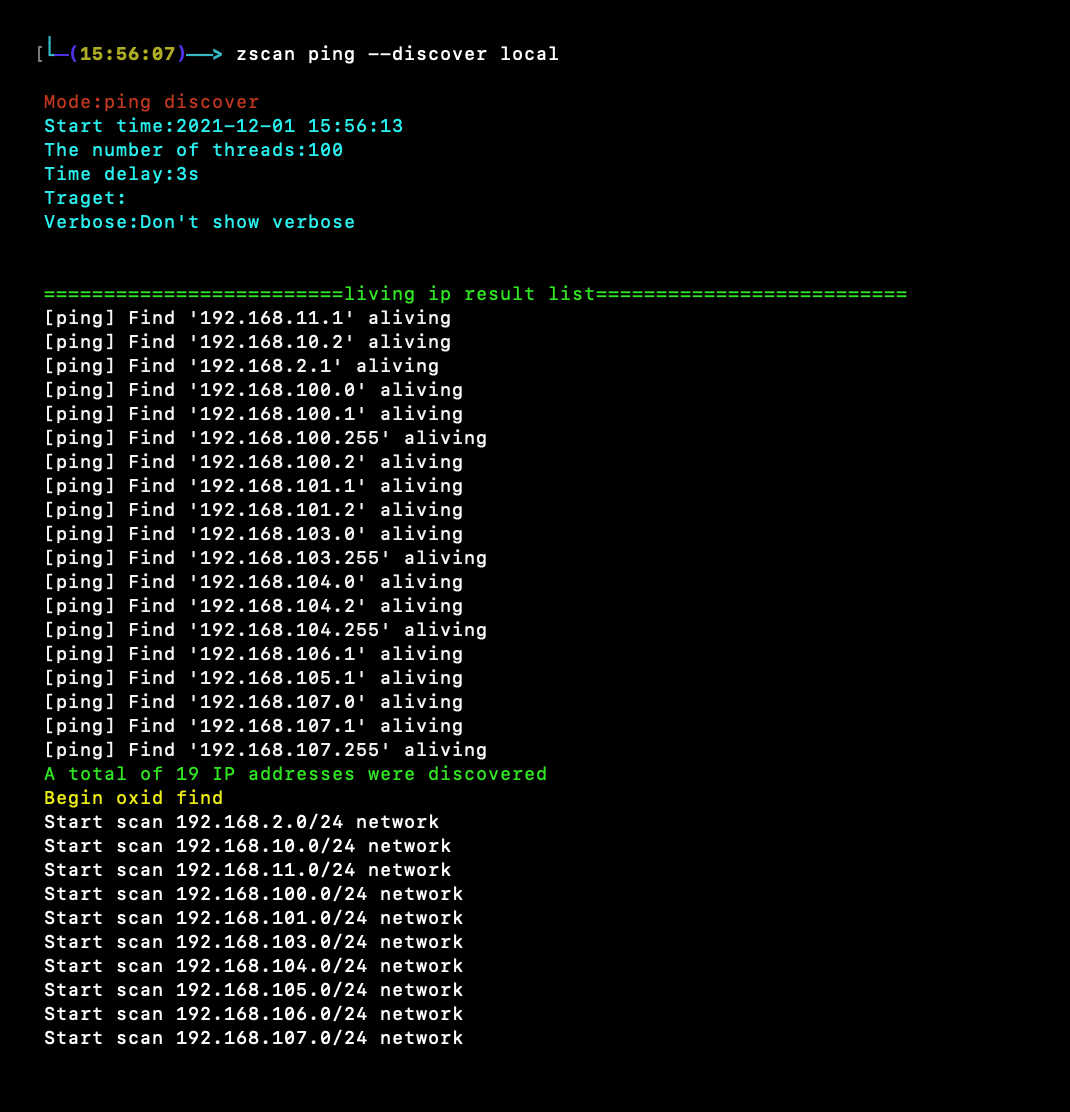
Zscan é um conjunto de ferramentas de código aberto para varredura de portas internas, ferramentas de brute force e outros utilitários, podendo ser chamado de kit de ferramentas. Baseado na descoberta de segmentos de rede interna, descoberta de hosts e varredura de portas, é possível realizar brute force nos módulos blast para serviços como mysql, mssql, redis, mongo, postgres, ftp, ssh, ldap, rdp, smb, etc. No módulo scan, são realizadas varreduras como netbios, smb, oxid, socks server (varredura de servidores proxy), ms17010, varredura de PoC http, etc. Por padrão, captura o título e as informações de impressão digital (fingerprint) do http. No módulo server, é possível iniciar servidores http (com upload/download de arquivos) e socks5 (servidor proxy). No módulo tools, são integradas pequenas ferramentas utilitárias, atualmente apenas nc. Recentemente foi adicionado o módulo exploit, que permite explorar serviços com brute force bem-sucedido, como login interativo SSH (com usuário/senha ou chave), replicação mestre-escravo do Redis e escape de sandbox Lua (upload de arquivos e execução de comandos), consulta LDAP (com consultas comuns embutidas). Há também o módulo all, que ao escanear chama todos os módulos de varredura e brute force. Suporta varredura IPv6, entrada de domínio e identificação automática de CDN. As funções específicas de cada módulo são as seguintes:
O tamanho da ferramenta é grande; futuramente será lançada uma versão simplificada. O design modular facilita a remoção de funcionalidades indesejadas.``` all 调用所有扫描和爆破模块 ping 主机发现和网段发现 ps 基本的端口扫描和http指纹识别title抓取 scan 扫描模块 --->ms17010扫描 --->poc漏洞扫描(内置380个poc) --->proxyfind内网代理服务器扫描 --->winscan Windows的smb,netbios和oxid扫描 blast 爆破服务模块(包括以下爆破模块) --->ftp --->ldap --->mongo --->mssql --->mysql --->postgres --->rdp --->redis --->smb --->ssh server start http server or socks5 server --->http服务器(可上传下载文件) --->socks5服务器(可启动一个代理服务器,支持身份验证) exploit 漏洞利用模块 --->ldap查询 --->redis组从复制上传文件执行命令,lua沙箱逃逸RCE --->snmp查询 --->ssh登陆 --->sunlogin向日葵RCE tools 实用工具模块 --->nc简单的nc,可以开放端口连接端口 --->searchfile支持多线程正则搜索文件
O formato de uso é```
zscan 模块 参数
-t, --target: Especifica o IP ou domínio de destino, no formato como 192.168.1.100, example.com, 192.168.1.0/24
-p, --port: Especifica a porta de destino, valores possíveis: all verifica todas as portas, custom portas personalizadas, top1000 verifica as 1000 principais portas, top100 verifica as 100 principais portas, null não verifica portas. Valor padrão top1000
-i, --interface: Especifica a interface de rede a ser usada, como eth0, wlan0, etc.
-s, --speed: Define a velocidade de verificação, valores possíveis: 1 (mais rápido), 2, 3, 4, 5 (mais lento). Valor padrão 3
-r, --rate: Taxa de envio de pacotes personalizada (pacotes/segundo), por exemplo -r 1000 significa enviar 1000 pacotes por segundo.
-f, --frag: Habilita a verificação com fragmentação IP. Isso pode contornar alguns sistemas IDS/IPS, fragmentando pacotes no nível do NMAP, dificultando a detecção por alguns sistemas de filtragem. No entanto, pode fazer com que alguns firewalls descartem todos os pacotes fragmentados, impossibilitando a obtenção de resultados precisos.
-t, -traceroute: Realiza rastreamento de caminho durante a verificação. Ao escanear um alvo, também faz o traceroute a ele, permitindo saber por quais roteadores os pacotes passaram da origem até o destino. Isso é muito valioso em ataques de rede, ajudando a entender a topologia da rede e descobrir possíveis vulnerabilidades de roteamento.
--spoofip: Falsifica o endereço IP de origem (IP spoofing). Destina-se a ocultar o endereço IP real do atacante ou contornar ACLs baseadas em IP (listas de controle de acesso). Requer configuração em conjunto com outras opções.
--spoofmac: Especifica um endereço MAC falsificado. Também usado para ocultar a identidade do atacante e contornar filtros de endereço MAC.
--randomize-hosts: Aleatoriza a ordem dos alvos de verificação, reduzindo a probabilidade de detecção por IDS/IPS.
--scan-delay: Define um atraso de verificação, evitando a detecção e bloqueio devido ao envio rápido de pacotes. Por exemplo, configura um atraso em milissegundos entre duas sondagens consecutivas.
-T: Define o modelo de temporização, valores possíveis de T0 a T5 (mais rápido). Modelos diferentes controlam a taxa de envio, tempos limite, etc.
-max-rtt-timeout: Define o tempo limite máximo de RTT (tempo de ida e volta).
-min-rtt-timeout: Define o tempo limite mínimo de RTT.
-initial-rtt-timeout: Define o tempo limite de RTT inicial. Este é o valor de timeout usado na fase inicial de sondagem.
-max_retries: Define o número máximo de retransmissões. Determina quantas vezes um pacote de sondagem pode ser retransmitido antes de desistir após um timeout.```
/___ \ /\ \ /\ \ /\ __ \ /\ "-.\ \
// / \ _ \ \ \ ___ \ \ __ \ \ \ -. \
/_\ /_\ \ ___\ \ _\ _\ \ _\"_\
// // /_____/ //// // //
Usage: zscan [command]
Available Commands: all Use all scan mode blast Common service blasting exploit sshlogin,redisexec help Help about any command ping ping scan to find computer ps Port Scan scan ms17010,proxyfind,snmp,winscan(smb,netbios,oxid),poc server start http server or socks5 server
Flags: -h, --help help for zscan --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
As Flags dentro do módulo representam os parâmetros do comando atual, as Global Flags representam parâmetros globais (que podem ser usados por todos os comandos). Aqui, as Flags são parâmetros globais, que podem ser usados por todos os módulos.

