

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
zelos — Uma plataforma abrangente de emulação binária e instrumentação. | Kitploit

Ferramentas/GitHubGitHub/zeropointdynamics/zelos
Análise Dinâmica (Sandboxing)Análise de VulnerabilidadesEngenharia ReversaDepuradoresAnálise de MalwareAnálise de Binários
GitHubzeropointdynamics/zelos

zelos

Uma plataforma abrangente de emulação binária e instrumentação.

Ver Repositório
4204849há 4 anosRevisado pelo Kitploit
Compartilhar

PyPI Build Status codecov Documentation Status PyPI - Python Version License: AGPL v3 Code style: black

Zelos

Zelos (Zeropoint Emulated Lightweight Operating System) é uma plataforma de emulação binária baseada em Python. Um uso do zelos é avaliar rapidamente o comportamento dinâmico de binários via linha de comando ou scripts Python. Todas as syscalls são emuladas para isolar o binário alvo. Binários Linux x86_64 (32 e 64 bits), ARM e MIPS são suportados. O Unicorn fornece a emulação da CPU.
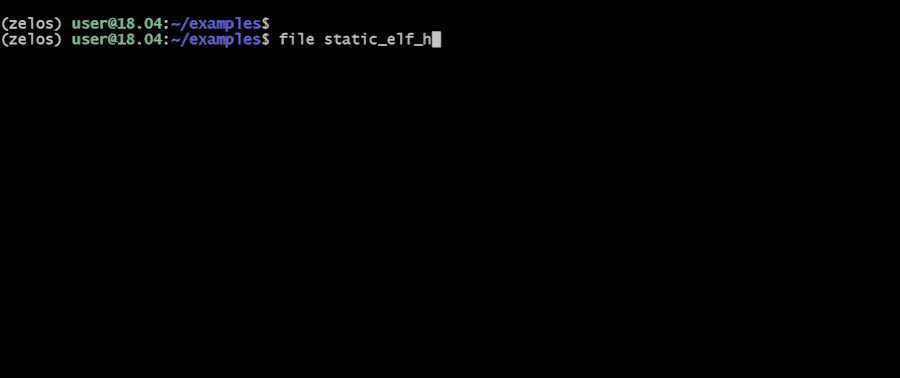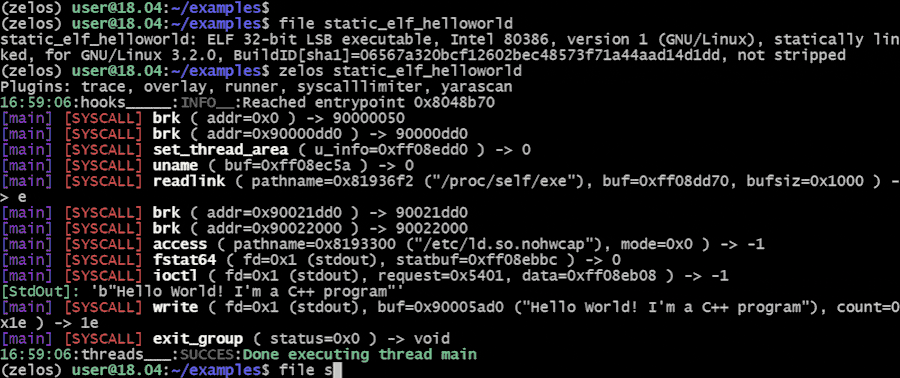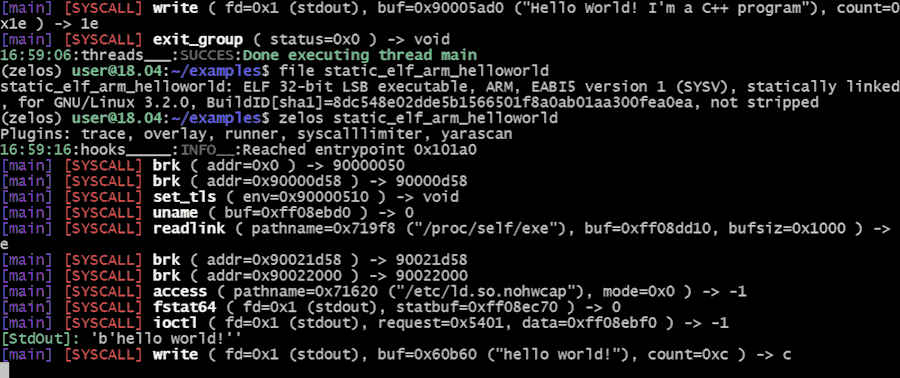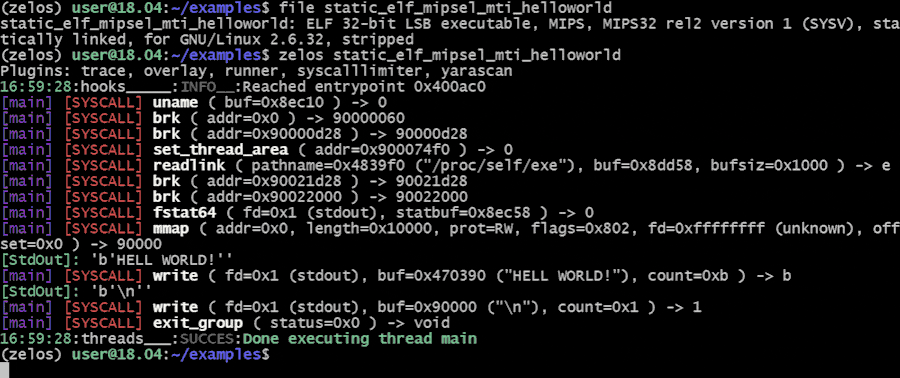
Image

A documentação completa está disponível aqui.

Instalação

Use o gerenciador de pacotes pip para instalar o zelos.

pip install zelos

Uso Básico

Linha de Comando

Para emular um binário com opções padrão:

$ zelos my_binary

Para visualizar as instruções que estão sendo executadas, adicione a flag --inst:

$ zelos --inst my_binary

Você pode imprimir apenas a primeira vez que cada instrução é executada, em vez de todas as execuções, usando --fasttrace:

$ zelos --inst --fasttrace my_binary

Por padrão, as syscalls são exibidas no stdout. Para escrever as syscalls em um arquivo, use a flag --trace_file:

$ zelos --trace_file path/to/file my_binary

Especifique quaisquer argumentos de linha de comando após o nome do binário:

$ zelos my_binary arg1 arg2

Programático

import zelos

z = zelos.Zelos("my_binary")
z.start(timeout=3)

Plugins

O Zelos suporta plugins próprios e de terceiros. Alguns plugins notáveis até agora:

  • crashd analisador de crashes combinando rastreamento de execução, fluxo de dados e sanitização de memória.
  • overlay (plugin do IDA): destaca o rastro de execução do zelos no IDA com comentários adicionados no nível de instrução.
  • angr integration: permite execução simbólica no zelos.
  • zdbserver: controle remoto e depuração de binários emulados.
  • syscall limiter: demonstra hooks de eventos e fornece opções de execução e terminação baseadas em syscalls.

Contribuindo

Pull requests são bem-vindos. Para mudanças importantes, por favor abra uma issue primeiro para discutir o que você gostaria de mudar.

Por favor, certifique-se de atualizar os testes conforme apropriado.

Ambiente de Desenvolvimento Local

Primeiro, crie um novo ambiente virtual Python. Isso garantirá que não surjam conflitos de versão de pacotes:

$ python3 -m venv ~/.venv/zelos
$ source ~/.venv/zelos/bin/activate

Agora clone o repositório e entre no diretório zelos:

(zelos) $ git clone [email protected]:zeropointdynamics/zelos.git
(zelos) $ cd zelos

Instale uma versão editável do zelos no ambiente virtual. Isso torna import zelos disponível, e quaisquer alterações locais no zelos terão efeito imediato:

(zelos) $ pip install -e '.[dev]'

Neste ponto, os testes devem passar e a documentação deve ser construída:

(zelos) $ pytest
(zelos) $ cd docs
(zelos) $ make html

A documentação construída é encontrada em docs/_build/html/.

Instale os hooks do pre-commit do zelos para garantir conformidade com o estilo de código:

(zelos) $ pre-commit install

Além de serem executados automaticamente a cada commit, você pode executá-los a qualquer momento com:

(zelos) $ pre-commit run --all-files

Desenvolvimento no Windows:

Comandos variam ligeiramente no Windows:

C:\> python3 -m venv zelos_venv
C:\> zelos_venv\Scripts\activate.bat
(zelos) C:\> pip install -e .[dev]


Licença

AGPL v3

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




