

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Bypass-Sandbox-Evasion — Ferramenta em C++ que modifica chamadas de API do Windows para contornar verificações de tamanho de RAM em sandboxes, permitindo que malwares evitem detecção em ambientes de análise isolados. | Kitploit
Ferramentas/GitHubGitHub/zeromemoryex/bypass-sandbox-evasion
Evasão de IDS/IPSAnálise de MalwareAnálise de BináriosAnti-Bot
GitHubzeromemoryex/bypass-sandbox-evasion

Bypass-Sandbox-Evasion

Ferramenta em C++ que modifica chamadas de API do Windows para contornar verificações de tamanho de RAM em sandboxes, permitindo que malwares evitem detecção em ambientes de análise isolados.

Ver Repositório
1422040há 3 anosRevisado pelo Kitploit
Compartilhar

Bypass-Sandbox-Evasion

Sandboxes são comumente usados para analisar malware. Eles fornecem um ambiente temporário, isolado e seguro no qual é possível observar se um arquivo suspeito exibe algum comportamento malicioso. No entanto, desenvolvedores de malware também desenvolveram métodos para evadir sandboxes e ambientes de análise. Um desses métodos é realizar verificações para determinar se a máquina na qual o malware está sendo executado está sendo operada por um usuário real. Uma dessas verificações é o tamanho da RAM. Se o tamanho da RAM for irrealisticamente pequeno (por exemplo, 1 GB), pode indicar que a máquina é uma sandbox. Se o malware detectar uma sandbox, ele não executará seu verdadeiro comportamento malicioso e pode parecer um arquivo benigno.

Detalhes

  • A API GetPhysicallyInstalledSystemMemory recupera a quantidade de RAM que está fisicamente instalada no computador a partir das tabelas de firmware SMBIOS. Ela recebe um parâmetro PULONGLONG e retorna TRUE se a função for bem-sucedida, definindo TotalMemoryInKilobytes para um valor diferente de zero. Se a função falhar, ela retorna FALSE.
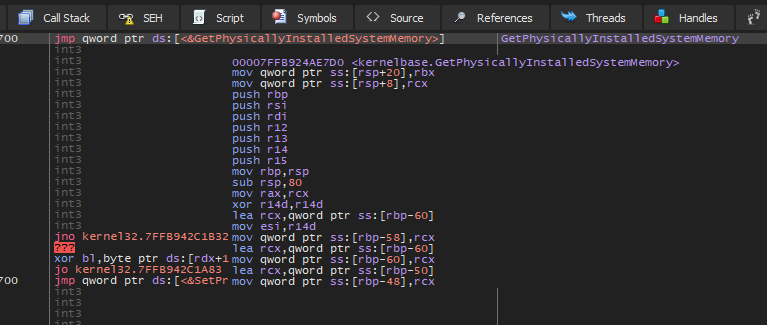

    image image

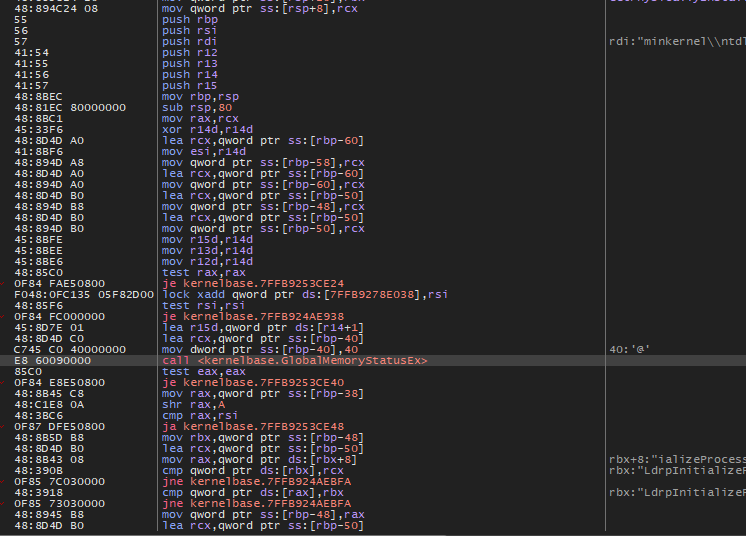
  • A quantidade de memória física recuperada pela função GetPhysicallyInstalledSystemMemory deve ser igual ou maior que a quantidade relatada pela função GlobalMemoryStatusEx; se for menor, os dados SMBIOS estão malformados e a função falha com ERROR_INVALID_DATA. Dados SMBIOS malformados podem indicar um problema no computador do usuário.
    image

  • O registrador rcx mantém o parâmetro TotalMemoryInKilobytes. Para sobrescrever o endereço de salto de GetPhysicallyInstalledSystemMemory, uso os seguintes opcodes: mov qword ptr ss:[rcx],4193B840. Isso move o valor 4193B840 (ou 1.1 TB) para rcx. Em seguida, a instrução ret é usada para remover o endereço de retorno da pilha e pular para ele. Portanto, sempre que GetPhysicallyInstalledSystemMemory for chamada, ela definirá rcx para o valor personalizado.


    image

Vídeo

https://user-images.githubusercontent.com/60795188/184030477-2c6dc38a-0ef6-41ca-a118-88e9d8ee9e45.mp4

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





