
 zerodayevil/cve-2026-54121-certighost
Módulo proof-of-concept para CVE-2026-54121 (Certighost), explorando a validação de inscrição do AD CS por meio de listeners LDAP/SMB rogue para se passar por um Domain Controller e escalar via PKINIT.

🛡 Módulo de Ferramenta de Segurança de IA
CVE-2026-54121: Representação de Identidade no Active Directory Certificate Services (Certighost)
Módulo Oficial de Auditoria de Segurança para o Ecossistema de Ferramentas de Segurança de IA





🌐 Demonstração Web • 📚 Site do Projeto • 💬 Chat da Comunidade
Navegação do Site: Início • Atualizações • Downloads • Módulos
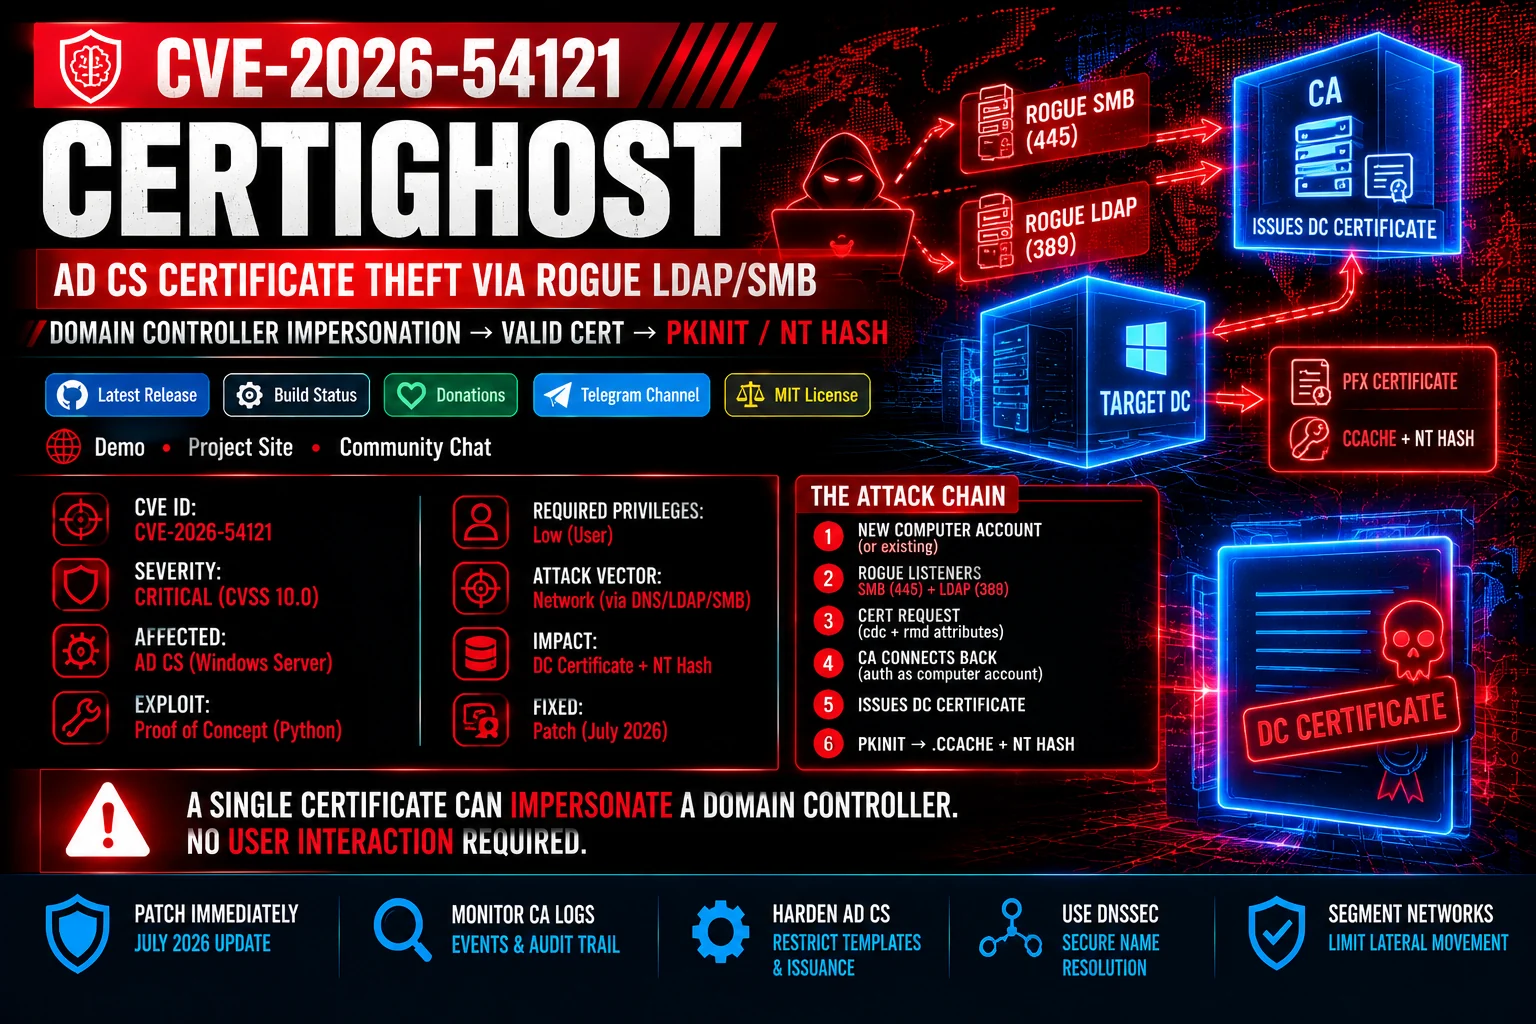
Este módulo fornece capacidades de diagnóstico para o CVE-2026-54121, apelidado de Certighost. A vulnerabilidade existe dentro do Active Directory Certificate Services (AD CS) durante a fase de validação das inscrições de certificados de contas de computador.
Um atacante que possua credenciais de domínio padrão de baixo privilégio cria uma nova conta de computador e envia uma solicitação de certificado contendo atributos manipulados cdc (listener de IP controlado) e rmd (FQDN do DC alvo). Quando a Autoridade de Certificação (CA) se conecta de volta para validar a identidade da máquina, listeners maliciosos de LDAP (porta 389) e SMB/LSA (porta 445) falsificam os atributos de identidade do Controlador de Domínio alvo (sAMAccountName, SID, dNSHostName). Isso engana a CA, fazendo-a emitir um certificado autêntico de Controlador de Domínio, permitindo o comprometimento total do domínio via PKINIT.
"Autentique-se como uma máquina, escale para o domínio inteiro."
O Certighost contorna as permissões tradicionais de templates do AD CS ao envenenar o pipeline de resolução de identidade da CA. A obtenção de um certificado válido de Controlador de Domínio concede autenticação PKINIT instantânea, produzindo tanto um cache de credenciais TGT (.ccache) quanto o hash NT do DC alvo.
| Especificação | Valor Atribuído | Observações |
|---|---|---|
| Identificador CVE | CVE-2026-54121 |
Representação de Identidade no Active Directory Certificate Services |
| Classificação de Severidade | Crítica (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Tipo de Vulnerabilidade | CWE-287 / CWE-290 |
Autenticação Imprópria / Bypass de Autenticação via Spoofing |
| Componente Afetado | Active Directory Certificate Services (AD CS) | Pipeline de Inscrição de Certificados e Validação de Identidade |
| Vetor de Ataque | Rede | Executado remotamente através dos protocolos SMB, LDAP e RPC |
| Privilégios Necessários | Baixos Privilégios | Conta de usuário de domínio padrão (capacidade de adicionar contas de máquina) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota como 0 para impedir que usuários não administradores criem novos objetos de computador.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) esteja desativado, a menos que seja explicitamente necessário.⚠️ IMPORTANTE: Este módulo foi projetado para testes de diagnóstico seguros dentro do framework AI Security Tool. Execute apenas contra alvos autorizados com privilégios administrativos elevados.
Para executar os scripts de diagnóstico e monitoramento, instale o framework principal do AI Security Tool:
