 zerodayevil/cve-2026-41651
Repositório dedicado ao CVE-2026-41651, contendo informações e análises específicas sobre essa vulnerabilidade de segurança.

🛡️ Módulo de Ferramenta de Segurança de IA
CVE-2026-41651: Escalação de Privilégios Local TOCTOU no PackageKit (Pack2TheRoot)
Módulo Oficial de Auditoria de Segurança e Exploração para o Ecossistema de Ferramentas de Segurança de IA





🌐 Demonstração Web • 📚 Site do Projeto • 💬 Chat da Comunidade
Navegação do Site: Início • Atualizações • Downloads • Módulos
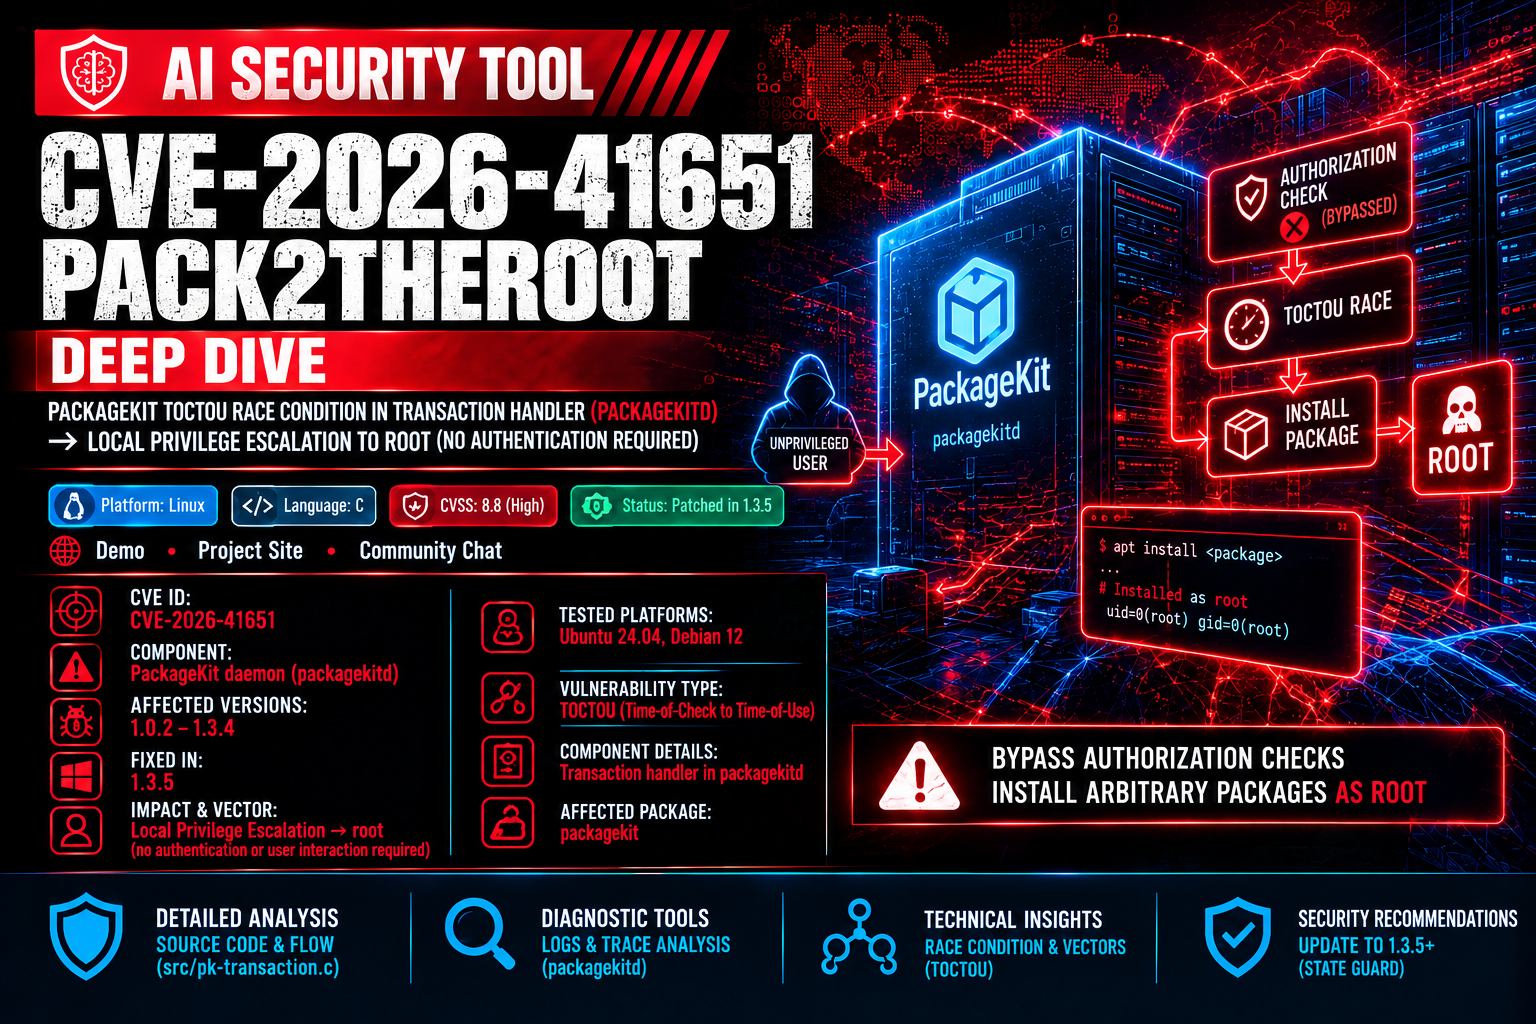
Este módulo fornece ferramentas de diagnóstico e análise técnica aprofundada para a CVE-2026-41651 (Pack2TheRoot), uma condição de corrida crítica do tipo Time-of-Check to Time-of-Use (TOCTOU) no manipulador de transações do PackageKit (packagekitd).
A vulnerabilidade permite que qualquer usuário local sem privilégios contorne as verificações de autorização e instale pacotes arbitrários como root sem exigir autenticação.


| Especificação | Valor Atribuído | Notas |
|---|---|---|
| Identificador CVE | CVE-2026-41651 |
Escalonamento de Privilégios Local TOCTOU no PackageKit |
| Componente | Daemon do PackageKit (packagekitd) |
Manipulador central de transações |
| Versões Afetadas | 1.0.2 – 1.3.4 |
Versões do daemon sem correção |
| Corrigido Em | 1.3.5 |
Proteção de estado adicionada no manipulador de transações |
| Impacto e Vetor | Escalonamento de Privilégios Local → root | Nenhuma autenticação ou interação do usuário necessária |
| Plataformas Testadas | Ubuntu 24.04, Debian 12 | Configurações padrão do sistema |

Três bugs distintos em src/pk-transaction.c encadeiam-se para criar uma janela TOCTOU entre a autorização e a execução:
InstallFiles() sobrescreve incondicionalmente cached_transaction_flags e cached_full_paths sem qualquer verificação de estado.pk_transaction_set_state() descarta silenciosamente transições regressivas enquanto as flags permanecem sobrescritas.pk_transaction_run() lê as flags em cache no momento do despacho a partir do idle do GLib, não no momento da autorização.PK_TRANSACTION_FLAG_SIMULATE (bit 2, valor 0x4) ignora completamente a verificação do polkit.