zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ Módulo oficial de ferramenta de segurança de IA para CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" Cadeia Completa de Leitura Arbitrária de Arquivos Não Autenticada e RCE por Injeção de Expressão).

🛡️ Módulo de Ferramenta de Segurança de IA
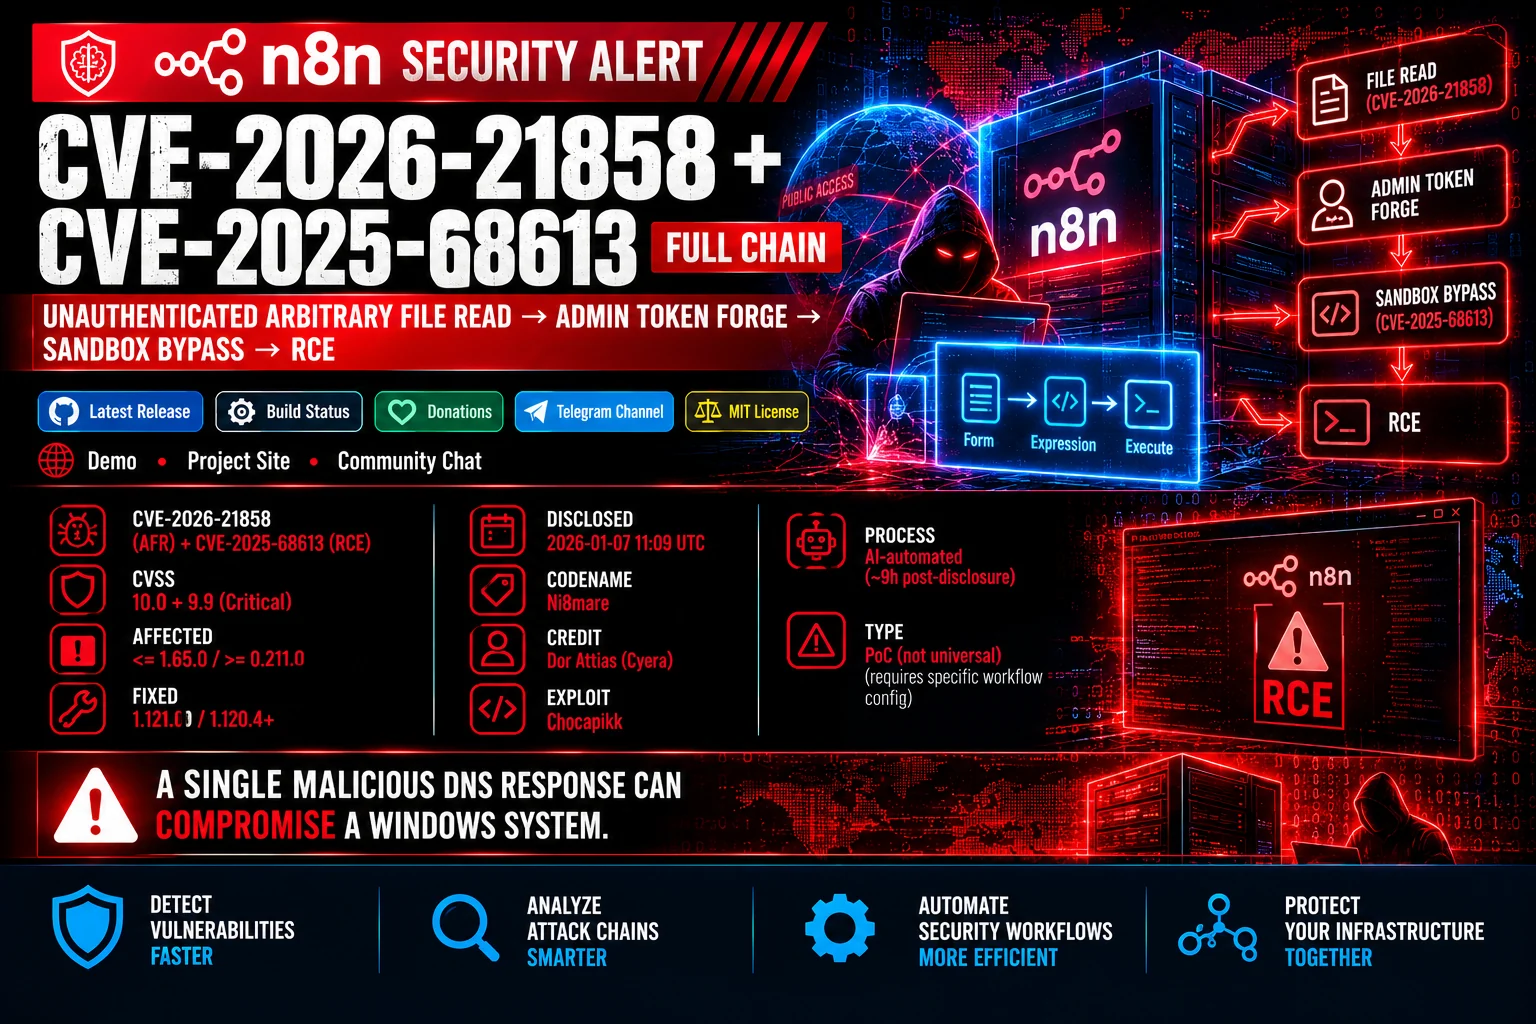
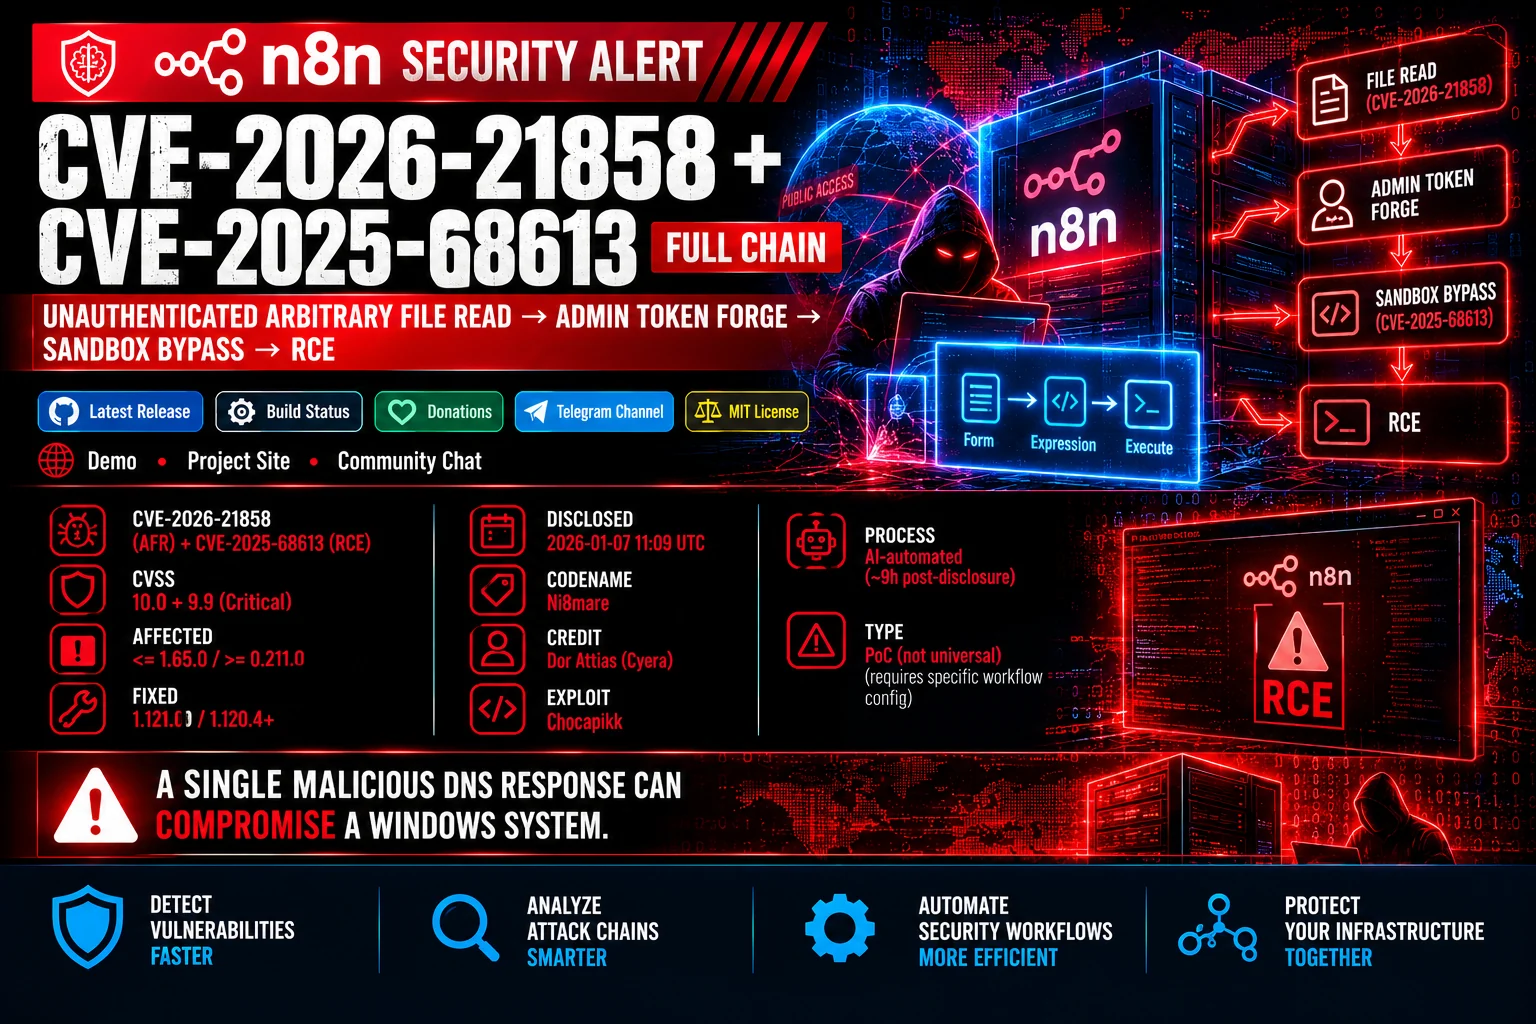
Cadeia Completa n8n (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
Módulo Oficial de Auditoria de Segurança para o Ecossistema de Ferramentas de Segurança de IA





🌐 Demonstração Web • 📚 Site do Projeto • 💬 Chat da Comunidade
Navegação do Site: Início • Atualizações • Downloads • Módulos
Este módulo fornece ferramentas de diagnóstico e uma cadeia completa de exploração para instâncias de automação de fluxo de trabalho n8n, apelidada de Ni8mare.
A cadeia de ataque combina uma Leitura Arbitrária de Arquivos não autenticada (CVE-2026-21858) causada por confusão de Content-Type com um Bypass de Sandbox por Injeção de Expressão autenticada (CVE-2025-68613). Ao enviar uma requisição manipulada com Content-Type: application/json para um formulário de upload de arquivo exposto, um atacante controla o argumento filepath para ler arquivos internos do sistema (/proc/self/environ, configuração e banco de dados SQLite). A encryptionKey e o hash de senha obtidos permitem a falsificação offline de um cookie JWT de administrador. Uma vez autenticado, a injeção de expressão via this.process.mainModule.require escapa do sandbox JavaScript para executar comandos arbitrários do sistema.
"Da leitura de arquivo à tomada completa do sistema em três etapas."
Enquanto a leitura de arquivo exige um fluxo de trabalho de formulário ativo com saída binária, a injeção de expressão funciona de forma confiável em instalações padrão do n8n, sem exigir nós especiais ou permissões explícitas de sistema habilitadas.
| Especificação | Valor Atribuído | Observações |
|---|---|---|
| Identificadores CVE | CVE-2026-21858 + CVE-2025-68613 |
Cadeia Completa: Leitura de Arquivo Não Autenticada até RCE |
| Classificação de Severidade | Crítica (CVSS v3.1: 10.0 + 9.9) | Cadeia de RCE não autenticada |
| Tipos de Vulnerabilidade | CWE-200 / CWE-94 |
Confusão de Content-Type / Injeção de Código |
| Componente Afetado | Motor de Automação de Fluxo de Trabalho n8n | Versões <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Versões Corrigidas | 1.121.0 (AFR) / 1.120.4+ (RCE) | Patches oficiais do fornecedor lançados |
| Privilégios Necessários | Nenhum | Acesso inicial não autenticado via formulário público |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 ou superior.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true e restrinja as capacidades de processo em contêineres Docker.⚠️ IMPORTANTE: Este módulo foi criado especificamente para execução segura e diagnóstico dentro do ecossistema AI Security Tool. Sempre use módulos verificados obtidos de repositórios oficiais.
Para executar os scripts de monitoramento e diagnóstico, certifique-se de que o motor principal do AI Security Tool esteja instalado: