 zerodayevil/cve-2026-20817
Repositório dedicado ao CVE-2026-20817, fornecendo detalhes da vulnerabilidade e material de exploração para essa falha de segurança específica.

🛡️ Módulo de Ferramenta de Segurança de IA
CVE-2026-20817: Elevação de Privilégios Local via ALPC no Windows Error Reporting (WER)
Módulo Oficial de Auditoria de Segurança e Exploração para o Ecossistema de Ferramentas de Segurança de IA





🌐 Demonstração Web • 📚 Site do Projeto • 💬 Chat da Comunidade
Navegação do Site: Início • Atualizações • Downloads • Módulos
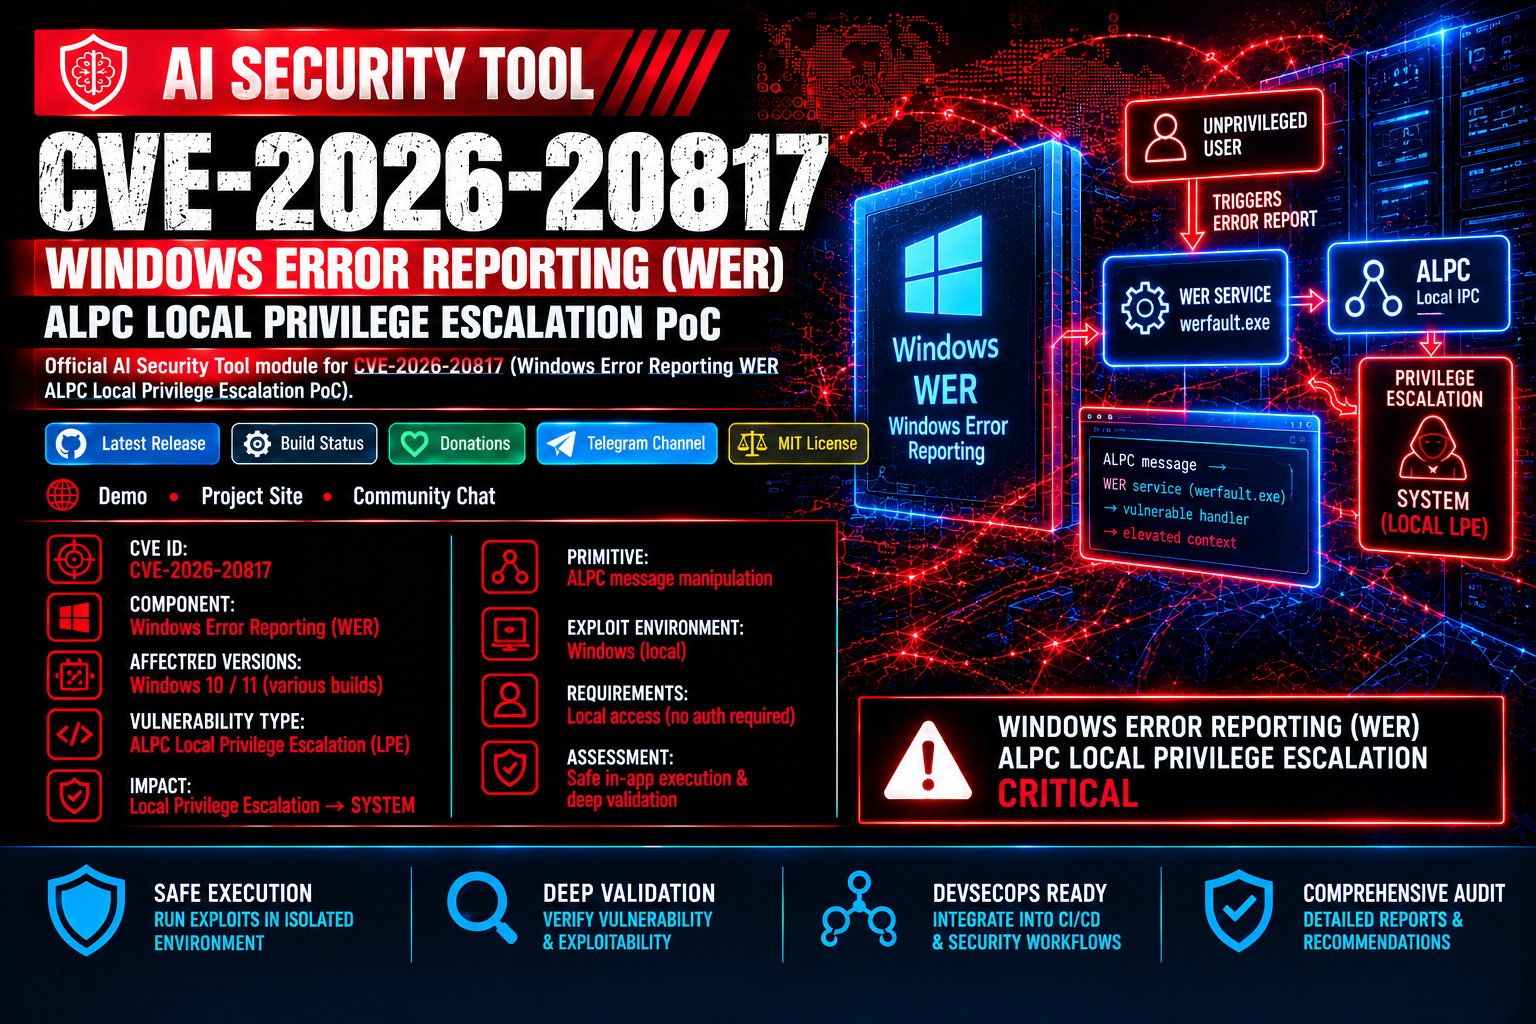
Este módulo fornece ferramentas de diagnóstico e uma Prova de Conceito (PoC) para o CVE-2026-20817, uma vulnerabilidade de elevação de privilégios local no serviço Windows Error Reporting (WER). A vulnerabilidade permite que um usuário autenticado com baixos privilégios execute código arbitrário com privilégios SYSTEM ao enviar mensagens ALPC especialmente construídas para o serviço WER.



| Especificação | Valor Atribuído | Notas |
|---|---|---|
| Identificador CVE | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Componente | Serviço Windows Error Reporting (WER) | Porta ALPC \WindowsErrorReportingService |
| Vetor de Ataque | Local (ALPC) | Utilizador autenticado com privilégios reduzidos |
| Método Vulnerável | SvcElevatedLaunch (0x0D) |
Falha na validação dos privilégios do chamador antes do lançamento |
| Impacto e Vetor | Elevação para SYSTEM | Executa WerFault.exe com linha de comando fornecida pelo utilizador |
| Sistemas Afetados | Windows 10/11 e Server 2019/2022 | Todas as versões anteriores à Atualização de Segurança de janeiro de 2026 |
O serviço WER expõe uma porta ALPC denominada \WindowsErrorReportingService. A falha existe no método SvcElevatedLaunch (0x0D), onde o serviço não valida corretamente os privilégios do chamador antes de lançar o WerFault.exe com parâmetros de linha de comando fornecidos pelo utilizador a partir de memória partilhada.
0x0D, incluindo o ID do processo cliente, o handle de memória partilhada e o comprimento da linha de comando.WerFault.exe com a linha de comando fornecida.O processo WerFault.exe gerado é executado com um token SYSTEM contendo:
Nota: O token NÃO inclui
SeTcbPrivilege(Agir como parte do sistema operativo).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ IMPORTANTE: Este módulo foi concebido especificamente para execução segura e diagnóstico dentro do ecossistema AI Security Tool. Utilize sempre módulos verificados obtidos a partir de repositórios oficiais.
Para executar os scripts de monitorização e diagnóstico, certifique-se de que o motor central do AI Security Tool está instalado, quer através de binários pré-compilados, quer através da compilação a partir do código-fonte:
