
 zedeldi/cve-2025-47827
PoC e relatório de vulnerabilidade para CVE-2025-47827.


Prova de conceito e relatório de vulnerabilidade para CVE-2025-47827.
No IGEL OS anterior à v11, o Secure Boot pode ser contornado porque o
módulo igel-flash-driver verifica incorretamente uma assinatura criptográfica.
Em última análise, um sistema de arquivos raiz especialmente criado pode ser montado a partir de uma
imagem SquashFS não verificada.
A verificação incorreta de assinatura criptográfica no módulo igel-flash-driver
do kernel Linux no IGEL OS 10 permite que um agente malicioso contorne
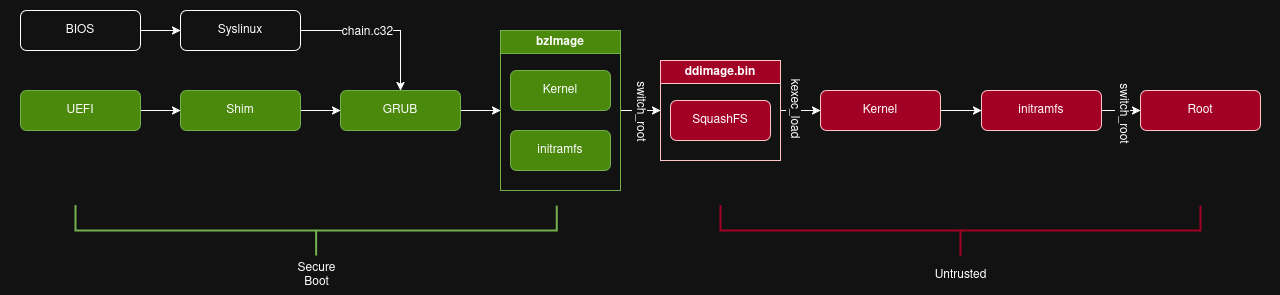
o Secure Boot, inicializando o shim assinado pela Microsoft 3rd Party UEFI CA, que
então carrega o GRUB e o kernel vulnerável, ambos assinados pela IGEL Secure Boot
Signing CA. Uma vez que o kernel vulnerável e o initramfs embutido sejam carregados, um
sistema de arquivos raiz malicioso pode ser montado a partir da imagem SquashFS não verificada no disco.
Como a chamada de sistema kexec_load está disponível no kernel vulnerável, o kernel
atualmente inicializado pode ser substituído por um totalmente não confiável, permitindo
na prática que qualquer sistema operacional inicialize, seguindo uma cadeia completa de
confiança.
Em versões posteriores do IGEL OS, o módulo verifica corretamente uma assinatura da imagem SquashFS do sistema de arquivos raiz. No entanto, tanto o kernel vulnerável quanto as versões corrigidas são assinados com o mesmo certificado, permitindo que o mesmo shim inicialize tanto as versões vulneráveis quanto as corrigidas.
A string de vetor inicial para CVE-2025-47827 era
AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,
resultando em uma pontuação CVSS de 8.4 (alta).
Em 14 de outubro de 2025, isso foi alterado para
AV:P/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H,
reduzindo a pontuação para 4.6 (média).
Além disso, a fraqueza original foi definida como CWE-347: Verificação Incorreta de Assinatura Criptográfica, mas o MSRC atribuiu a ela CWE-324: Uso de uma Chave Após sua Data de Expiração.
Tanto a IGEL quanto a Microsoft foram contatadas e informadas sobre esta vulnerabilidade, em 6 de dezembro de 2024 e 31 de março de 2025, respectivamente, antes de os detalhes serem tornados públicos em 29 de maio de 2025.
Como o IGEL OS 10 não é suportado e a vulnerabilidade não existe diretamente no shim, nenhuma das partes sugeriu uma solução. A Microsoft respondeu o seguinte:
Após investigação, determinamos que este envio não atende à definição de vulnerabilidade de segurança para manutenção, pois o IGEL OS v10 não é mais suportado e o problema está no módulo do kernel e não no shim. Apenas o shim é assinado pelo certificado MSFT.
A IGEL publicou um aviso de segurança para CVE-2025-47827 em 2 de junho de 2025.
Em 13 de junho de 2025, reportei isso novamente à Microsoft e recebi a seguinte resposta:
Embora seu relatório contenha algumas boas informações, ele não atende aos requisitos da Microsoft como vulnerabilidade de segurança para manutenção. O problema relatado está no módulo do kernel e não no shim, e apenas o shim é assinado pelo certificado MSFT. O kexec já permite contornar o secure boot por design (Ref.: Linha de Comando kexec no Linux - Linux Expert Better 2025).
Isso atenderia aos critérios de manutenção do MSRC se o problema estivesse em um driver/componente de inicialização. Esta é uma vulnerabilidade no driver de kernel da distribuição Linux. Isso ocorre após o "ExitBootServices" da UEFI, o que significa que não é um contorno do Secure Boot. O usuário só tem execução de código no nível do sistema operacional, não na inicialização.
Desde a publicação de vários artigos de notícias sobre esta vulnerabilidade, os mantenedores do shim entraram em contato com a Microsoft e a IGEL para discutir uma solução.
Depois que uma solução foi alcançada, criei outro caso no MSRC em 20 de outubro de 2025, perguntando o motivo do atraso na revogação desses shims, as modificações na string do vetor CVSS e na CWE, e por que o guia de atualização afirmava que a vulnerabilidade não havia sido divulgada publicamente. Recebi a seguinte resposta:
A vulnerabilidade da IGEL que foi corrigida não é um contorno do Secure Boot. É um contorno de integridade do kernel específico do Linux e não afeta o Windows. Os shims da IGEL são antigos e não suportam a nova revogação baseada em SBAT. Portanto, a Microsoft emitiu as revogações para proteger contra possíveis explorações de outras vulnerabilidades que foram protegidas pelo SBAT.
Jeffrey Sutherland, Gerente de Programa Principal, respondeu no PR para explicar que, devido à falta de SBAT, os shims tiveram que ser revogados por DBX, e a IGEL solicitou tempo adicional para evitar consequências indesejadas. Eles também se desculparam por não manter comunicação entre o pesquisador e as partes envolvidas, conforme exigido pela Divulgação Coordenada de Vulnerabilidades.
Uma exploração de contorno do Secure Boot poderia levar ao desenvolvimento de um bootkit/rootkit em nível de kernel não detectado, o que, por sua vez, levaria a múltiplas implicações, tais como:
Sem revogação ou intervenção manual, o Secure Boot se tornou inútil em todas as máquinas que confiam na Microsoft 3rd Party UEFI CA, que é o padrão para a maioria dos dispositivos no momento em que este texto foi escrito.
Se usado para kexec, esta vulnerabilidade pode ser explorada para modificar
silenciosa e maliciosamente um sistema legítimo, sem afetar o Secure Boot.

