 yunatamos/blackash-cve-2025-66516
CVE-2025-66516

CVSS: 10.0 | Tipo de Exploit: Injeção XXE | Nível de Risco: MÁXIMO
CVE-2025-66516 é uma vulnerabilidade crítica de XML External Entity (XXE) no mecanismo principal de processamento do Apache Tika. Um único PDF malicioso com conteúdo XFA pode acionar:
Esta vulnerabilidade afeta milhões de pipelines de processamento de documentos em todo o mundo.
🚩 Tratamento inseguro de entidades XML externas embutidas em formulários XFA dentro de PDFs.
Quando o Apache Tika analisa esses documentos:
Esta é uma vulnerabilidade XXE clássica em escala empresarial.
| Módulo | Versões Vulneráveis |
|---|---|
tika-core | 1.13 → 3.2.1 |
tika-pdf-module | 2.0.0 → 3.2.1 |
tika-parsers (legado) | 1.13 → 1.28.5 |
✅ Versão Segura: 3.2.2+
Se um atacante enviar um PDF malicioso:
📄 Ler arquivos sensíveis do servidor
(/etc/passwd, configurações, segredos de API)
🌍 Fazer requisições à rede interna (SSRF) (Metadados da nuvem, serviços privados)
🧬 Encadear em Execução Remota de Código (Em configurações específicas de JVM + serviço)
🔥 Exfiltração de dados em escala
⚠️ Sem autenticação. Sem interação do usuário. Explorável pela rede.
| CVE Antigo | CVE Novo |
|---|---|
| Focado apenas no módulo de PDF | ✅ Corrige falha no núcleo do mecanismo |
| Mitigação parcial | ✅ Correção arquitetural completa |
| Muitos sistemas ainda vulneráveis | ✅ Força o patch correto |
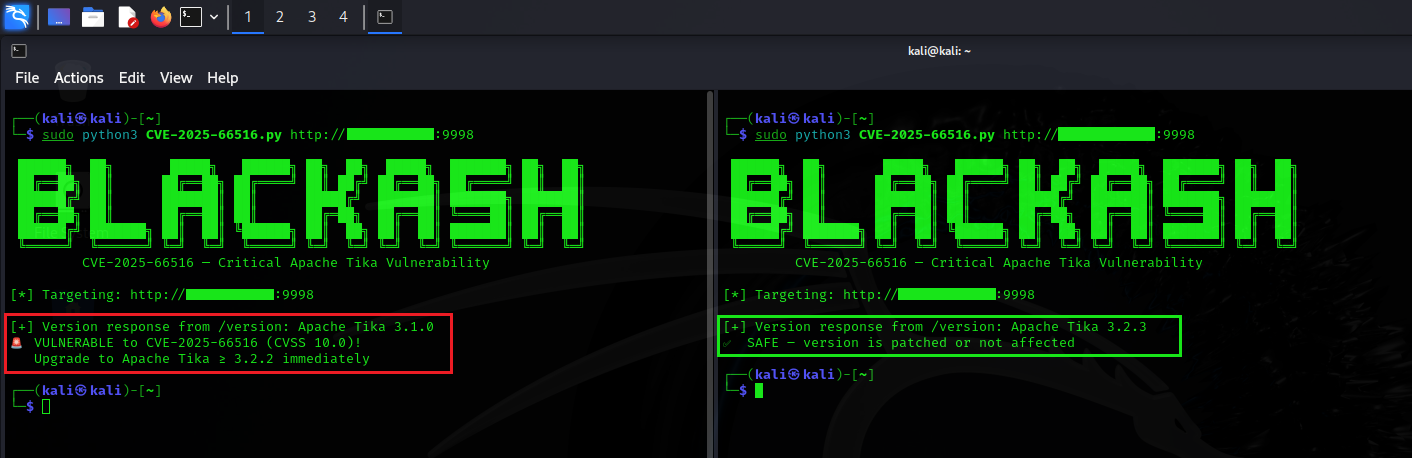
🚨 Atualizar apenas o módulo de PDF NÃO é suficiente.
Upgrade ALL Apache Tika components to version 3.2.2+
Se você executa qualquer sistema que analisa documentos automaticamente, você está no escopo:
| Métrica | Valor |
|---|---|
| Vetor de Ataque | Rede |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Impacto | Confidencialidade ✅ Integridade ✅ Disponibilidade ✅ |
| Pontuação CVSS | 10.0 (Crítico) |
# 1. Save as CVE-2025-66516.py
# 2. Make executable
chmod +x CVE-2025-66516.py

# 3. Run against your own Tika instance or authorized target
./CVE-2025-66516.py http://your-tika-server:9998
Esta não é uma vulnerabilidade para "corrigir quando for conveniente". Esta é uma vulnerabilidade para "largar tudo e corrigir agora".
