
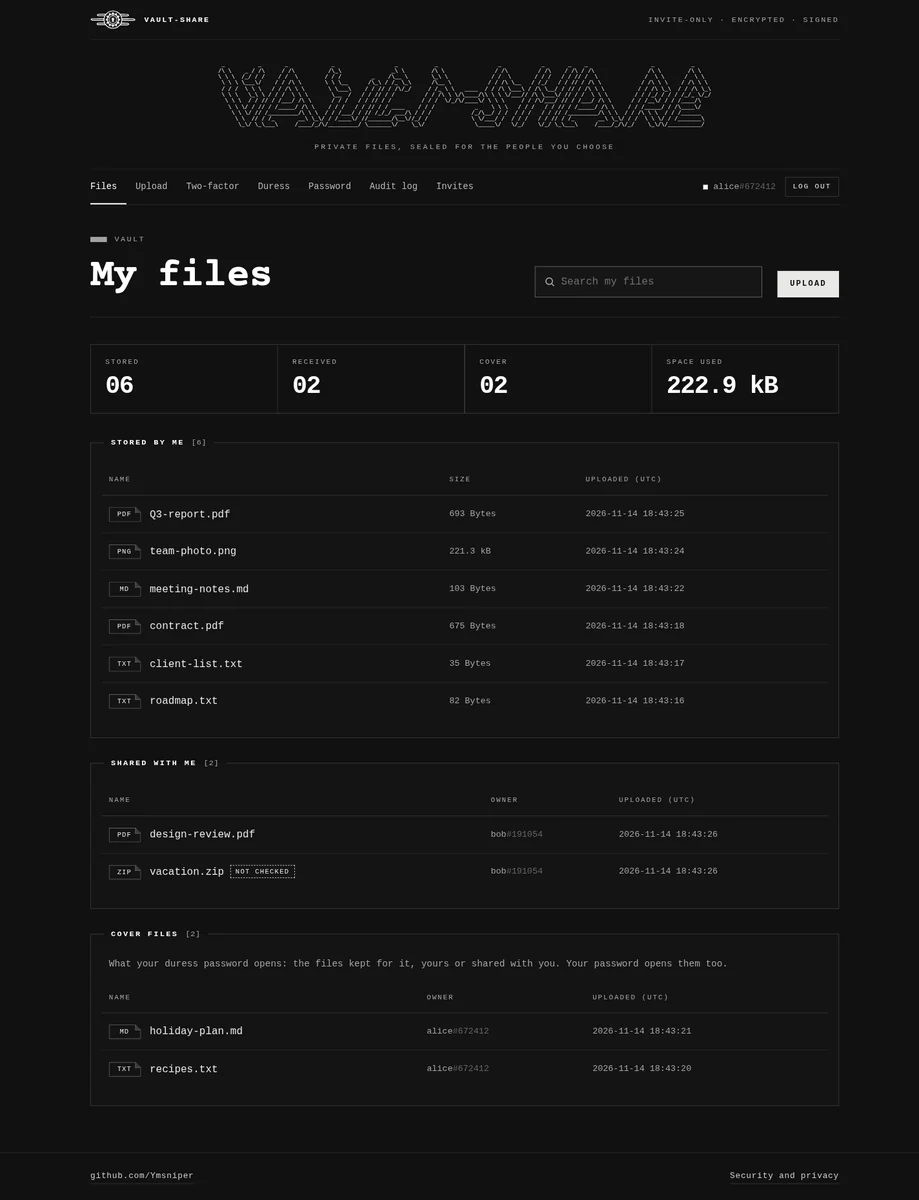
Compartilhamento de arquivos criptografado, auto-hospedado e somente por convite, em Flask. Cada arquivo recebe sua própria chave AES-256-GCM, selada com HPKE para cada leitor. Uploads assinados, senhas de coação que abrem cofres de disfarce separados e uma chave mestra que pode exigir um pendrive USB.
 ymsniper/vault-share

Compartilhamento seguro de arquivos: um aplicativo web em Flask para compartilhar arquivos confidenciais entre usuários. Cada arquivo é criptografado em repouso com sua própria chave AES-256-GCM, mantida apenas como cópias criptografadas para a chave pública de cada pessoa autorizada a abri-lo, verificada com SHA-256 e um HMAC, e assinada com uma chave ECDSA certificada por uma CA local.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
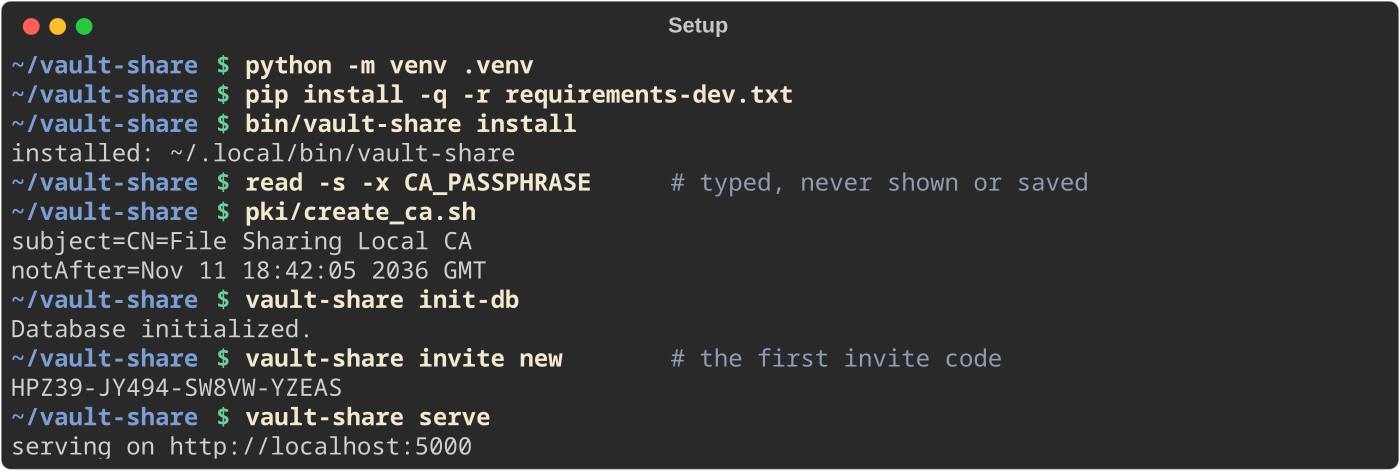
read -s solicita a frase secreta da CA sem exibi-la e sem salvá-la
no histórico do shell, o que export CA_PASSPHRASE='...' faria. O
console a solicita por conta própria na inicialização quando ela não está definida, e a mantém
apenas em memória. vault-share repassa qualquer outra coisa para flask --app app, então
vault-share keys status ou vault-share admin grant 'bob#516850' funcionam
de qualquer pasta; vault-share install cria um link para o comando em
~/.local/bin.
Em seguida, abra http://127.0.0.1:5000 (a porta pode mudar, veja "Configurações do servidor"
abaixo). pki/create_ca.sh cria a CA local em
instance/ca/ uma vez; o aplicativo precisa do mesmo CA_PASSPHRASE toda vez que
inicia, para emitir um certificado a cada novo usuário. O cadastro exige um código de convite: crie o primeiro com vault-share invite new (veja abaixo).
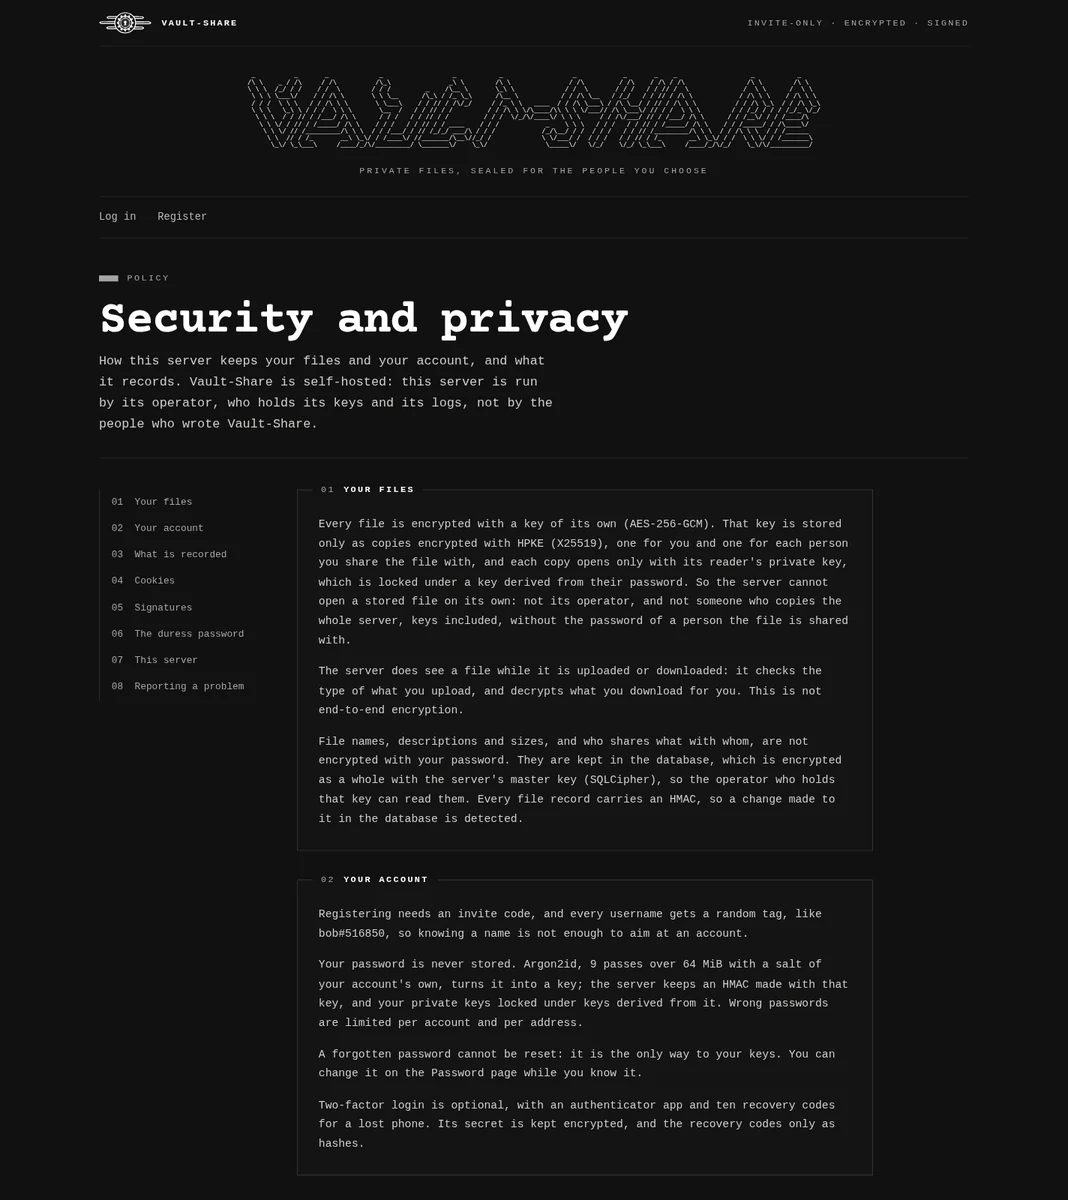
A página em /security, vinculada no rodapé de todas as páginas, informa aos usuários o que
este servidor armazena e não consegue ler, o que registra e por quanto tempo, quais
cookies define e o que seu operador pode fazer. Qualquer pessoa pode lê-la, autenticada
ou não, e ela permanece no ar enquanto o serviço está pausado, já que não precisa nem
do banco de dados nem da chave mestra.
O upload solicita sua senha novamente: ela desbloqueia sua chave privada para assinar o arquivo. O registro de cada arquivo carrega um HMAC sobre todos os seus campos, do proprietário e o hash até o nome, a descrição e a assinatura, então um registro editado no banco de dados falha na verificação na página do arquivo. Cada página de arquivo também oferece uma prova de assinatura, um zip com a assinatura, o certificado do signatário, o certificado da CA e os comandos OpenSSL que verificam o arquivo sem o aplicativo. Eles verificam o certificado como estava no momento do upload, e nomeiam sua cópia FILE em vez de usar o nome do arquivo, que poderia conter sintaxe de shell.
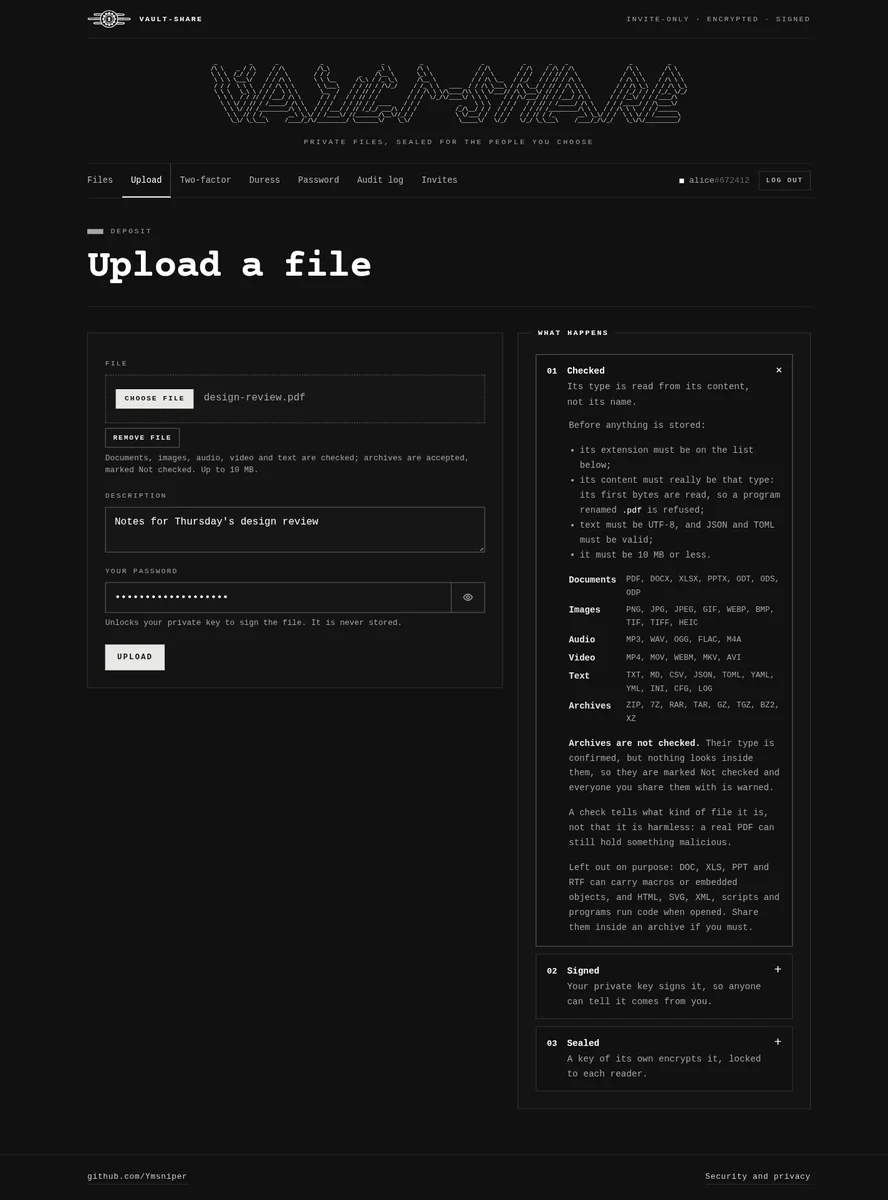
Todo upload é verificado antes de ser armazenado: sua extensão deve estar na
lista, seu conteúdo deve realmente ser daquele tipo (filetype lê os primeiros
bytes, então um programa renomeado para .pdf é recusado; texto deve ser UTF-8, e JSON
e TOML devem ser válidos), e deve caber dentro do limite de upload.
Arquivos compactados (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) também são aceitos: sua
assinatura é verificada, então um programa renomeado para .zip é recusado, mas não o que
eles contêm. Eles são marcados como Não verificado, e o HMAC do registro do arquivo
cobre essa marca, então ela não pode ser removida no banco de dados. Todos com quem eles são
compartilhados veem um aviso, e devem marcar "Eu entendo" antes de baixar.
DOC, XLS, PPT e RTF (macros, objetos incorporados), e HTML, SVG, XML,
scripts e programas (eles executam código quando abertos) ficam de fora; compartilhe-os
dentro de um arquivo compactado. Uma verificação diz que tipo de arquivo ele é, não que ele é
inofensivo. A página de upload explica tudo isso em "O que acontece".
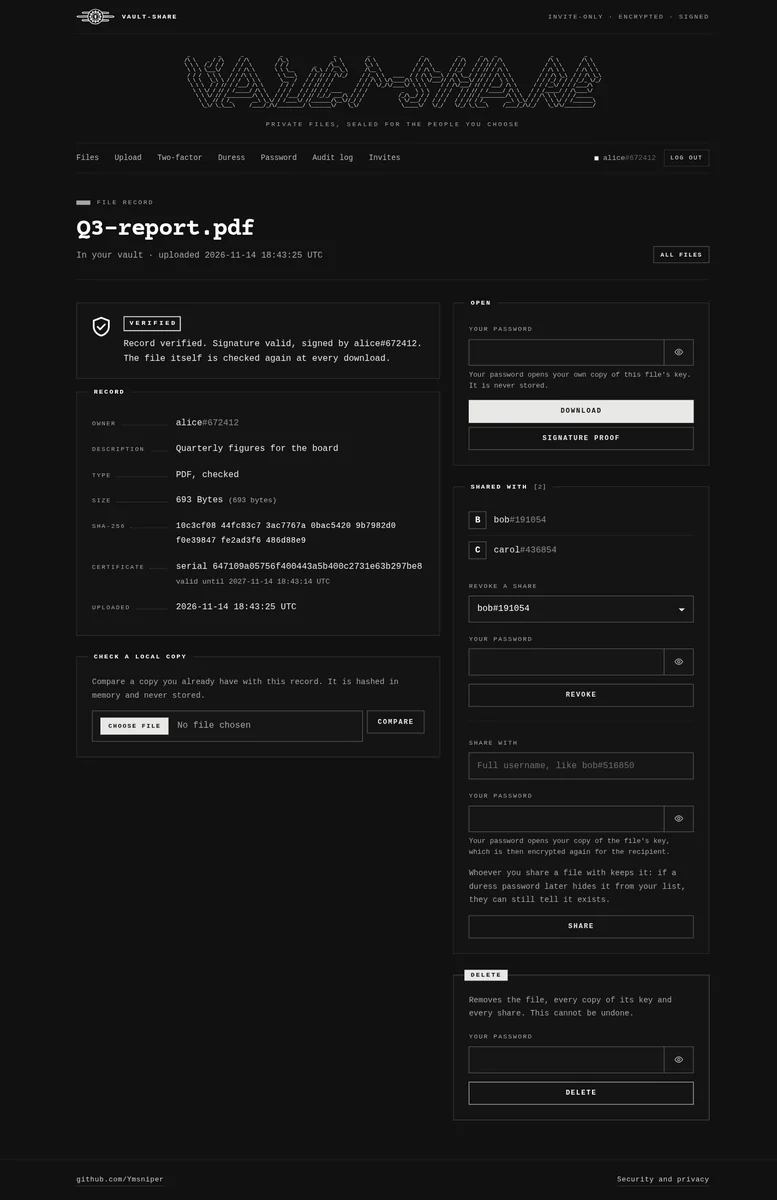
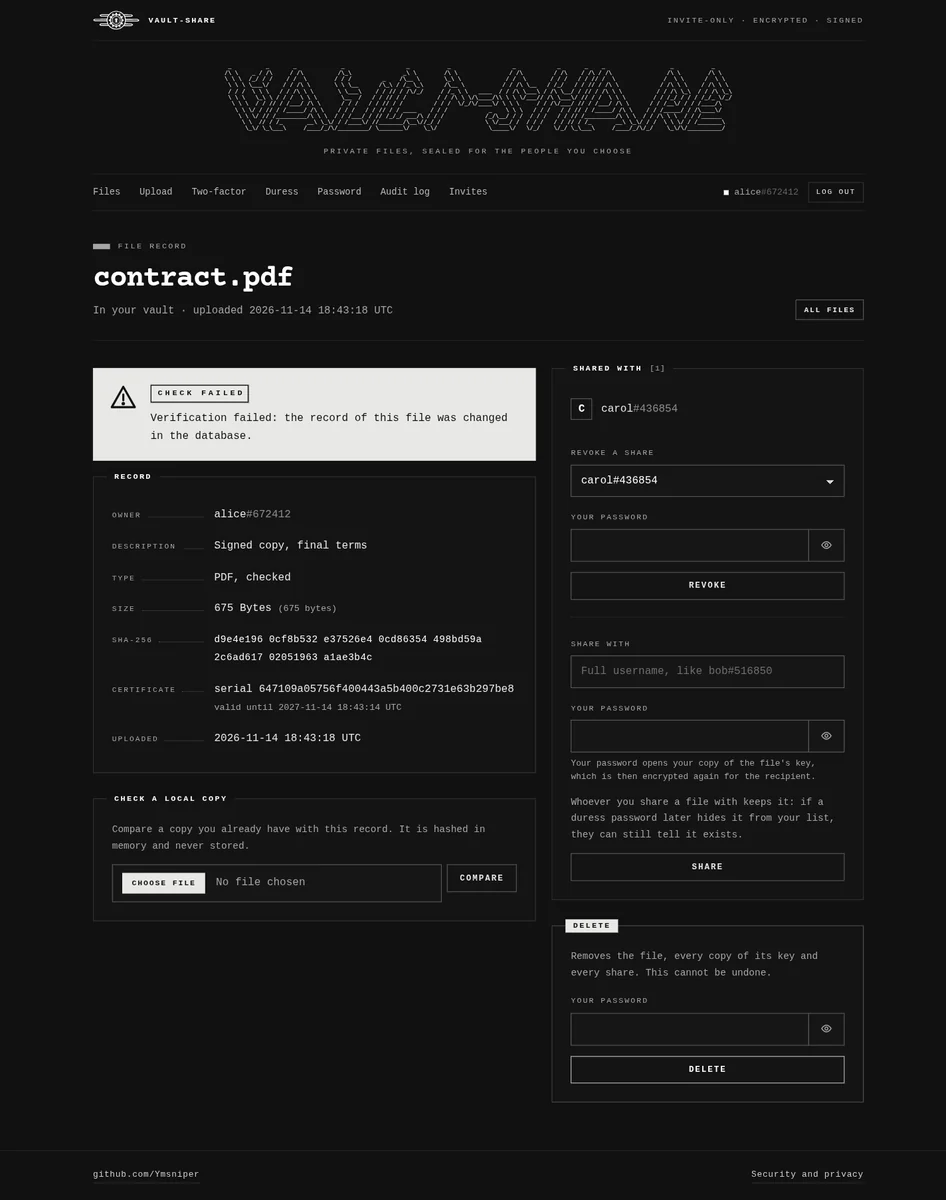
Toda visita à página de um arquivo verifica seu registro e assinatura, e todo download verifica o próprio arquivo. Um registro alterado pelas costas do aplicativo aparece imediatamente:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
