 xsanflip/anti-begal.py
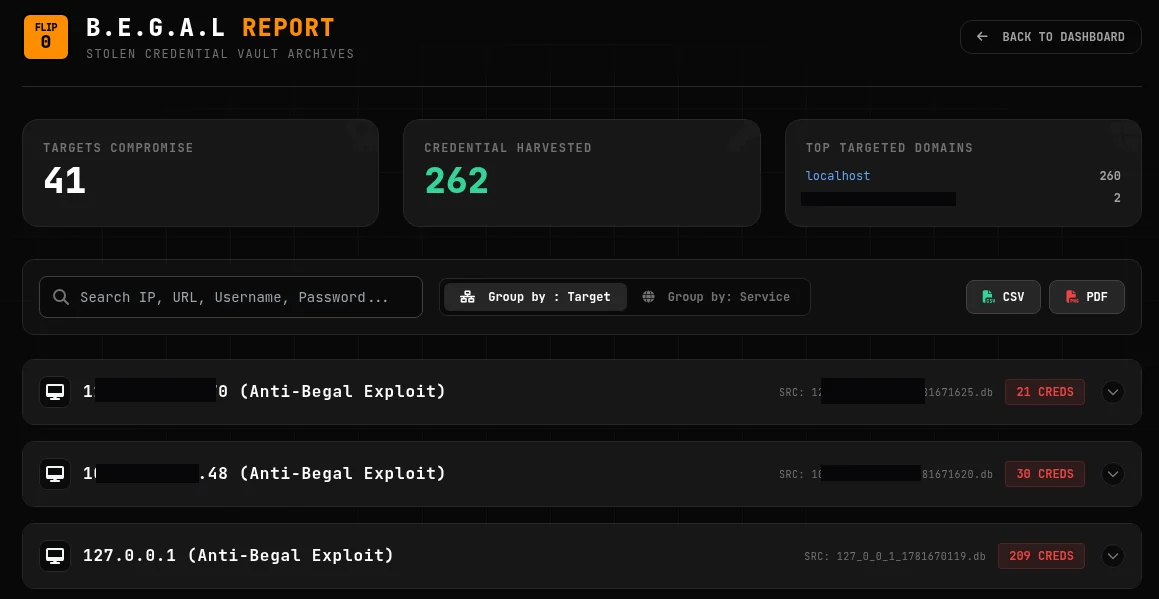
Script em Python que explora uma falha de esgotamento de recursos no endpoint do coletor C2 B.E.G.A.L, inundando-o com payloads XOR/Base64 falsificados para perturbar servidores de comando e controle maliciosos.

Anti-Begal (anti-begal.py) é um script de Defesa Ativa e disrupção tática projetado especificamente para atacar e neutralizar instâncias não autorizadas do framework de Comando e Controle (C2) B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting).
Este script atua como a "vacina" para o framework B.E.G.A.L. Ele explora uma vulnerabilidade arquitetural deliberada (Esgotamento de Recursos por meio de um endpoint não autenticado) deixada no código-fonte original do B.E.G.A.L para permitir que Blue Teams e Pesquisadores de Segurança desmantelam servidores C2 maliciosos implantados por agentes maliciosos.
Esta ferramenta é disponibilizada estritamente para Fins Educacionais, Pesquisa de Defesa Ativa e Operações de Takedown Autorizadas.
A Autorização é Obrigatória: Você deve ter autorização explícita e legal para direcionar esta ferramenta à infraestrutura visada (por exemplo, você é um administrador de sistemas defendendo sua rede, ou participa de um takedown sancionado por autoridades policiais).
Proibido o Uso Malicioso: Utilizar esta ferramenta para realizar ataques de Negação de Serviço (DoS) contra infraestrutura de rede pública ou servidores de terceiros sem consentimento é ilegal e estritamente proibido.
Sem Responsabilidade: O desenvolvedor (xsanlahci) não assume nenhuma responsabilidade e não é responsável por qualquer uso indevido, dano ou consequência legal causada pelo uso deste programa.
Ao usar este software, você concorda com estes termos.
O framework C2 B.E.G.A.L depende de um endpoint de coleta de dados não autenticado (/api/v1/collector) para receber dados de payload ofuscados (XOR + Base64) de seus agentes bot.
Como o servidor C2 aloca memória dinamicamente (ACTIVE_SESSIONS e CREDENTIAL_VAULT) e cria um novo arquivo de banco de dados SQLite para cada UUID de bot único que recebe, ele é altamente suscetível ao Esgotamento de Recursos.
anti-begal.py automatiza a exploração dessa falha de design:
Geração de Payload: Ele replica a cifra XOR e a codificação Base64 do B.E.G.A.L.
Falsificação de UUID: Ele gera milhares de UUIDs de bots falsos.
Injeção de Dados Lixo: Ele injeta quantidades massivas de dados lixo no payload para amplificar o impacto no armazenamento.
Multi-Threading: Ele inunda o endpoint /api/v1/collector alvo com essas requisições falsificadas e criptografadas usando threads concorrentes.
Esgotamento de Memória (OOM): A alocação de memória do servidor Python Flask disparará, fazendo com que a interface C2 fique severamente lenta ou trave completamente.
Falta de Armazenamento/Inodes: O disco rígido do servidor alvo será inundado com milhares de arquivos SQLite .db falsos, impedindo o agente malicioso de salvar credenciais roubadas reais.
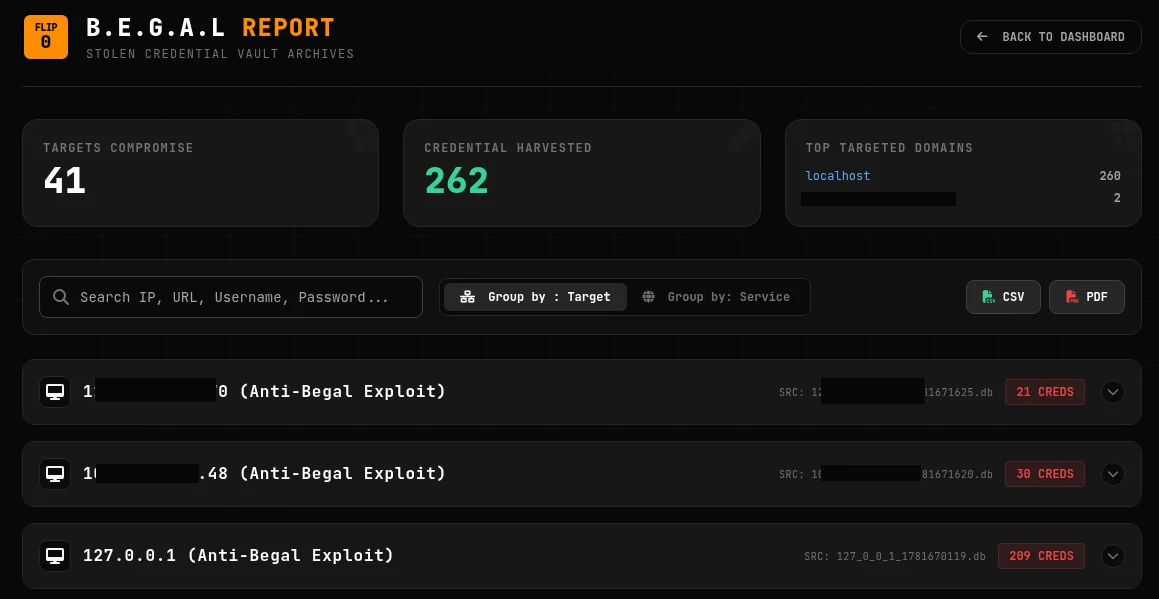
Envenenamento de Dados: O cofre de credenciais do agente malicioso se tornará inútil, soterrado sob milhares de entradas de bots falsos.
Python 3.x
Biblioteca requests (pip install requests)
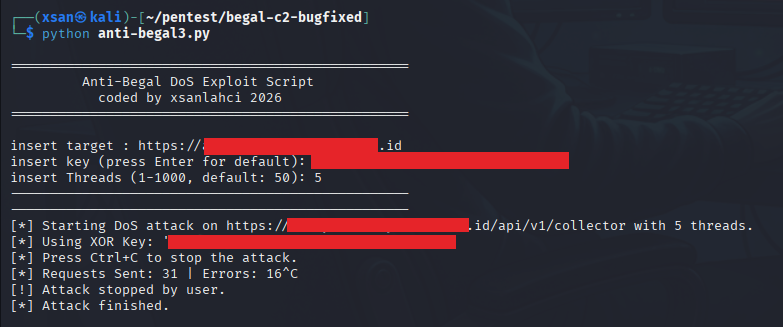
Você pode executar o script de forma interativa. Ele solicitará os parâmetros necessários.
python3 anti-begal.py
insert target : A URL base do servidor C2 B.E.G.A.L malicioso (por exemplo, http://192.168.1.100:31337 ou https://rogue-c2.example.com). O script anexará automaticamente o caminho /api/v1/collector.
insert key (press Enter for default): A chave XOR usada pelo C2 alvo. Se você não a conhece, pressionar Enter usará a chave B.E.G.A.L padrão. (Nota: Mesmo com uma chave incorreta, o ataque ainda pode consumir recursos do servidor ao processar o payload inválido).
insert Threads (1-1000, default: 50): O número de threads de ataque simultâneas. Números mais altos aumentam a taxa de flood mas consomem mais CPU/RAM na sua máquina atacante. 50 a 200 geralmente é suficiente para interromper uma implantação Flask padrão.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
Se você está executando o B.E.G.A.L para fins educacionais em um laboratório e deseja corrigir este "Kill-Switch":
Implemente Limitação de Taxa: Adicione Flask-Limiter para restringir o número de requisições por IP ao endpoint /api/v1/collector.
Autenticação/Chave Pré-Compartilhada: Exija um token criptográfico pré-compartilhado no cabeçalho da requisição antes de processar o payload ou alocar memória.
Limites de Tamanho do Payload: Imponha estritamente um comprimento máximo de conteúdo para requisições recebidas.
Criado por xsanlahci - 2026
