Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xcanwin/cve-2023-4357-chrome-xxe
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFAprendizado e EducaçãoRecursos Curados
GitHubxcanwin/cve-2023-4357-chrome-xxe

CVE-2023-4357-Chrome-XXE

[漏洞复现] 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP, 实现对访客者本地文件窃取. Vulnerabilidade XXE do Chrome EXP, permitindo que atacantes obtenham arquivos locais de visitantes.

Ver Repositório
2303747há 1 anoRevisado pelo Kitploit
Compartilhar

Descrição da ferramenta

  • Primeira EXP de arquivo único do mundo que explora a vulnerabilidade CVE-2023-4357 Chrome XXE, permitindo que invasores obtenham arquivos locais dos visitantes.
  • A primeira EXP de arquivo único do mundo que explora a vulnerabilidade CVE-2023-4357 Chrome XXE, permitindo que invasores obtenham arquivos locais dos visitantes.
Nome do arquivoDescriçãoCenário de exploraçãoPor que a exploração pode ser feita com um único arquivo/payload?
d.svgExploração de arquivo único, sem necessidade de outros arquivos1. Quando XSS é possível, aninhe um link SVG em um iframe.
2. Ao clicar em um botão, abra uma nova janela com a imagem SVG.
Auto-inclusão. A primeira declaração de entidade referenciando uma entidade externa é bloqueada, então a ideia é incluir a si mesmo como um documento XML externo e, em seguida, fazer uma segunda declaração de entidade referenciando a entidade externa, exigindo que os formatos das duas referências sejam compatíveis entre si sem erros, para contornar o bloqueio e ler arquivos locais.
xss.htmlExploração de payload único, sem necessidade de outros arquivosQuando XSS é possível e você não quer enviar um arquivo SVG em nenhum site, copie o conteúdo de xss.html como payload.elemento object, data:image/svg+xml;base64, data:text/xsl;base64

Compartilhamento interessante

  • Esta EXP de arquivo único foi usada como fonte de ideias para a Competição de Segurança da Informação TPCTF 2023 (competição organizada conjuntamente por TP-Link, 清华大学, 北京大学).
  • Tópicos: Xssbot e Xssbot but not Internet
  • Participantes espertos notaram minha observação //You can send p.innerHTML by POST.: cn-sec, xmcve, jbnrz
  • Contribuir com recursos de aprendizado interessantes para novatos em segurança da informação é um dos significados da existência deste projeto de código aberto.

Resumo da vulnerabilidade

InformaçãoConteúdo
Nome da vulnerabilidadeChromium XXE
ID da vulnerabilidadeCVE-2023-4357
Nível de riscoAlto
Tipo de vulnerabilidadeXXE
Dificuldade de exploraçãoBaixa

Descrição da vulnerabilidade

  • A raiz da vulnerabilidade está no libxslt. Por padrão, o Chromium verifica rigorosamente se o URL da entidade externa referenciada na declaração de entidade do documento XML é entre domínios. No entanto, se o Chromium primeiro analisar como uma folha de estilo XSL e depois chamar document() para incluir um documento XML externo, o Chromium não verificará o URL desse documento XML externo quanto a entre domínios, causando vazamento de arquivos locais do visitante.

Versões afetadas

  • Chrome versão < 116.0.5845.96
  • Chromium versão < 116.0.5845.96
  • Electron versão < 26.1.0
  • WeChat para Mac versão < 3.8.5.17

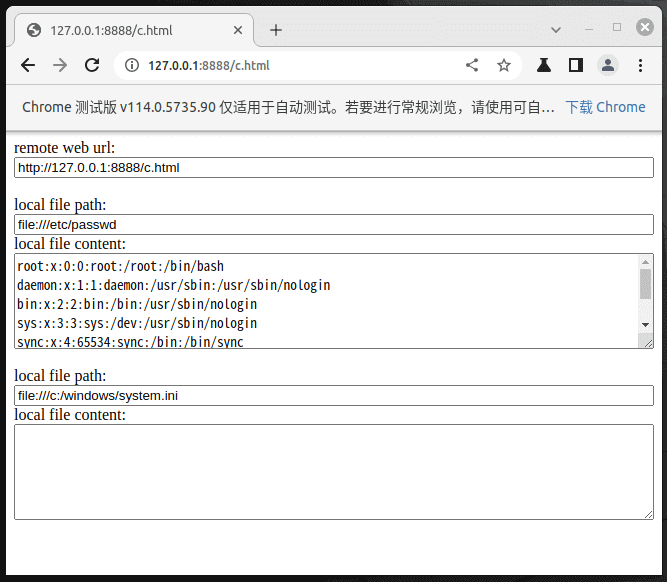
Capturas de tela da reprodução

Ambiente do visitanteCaptura de tela
Linux + Chromium
Windows + Chromium
MacOS + WeChat para Mac

Reprodução 1

  1. Ambiente do visitante:
Linux + Chromium
  1. Baixar e executar o Chrome
wget https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/linux64/chrome-linux64.zip
unzip chrome-linux64.zip
./chrome-linux64/chrome --no-sandbox
  1. Iniciar servidor web
wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Acessar no navegador
http://127.0.0.1:8888/d.svg

Reprodução 2

  1. Ambiente do visitante:
Windows + Chromium
  1. Baixar e executar o Chrome
https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/win64/chrome-win64.zip

./chrome-win64/chrome --no-sandbox
  1. Iniciar servidor web
https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main

python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Acessar no navegador
http://127.0.0.1:8888/d.svg

Reprodução 3

  1. Ambiente do visitante:
MacOS + WeChat para Mac
  1. Baixar e executar o WeChat para Mac

  2. Iniciar servidor web

wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Enviar para o Assistente de Transferência de Arquivos e acessar
http://127.0.0.1:8888/d.svg
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →