 xaitax/sploitscan
Agrega detalhes de CVE, bases de dados de exploits e pontuações EPSS com avaliação de risco por IA e importação de scanner de vulnerabilidades para correção priorizada.


O SploitScan é uma ferramenta poderosa e fácil de usar, projetada para simplificar o processo de identificação de explorações para vulnerabilidades conhecidas e sua respectiva probabilidade de exploração. Capacita profissionais de segurança cibernética a identificar e aplicar rapidamente explorações conhecidas e testadas. É particularmente valioso para profissionais que buscam aprimorar suas medidas de segurança ou desenvolver estratégias robustas de detecção contra ameaças emergentes.
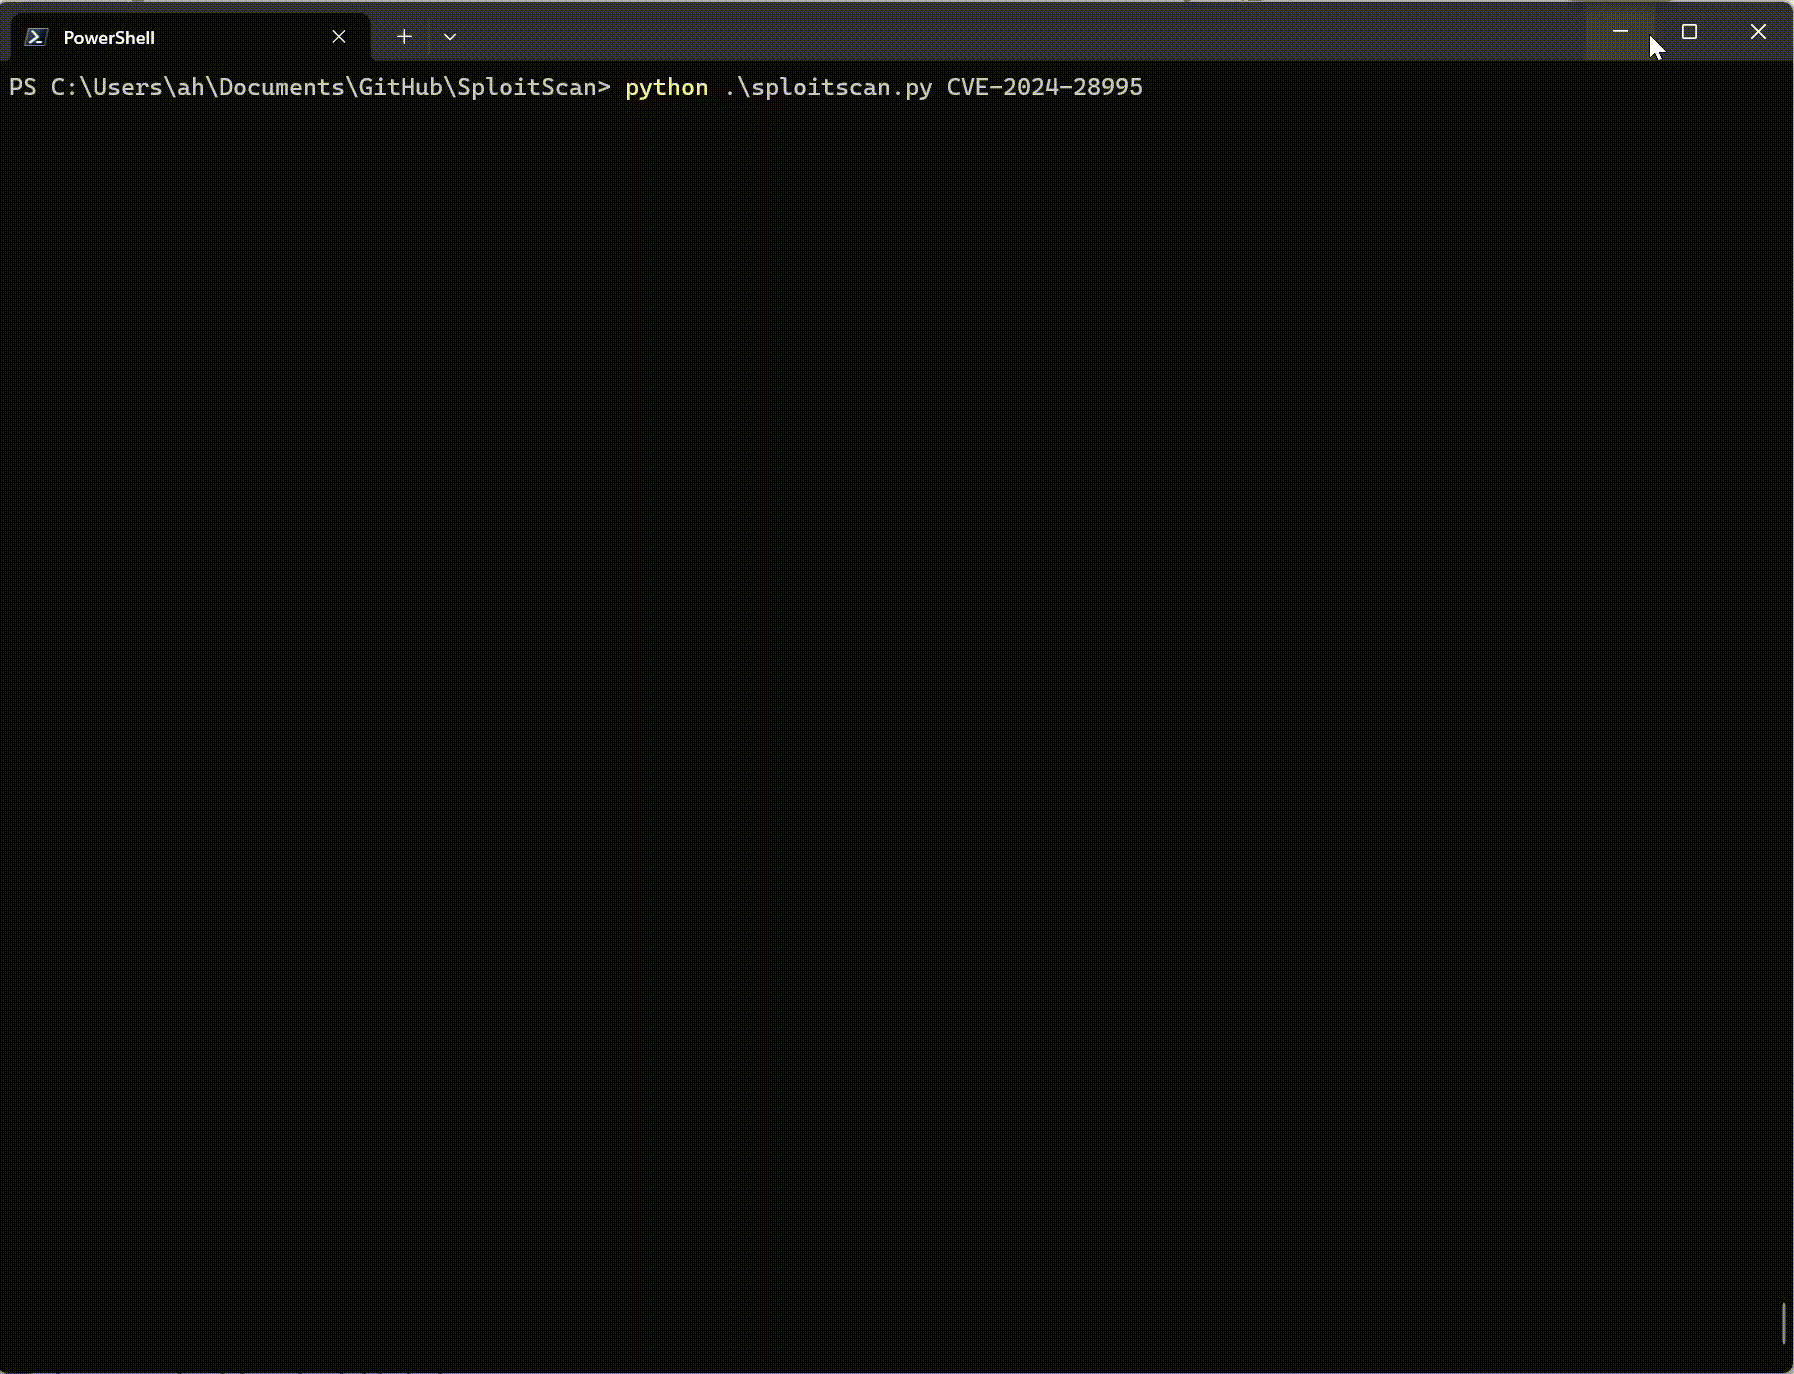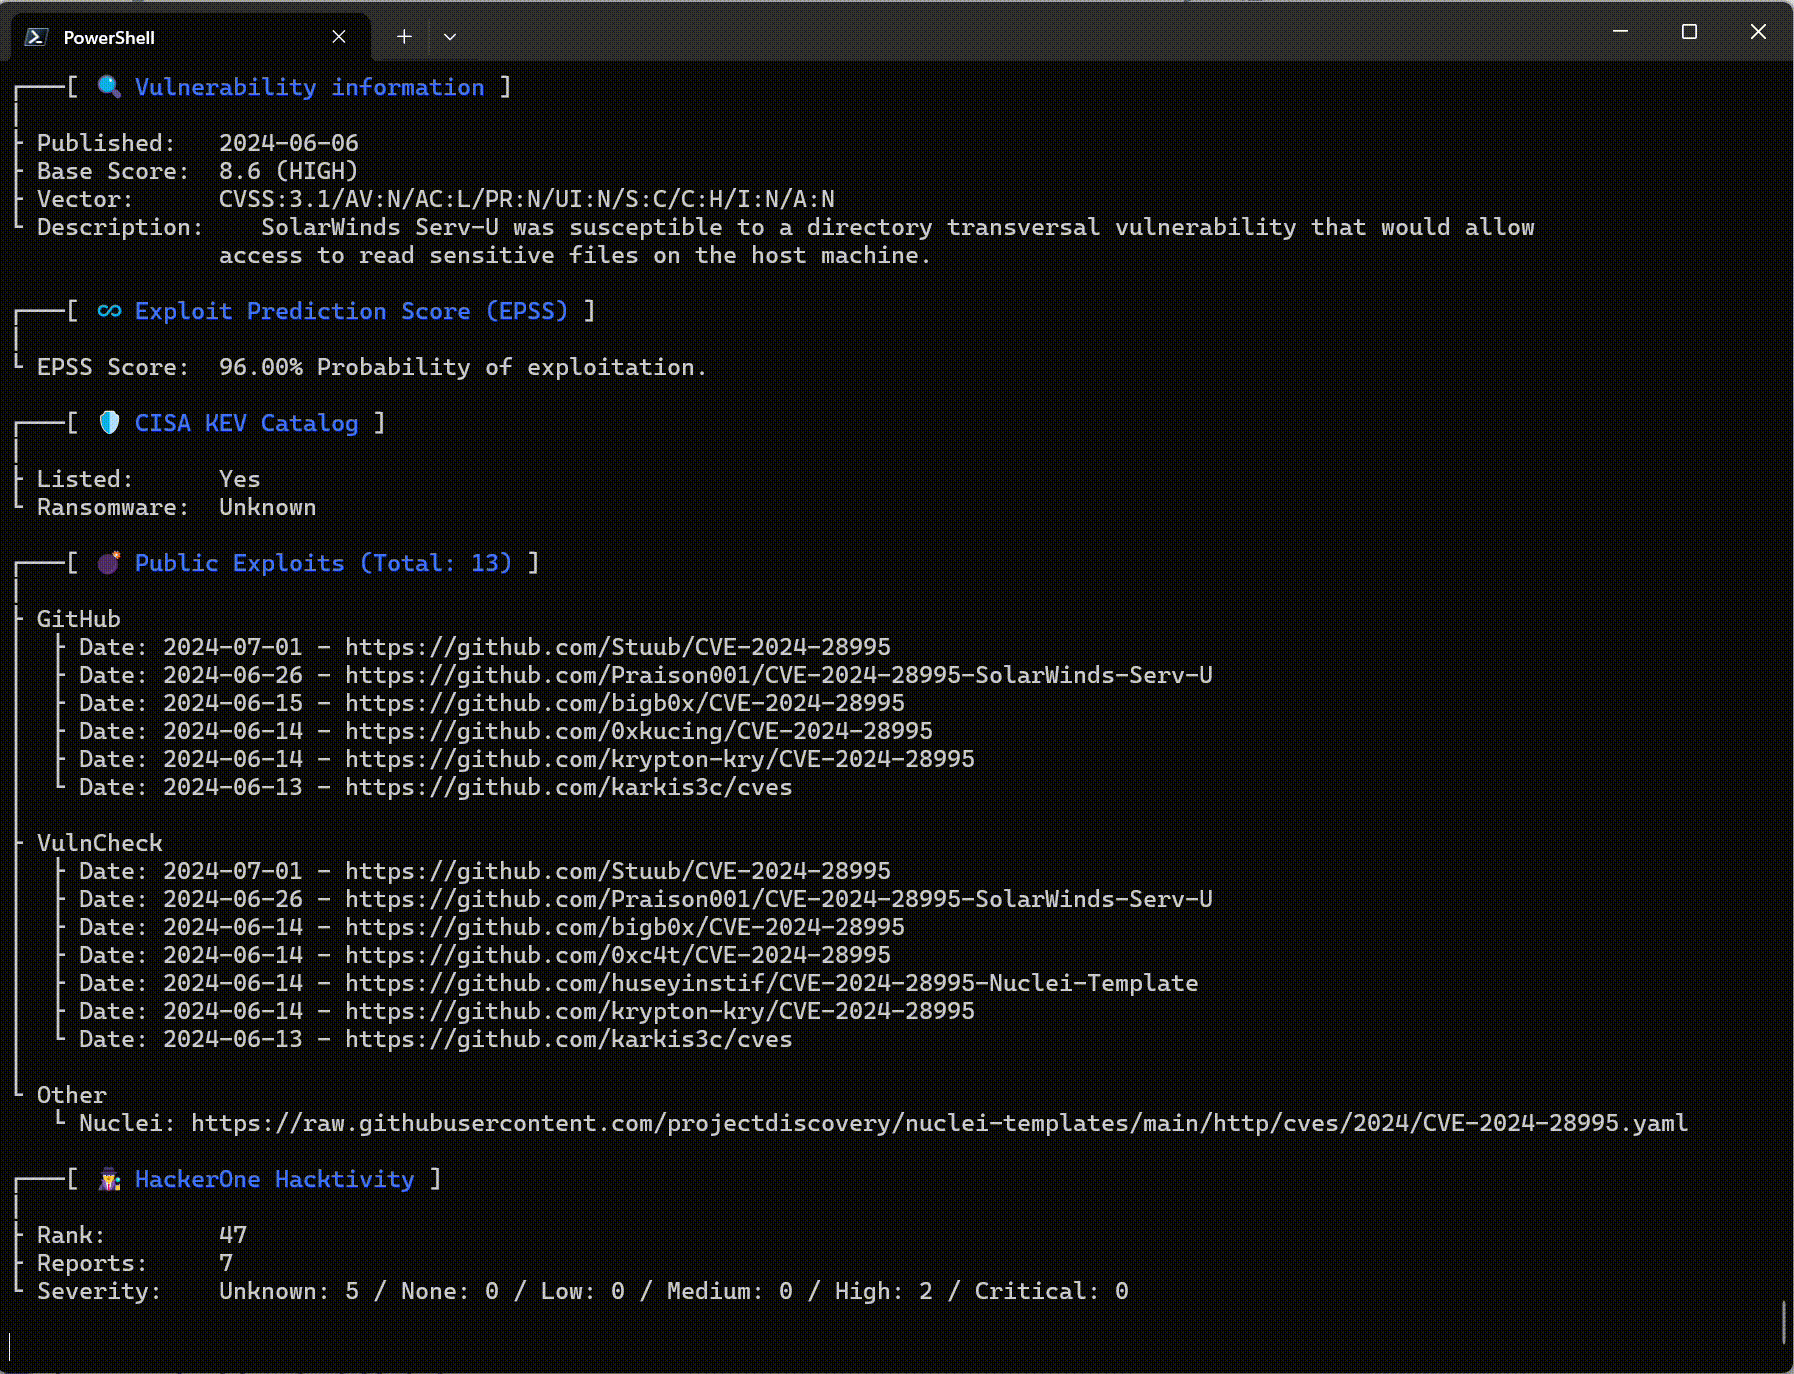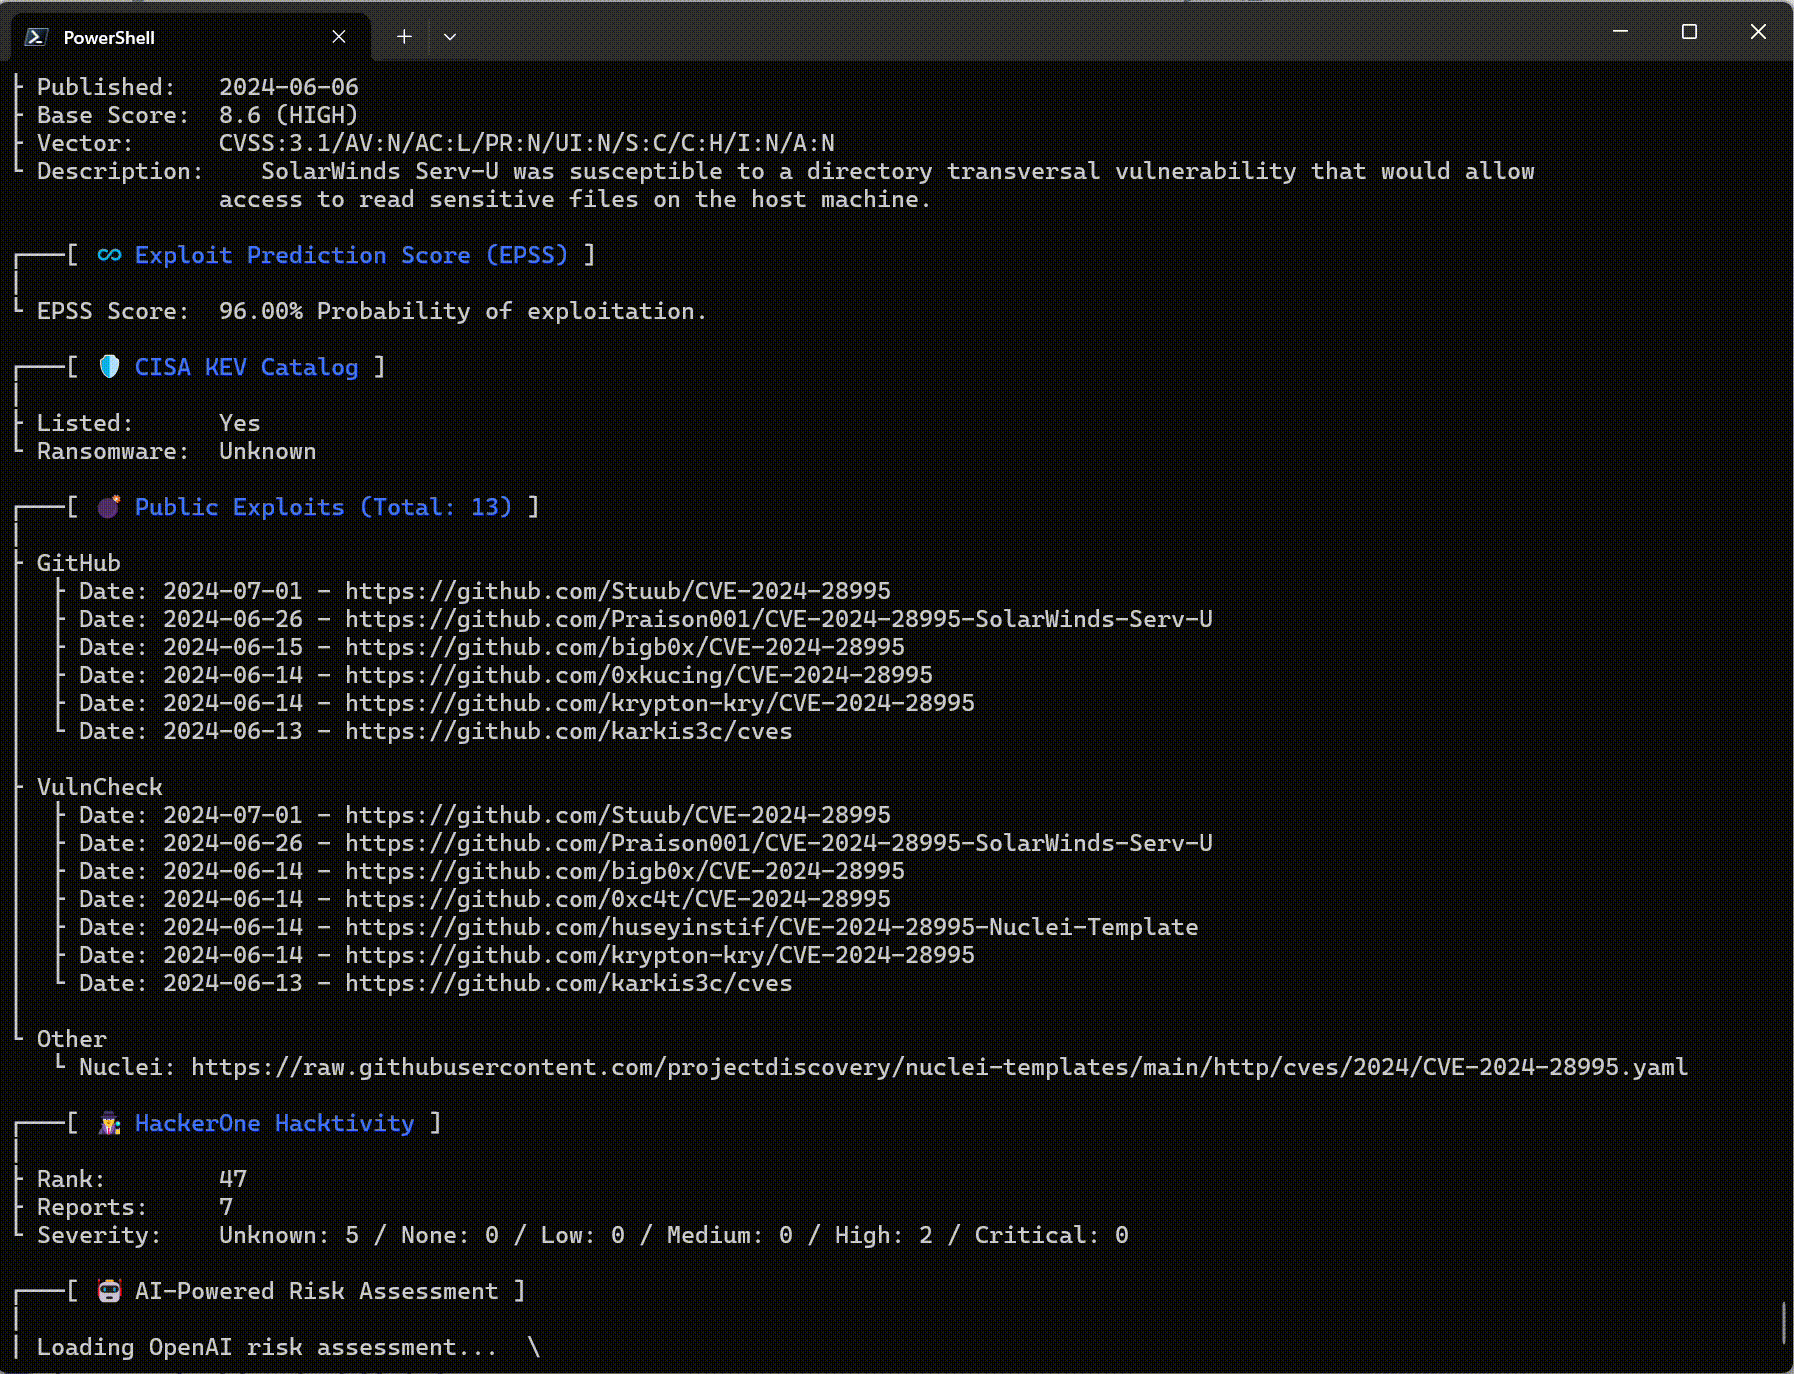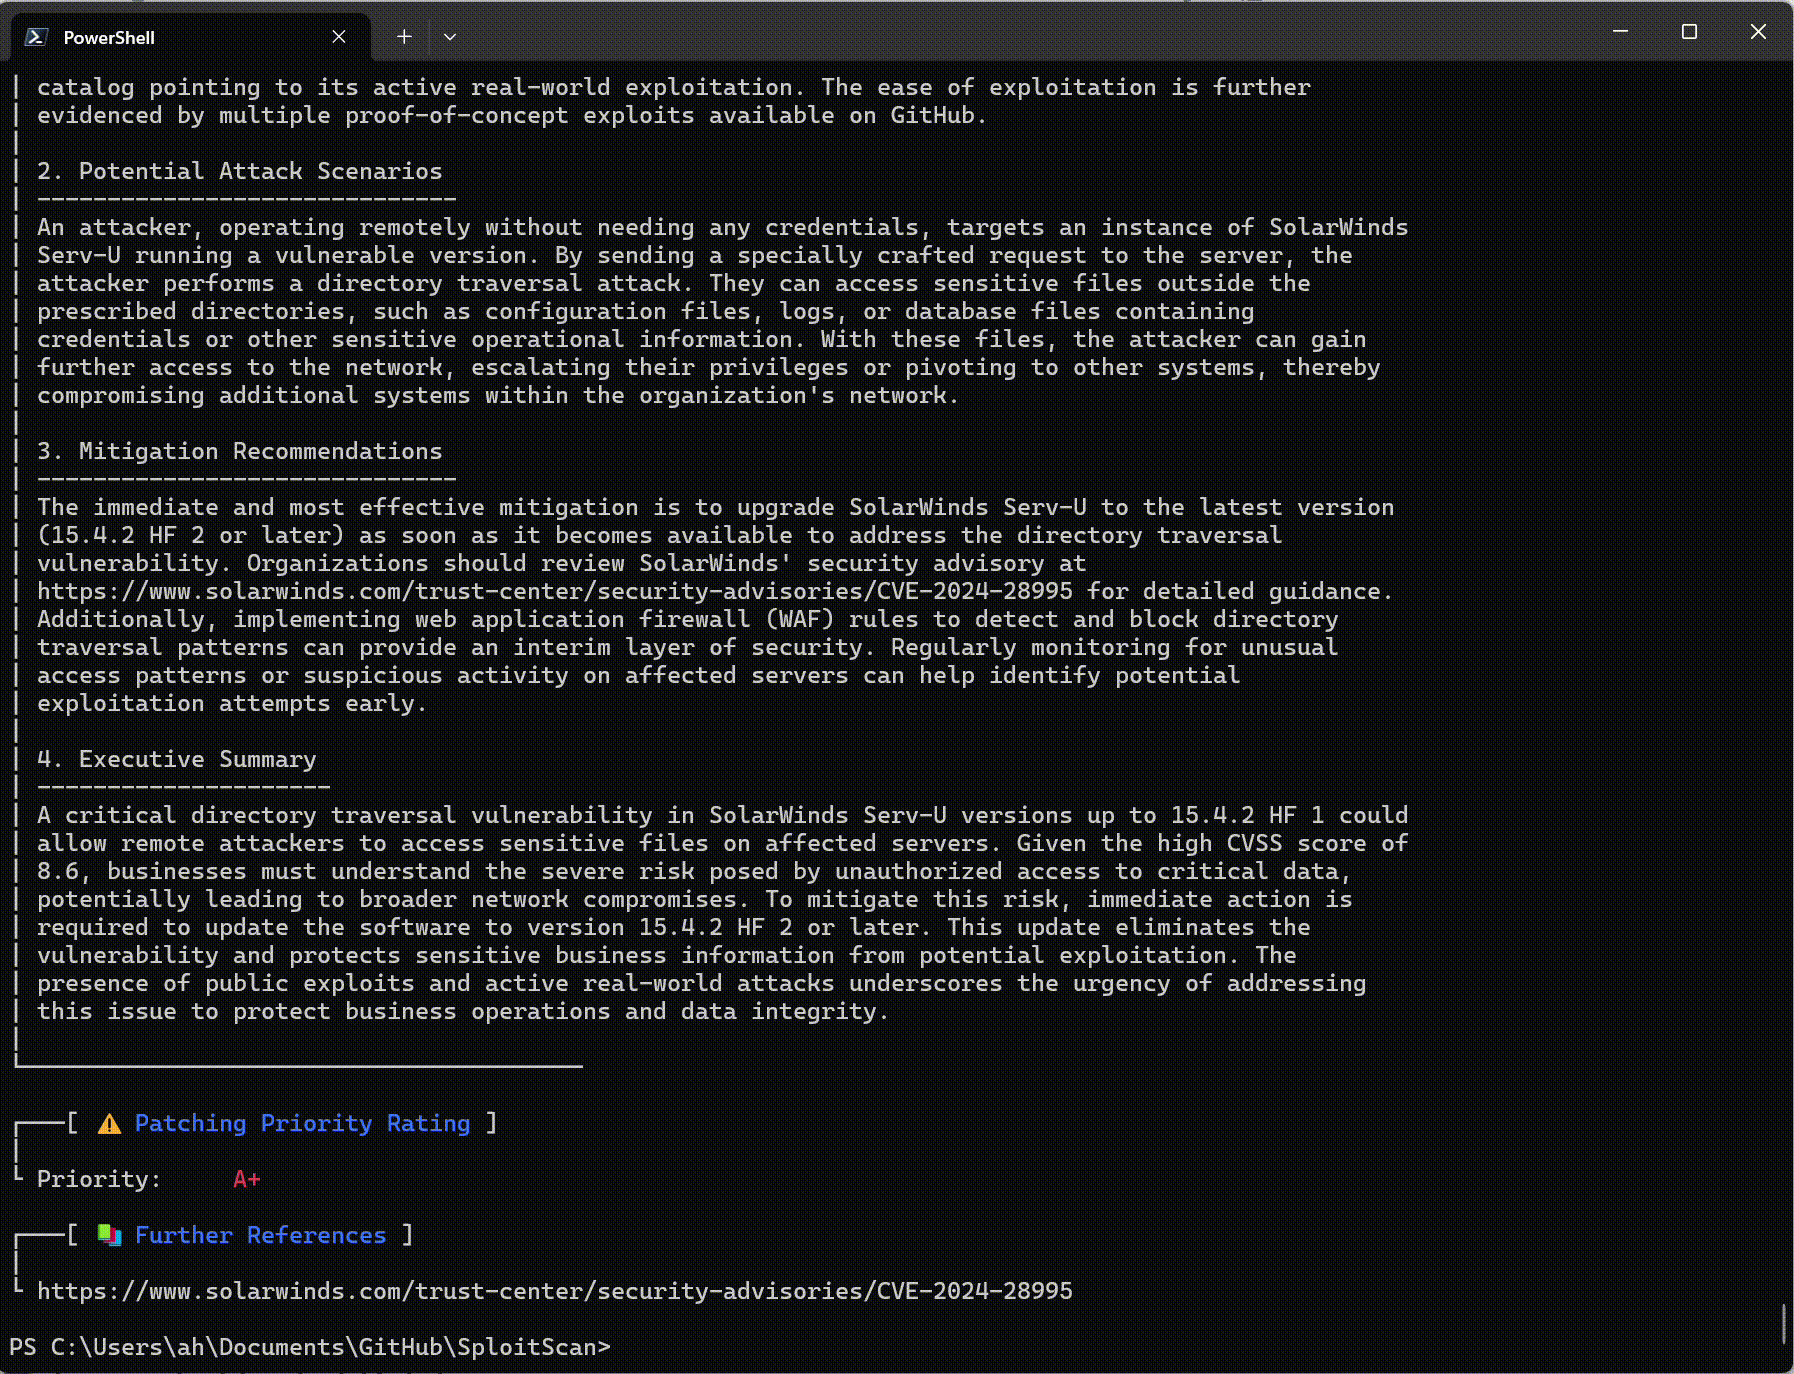
Recuperação de Informações CVE
Obtenha informações detalhadas sobre vulnerabilidades.
Integração EPSS
Verifique a probabilidade de exploração com dados do Exploit Prediction Scoring System.
Agregação de Explorações Públicas
Colete dados de explorações publicamente disponíveis para ajudar a entender o contexto de cada vulnerabilidade.
Integração CISA KEV
Veja rapidamente se uma vulnerabilidade está listada no catálogo de Vulnerabilidades Conhecidas Exploradas da CISA.
Avaliação de Risco com IA
Obtenha avaliações de risco usando vários fornecedores de IA (OpenAI ChatGPT, Google Gemini, Grok AI ou DeepSeek) que explicam riscos potenciais e oferecem ideias de mitigação.
Relatórios do HackerOne
Descubra se uma vulnerabilidade esteve envolvida em relatórios de bug bounty do HackerOne, incluindo classificação básica e detalhes de gravidade.
Sistema de Prioridade de Correção
Receba uma classificação de prioridade simples para correção com base em CVSS, EPSS e informações de exploração disponíveis.
Suporte Multi-CVE e Opções de Exportação
Trabalhe com vários CVEs ao mesmo tempo e exporte os resultados para formatos HTML, JSON ou CSV.
Importação de Scanner de Vulnerabilidades
Importe resultados de digitalização de scanners de vulnerabilidades populares (Nessus, Nexpose, OpenVAS, Docker) para pesquisar diretamente explorações conhecidas. Agora suporta importação baseada em diretório com --input-dir para processamento em lote de vários relatórios.
Seleção Granular de Métodos
Escolha quais métodos específicos de recuperação de dados executar (como CISA, EPSS, HackerOne, IA, etc.) para obter apenas as informações necessárias.
Atualização e Clonagem da Base de Dados CVE Local
Mantenha uma cópia local do repositório CVE List V5. Isso permite atualizar todos os dados CVE na sua máquina para uso offline e pesquisa.
Pesquisa de CVE por Palavras-Chave em Várias Fontes
Procure CVEs por palavras-chave (por exemplo, "Apple") na sua base de dados local e em fontes remotas como CISA e Nuclei Templates.
Modo Rápido para Saída Simplificada
Use o modo rápido para exibir apenas as informações básicas do CVE, ignorando consultas extras para resultados mais rápidos.
Interface Amigável
Desfrute de uma interface clara e direta que apresenta todas as informações num formato de fácil leitura.
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### Obtendo Chaves de API

- **VulnCheck**: Registre-se para uma conta gratuita em [VulnCheck](https://vulncheck.com/) para obter sua chave de API.
- **OpenAI**: Crie uma conta e obtenha uma chave de API em [OpenAI](https://platform.openai.com/signup/).
- **Google Gemini**: Crie uma conta e obtenha uma chave de API em [Google AI Studio](https://aistudio.google.com/app/apikey).
- **xAI Grok**: Crie uma conta e obtenha uma chave de API em [xAI](https://x.ai/api).
- **DeepSeek**: Crie uma conta e obtenha uma chave de API em [DeepSeek](https://platform.deepseek.com/api_keys).

### Arquivo de Configuração

O SploitScan procura por um `config.json` em vários locais por padrão. Ele carregará o primeiro arquivo válido que encontrar, nesta ordem:

1. **Caminho personalizado passado via `--config` ou `-c`**
2. **Variável de ambiente**: `SPLOITSCAN_CONFIG_PATH`
3. **Locais de arquivo de configuração local e padrão**:
   - Diretório de trabalho atual
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **Nota**: Apenas um arquivo é carregado — o primeiro encontrado na sequência acima. Você pode colocar seu `config.json` em qualquer um desses caminhos.

Um `config.json` típico pode se parecer com isto:```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.

