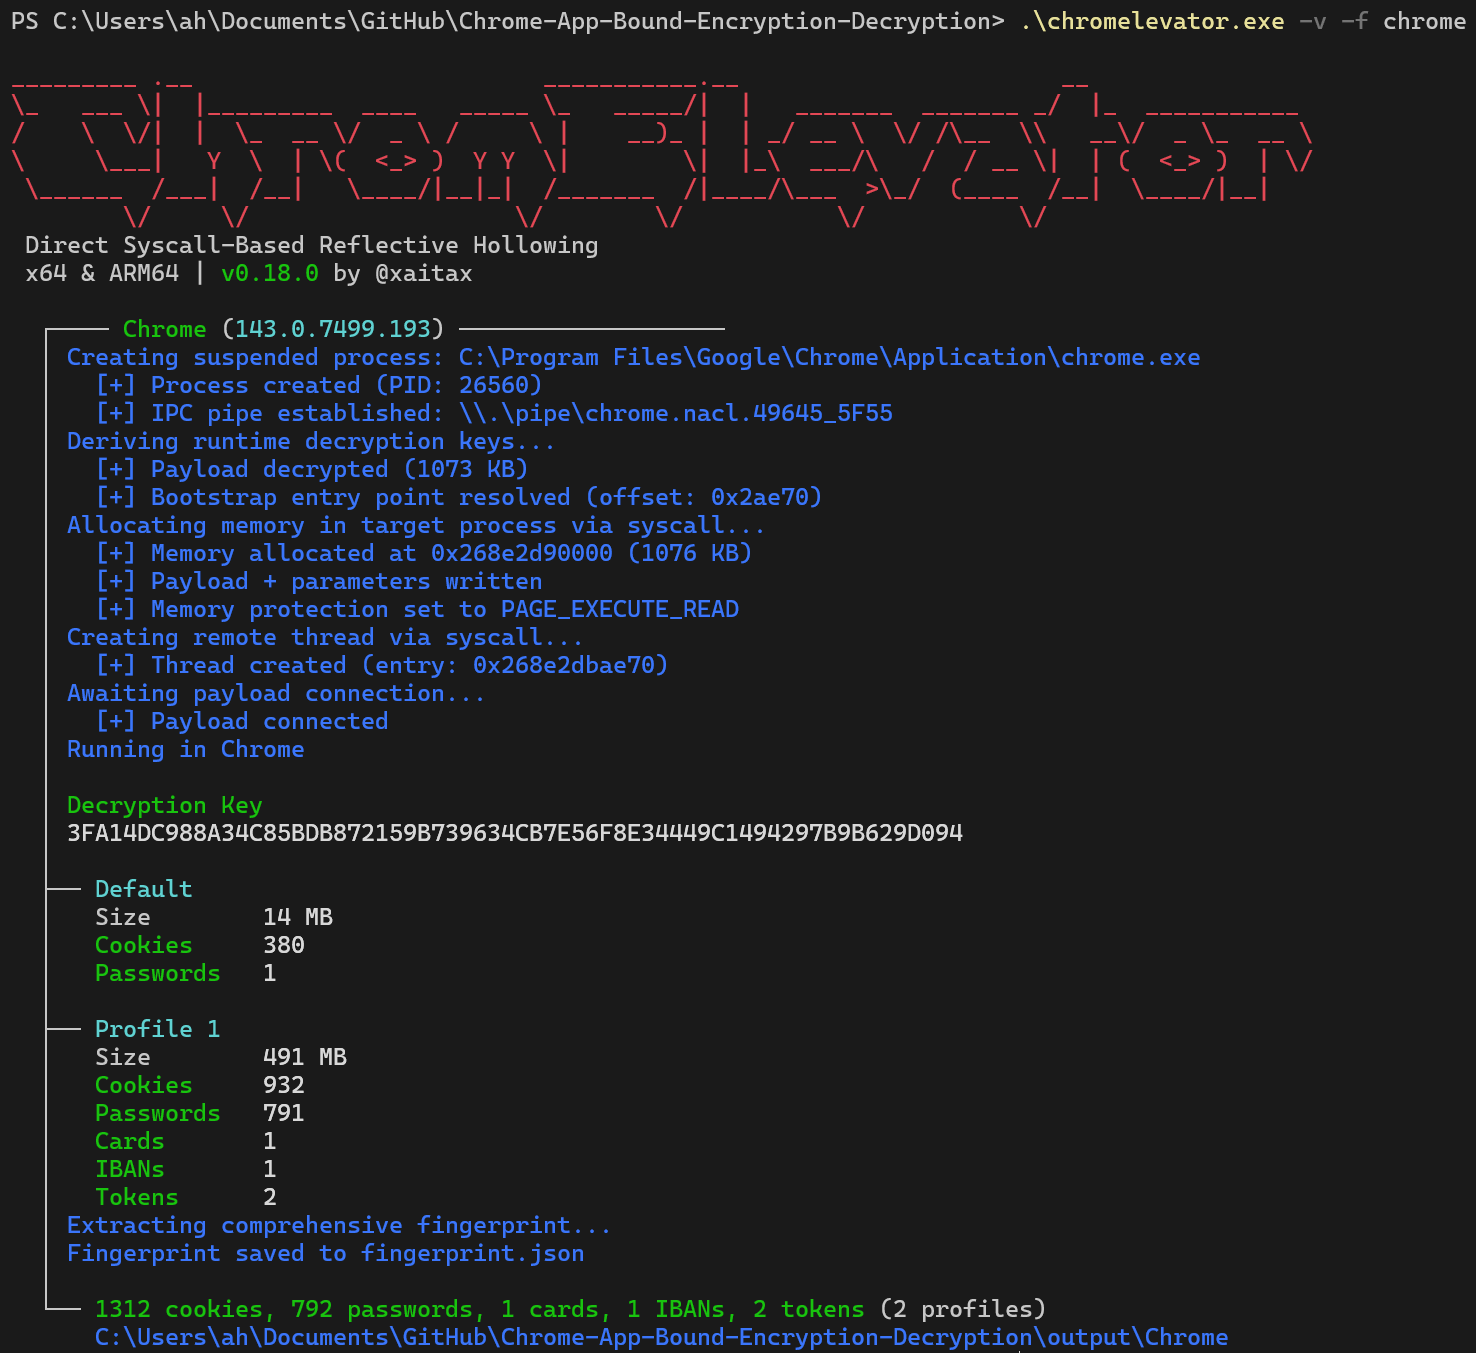

Contorne a criptografia App-Bound do Chromium via Process Hollowing reflexivo baseado em syscalls diretos. Extraia cookies, senhas, métodos de pagamento e tokens do Chrome, Edge, Brave e Avast — sem arquivos, em modo de usuário, sem exigir privilégios de administrador.

Chrome App-Bound Encryption Decryption)

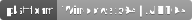


Uma ferramenta de pós-exploração que demonstra uma bypass completa e em memória do App-Bound Encryption (ABE) do Chromium. Este projeto utiliza Reflective Process Hollowing baseado em Syscalls Diretos para iniciar um processo legítimo do navegador em estado suspenso, injetando furtivamente um payload para sequestrar sua identidade e contexto de segurança. Esta técnica Living-off-the-Land (LOTL) subverte o próprio modelo de segurança do navegador. A abordagem sem arquivos permite que a ferramenta opere inteiramente a partir da memória, contornando hooks de API em user-land para descriptografar e exfiltrar dados confidenciais do usuário (cookies, senhas, pagamentos) de navegadores Chromium modernos.
Se você considera esta pesquisa valiosa, eu apreciaria um café:

A eficácia desta ferramenta está enraizada em uma combinação de técnicas modernas focadas em evasão:
Syscalls Diretos para Evasão: Contorna os hooks em user-land de EDR/AV em funções padrão da WinAPI invocando diretamente as funções do kernel. O mecanismo resolve dinamicamente os números de syscall em tempo de execução usando a técnica Hell's Gate com correspondência de funções baseada em hash (sem nomes de syscall em texto puro no binário).
Process Hollowing Baseado em Syscalls Diretos: Uma técnica furtiva de criação e injeção de processos. Em vez de injetar em um processo de alto tráfego e potencialmente monitorado, ela cria um novo processo host suspenso. Isso reduz significativamente as chances de detecção, pois todas as manipulações de memória ocorrem antes de o processo iniciar a execução normal.
Payload Sem Arquivos na Memória: A DLL do payload nunca toca o disco na máquina alvo. Ela é incorporada como um array de bytes criptografado com ChaCha20 em tempo de compilação, com chaves derivadas em tempo de compilação, descriptografada em memória e carregada reflexivamente, minimizando sua pegada forense e contornando scanners estáticos baseados em arquivos.
Injeção Reflexiva de DLL (RDI): Um método furtivo de injeção de processos que contorna LoadLibrary para o payload principal, evitando assim mecanismos de detecção que monitoram cargas de módulos. O loader de bootstrap autossuficiente mapeia seções PE, executa realocações e resolve importações a partir da memória.
Invocação COM no Contexto do Alvo: A peça-chave para derrotar o App-Bound Encryption. Ao executar código dentro do processo confiável do navegador, herdamos sua identidade e contexto de segurança, permitindo fazer chamadas de aparência legítima ao servidor COM do ABE e satisfazer suas verificações de segurança de validação de caminho.
Nt*/Zw* em texto puro no binário—usa hashes DJB2 em tempo de compilação.LoadLibrary.--kill está disponível para encerramento completo do processo.
| Browser | Tested Version (x64 & ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Nota: Chrome/Brave/Edge 144+ usam a nova interface COM
IElevator2. Esta ferramenta usa automaticamenteIElevator2quando disponível e recorre aoIElevatorpara versões mais antigas. O Avast Secure Browser usa uma interface personalizadaIElevatorChromecom uma vtable estendida (12 métodos, DecryptData no offset 104).
Esta matriz descreve as capacidades de extração para cada navegador suportado.
| Recurso | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookies | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Senhas | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Métodos de Pagamento | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBANs | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Tokens de Autenticação | ❌ N/A | ❌ N/A | ❌ N/A |
A execução da ferramenta é focada em furtividade e eficiência, construída em torno de um processo de Reflective Hollowing baseado em Syscalls Diretos. Essa abordagem garante que poucas chamadas de API de alto nível sejam feitas e que o payload opere a partir de um processo legítimo de navegador recém-criado.
chromelevator.exe)