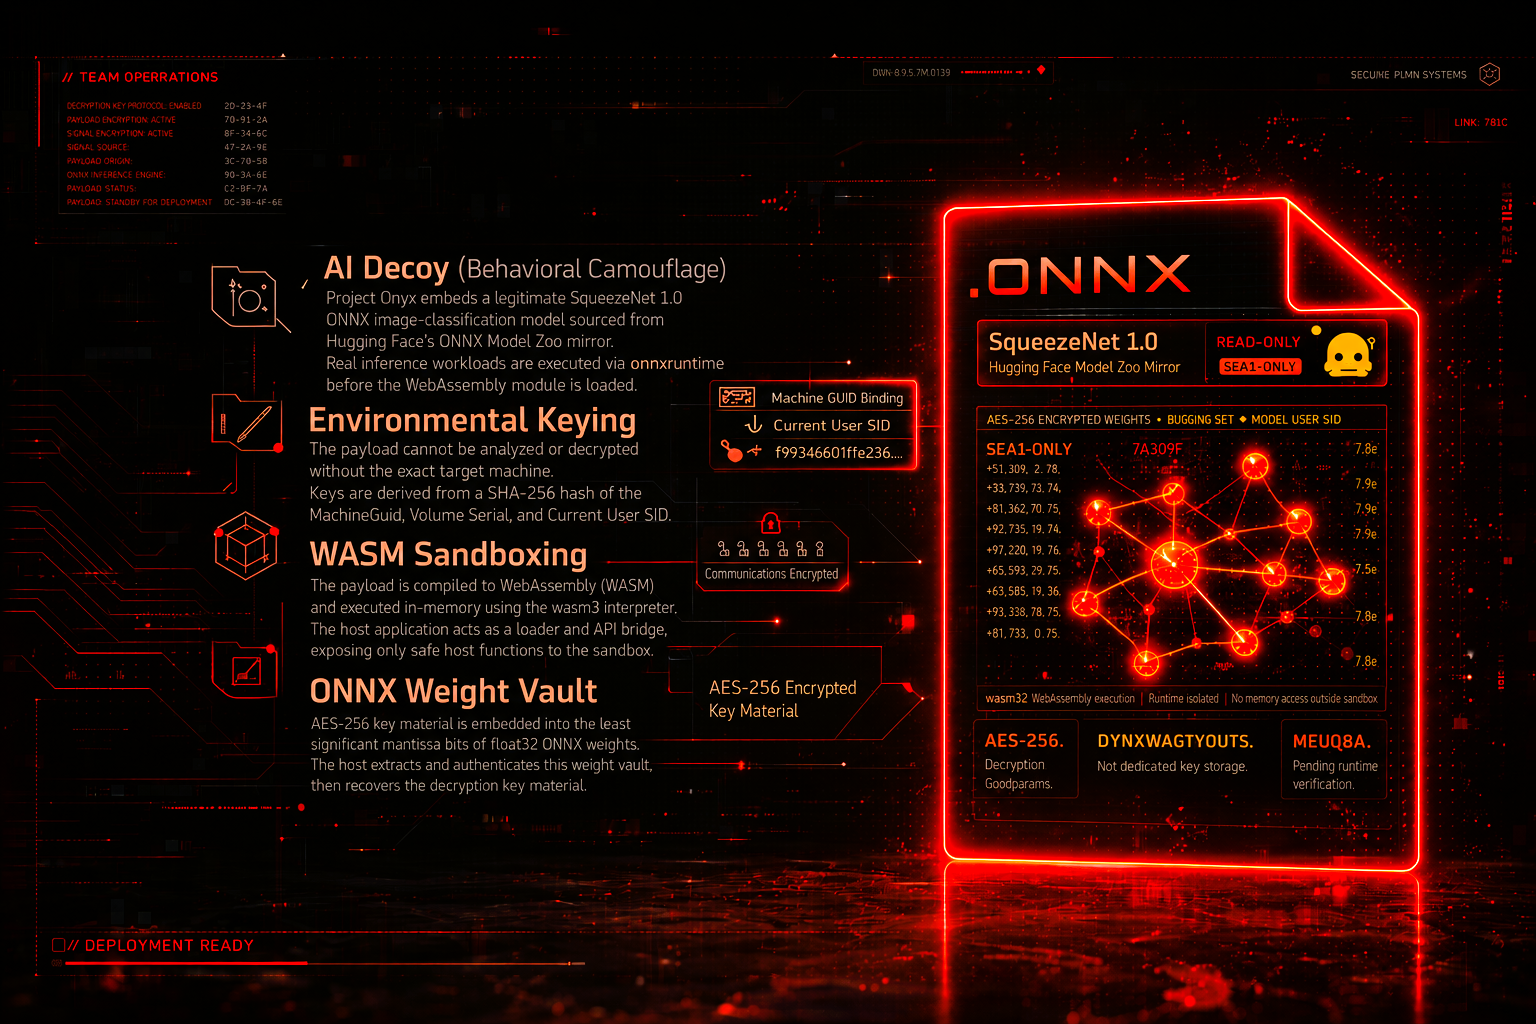

Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar técnicas avançadas de evasão contra sistemas EDR modernos. Ele se afasta da ofuscação tradicional baseada em assinaturas em direção à camuflagem comportamental e ao keying ambiental estrito.
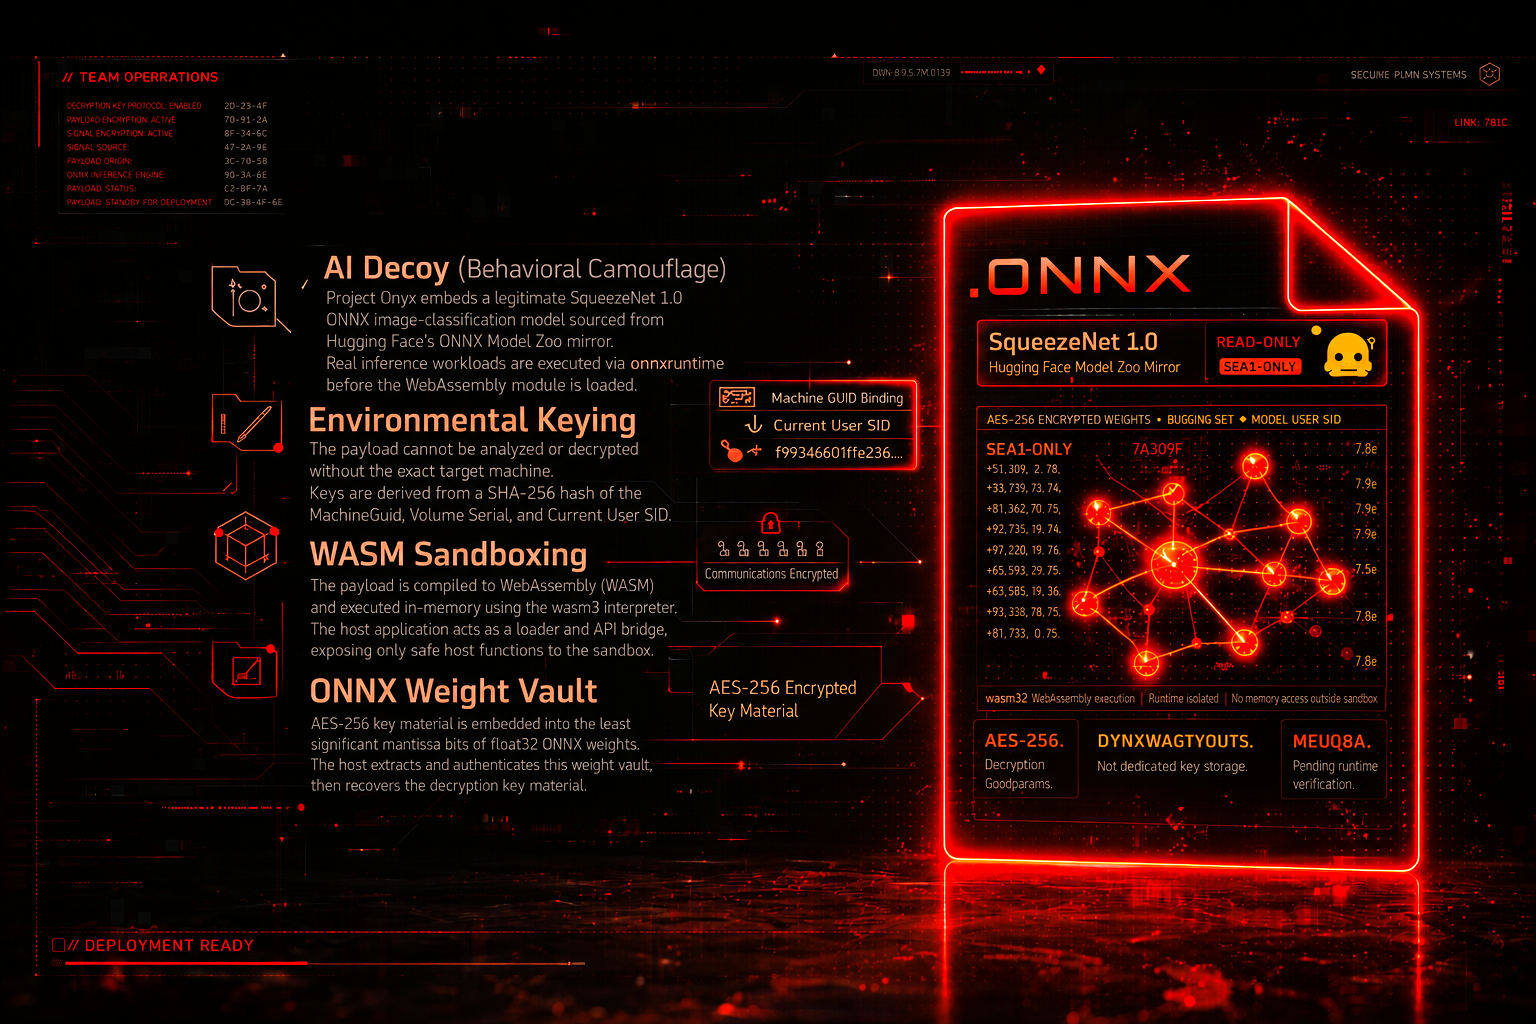
Evasão Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline de Red Team PoC projetado para demonstrar técnicas avançadas de evasão contra sistemas EDR modernos. Ele se afasta da ofuscação tradicional baseada em assinaturas em direção à camuflagem comportamental e ao chaveamento ambiental estrito.
Este Projeto é uma pesquisa de red team como prova de conceito, estudando um pipeline de execução multicamadas não convencional. A arquitetura encadeia cinco técnicas distintas: camuflagem de telemetria de IA, chaveamento ambiental vinculado ao hardware, esteganografia em pesos ONNX, sandboxing WebAssembly em memória e C2 Dead-Drop via atualizações de modelo por downlink --> em uma única cadeia de entrega funcional.
O Project Onyx não afirma ser um bypass funcional de sistemas EDR de produção. Trata-se de um esboço arquitetural: cada componente é implementado e funcional como parte da cadeia, mas cada camada exigiria pesquisa dedicada para se tornar significativa contra defesas do mundo real.O Project Onyx é melhor compreendido como um ponto de partida estruturado para esse tipo de exploração. O payload em tempo de execução é intencionalmente limitado a um beacon de heartbeat, permitindo que todo o pipeline seja examinado sem incluir comportamento destrutivo ou de pós-exploração.
onnxruntime da Microsoft. Isso torna o artefato ONNX uma parte ativa do pipeline, em vez de um arquivo decorativo como o pequeno MLP anterior.MachineGuid do alvo, do Volume Serial Number e do SID do usuário atual.wasm3. O aplicativo host em C++ atua apenas como um carregador e ponte de API, expondo funções seguras do host ao sandbox WASM.float32 do ONNX. O host extrai esse cofre de pesos dos bytes do modelo incorporado, o autentica e somente então recupera o material de chave de demonstração.heartbeat_ack e set_status, demonstrando a viabilidade do canal sem permitir execução arbitrária de comandos.
Consulte docs/architecture.md para o esboço técnico COMPLETO de ponta a ponta. (Recomendo, para um melhor entendimento).
e também todo o processo: meus erros, os conceitos e ideias que considerei ao longo do caminho e os tradeoffs arquiteturais que enfrentei ao construir o Project Onyx --> Medium
Este projeto foi criado exclusivamente para fins educacionais, pesquisa em segurança e operações autorizadas de Red Team.
As técnicas demonstradas neste repositório (Project Onyx) têm a intenção de ajudar profissionais de segurança a compreender métodos avançados de evasão e a melhorar as defesas de endpoint (EDR/XDR).
Não use este software em qualquer sistema ou rede que você não possua ou para o qual não tenha permissão explícita e por escrito para testar.
O autor deste projeto (X-3306) não assume nenhuma responsabilidade e não é responsável por qualquer uso indevido, dano ou atividades ilegais causadas pelo uso deste software. Ao baixar, compilar ou usar este código, você concorda em assumir total responsabilidade por suas ações.
DiagnosticsTool.cpp - Host Windows em C++ e integração Wasm3/ONNX.DiagnosticsTool.rc / resource.h - bindings de recursos para os ativos gerados.build.py - auxiliar para fingerprinting, geração de isca ONNX, incorporação do cofre de pesos, compatibilidade do cofre de metadados, C2 Dead-Drop via atualizações de modelo por downlink e criptografia WASM.wasm_license_module/ - código-fonte Rust para o módulo de heartbeat WebAssembly.wasm3/source/ - fonte Wasm3 mínima incluída (vendored) exigida pela compilação CMake.assets/README2.md - formatos dos ativos gerados.docs/architecture.md - cadeia completa de runtime e notas de arquitetura.Instale estes itens no Windows antes de compilar:
Dependências do Python:
py -m pip install onnx numpy cryptography
Alvo Rust:
rustup target add wasm32-unknown-unknown
O arquivo CMake espera uma árvore de fonte/compilação do ONNX Runtime em ./onnxruntime e
vincula as bibliotecas de componentes estáticos a partir de:
onnxruntime/build/Windows/Release/Releaseonnxruntime/build/Windows/Release/vcpkg_installed/x64-windows-static-md/libA partir de um PowerShell de Desenvolvedor para VS 2022, compile o ONNX Runtime assim:
git clone --recursive https://github.com/microsoft/onnxruntime.git onnxruntime
.\onnxruntime\build.bat --config Release --parallel --compile_no_warning_as_error --skip_tests --build_shared_lib --use_vcpkg --cmake_extra_defines VCPKG_TARGET_TRIPLET=x64-windows-static-md onnxruntime_BUILD_UNIT_TESTS=OFF
O onnxruntime.dll gerado não é distribuído com o Project Onyx. O Project Onyx
vincula os arquivos .lib dos componentes estáticos e o executável final não deve listar
onnxruntime.dll em dumpbin /DEPENDENTS.
Obtenha o hash de fingerprint para o dispositivo Windows atual:
python build.py fingerprint --show-components
Use a segunda linha impressa como o valor de --trigger.
Compile o módulo Rust WebAssembly:
cargo build --manifest-path wasm_license_module/Cargo.toml --target wasm32-unknown-unknown --release
Gere assets/model.onnx e assets/license_module.wasm.aes:

