
 wrogistefan/desktop-2fa

Um aplicativo de desktop offline seguro para gerar e gerenciar códigos TOTP 2FA. Possui armazenamento de cofre criptografado, criptografia moderna (Argon2 + AES‑GCM), arquitetura modular e uma abordagem local-first sem dependências de nuvem. Projetado para confiabilidade, extensibilidade e futura interface de usuário cross-platform.
Um gerenciador seguro e offline de autenticação de dois fatores (2FA) para ambientes desktop. Construído em Python, com criptografia forte e sem dependências de nuvem.
🌐 Página inicial: desktop-2fa.org


| Recurso | Descrição |
|---|---|
| 🔐 Segurança do cofre | Criptografia AES-256-GCM com derivação de chave Argon2id |
| ⏱️ Geração de TOTP | Geração de códigos em conformidade com a RFC 6238 |
| 💻 CLI completa | Interface de linha de comando completa para gerenciar tokens |
| 📋 Suporte à área de transferência | Cópia automática de códigos TOTP para a área de transferência |
| 🔓 Controle de sessão | A CLI autentica cada comando; a UI reautentica gravações e bloqueia após cinco minutos sem entrada |
| 🛡️ Política de senhas | Aplicação configurável de força de senha com zxcvbn |
| 🧪 Bem testado | Os testes de regressão incluem vetores da RFC 6238 e fixtures históricos de cofres |
| 📖 Modelo de segurança | Documentação detalhada de análise de ameaças e design criptográfico |
| 🖥️ UI Textual | Formulários de conta e cofre, contagens regressivas de TOTP ao vivo e ações de área de transferência (0.11.0) |
Capturas da CLI em terminal escuro em inglês do Desktop-2FA 0.10.0, seguidas pela UI Textual 0.11.0. Todas as contas e credenciais são sintéticas. As imagens de terminal renderizam a saída real dos comandos; os prompts interativos usam um executor de teste e o Textual é executado sem interface gráfica. Consulte as notas e o relatório de captura.
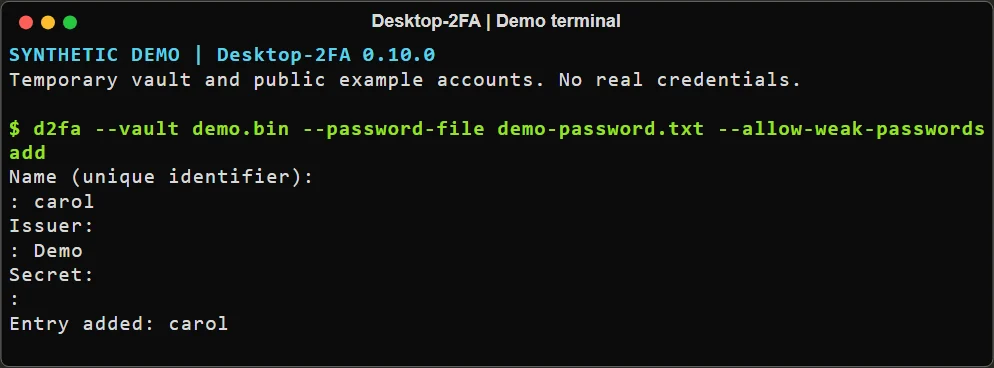 Adicionando uma entrada sem exibir seu segredo.
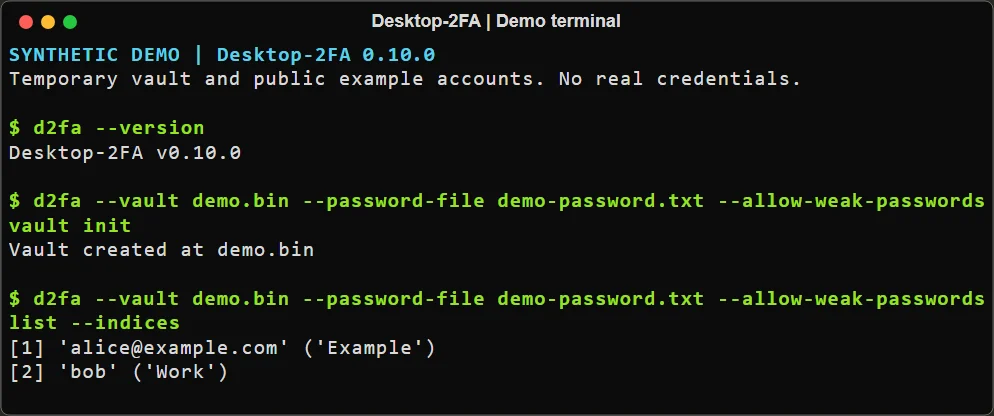 Inicializando um cofre e listando contas sintéticas.
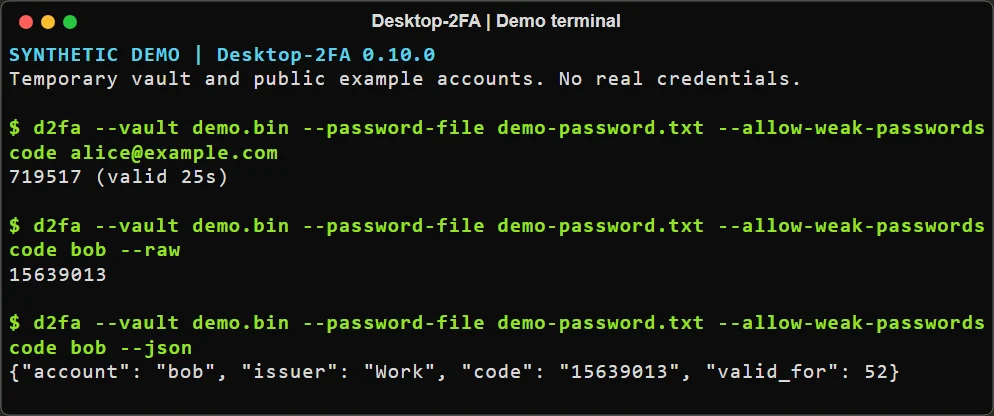 Saída de códigos legível por humanos, bruta e em JSON.
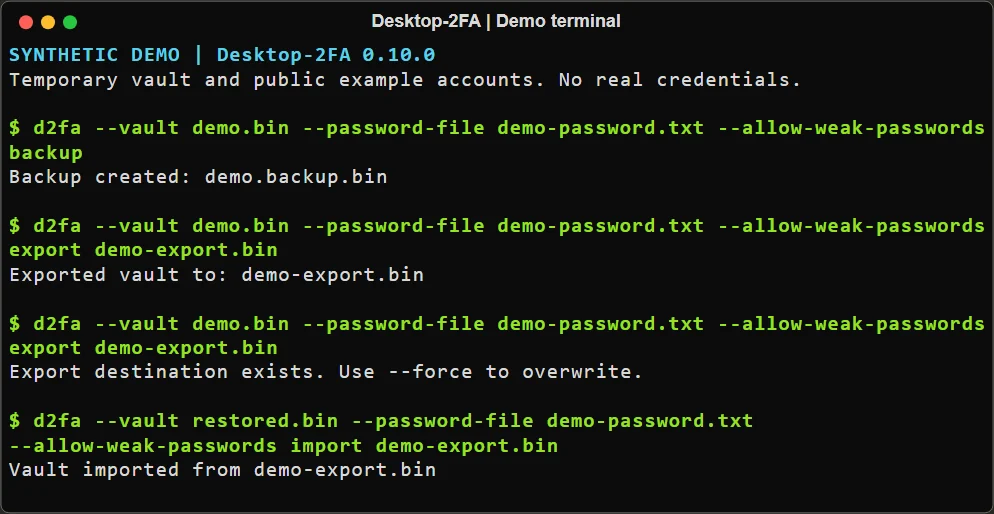 Exportação criptografada, recusa de sobrescrita e recuperação em um cofre separado.
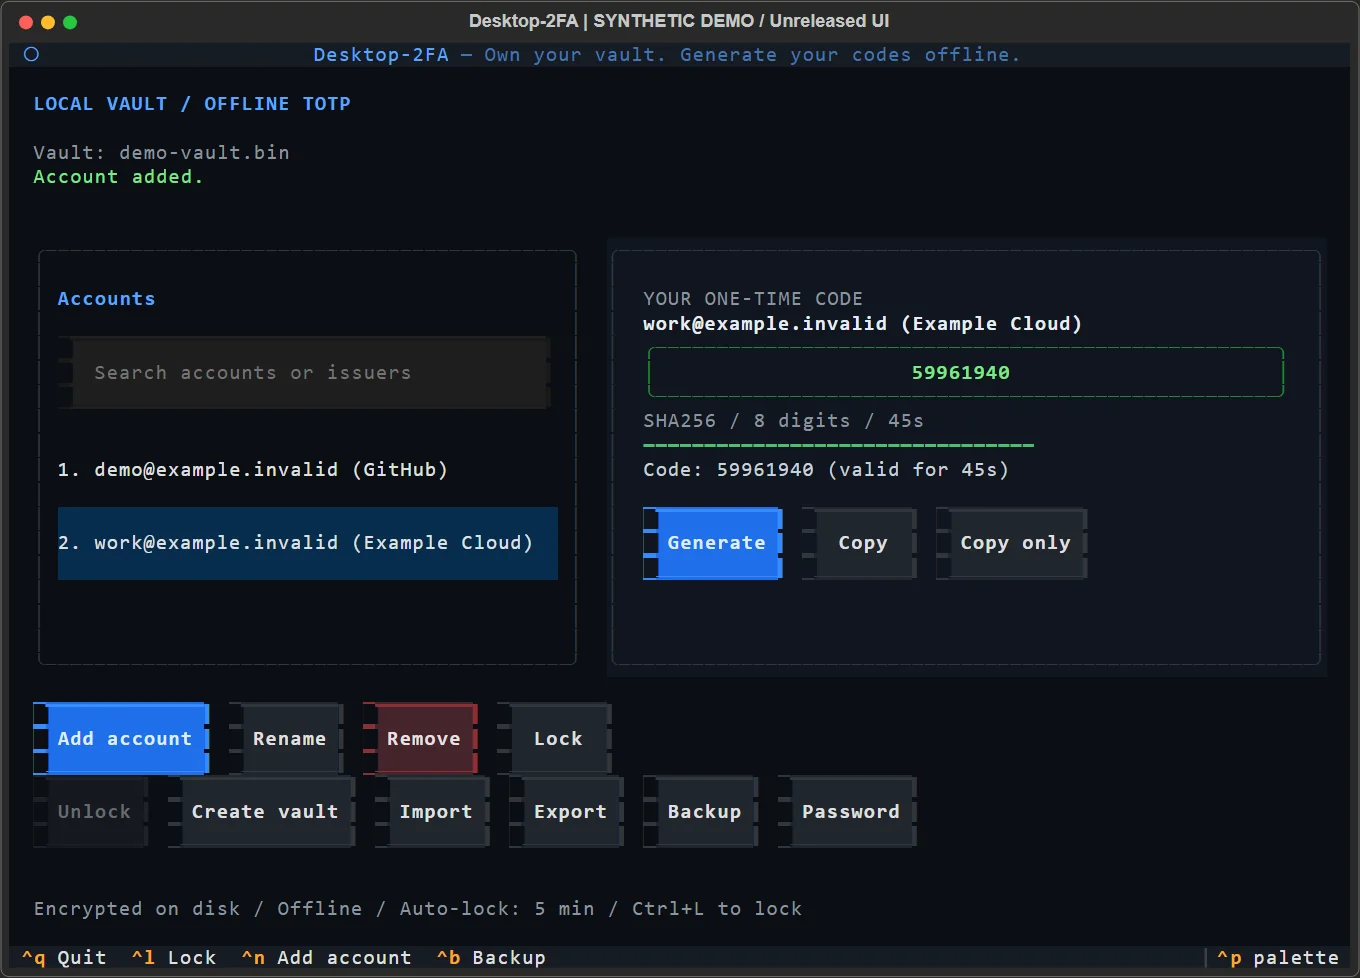 UI Textual: códigos ao vivo e operações completas de conta/cofre. Método e limitações da captura.
pip install desktop-2fa
Verifique a instalação:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
O vault é armazenado por padrão em ~/.desktop-2fa/vault. Selecione um arquivo
diferente para qualquer comando com a opção global --vault, ou defina
DESKTOP_2FA_VAULT para escolher um por padrão. Um --vault explícito tem
precedência sobre a variável de ambiente; sem nenhum dos dois, o padrão permanece
~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
A adição baseada em URI preserva o algoritmo, os dígitos e o período; os parâmetros omitidos assumem por padrão SHA1, 6 dígitos e 30 segundos. Os rótulos são decodificados por percentual, e um parâmetro de consulta de emissor deve concordar com qualquer prefixo de emissor. Dados de provisionamento não suportados ou contraditórios terminam com status 6 antes do acesso ao cofre. A adição interativa também aceita um URI no prompt de emissor e ignora o prompt de segredo separado. O rótulo do URI fornece o nome da conta.
O add interativo oculta a entrada no prompt dedicado Secret; o nome e o emissor permanecem visíveis. Segredos/URIs passados como argumentos podem aparecer no histórico do shell ou na inspeção de processos, e um URI colado no prompt de emissor visível pode ser ecoado. Prefira um nome de emissor simples mais o prompt de segredo oculto para evitar essas exposições. Consulte interactive add.
A Textual UI 0.11.0 suporta gerenciamento de contas, criação/desbloqueio de cofre, importação/exportação/backup criptografados e alterações de senha. Os códigos são atualizados automaticamente com uma contagem regressiva e barra de validade. Comece com d2fa ui; sem credenciais fornecidas, ele abre uma tela bloqueada. As gravações solicitam a senha novamente; Ctrl+L ou cinco minutos de inatividade bloqueiam a sessão. Consulte o UI guide.
A versão 0.10.0 continha o protótipo anterior; atualize para a 0.11.0 para esses fluxos de trabalho de conta e cofre.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
O cofre é um arquivo de armazenamento criptografado localizado por padrão em
~/.desktop-2fa/vault; use --vault ou DESKTOP_2FA_VAULT para selecionar outro
caminho. Os arquivos de cofre devem ser arquivos regulares com no máximo 10 MiB.
O carregador atual suporta a versão 1 do formato de cofre. Versões futuras não têm garantia de suportar todos os formatos mais antigos. Antes de atualizar, crie um backup criptografado e armazene-o com segurança.
O Desktop-2FA 0.9.0 altera a API pública do Python: Vault.save() e
Vault.load() exigem uma senha explícita e não vazia. Cofres criados por
versões anteriores da API do Python sem senha devem ser abertos e salvos novamente com uma
senha não vazia usando a versão anterior antes de atualizar. Os fluxos da CLI e da
interface Textual já exigem uma senha não vazia.
d2fa backup
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
