 wikiz/redguard
Ferramenta de controle de fluxo frontal C2 com randomização de impressões digitais JA3/JARM, domain fronting, validação de perfil C2 maleável e lista de permissões de IP para evadir blue teams, AVs, EDRs e mapeamento do ciberespaço.


Inglês | 中文文档
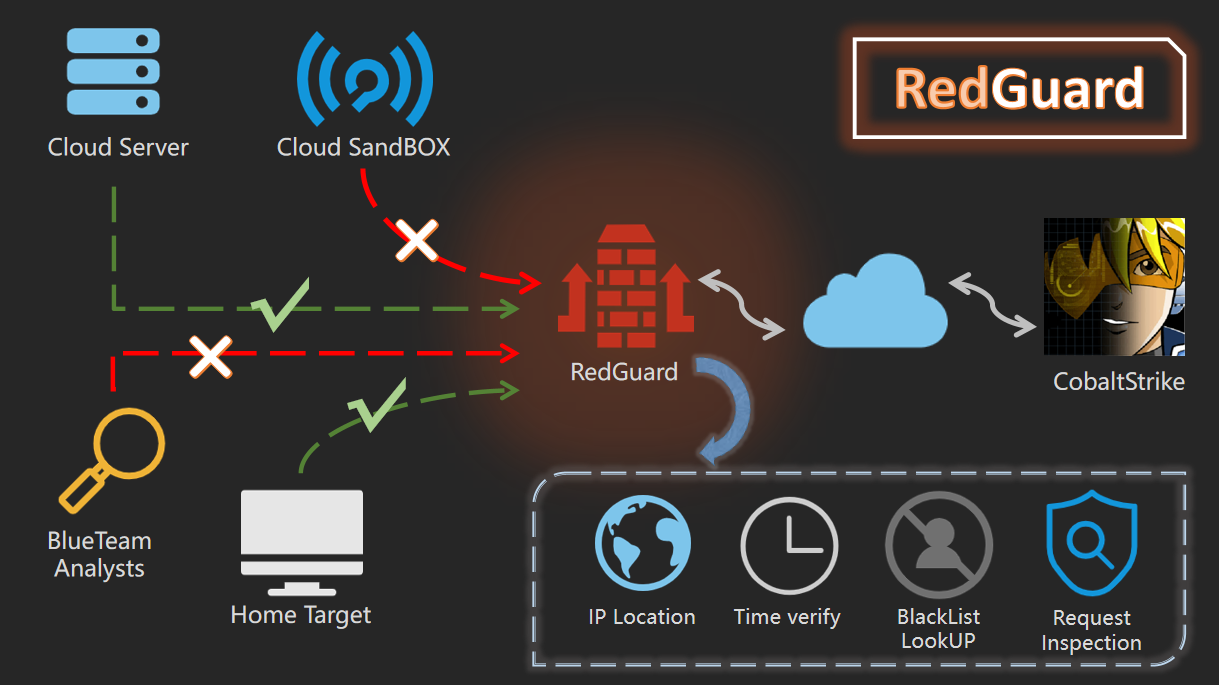
RedGuard, uma ferramenta derivada baseada na tecnologia de controle de fluxo frontal de comando e controle (C2), possui um design mais leve, interação de tráfego eficiente e compatibilidade confiável com desenvolvimento na linguagem de programação go. Como os ataques cibernéticos estão em constante evolução, os exercícios de equipe vermelha e azul tornam-se progressivamente mais complexos, o RedGuard é projetado para fornecer uma melhor solução de ocultação de canal C2 para a equipe vermelha, que fornece o controle de fluxo para o canal C2, bloqueia o tráfego de análise "maliciosa" e completa melhor toda a tarefa de ataque.
RedGuard é uma ferramenta de controle de fluxo frontal C2 que pode evitar detecções da Blue Team, AVS, EDR e Mecanismos de Busca no Ciberespaço.
Você pode baixar e usar a versão compilada diretamente, ou baixar o pacote go remotamente para compilação e execução independentes.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard
go build -ldflags "-s -w" -trimpath
chmod +x ./RedGuard&&./RedGuard
# 0x02 Descrição da Configuração
## Inicialização
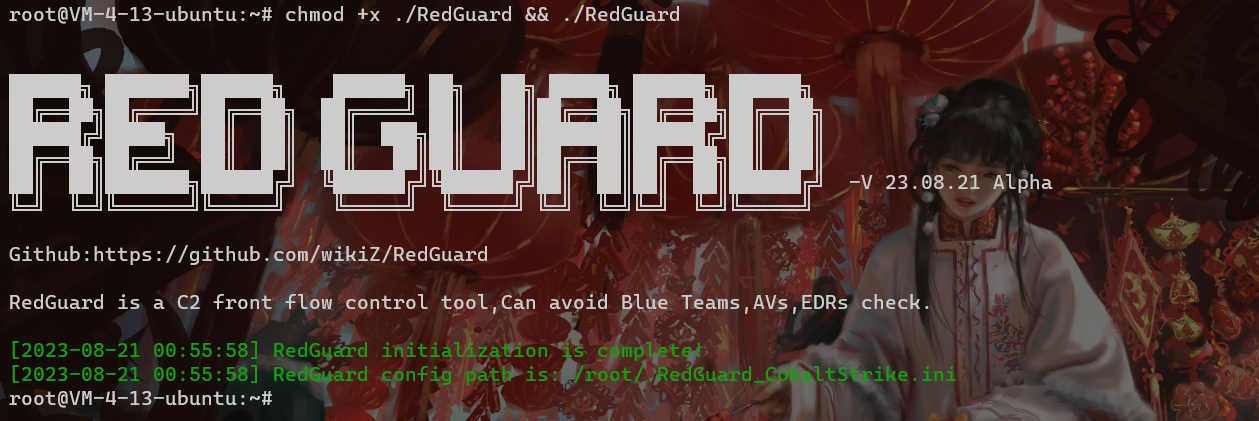
Conforme mostrado na figura abaixo, defina as permissões executáveis e inicialize o RedGuard. A primeira execução gerará um arquivo de configuração no diretório home do usuário atual para permitir uma configuração flexível das funcionalidades. Nome do arquivo de configuração: **.RedGuard_CobaltStrike.ini**.
**Conteúdo do arquivo de configuração:**
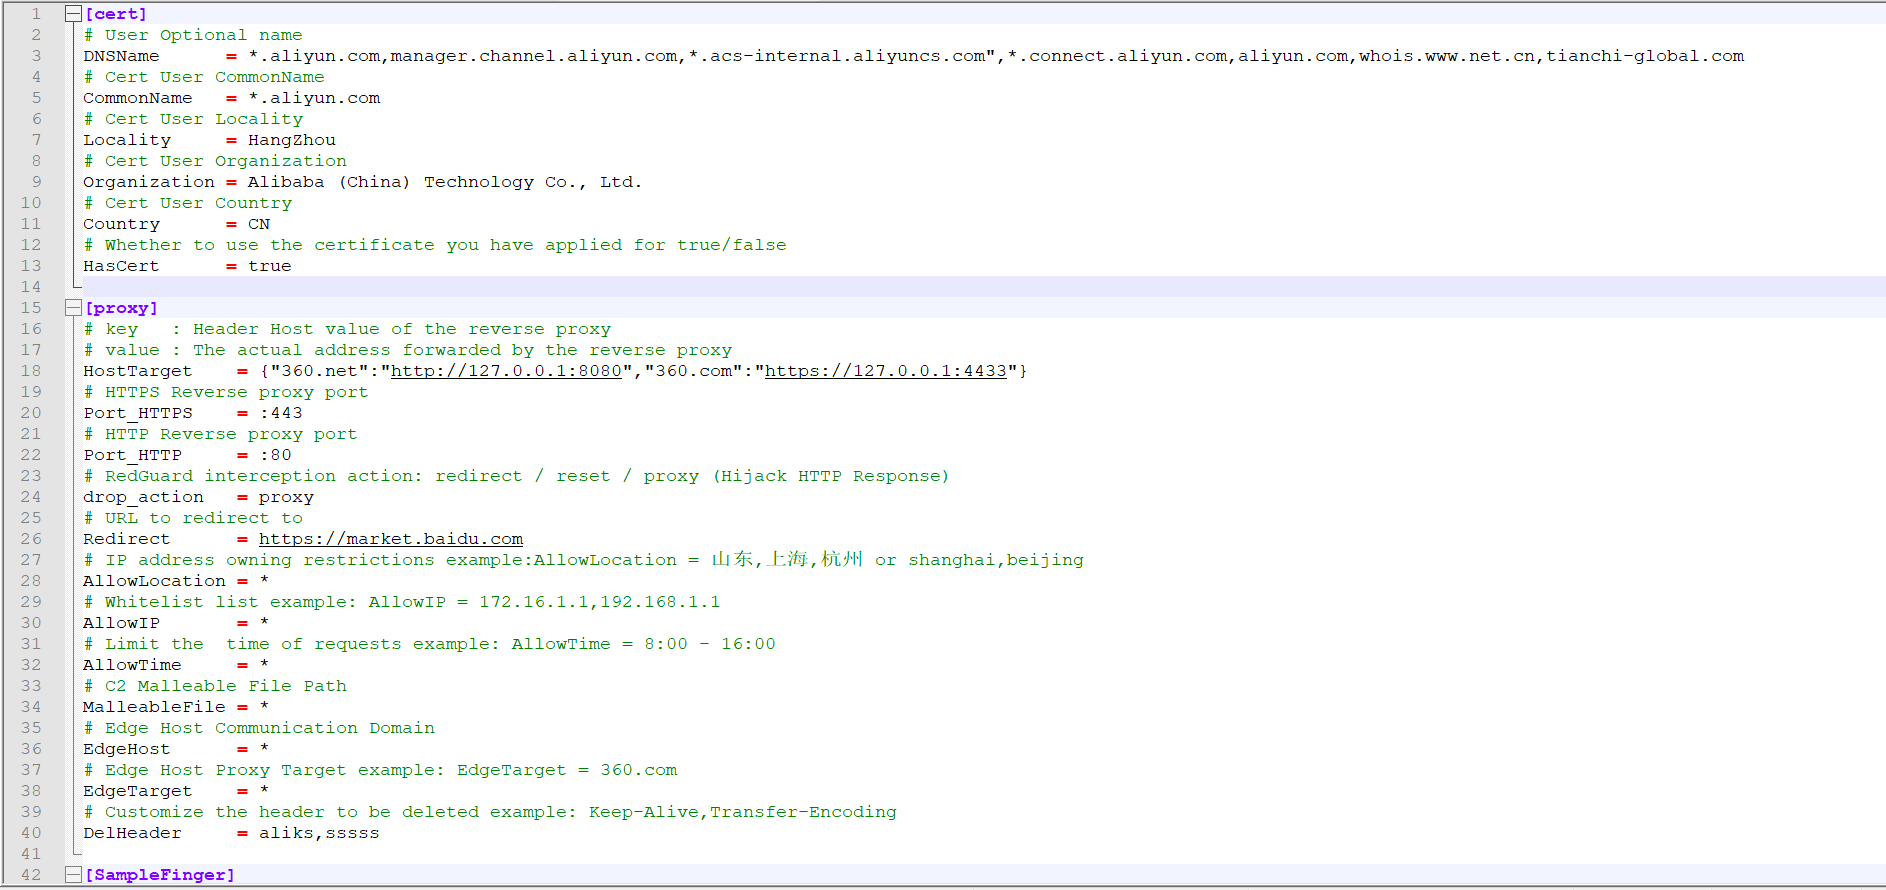
As opções de configuração do cert são principalmente para as informações de configuração da comunicação HTTPS criptografada por certificado SSL entre a amostra e a infraestrutura front-end do C2. O proxy é usado principalmente para configurar as opções de controle no tráfego de proxy reverso. O uso específico será explicado em detalhes abaixo.
A comunicação HTTPS criptografada por certificado SSL será gerada no diretório cert-rsa/ dentro do diretório onde o RedGuard é executado. Você pode iniciar e parar as funções básicas da ferramenta modificando o arquivo de configuração **(o número de série do certificado é gerado de acordo com o timestamp, não se preocupe com a associação a esta funcionalidade)**. Se quiser usar seu próprio certificado, basta renomeá-los para ca.crt e ca.key.```bash
openssl x509 -in ca.crt -noout -text
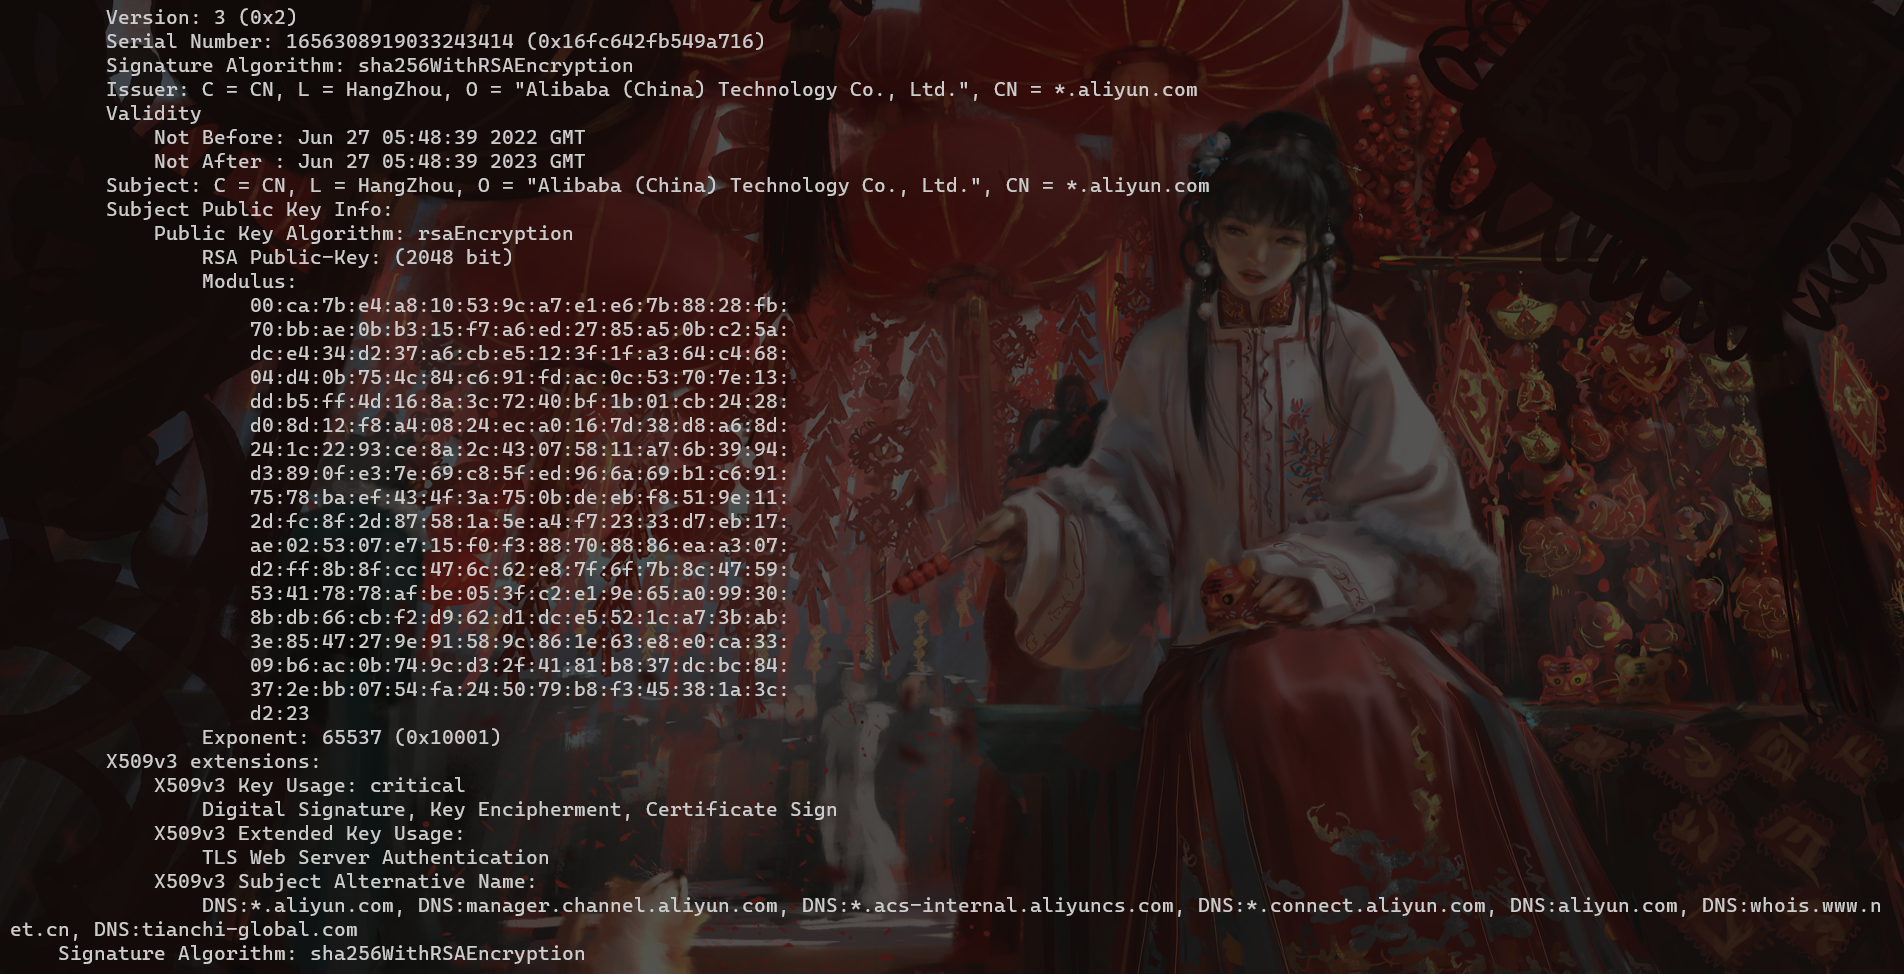
As impressões digitais TLS JARM aleatórias são atualizadas cada vez que o RedGuard é iniciado para evitar que isso seja usado para autenticar a infraestrutura C2.
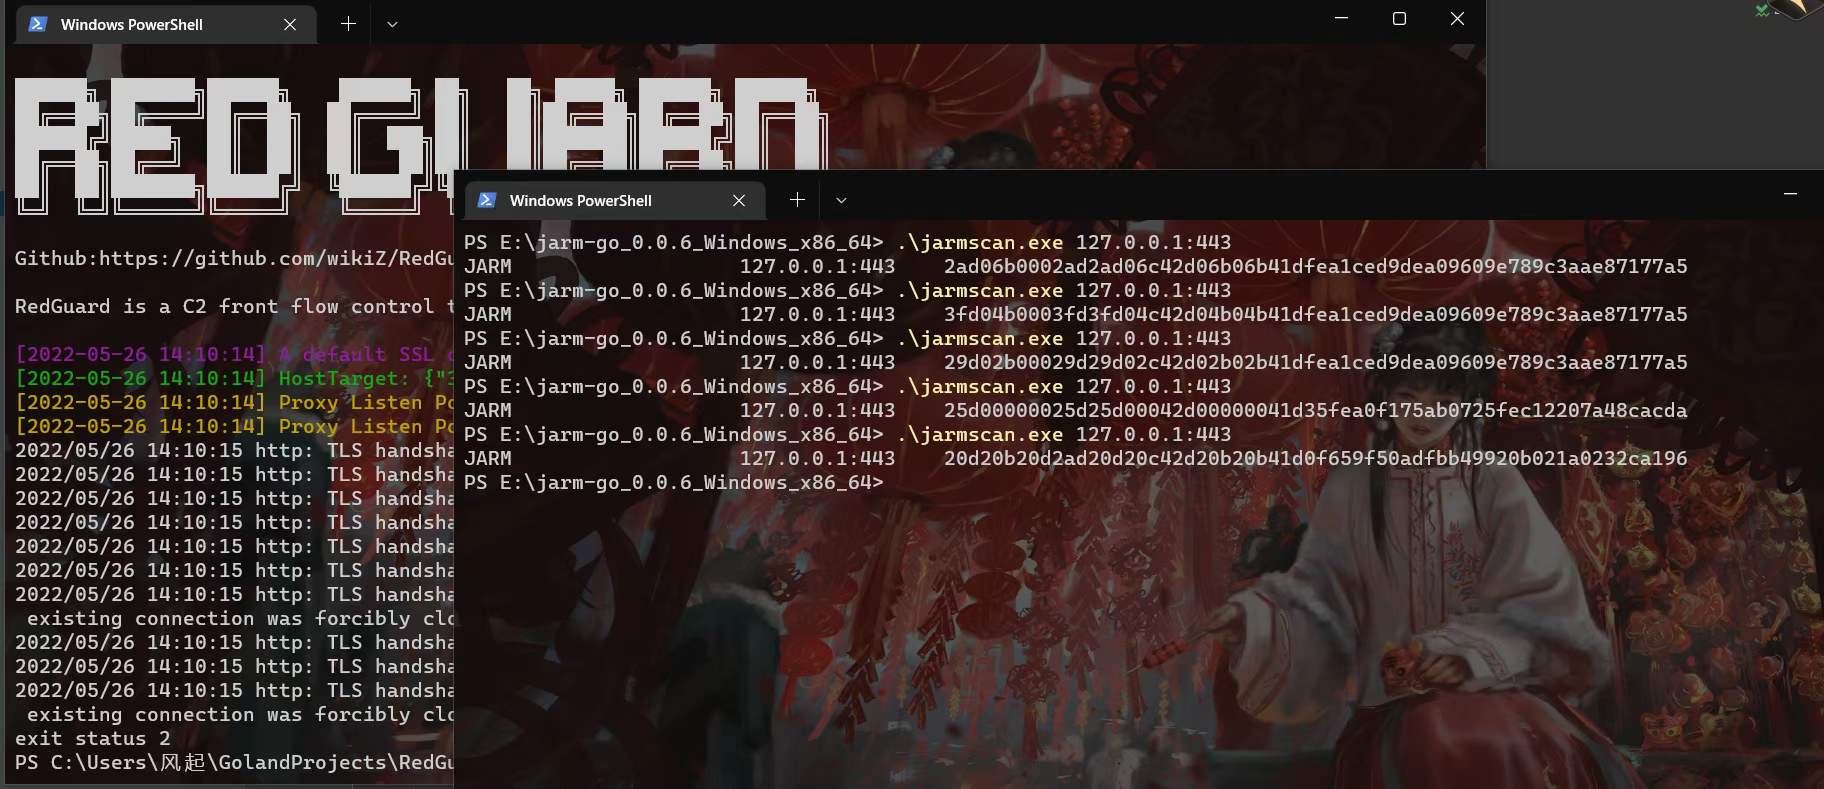
No caso de usar seu próprio certificado, modifique o parâmetro HasCert no arquivo de configuração para true para evitar problemas de comunicação normais causados pela incompatibilidade do conjunto de criptografia CipherSuites com o certificado personalizado devido à randomização de ofuscação JARM.```bash
HasCert = false
### Certificados TLS forjados
Ao implantar um Domain Fronting para ocultar o tráfego C2, o nome de domínio acelerado não possui informações de certificado HTTPS por padrão. Isso é obviamente problemático, por isso você precisa prestar atenção à configuração do certificado ao configurar o nome de domínio. Este também é o padrão para determinar se a amostra é tráfego de front-end de domínio.
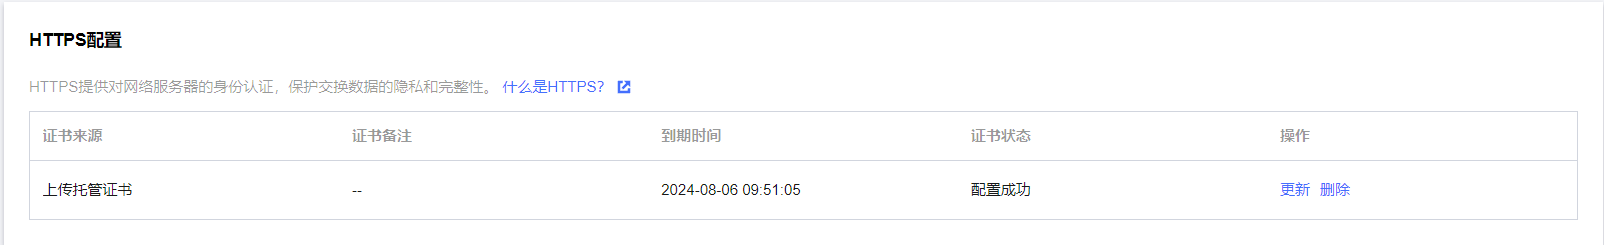
[^Tencent Cloud]: Configuração de Certificado da Rede de Distribuição de Conteúdo
Acredito que todos terão algumas perguntas após ler isto: **Como obter o certificado configurado? Se você usar seu próprio aplicativo para o certificado, isso não atenderá ao efeito de anonimato que esperamos.** Aqui você pode usar o certificado clonado para a configuração. Tomando a Tencent Cloud como exemplo, foi descoberto nos testes que ela não verifica a validade do certificado personalizado enviado. Podemos usar o mesmo certificado do site real do nome de domínio acelerado para forjá-lo. Embora o certificado forjado não consiga se comunicar ao substituir o certificado padrão do CS em circunstâncias normais, ele não terá sua validade verificada quando implantado na aceleração completa do site CDN do provedor de serviços em nuvem e no RedGuard, e o tráfego interativo C2 pode se comunicar normalmente.

