Rastreador de infraestrutura de red team e redirecionador C2 -- uma alternativa moderna ao RedWarden.
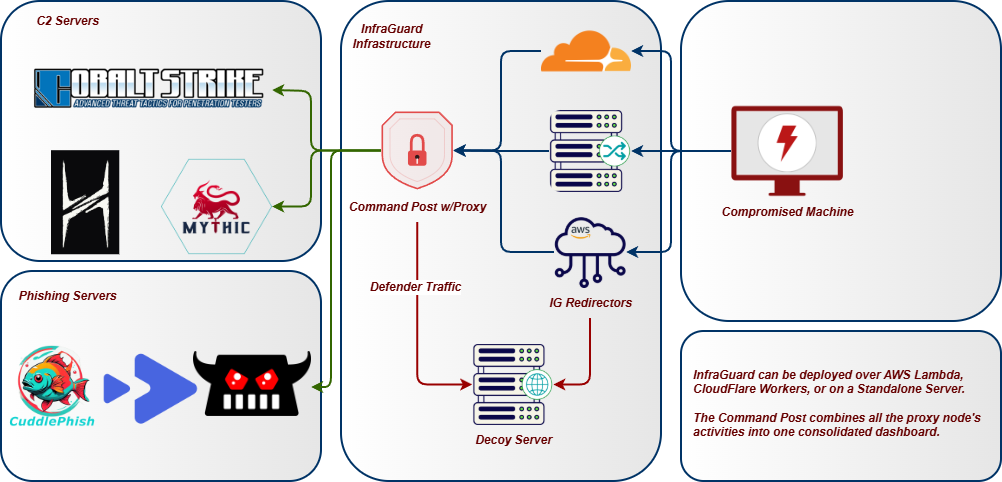
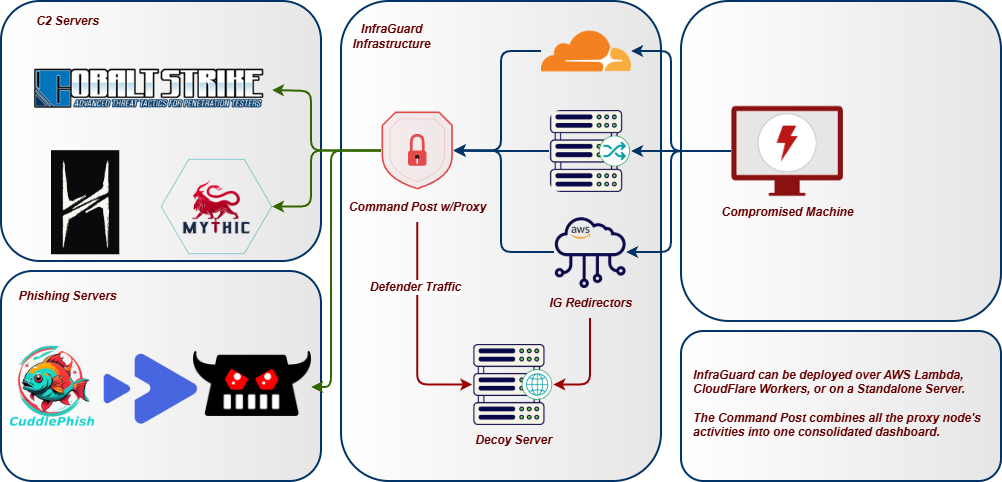
O InfraGuard fica entre a internet e o seu teamserver C2, validando cada requisição de entrada em relação ao seu perfil C2 maleável e bloqueando tudo o que não estiver em conformidade. Scanners, bots e sondagens de blue team são redirecionados para um site chamariz, enquanto o tráfego legítimo de beacon passa para o seu teamserver.
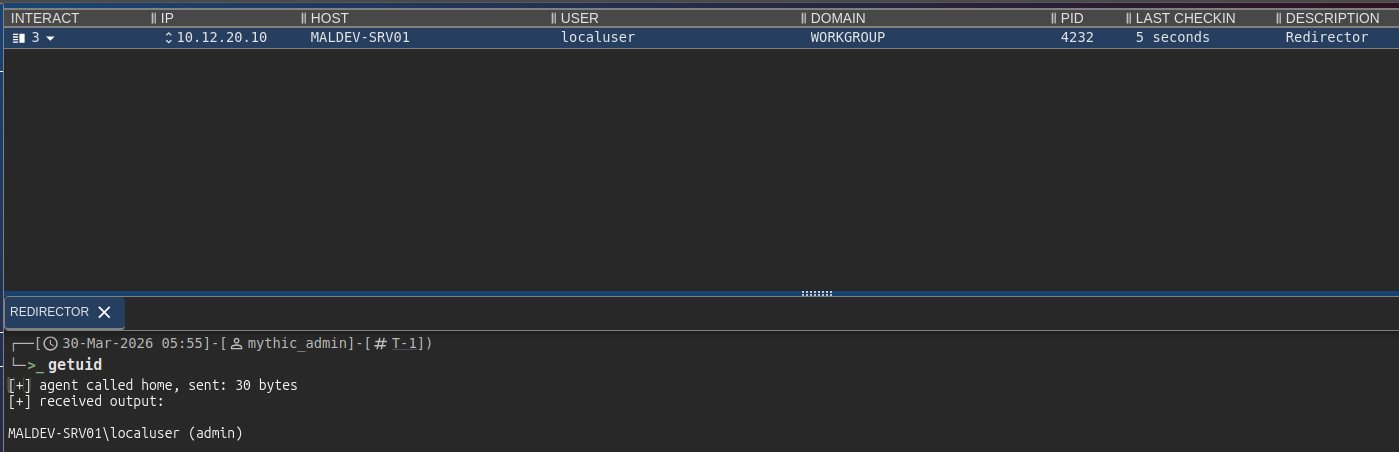
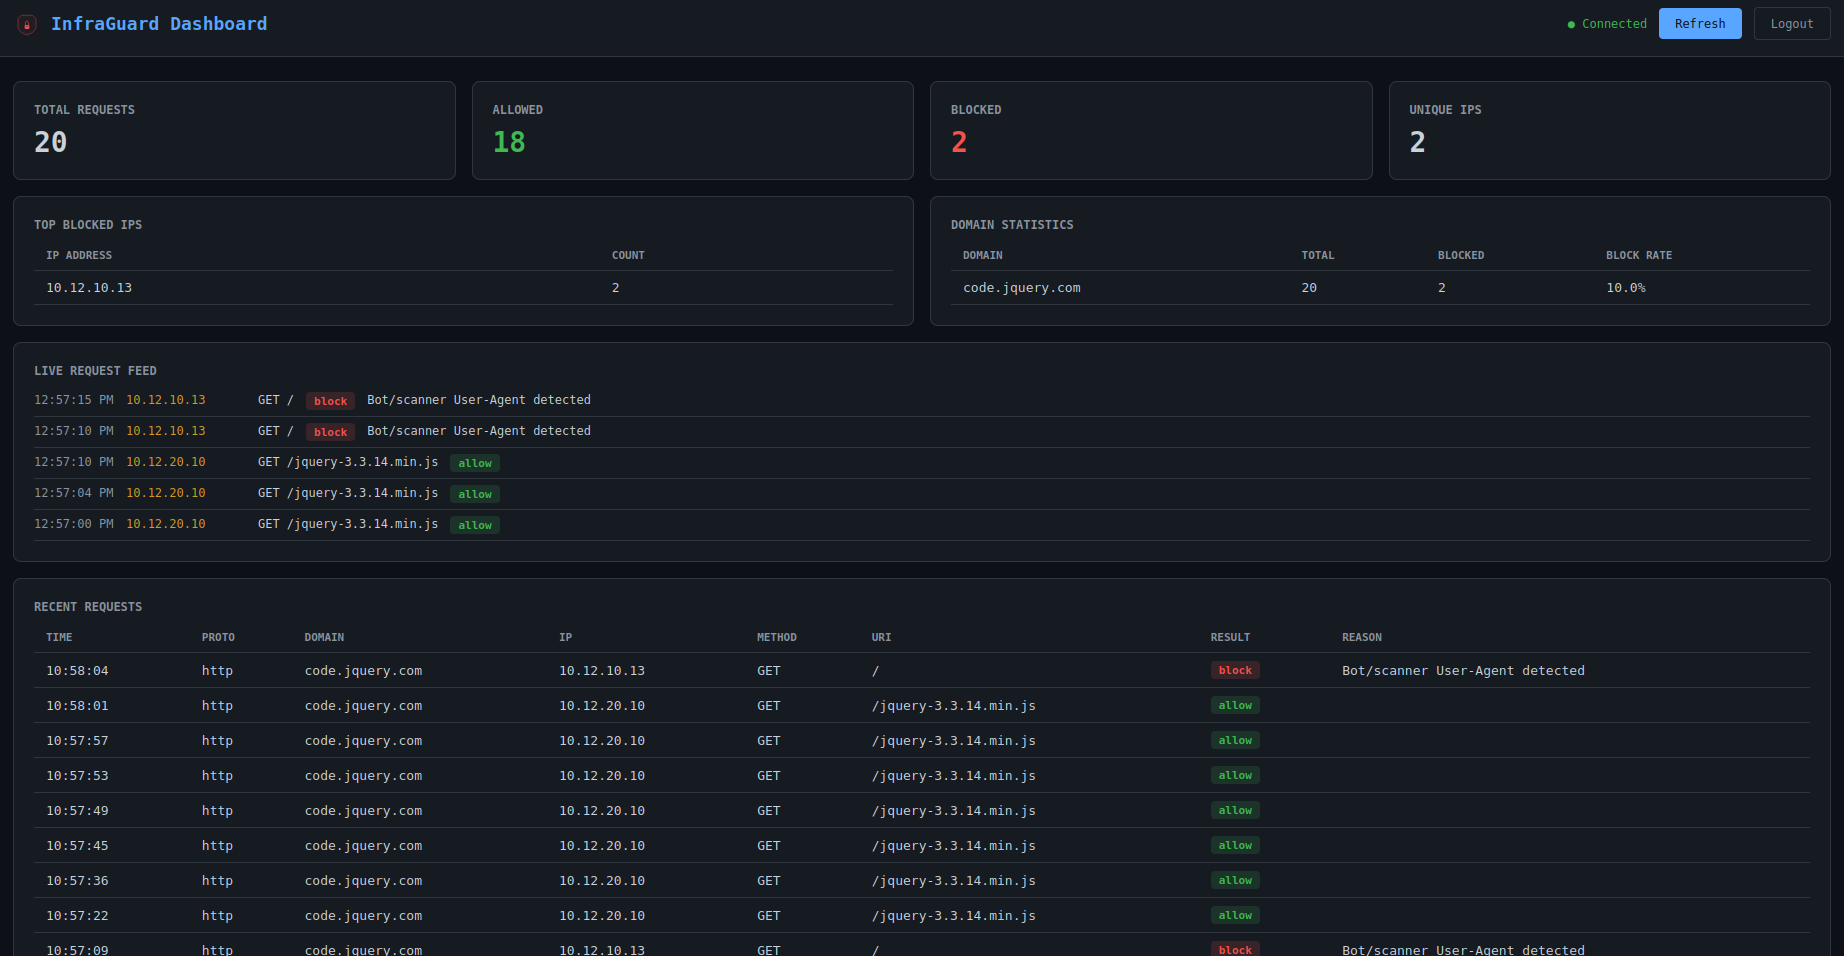
Arquitetura
Funcionalidades
Proxy e Listeners
- Proxy multi-domínio -- faça proxy de vários domínios simultaneamente, cada um com perfis C2, upstreams e regras independentes
- Listeners multi-protocolo -- listeners HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT e túnel TCP rodando simultaneamente com inteligência de IP compartilhada e rastreamento de eventos
- Circuit breaker -- proteção contra falhas por upstream com estados closed/open/half-open; recorre à ação de drop do domínio quando os backends estão inacessíveis
- Failover de protocolo -- failover e failback automáticos entre protocolos de listener classificados por prioridade
Suporte a Perfis C2
- Validação de perfil C2 -- analisa e aplica perfis Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk e PoshC2 como regras de redirecionador
- Perfis hot-swappable -- troque o perfil C2 ativo de um domínio em tempo de execução pelo dashboard sem reiniciar o proxy
- Assistente de geração de perfis -- gere novos perfis C2 do zero para todos os 8 tipos suportados por meio de um formulário guiado, ou importe e envie perfis existentes com detecção automática de tipo e validação
- Geração de perfis assistida por IA -- integração opcional com Ollama fornece um painel de chat no dashboard para ajuda na criação de perfis e aconselhamento de OPSEC
Pipeline de Filtros
- Pipeline de filtros baseado em pontuação -- 10 filtros, cada um contribui com uma pontuação de 0.0--1.0; limiar configurável determina bloqueio/permissão. Filtros: JA3, IP, bot, header, DNS, geo, profile, replay, enumeration, sandbox.
- Filtragem de fingerprint TLS JA3 -- bloqueie Masscan, ZGrab2, Shodan, curl, Python requests e Nmap na camada de handshake TLS antes que qualquer dado HTTP seja trocado; funciona via header de reverse-proxy ou protocolo asyncio personalizado; modo allowlist opcional impõe o JA3 do beacon
- Detecção de sandbox e navegador headless -- acúmulo de pontuação em sinais HTTP: UA HeadlessChrome, Accept-Language ausente, Chrome sem sec-ch-ua, UAs de scanner Safe Links e msnbot, ordenação de Accept não-navegador
- Detecção de enumeração de caminhos -- rastreamento de URI único por IP em uma janela deslizante; bloqueia dirbuster/ffuf/gobuster antes que mapeiem o espaço de URI
- Detecção de enumeração de subdomínios DNS -- rastreia respostas NXDOMAIN por IP de cliente; bloqueia automaticamente IPs de origem ao ultrapassar o limiar
- Anti-bot / anti-crawling -- mais de 40 padrões conhecidos de User-Agent de scanner/bot, detecção de anomalias em headers
- Proteção contra replay -- rejeita requisições duplicadas por hash de conteúdo; hashes persistidos em SQLite para que a proteção sobreviva a reinicializações
- Ações de drop -- redirecionar, reset TCP, proxy para site chamariz ou tarpit (resposta em gotejamento lento para desperdiçar o tempo do scanner)
Inteligência
- Inteligência de IP -- blocklists CIDR integradas para 19 faixas de fornecedores de segurança (Shodan, Censys, Rapid7, etc.), filtragem GeoIP, correspondência de palavras-chave em DNS reverso
- Feeds de threat intel -- atualização automática de blocklists a partir de fontes públicas (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) com intervalo de atualização configurável e cache em disco
- Bloqueio dinâmico de IP -- bloqueie IPs fora de faixas permitidas; adicione IPs automaticamente à whitelist após N requisições C2 válidas
- Enriquecimento de whitelist -- CIDRs em whitelist são automaticamente enriquecidos com dados de ASN, organização, país e continente na inicialização via bancos de dados GeoIP
- Detecção de burn -- monitoramento de logs de Certificate Transparency via crt.sh, automonitoramento de reputação de domínio via URLhaus/OpenPhish/Google Safe Browsing e detecção de analista entre domínios quando um único IP acessa vários domínios do operador
- Pontuação de confiança de burn -- pontuação contínua de 0--100 a partir de 6 sinais ponderados: diversidade de JA3, picos de volume, novos ASNs, exposição em logs CT, hits de reputação e tentativas de autenticação falhas. Inclui ações recomendadas: monitorar, rotacionar ou burn imediato.
- Injeção de canary token -- pixels de rastreamento, links honeypot e formulários honeypot injetados automaticamente em páginas chamariz para detectar investigação de blue team
- Monitoramento de DNS passivo -- consulta o CIRCL PDNS para resolução externa dos seus domínios; detecta novos registros, picos de NXDOMAIN e exposição de primeira visualização
Entrega de Payload
- Rotas de entrega de conteúdo -- sirva payloads, chamarizes e arquivos estáticos em caminhos específicos via PwnDrop, file store do Mythic, sistema de arquivos local ou backends de proxy HTTP; entrega condicional opcional para servir conteúdo real a alvos e chamarizes a scanners
- Staging de arquivos do Mythic -- backend
mythic_file faz proxy do /direct/download/{uuid} do Mythic em URLs limpas; UUID fixo ou modo proxy; controle de acesso fornecido pela pilha de filtros do InfraGuard
- Tokens de payload de uso único -- tokens emitidos automaticamente quando um beacon é adicionado dinamicamente à whitelist; aplicação atômica de uso único em SQLite impede replay de URL por analistas ou sandboxes; TTL configurável e contagem máxima de uso
- Rate limiting por rota -- limitador de taxa de download por IP em janela deslizante nas rotas de conteúdo; exceder o limite serve o chamariz de scanner configurado ou 429
- Guardas de entrega -- chaveamento por ambiente para rotas de conteúdo: exigir IP do beacon, allowlist de UA, valores de header obrigatórios, headers proibidos; verificações falhas servem a ação de drop do domínio, não um 403 bruto
- Tokens de campanha de phishing -- restrinja páginas de phishing atrás de tokens por campanha embutidos em links de e-mail; lista estática de tokens ou tokens autovalidáveis assinados com HMAC com TTL configurável
Resiliência