
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RC4Decryption — Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave hardcoded em memória para tradecraft BYOK. | Kitploit
Ferramentas/GitHubGitHub/weedhashpeddler/rc4decryption
Ferramentas DefensivasFerramentas de Criptografia/DescriptografiaMecanismos de PersistênciaEvasão de IDS/IPSEngenharia ReversaCriptografiaAnálise de BináriosRed TeamingDesenvolvimento de Payloads

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
GitHubweedhashpeddler/rc4decryption

RC4Decryption

Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave hardcoded em memória para tradecraft BYOK.

Ver Repositório
35315há 4 diasAinda não revisado
Compartilhar

tlscsp.dll — LOLBin RC4 fantasma da Microsoft (primitiva de criptografia/descriptografia BYOK)

Uma DLL assinada pela Microsoft, nunca carregada, que traz uma chave RC4 embutida em código. Chame LsCsp_EncryptHwid -> obtenha criptografia/descriptografia RC4 em execução dentro de código confiável do Windows, com zero criptografia no seu próprio binário.

tlscsp.dll — LOLBin RC4 fantasma da Microsoft

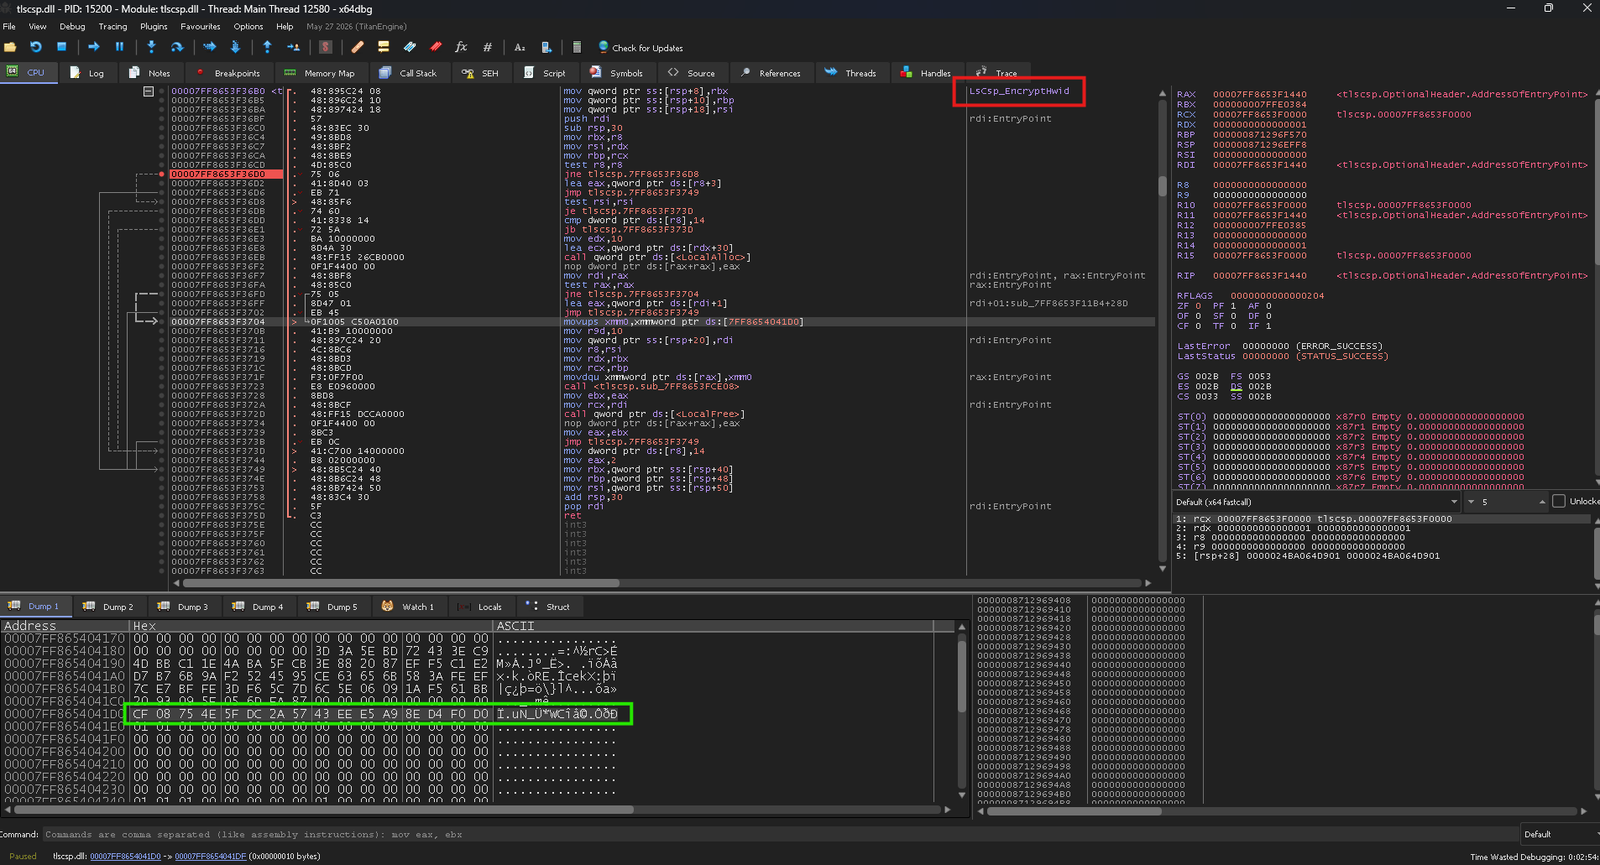
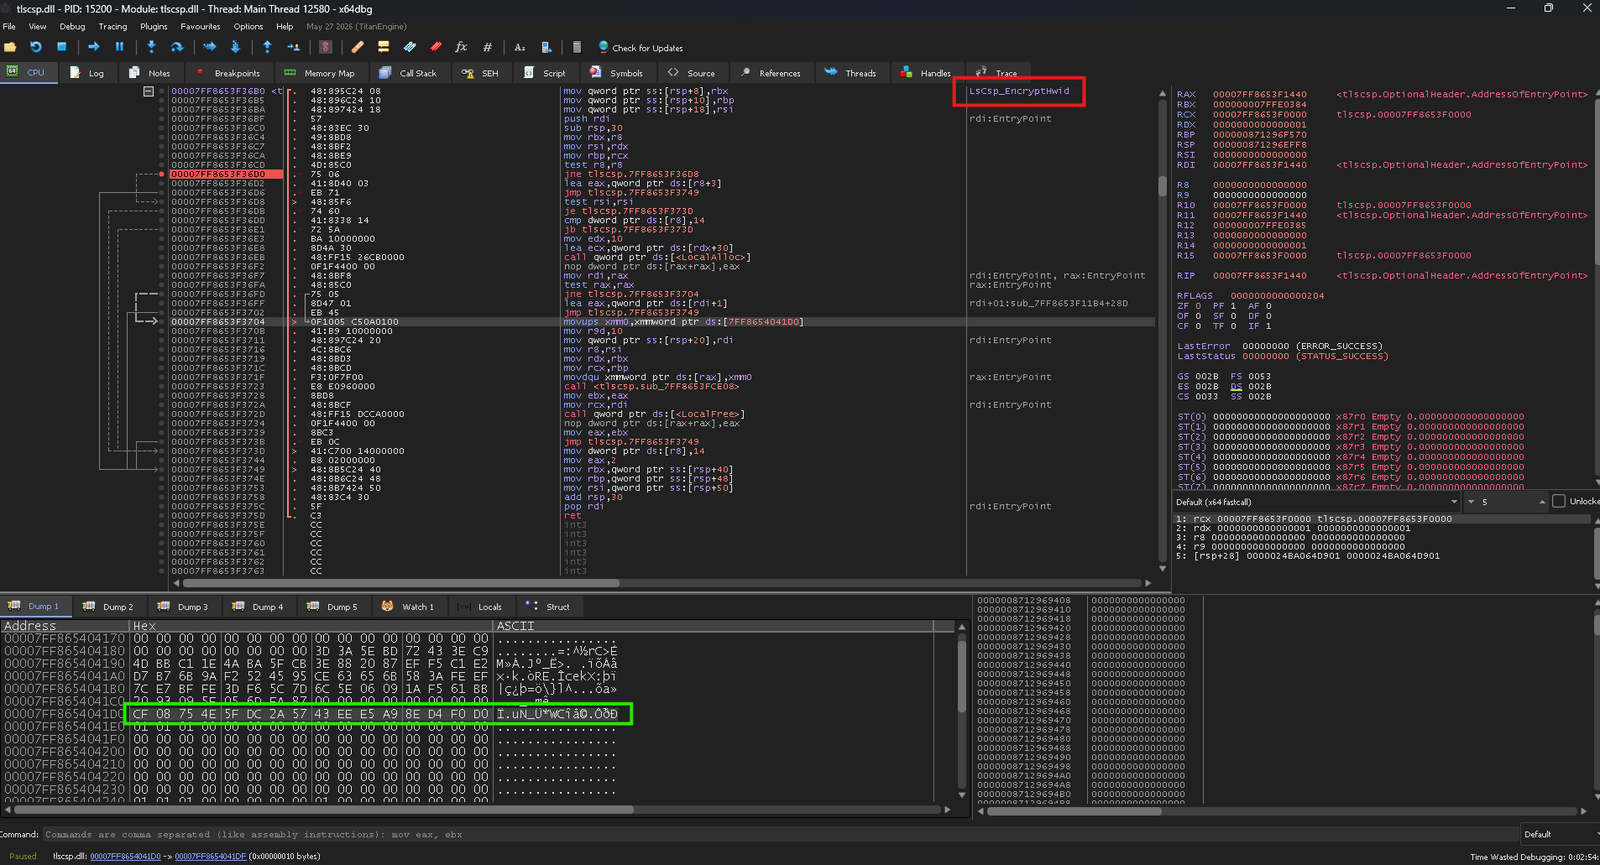
tlscsp.dll ("Microsoft Remote Desktop Services Cryptographic Utility") é uma DLL assinada pela Microsoft no System32 que é descarregada por padrão. Sua exportação LsCsp_EncryptHwid realiza **RC4 com uma chave de 16 bytes embutida em .rdata.

Testado em

Windows 11 build mais recente (25H2). Builds mais antigas do Windows trazem uma tlscsp.dll ligeiramente diferente, então o offset da chave pode precisar de um pequeno ajuste — não abordado aqui.

NOTA - A chave embutida é pública, então qualquer um pode descriptografar. Use BYOK (Bring Your Own Key) — faça patch dos 16 bytes em base + 0x141D0 na memória com sua própria chave antes de chamar a exportação. Agora a DLL criptografa/descriptografa com seu segredo, e seu loader ainda não carrega nenhuma chave e nenhuma criptografia.
Finding
Baixar ferramenta