 wangyu-/udp2raw
Um Túnel que Converte Tráfego UDP em Tráfego UDP Criptografado/FakeTCP/ICMP usando Raw Socket, ajuda você a Contornar Firewalls UDP (ou Ambiente UDP Instável)

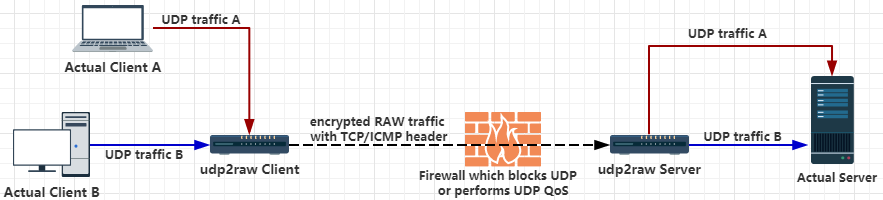
Um túnel que transforma tráfego UDP em tráfego FakeTCP/UDP/ICMP criptografado usando Raw Socket, ajudando você a contornar firewalls UDP (ou ambientes UDP instáveis).
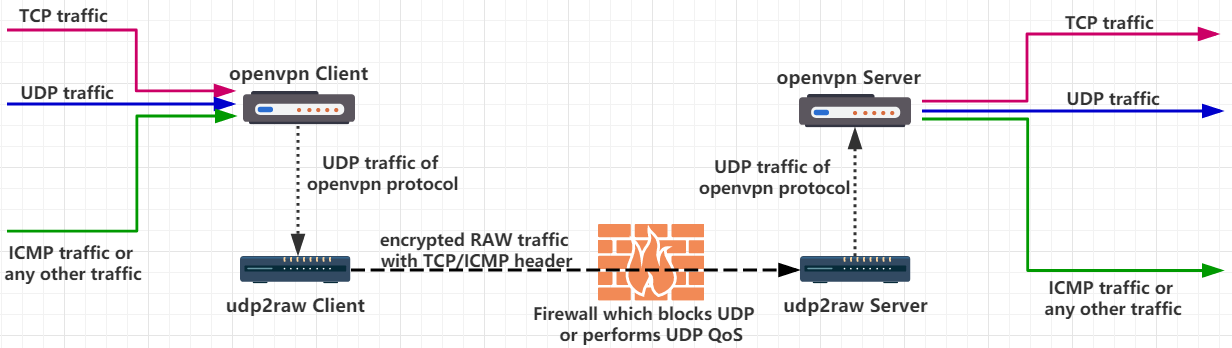
Quando usado sozinho, o udp2raw tunela apenas tráfego UDP. No entanto, se você usar udp2raw em conjunto com qualquer VPN baseada em UDP, poderá tunelar qualquer tráfego (incluindo TCP/UDP/ICMP). Atualmente, OpenVPN, L2TP, ShadowVPN e tinyfecVPN são confirmados como suportados.
ou
Host Linux (incluindo desktop Linux, celular/tablet Android, roteador OpenWRT ou Raspberry Pi) com conta root ou capacidade cap_net_raw.
Para usuários Windows e MacOS, use o udp2raw neste repositório.
Cabeçalhos ICMP/FakeTCP ajudam a contornar bloqueio UDP, QoS UDP ou comportamento inadequado de NAT UDP em algumas operadoras. No modo de cabeçalho ICMP, o udp2raw funciona como um túnel ICMP.
Cabeçalhos UDP também são suportados. No modo de cabeçalho UDP, ele se comporta como um túnel UDP normal, e você pode aproveitar outros recursos (como criptografia, anti-replay ou estabilização de conexão).
No modo de cabeçalho FakeTCP, o udp2raw simula o handshake de três vias ao estabelecer uma conexão, simula seq e ack_seq durante a transferência de dados. Também simula algumas opções de TCP como: MSS, sackOk, TS, TS_ack, wscale. Firewalls considerarão o FakeTCP como uma conexão TCP, mas ele é essencialmente UDP: suporta entrega em tempo real/fora de ordem (como o UDP normal), sem controle de congestionamento ou retransmissão. Portanto, não haverá problema de TCP sobre TCP ao usar OpenVPN.
Falhas de conexão são detectadas por heartbeats. Se houver timeout, o cliente alterará automaticamente o número da porta e se reconectará. Se a reconexão for bem-sucedida, a conexão anterior será recuperada e todas as conversas UDP existentes permanecerão válidas.
Por exemplo, se você usar udp2raw + OpenVPN, o OpenVPN não perderá a conexão após qualquer reconexão, mesmo se o cabo de rede for desconectado ou o ponto de acesso WiFi for alterado.
Multiplexação Um cliente pode lidar com múltiplas conexões UDP, todas compartilhando a mesma conexão raw.
Múltiplos Clientes Um servidor pode ter múltiplos clientes.
Suporte a NAT Todos os 3 modos funcionam em ambientes NAT.
Suporte a OpenVZ Testado no VPS BandwagonHost.
Fácil de Compilar Sem dependências. Para compilar o udp2raw de forma cruzada, tudo que você precisa é baixar uma toolchain, modificar o makefile para apontar para a toolchain, executar make cross e pronto. (Nota: binários pré-compilados para Desktop, Raspberry Pi, Android e alguns roteadores OpenWRT já estão incluídos nos Releases)
Bypass UDP QoS Bypass UDP Blocking Bypass OpenVPN TCP over TCP problem OpenVPN over ICMP UDP to ICMP tunnel UDP to TCP tunnel UDP over ICMP UDP over TCP
Baixe a versão binária em https://github.com/wangyu-/udp2raw-tunnel/releases
Suponha que seu UDP esteja bloqueado, com QoS ou simplesmente mal suportado. Suponha que o IP do seu servidor seja 44.55.66.77 e você tenha um serviço escutando na porta UDP 7777.
# Execute no lado do servidor:
./udp2raw_amd64 -s -l0.0.0.0:4096 -r 127.0.0.1:7777    -k "passwd" --raw-mode faketcp -a

# Execute no lado do cliente
./udp2raw_amd64 -c -l0.0.0.0:3333  -r44.55.66.77:4096  -k "passwd" --raw-mode faketcp -a
(Os comandos acima precisam ser executados como root. Para maior segurança, com alguns passos extras, você pode executar o udp2raw como não root. Verifique este link para mais informações)
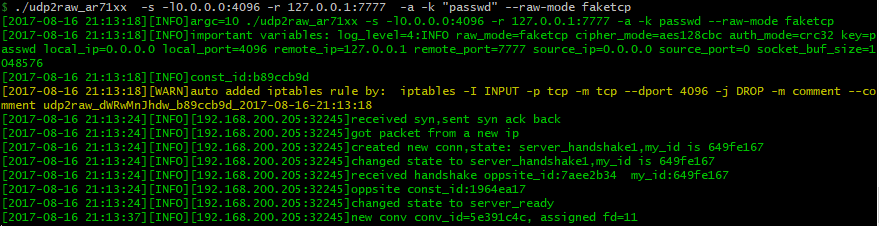
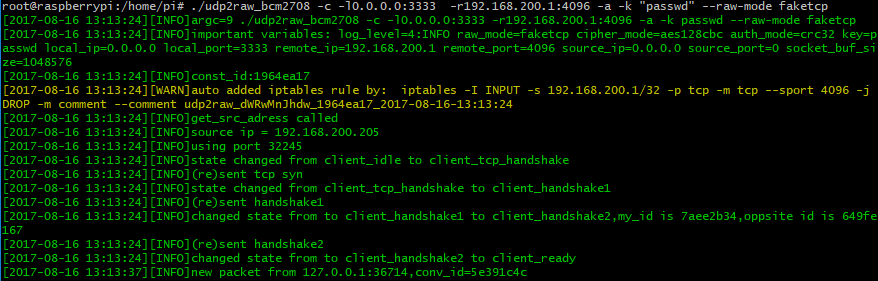
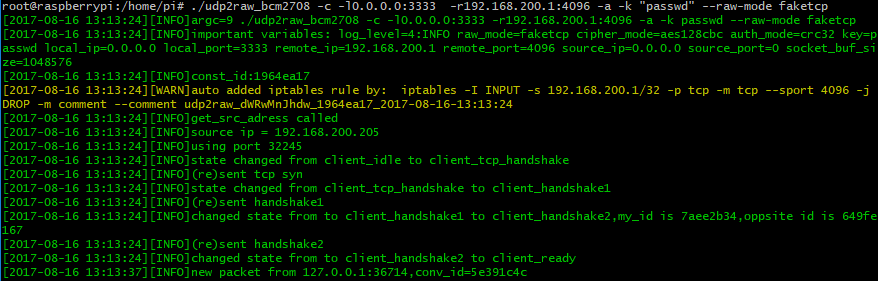
Agora, um túnel raw criptografado foi estabelecido entre cliente e servidor através da porta TCP 4096. Conectar-se à porta UDP 3333 no lado do cliente equivale a conectar-se à porta 7777 no lado do servidor. Nenhum tráfego UDP será exposto.
Para executar no Android, consulte o Android_Guide
A opção -a adiciona automaticamente uma regra iptables (ou algumas regras iptables) para você. O udp2raw depende dessa regra iptables para funcionar de forma estável. Lembre-se de não esquecer o -a (é um erro comum). Se você não quiser que o udp2raw adicione a regra iptables automaticamente, pode adicioná-la manualmente (veja a opção -g) e omitir o -a.
udp2raw-tunnel
git version:4623f878e0    build date:Nov  3 2024 23:15:46
repository: https://github.com/wangyu-/udp2raw-tunnel

usage:
    run as client : ./this_program -c -l local_listen_ip:local_port -r server_address:server_port  [options]
    run as server : ./this_program -s -l server_listen_ip:server_port -r remote_address:remote_port  [options]
