
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Teldat-Router-CVE-2022-POC — POC para CVE-2022-39996 (XSS Refletido) e CVE-2022-39997 (Senha Fraca) no Roteador Teldat RS123/RS123w | Kitploit
Ferramentas/GitHubGitHub/uyhacked/teldat-router-cve-2022-poc
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubuyhacked/teldat-router-cve-2022-poc

Teldat-Router-CVE-2022-POC

Compartilhar

POC para CVE-2022-39996 (XSS Refletido) e CVE-2022-39997 (Senha Fraca) no Roteador Teldat RS123/RS123w

Ver Repositório
53há 5 mesesAinda não revisado

Roteador Teldat CVE-2022-39996 & CVE-2022-39997 POC

Prova de conceito para duas vulnerabilidades descobertas em roteadores Teldat RS123 / RS123w.

Visão Geral

CVE IDTipoCWECVSSSeveridade
CVE-2022-39996XSS RefletidoCWE-796.1Médio
CVE-2022-39997Senha FracaCWE-5219.8Crítico

Produto Afetado: Roteador Teldat RS123, RS123w


CVE-2022-39997 - Senha Fraca

Descrição

Os roteadores Teldat RS123/RS123w são fornecidos com credenciais padrão codificadas root:root. Administradores frequentemente deixam essas credenciais inalteradas, permitindo que atacantes não autenticados obtenham acesso administrativo completo via Telnet, SSH, HTTP ou outros serviços.

Prova

Account: root
Password: root

POC Senha Fraca

Uso

pip install requests paramiko

# Basic check (Telnet, SSH, HTTP)
python CVE-2022-39997.py -t 192.168.1.1

# Full check (all services including HTTPS, FTP)
python CVE-2022-39997.py -t 192.168.1.1 --all

# Batch scan
python CVE-2022-39997.py -f targets.txt

CVE-2022-39996 - XSS Refletido

Descrição

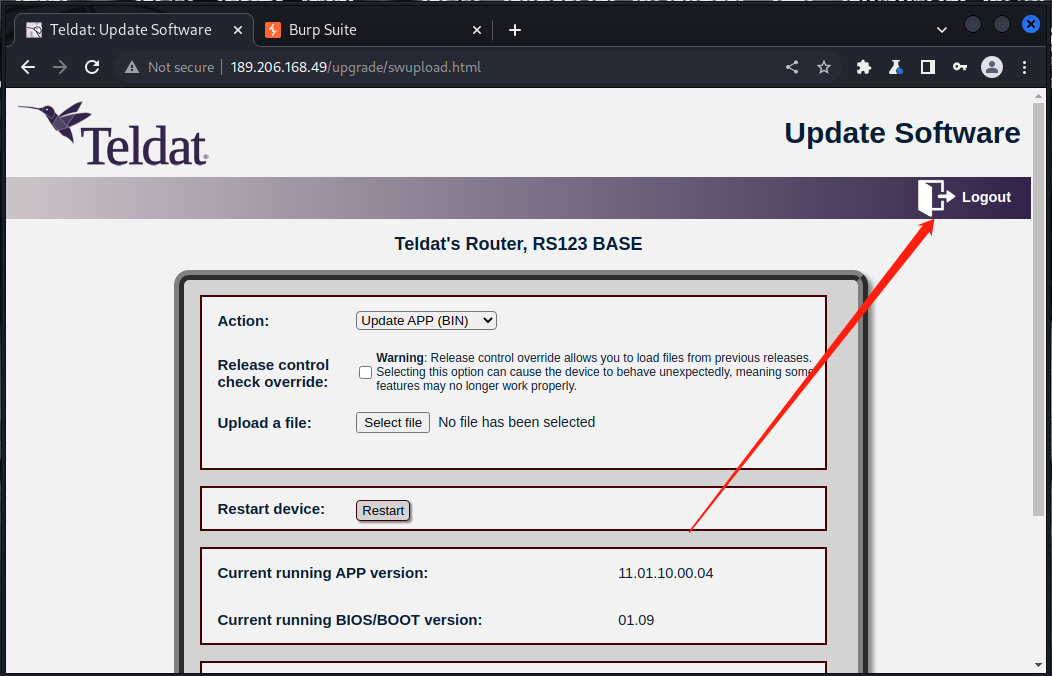
O endpoint /upgrade/index.html reflete o valor do cookie HTTP cmd na resposta sem sanitização. Um atacante pode criar uma requisição maliciosa contendo JavaScript no cookie cmd. Quando um administrador autenticado visita a página, o script é executado no contexto do navegador da interface web do roteador, permitindo sequestro de sessão ou manipulação de configuração.

Prova

  • Criando payload XSS no cookie cmd:

POC XSS 1

  • XSS acionado no navegador:

POC XSS 2

Uso

pip install requests

# Basic XSS check
python CVE-2022-39996.py -t 192.168.1.1

# With HTTP Basic Auth credentials
python CVE-2022-39996.py -t 192.168.1.1 -u root -p root

# Test multiple XSS payloads for confirmation
python CVE-2022-39996.py -t 192.168.1.1 --multi

# Generate standalone POC HTML page
python CVE-2022-39996.py -t 192.168.1.1 --gen-poc

# Custom XSS payload
python CVE-2022-39996.py -t 192.168.1.1 --payload "<script>alert(document.cookie)</script>"

Arquivos

ArquivoDescrição
CVE-2022-39997.pyDetecção de senha fraca (Telnet / SSH / HTTP / FTP)
CVE-2022-39996.pyDetecção de XSS refletido via cookie cmd
Teldat's Router Vulnerability.mdRelatório completo de divulgação de vulnerabilidade

Aviso Legal

Estes scripts POC são apenas para testes de segurança educacionais e autorizados. Não use contra sistemas que você não possui ou para os quais não tem permissão explícita para testar. O autor não é responsável por qualquer uso indevido ou dano.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




