CVE-2025-55182
https://github.com/user-attachments/assets/0da9a623-fe2a-4a96-8192-7a07a76635d7
React2Shell Scanner - Extensão do Burp Suite


Descrição
O React RCE Scanner é uma extensão do Burp Suite projetada para detectar e explorar a vulnerabilidade React CVE-2025-55182 (Execução Remota de Código em aplicações React). Ela captura automaticamente URLs durante a navegação, remove duplicatas, aplica filtros regex para exclusão e verifica a vulnerabilidade. Nenhuma assinatura paga do Burp é necessária; funciona com a Community Edition.
Esta ferramenta é apenas para fins educacionais e de pesquisa em segurança. Use com responsabilidade e autorização.
Funcionalidades
- Captura Automática de URLs: Coleta URLs base únicas (protocolo + host + porta) do tráfego HTTP na ferramenta Proxy.
- Remoção de Duplicatas: Garante que não haja URLs repetidas na lista.
- Filtro de Exclusão Regex: Exclui domínios ou padrões específicos (ex.:
\.gov$ ou internal\.company\.com) para concentrar a varredura.
- Varredura de Vulnerabilidade: Verifica o React RCE (CVE-2025-55182) enviando payloads elaborados e procurando indicadores como "digest" nas respostas.
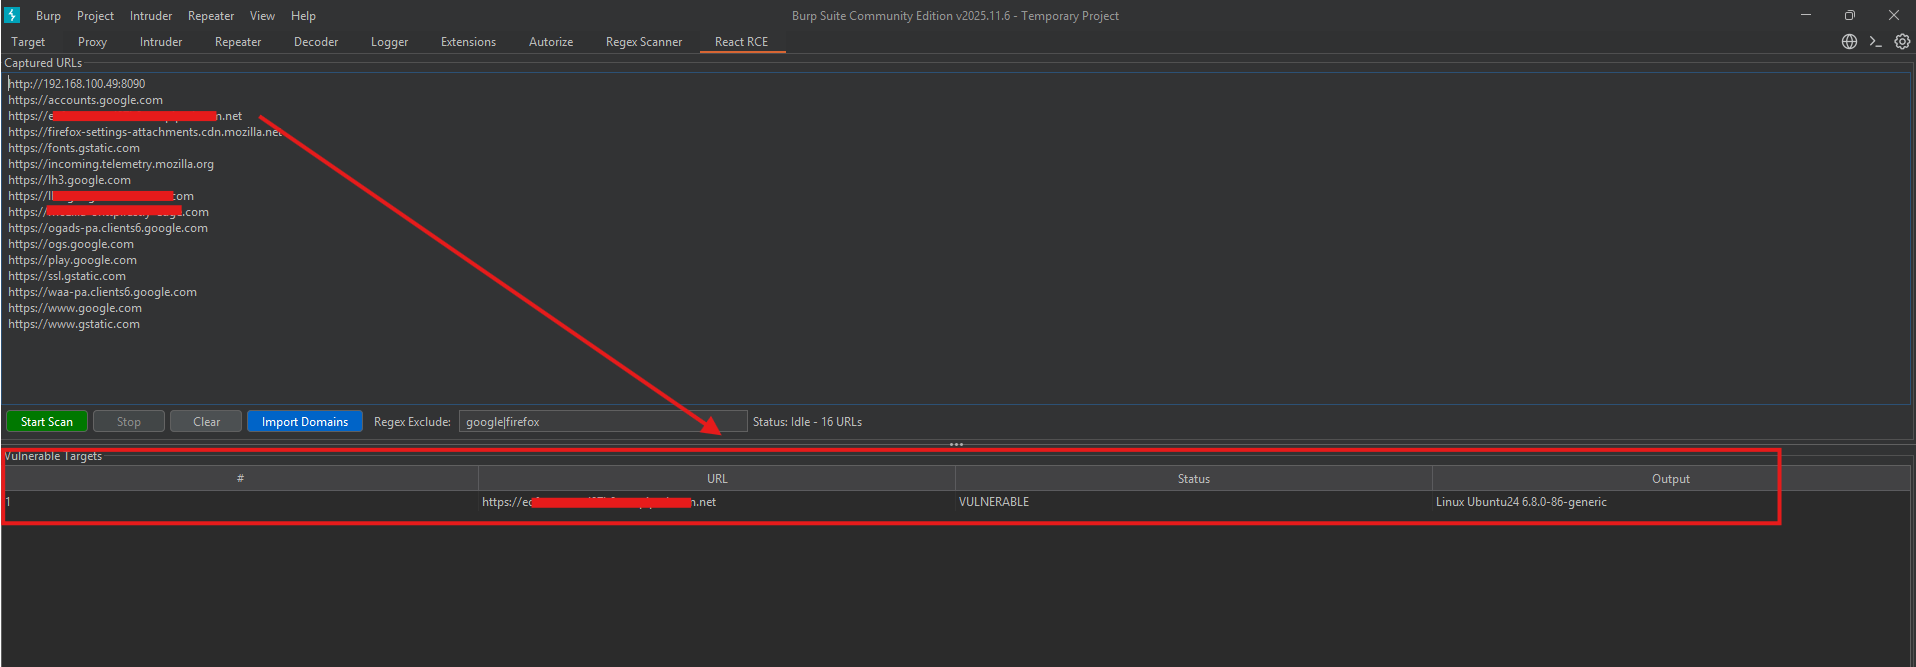
- Tabela de Alvos Vulneráveis: Exibe resultados com URL, status e saída (ex.: digest extraído).
- Importar Domínios: Carrega uma lista de domínios de um arquivo de texto (um por linha).
- Controles Iniciar/Parar: Gerenciamento fácil da varredura com status em tempo real.
- Nenhum Burp Pago Necessário: Funciona com o Burp Suite Community Edition.
Instalação
-
Baixe o Arquivo Python:
- baixe este arquivo:
https://github.com/Updatelap/CVE-2025-55182/blob/main/burp_react_scanner.py
-
Carregue no Burp Suite:
- Abra o Burp Suite.
- Vá em Extender > Extensions > Add.
- Selecione Extension type: Python.
- Escolha o arquivo
.py.
- Clique em Next. A extensão será carregada e você verá a aba "React RCE".
Uso
-
Capturar URLs:
- Navegue em sites através do Proxy do Burp.
- As URLs aparecerão automaticamente na área "Captured URLs".
-
Importar Domínios (Opcional):
- Clique em "Import Domains".
- Selecione um arquivo de texto com um domínio por linha (ex.:
https://example.com).
- Duplicatas são removidas automaticamente.
-
Aplicar Filtro (Opcional):
- Insira uma regex em "Regex Exclude" (ex.:
\.gov$ para excluir domínios .gov).
-
Iniciar Varredura:
- Clique em "Start Scan".
- A ferramenta testará cada URL para CVE-2025-55182.
- Alvos vulneráveis aparecem na tabela inferior com detalhes.
-
Parar/Limpar:
- Clique em "Stop" para interromper a varredura.
- Clique em "Clear" para redefinir a lista de URLs.
Capturas de Tela
Limitações
- Funciona melhor com tráfego HTTP/HTTPS capturado no Proxy.
- A varredura pode demorar para listas grandes — seja paciente.
- Falsos positivos possíveis; verifique manualmente.
Aviso Legal
Esta ferramenta é apenas para hacking ético e pesquisa. Não use em alvos não autorizados. O autor não se responsabiliza pelo uso indevido.
Contribuições
Pull requests são bem-vindos! Para mudanças significativas, abra uma issue primeiro.
Contato
Se encontrar bugs ou tiver sugestões, crie uma issue no GitHub.
[email protected]
 updatelap/cve-2025-55182

