 underh0st/cpanel-audit-remediation-tool
Auditoria e ferramenta de resposta a incidentes para a vulnerabilidade CVE-2026-41940


Suíte Profissional de Auditoria de Segurança e Resposta a Incidentes para Infraestrutura cPanel.
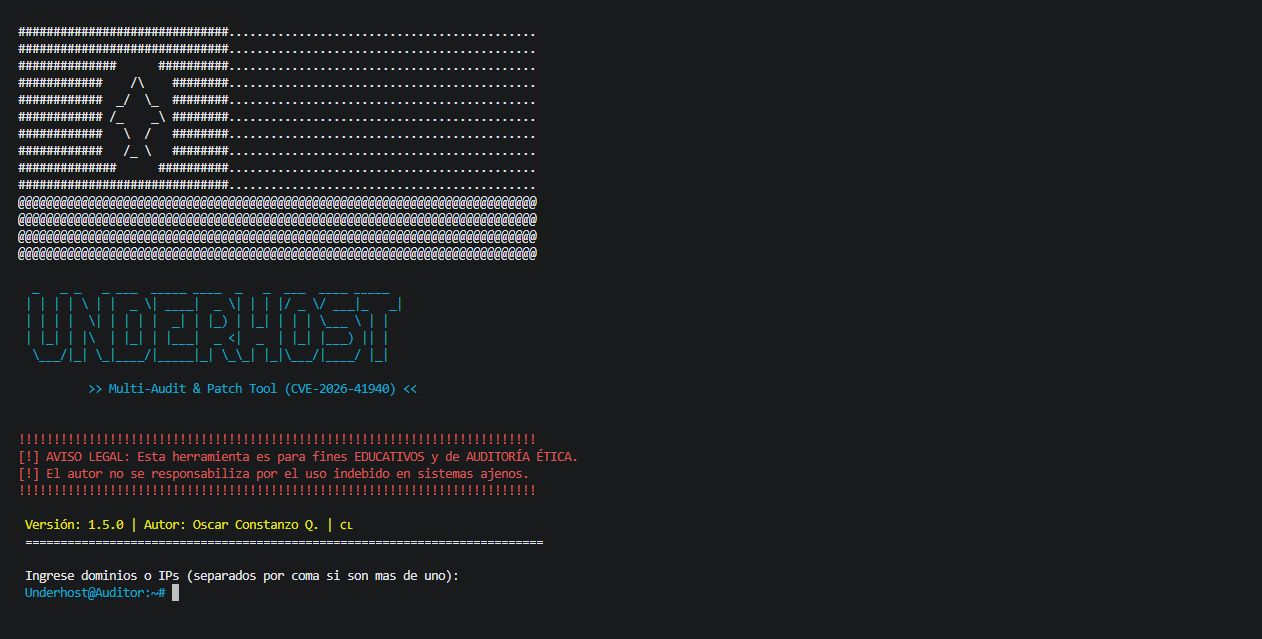
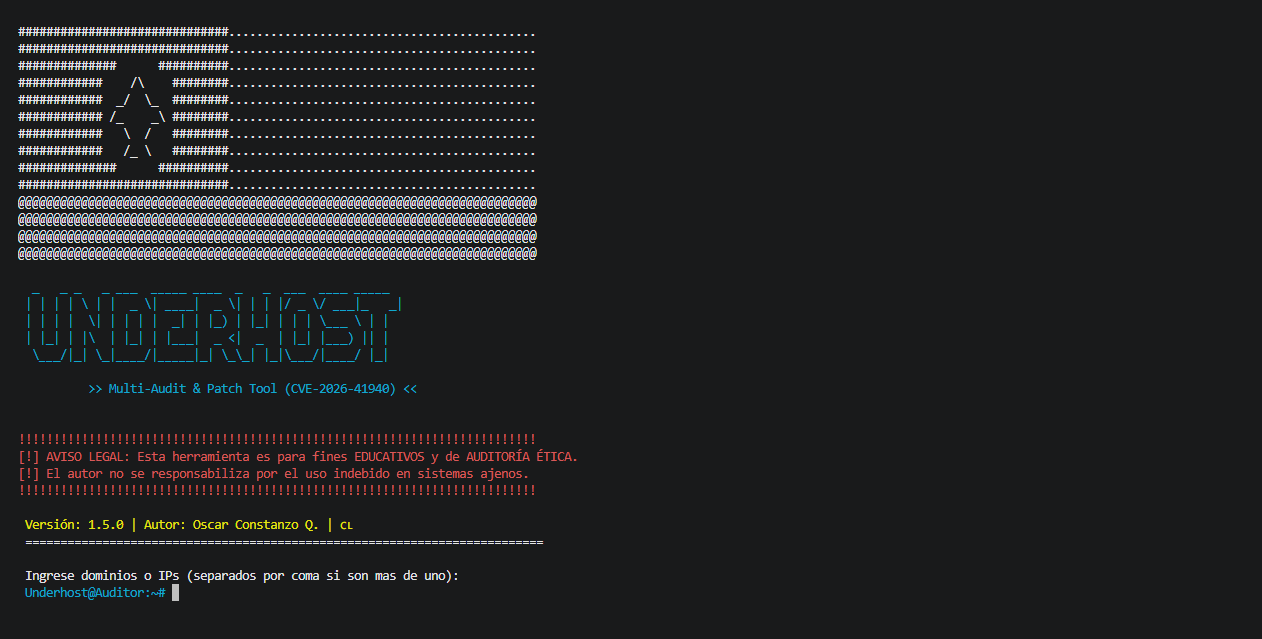
Esta ferramenta foi desenvolvida por Oscar Constanzo Quezada, também conhecido como Underhost, para identificar e corrigir a vulnerabilidade CVE-2026-41940 em servidores cPanel. A falha permite um Bypass de Autenticação via injeção de cabeçalho de sessão HTTP, possibilitando que um atacante obtenha privilégios administrativos totais (root) sem uma senha válida.
⚠️ Aviso Legal ESTA FERRAMENTA É FORNECIDA APENAS PARA FINS EDUCACIONAIS E DE AUDITORIA ÉTICA.[cite: 1] O autor não é responsável por qualquer uso indevido, dano ou acesso não autorizado. Use este software em redes somente com permissão explícita.
# Clone o repositório
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Entre no diretório
cd CPanel-Audit-Remediation-Tool

# Instale as dependências
pip3 install -r requirements.txt

# Execute o script
python3 ART.py
📋 Protocolo de Remediação A ferramenta guia o administrador por um protocolo profissional de resposta a incidentes.
1.Isolamento: Restrinja o acesso às portas de gerenciamento (2082-2087) via firewall.
2.Correção: Force a atualização do núcleo usando /scripts/upcp --force.
3.Sanitização: Purga física de /var/cpanel/sessions/raw/ para invalidar tokens roubados.
4.Caça a Ameaças: Localize persistência (backdoors) usando find /home -mtime -1 -ls.
5.Endurecimento: Habilite o cPHulk e a Autenticação Multifator (MFA).
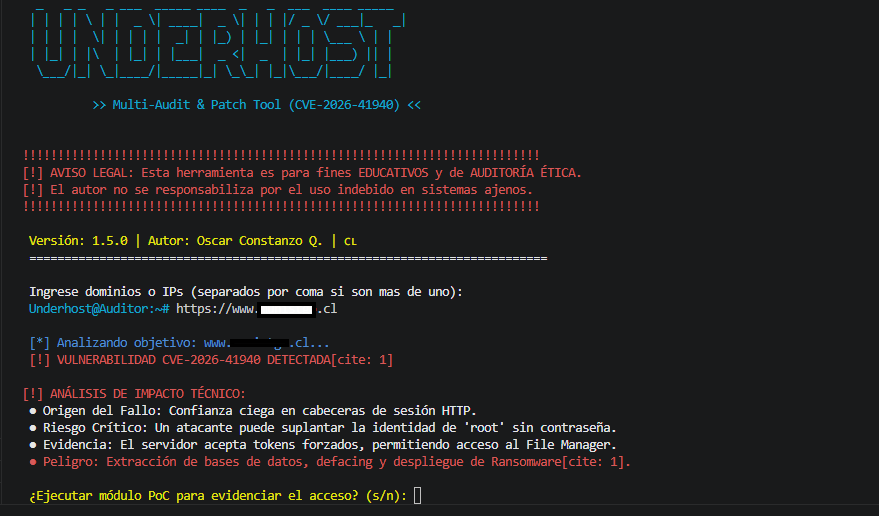 Figura 2: Módulo de varredura ativa identificando com sucesso o CVE-2026-41940 e gerando uma avaliação de risco.
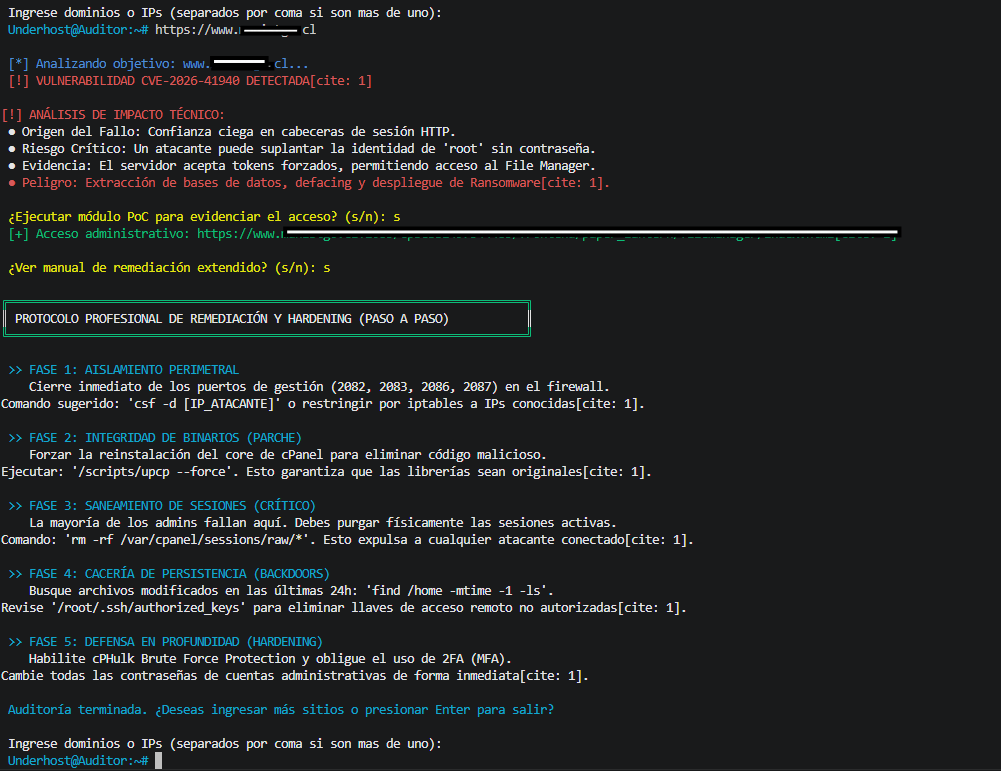 Figura 3: Manual profissional de Resposta a Incidentes em 5 fases detalhando sanitização e endurecimento do sistema.
Autor Oscar Constanzo Quezada. (Underhost) - HACKER OFENSIVO DESDE 2010
