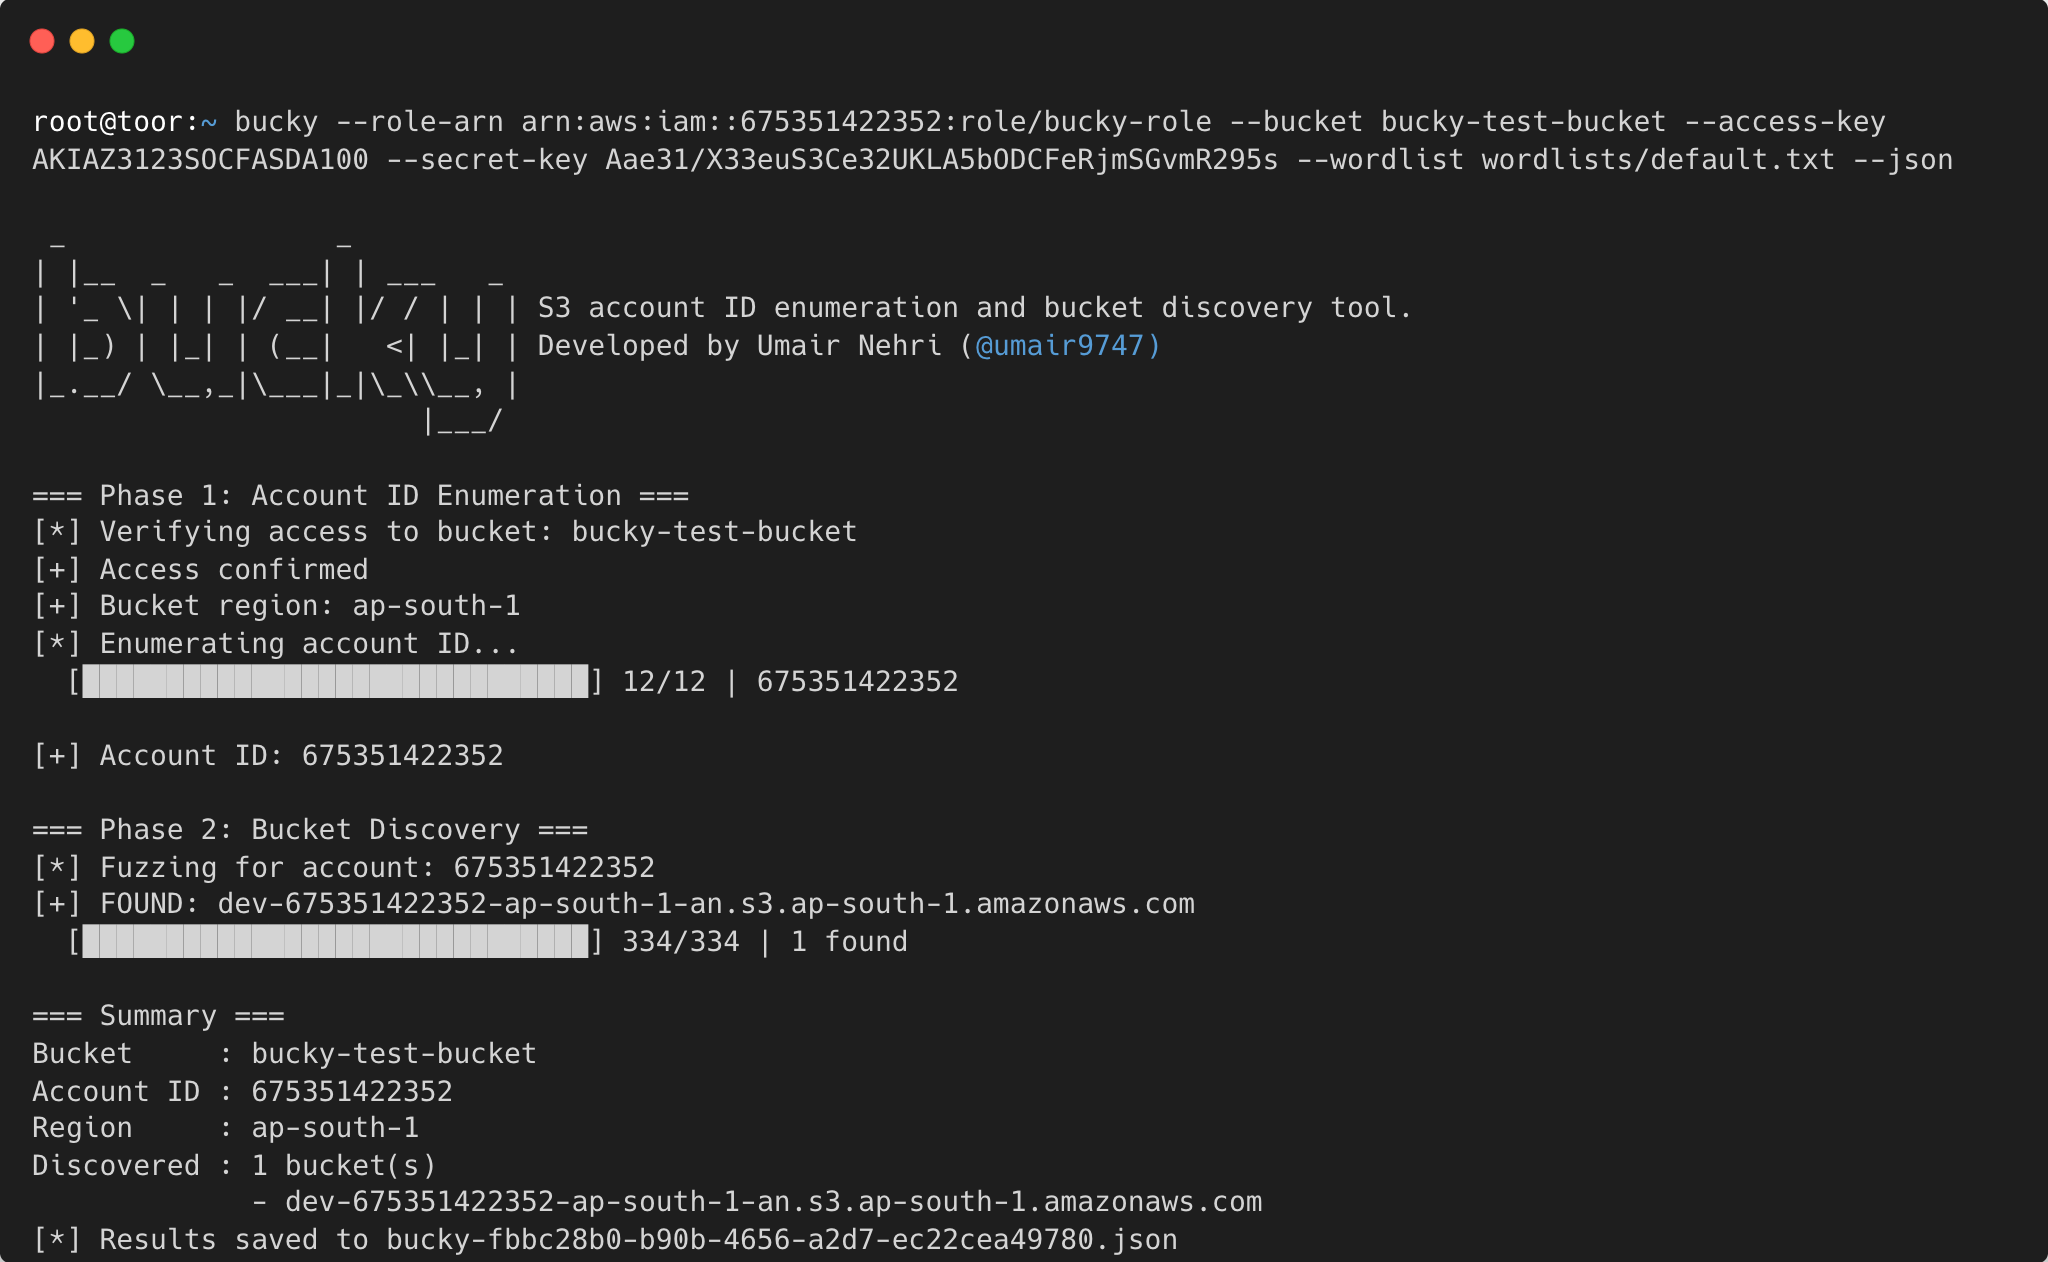
 umair9747/bucky
Uma ferramenta de enumeração de IDs de contas e descoberta de buckets do S3

Uma ferramenta de enumeração de ID de conta S3 e descoberta de buckets
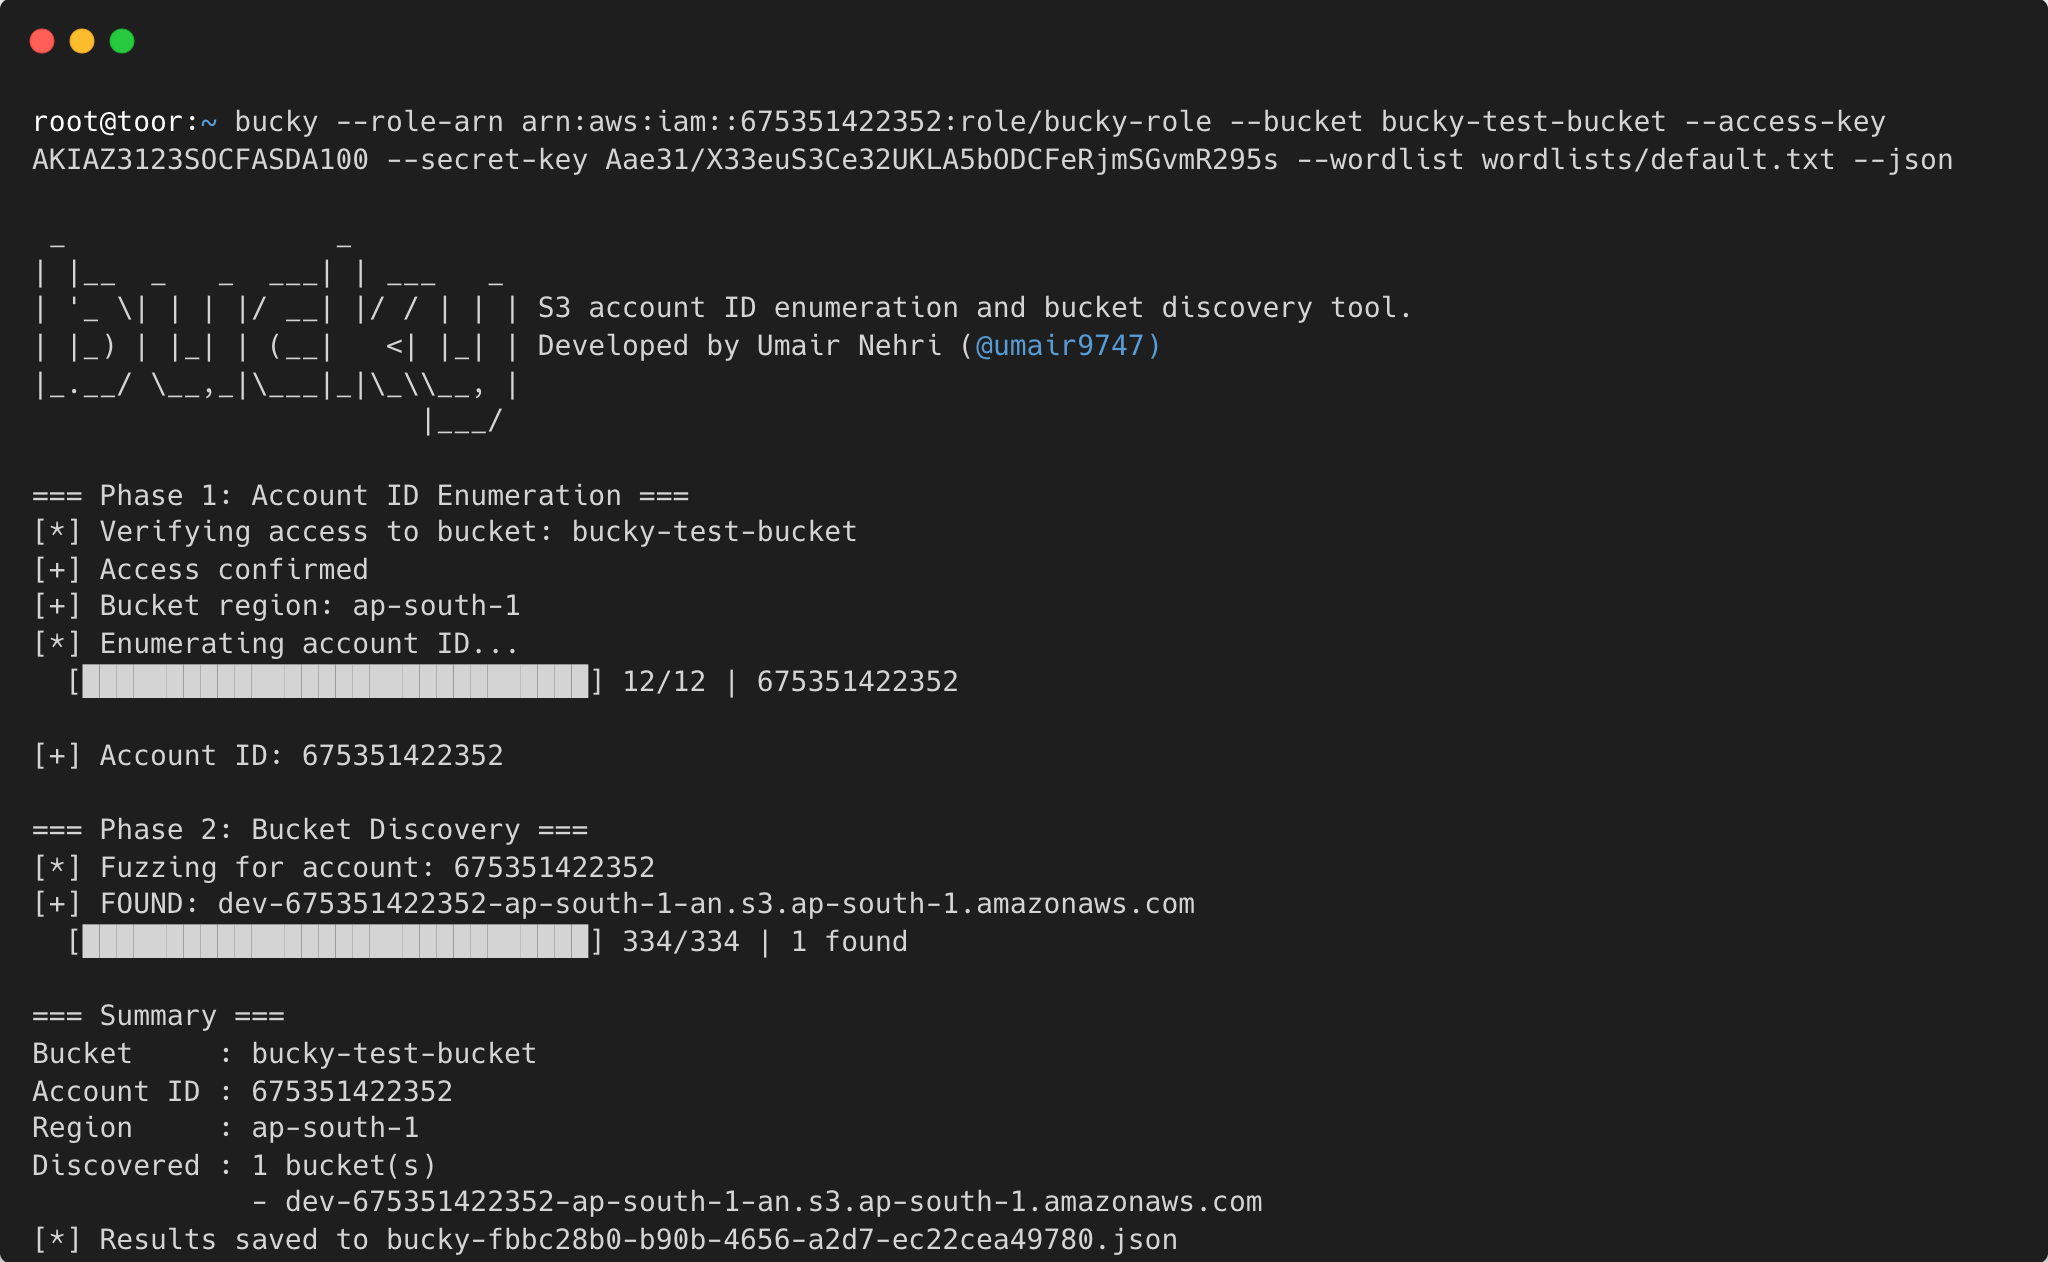
Dado um único bucket S3 acessível, o bucky extrai o ID da conta AWS de 12 dígitos que o possui, então descobre buckets adicionais pertencentes à mesma conta por meio de fuzzing de nomes de buckets contra uma wordlist — tudo em um único comando.
s3:ResourceAccount para forçar bruto o ID da conta AWS de 12 dígitos um dígito de cada vez por meio de políticas de sessão STS inlineOs nomes de buckets S3 originalmente compartilhavam um único namespace global, o que deu origem ao bucketsquatting — atacantes podiam ocupar nomes que esperavam que organizações criassem. A AWS resolveu isso implementando namespaces conta-regionais, um esquema de nomenclatura que vincula cada bucket à sua conta e região proprietárias:
{name}-{accountID}-{region}-an
Um bucket chamado myapp-123456789123-eu-north-1-an estaria em https://myapp-123456789123-eu-north-1-an.s3.eu-north-1.amazonaws.com. A AWS agora recomenda este formato para novos buckets, embora ainda não seja o padrão. (Para contexto sobre como o novo namespace elimina o bucketsquatting, veja One Cloud Please.)
A desvantagem é que o ID da conta e a região agora estão embutidos no próprio nome do bucket. Uma vez que um atacante obtém o ID da conta de um alvo, ele pode combiná-lo com uma wordlist e construir sistematicamente URLs de bucket válidos — e o S3 confirmará se cada um existe, mesmo que o bucket seja privado. Essa resposta por si só já é um reconhecimento útil.
Bucky explora exatamente isso. Com base em pesquisa do Pwned Labs, ele primeiro recupera o ID da conta de 12 dígitos de qualquer bucket acessível usando a técnica s3-account-search, depois força bruta o padrão {name}-{accountID}-{region}-an para descobrir a pegada S3 mais ampla do alvo.
s3:ListBucket ou s3:GetObject no bucket alvosts:AssumeRole nessa função, passando uma política de sessão inline com uma condição s3:ResourceAccount como "1*"1, a chamada HeadBucket é bem-sucedida; caso contrário, retorna 403Isso requer no máximo 120 chamadas de API (12 posições × 10 dígitos) e normalmente é concluído em menos de um minuto.
go installgo install github.com/umair9747/bucky@latest
git clone https://github.com/umair9747/bucky.git
cd bucky
go build -o bucky .
sudo mv bucky /usr/local/bin/
bucky --update
Isso baixa e instala a versão mais recente do repositório.
Antes de usar o bucky, você precisa de uma função IAM em sua própria conta AWS que possa acessar o bucket S3 alvo. O bucket alvo deve ser publicamente acessível ou ter uma política de bucket que permita o acesso a partir de sua conta.
Crie trust-policy.json — isso permite que seu usuário IAM assuma a função:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::<YOUR_ACCOUNT_ID>:root"
      },
      "Action": "sts:AssumeRole"
    }
  ]
}
Substitua
<YOUR_ACCOUNT_ID>pelo seu ID de conta AWS de 12 dígitos. Você pode restringir o principal a um usuário IAM específico ou ARN de função em vez de:root.
Crie s3-policy.json — a função precisa de acesso de leitura S3 amplo (a condição s3:ResourceAccount na política de sessão inline do bucky lida com a filtragem no nível da conta):
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "s3:ListBucket",
        "s3:GetObject"
      ],
      "Resource": "*"
    }
  ]
}
aws iam create-role \
  --role-name bucky-role \
  --assume-role-policy-document file://trust-policy.json

aws iam put-role-policy \
  --role-name bucky-role \
  --policy-name S3ReadAccess \
  --policy-document file://s3-policy.json
aws iam get-role --role-name bucky-role --query 'Role.Arn' --output text
# Output: arn:aws:iam::123456789012:role/bucky-role
Se seu usuário IAM ainda não tiver permissão sts:AssumeRole, anexe-a:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "sts:AssumeRole",
      "Resource": "arn:aws:iam::<YOUR_ACCOUNT_ID>:role/bucky-role"
    }
  ]
}
A maneira principal de usar o bucky — enumerar o ID da conta a partir de um bucket conhecido, depois fazer fuzzing para mais buckets em um único comando:
bucky \
  --role-arn arn:aws:iam::123456789012:role/bucky-role \
  --bucket target-bucket \
  --wordlist wordlists/default.txt \
  --access-key AKIA... \
  --secret-key wJal...
Com uma chave de objeto conhecida (melhora a confiabilidade):
bucky \
  --role-arn arn:aws:iam::123456789012:role/bucky-role \
  --bucket s3://target-bucket/index.html \
  --wordlist wordlists/default.txt \
  --workers 20
Múltiplos buckets (separados por vírgula):
bucky \
  --role-arn arn:aws:iam::123456789012:role/bucky-role \
  --bucket bucket1,bucket2,bucket3 \
  --wordlist wordlists/default.txt
Múltiplos buckets a partir de um arquivo:
bucky \
  --role-arn arn:aws:iam::123456789012:role/bucky-role \
  --bucket-file targets.txt \
  --wordlist wordlists/default.txt
Salvar resultados em JSON:
bucky --bucket target-bucket --wordlist wordlists/default.txt --json
bucky --bucket target-bucket --wordlist wordlists/default.txt --json --output results.json
Output:
=== Phase 1: Account ID Enumeration ===
[*] Verifying access to bucket: target-bucket
[+] Access confirmed
[+] Bucket region: us-west-2
[*] Enumerating account ID...
  [██████████████████████████████] 12/12 | 675351422352

[+] Account ID: 675351422352

=== Phase 2: Bucket Discovery ===
[*] Fuzzing buckets for account: 675351422352
[*] Loaded 312 candidates from wordlist
[+] FOUND: target-backups
[+] FOUND: target-logs
  [██████████████████████████████] 312/312 | 2 found

=== Summary ===
Account ID : 675351422352
Source     : target-bucket
Region     : us-west-2
Discovered : 2 additional bucket(s)
             - target-backups
             - target-logs
Se você precisa apenas do ID da conta:
bucky enum \
  --role-arn arn:aws:iam::123456789012:role/bucky-role \
  --bucket target-bucket
Múltiplos buckets e saída JSON também funcionam com subcomandos:
