 ullaakut/cameradar
Cameradar invade câmeras de videovigilância RTSP


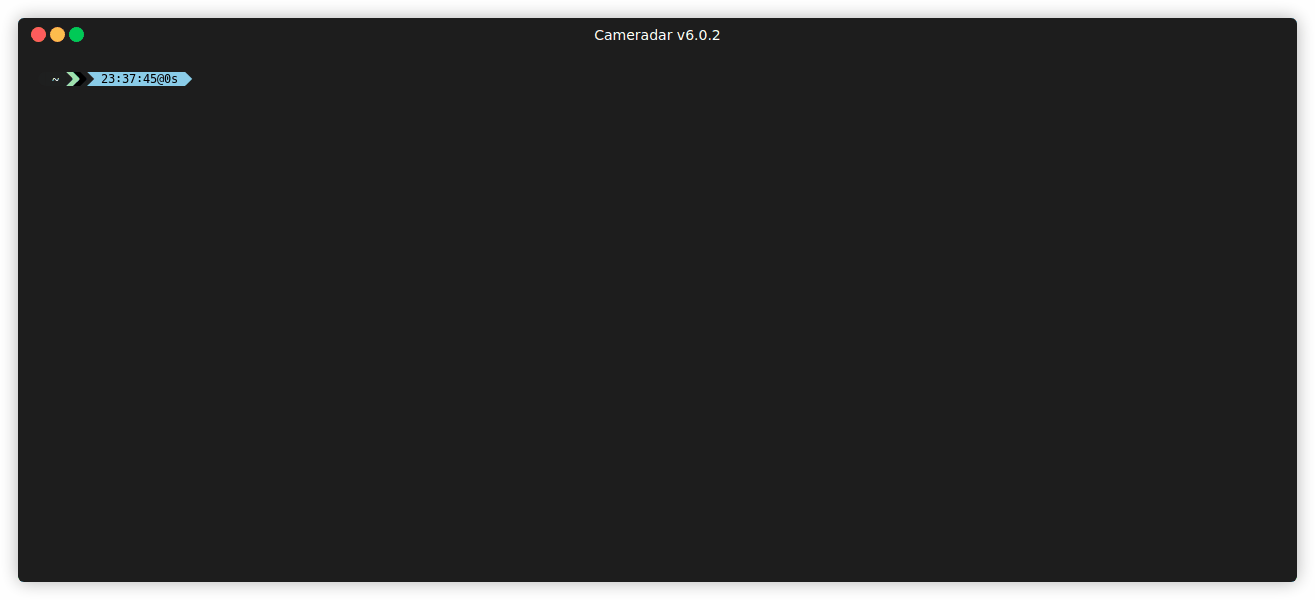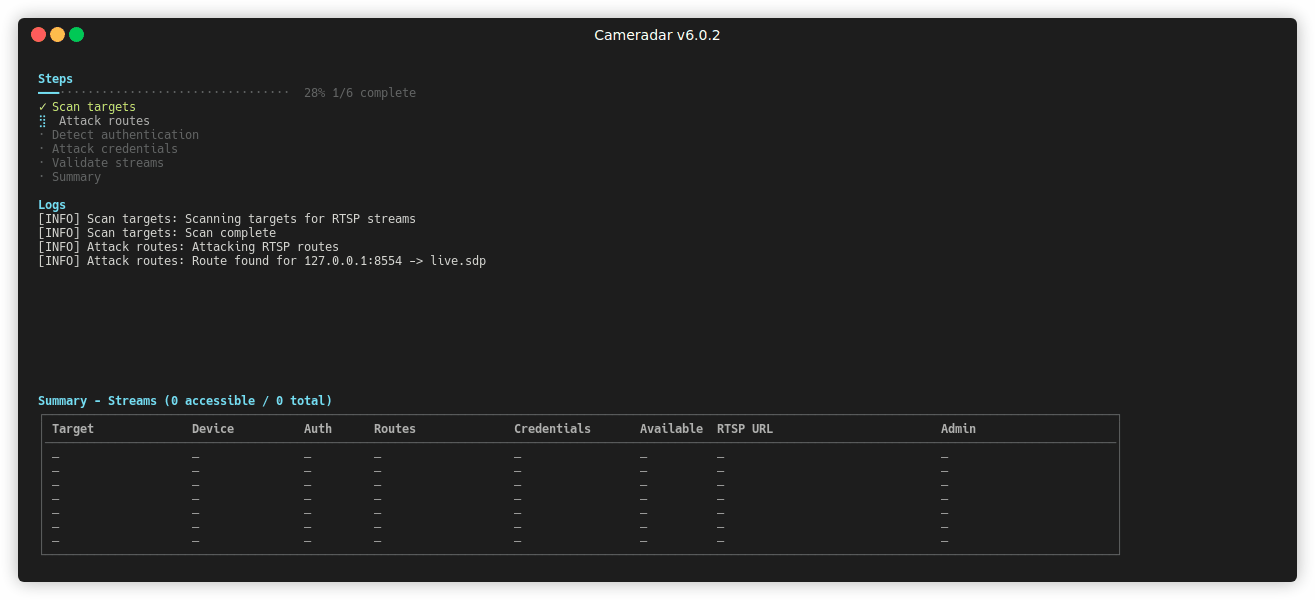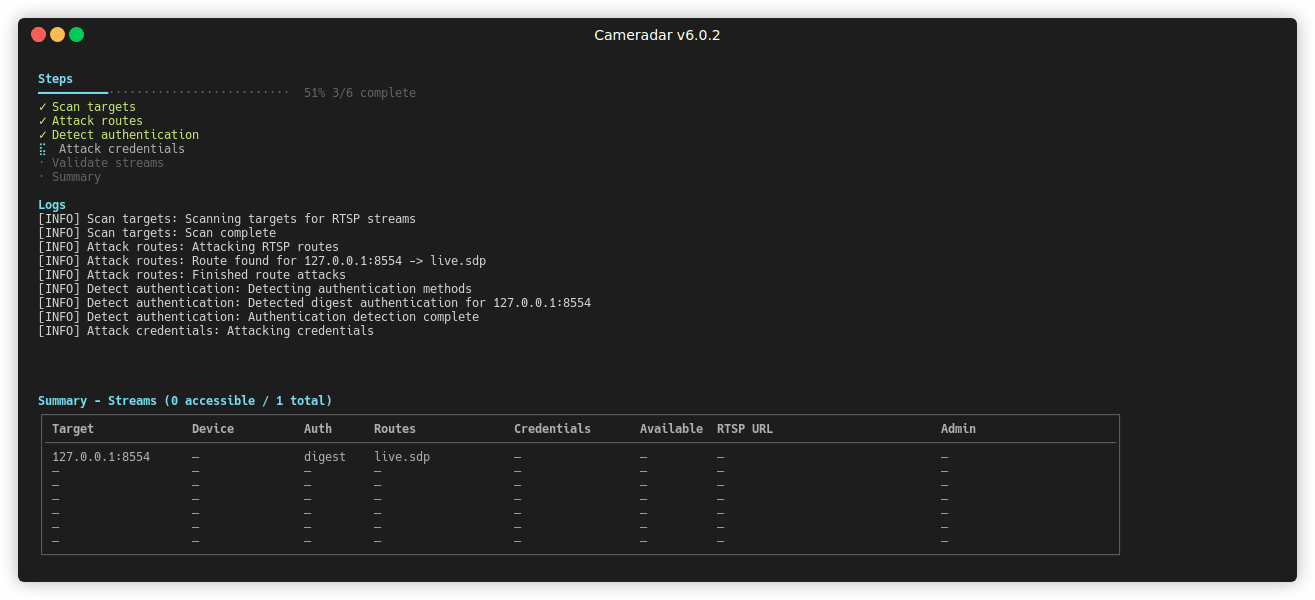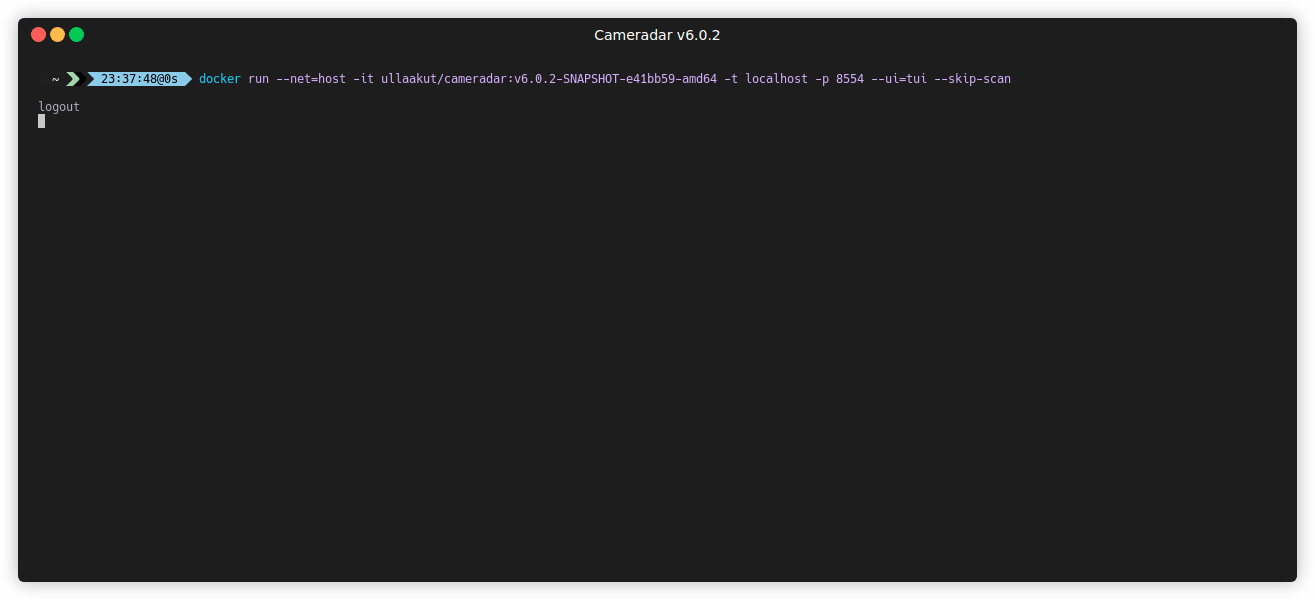
O Cameradar verifica endpoints RTSP em alvos autorizados e usa ataques de dicionário para forçar credenciais e rotas.
/live.sdp).
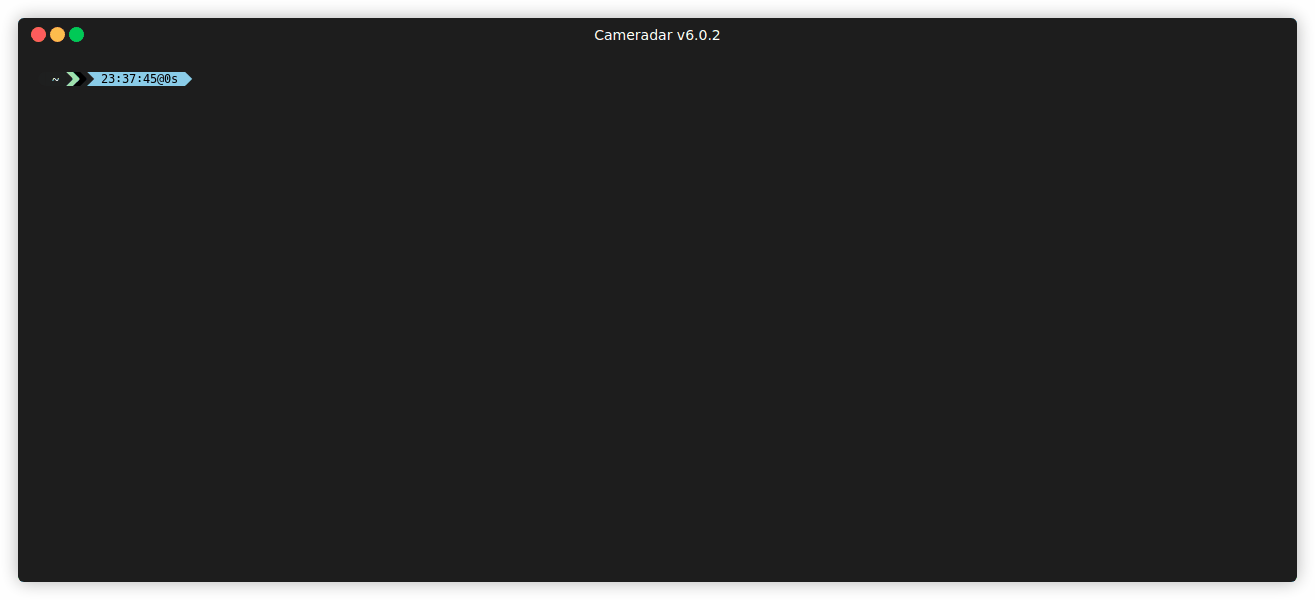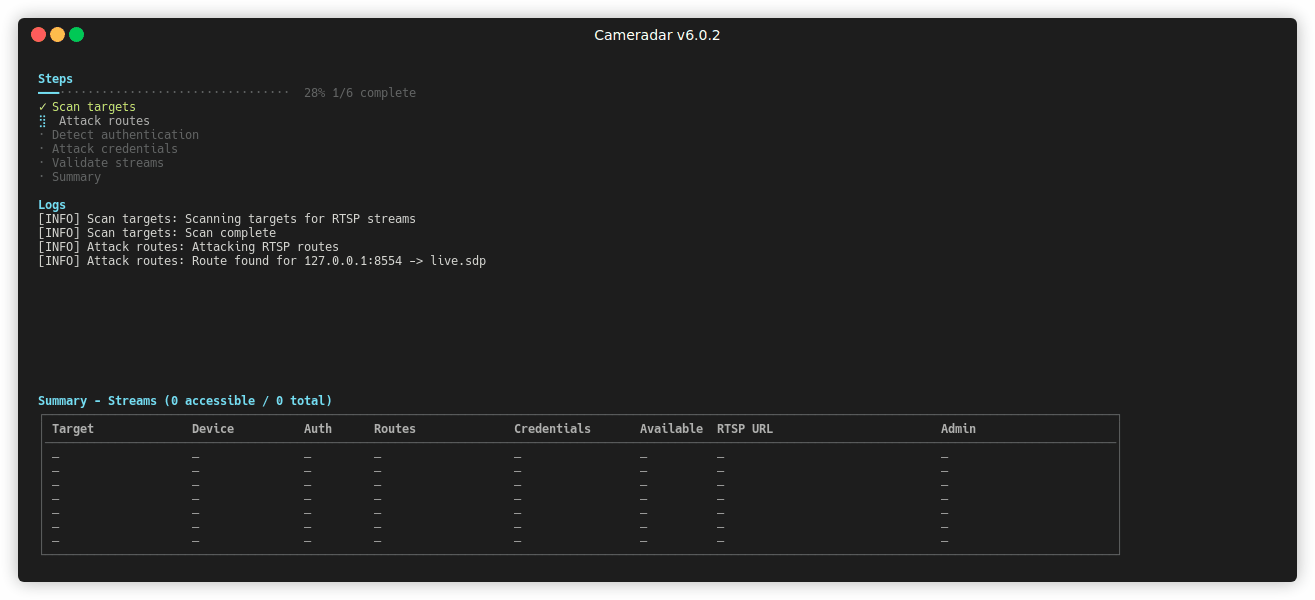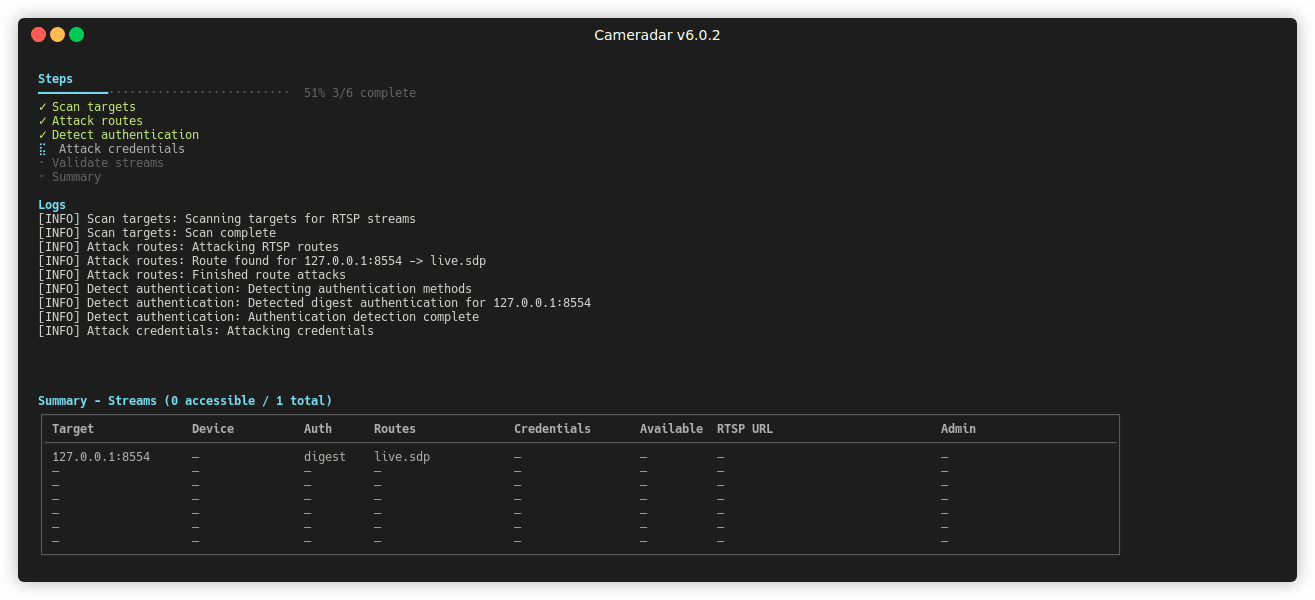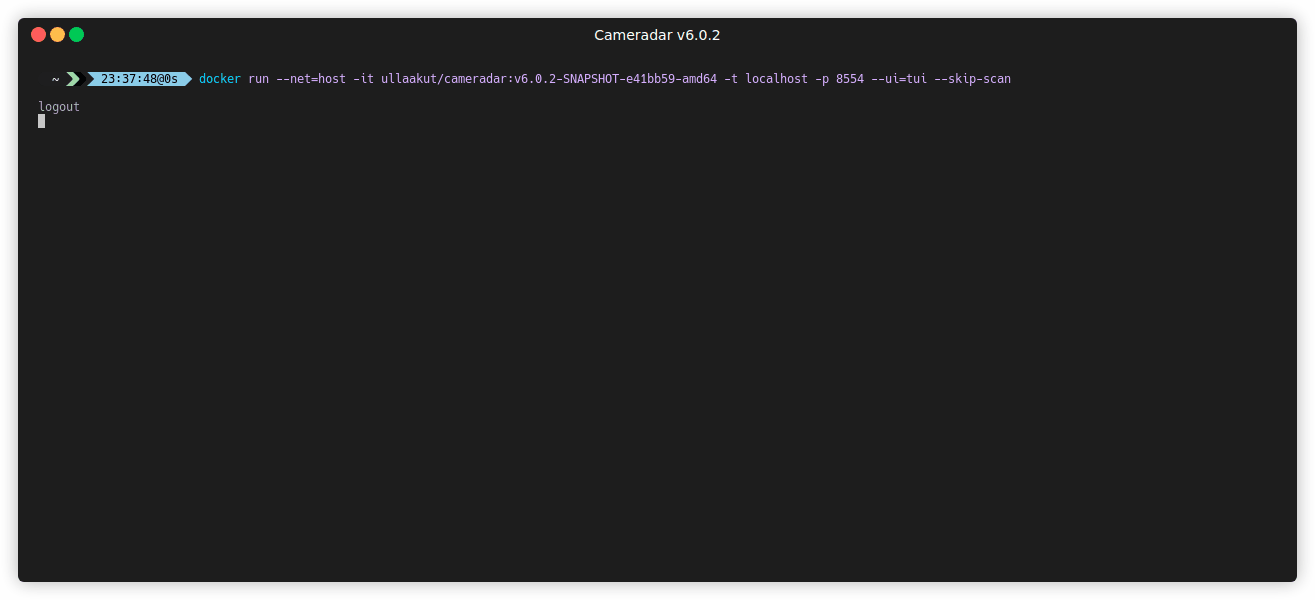
Instale o Docker e execute:
docker run --rm -t --net=host ullaakut/cameradar --targets <target>
Exemplo:
docker run --rm -t --net=host ullaakut/cameradar --targets 192.168.100.0/24
Isso verifica as portas 554, 5554 e 8554 na sub-rede alvo. Tenta enumerar streams RTSP. Para todas as opções, consulte a Referência de configuração.
Alvos podem ser CIDRs, IPs, intervalos de IP ou um hostname.
172.16.100.0/24172.16.100.10localhost172.16.100.10-20Para usar dicionários personalizados, monte-os e passe ambos os flags:
docker run --rm -t --net=host \
    -v /path/to/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 192.168.100.0/24
Use esta opção se o Docker não estiver disponível ou se quiser uma compilação local.
go install github.com/Ullaakut/cameradar/v6/cmd/cameradar@latestO binário cameradar agora está em $GOPATH/bin.
Para flags disponíveis, consulte a Referência de configuração.
Estes passos resumem uma configuração funcional do Termux para Android. Use o Termux 117 do F-Droid ou do site oficial do Termux, não do Google Play.
Instale os pacotes necessários no Termux:
pkg update
pkg install mc wget git nmap proot-distro
Instale o Alpine e faça login:
proot-distro install alpine
proot-distro login alpine
apk add wget git go gcc clang musl-dev make
Crie um caminho de módulo e clone o repositório:
mkdir -p go/pkg/mod/github.com/Ullaakut
cd go/pkg/mod/github.com/Ullaakut
git clone https://github.com/Ullaakut/cameradar.git
cd cameradar/cmd/cameradar
go install
Copie os dicionários e execute o binário:
mkdir -p /tmp
cp -r ../../dictionaries /tmp/dictionaries
/go/bin/cameradar --targets=<target> --custom-credentials=/tmp/dictionaries/credentials.json --custom-routes=/tmp/dictionaries/routes --ui=plain --debug
Substitua <target> por um IP, intervalo, host ou sub-rede que você está autorizado a testar.
As portas padrão são 554, 5554, 8554, http, 322 e 8322.
Se você não especificar portas, o Cameradar usará essas.
Exemplo de verificação de portas personalizadas:
docker run --rm -t --net=host \
    ullaakut/cameradar \
    --ports "18554,19000-19010" \
    --targets localhost
Você pode substituir os dicionários padrão pelos seus próprios arquivos de rotas e credenciais.
O repositório fornece dicionários básicos na pasta dictionaries.
docker run --rm -t --net=host \
    -v /my/folder/with/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 172.19.124.0/24
Use URLs rtsps:// para acessar streams RTSPS.
SSL_CERT_FILE para o certificado da AC (ou certificado do servidor para configuração autoassinada) ao executar o Cameradar.Exemplo com binário local:
SSL_CERT_FILE=/path/to/ca-or-server.crt \
        cameradar \
        --targets localhost \
        --ports 8322 \
        --skip-scan \
        --custom-routes routes.txt \
        --custom-credentials credentials.json
Exemplo com Docker:
docker run --rm -t --net=host \
        -e SSL_CERT_FILE=/tmp/certs/server.crt \
        -v /path/to/certs:/tmp/certs:ro \
        ullaakut/cameradar \
        --targets localhost \
        --ports 8322
Se preferir não usar SSL_CERT_FILE, adicione seu certificado AC ao repositório de confiança do sistema usado pelo seu ambiente de execução.
--skip-scanSe você já conhece os endpoints RTSP, pode pular a descoberta e tratar cada alvo e porta como um candidato a stream. Este modo não executa descoberta e pode ser útil em redes restritas ou quando você deseja atacar um inventário conhecido.
Pular descoberta significa:
Exemplo:
docker run --rm -t --net=host \
    ullaakut/cameradar \
    --skip-scan \
    --ports "554,8554" \
    --targets 192.168.1.10
