 turroks/cve_prioritizer
Agilize a correção de vulnerabilidades com CVSS, EPSS e as Vulnerabilidades Exploradas Conhecidas da CISA. Priorize ações com base em informações de ameaças em tempo real, obtenha uma vantagem competitiva e mantenha-se informado sobre as últimas tendências.

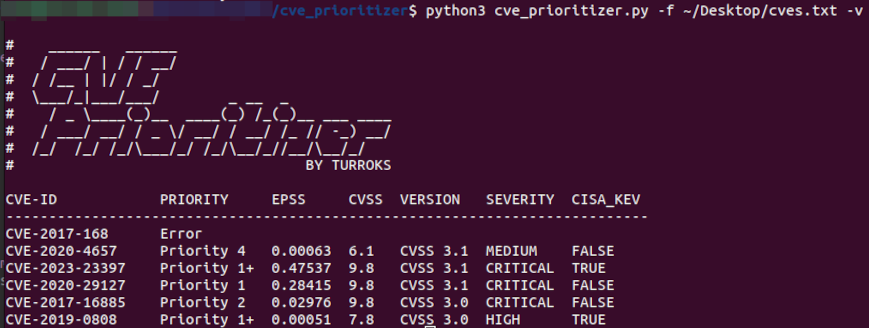
O CVE Prioritizer é uma ferramenta poderosa que ajuda a priorizar a correção de vulnerabilidades combinando CVSS, EPSS, as Vulnerabilidades Conhecidas Exploradas da CISA e os recursos comunitários da VulnCheck ( NVD++, KEV). Ele fornece informações valiosas sobre a probabilidade de exploração e o impacto potencial das vulnerabilidades no seu sistema de informação.
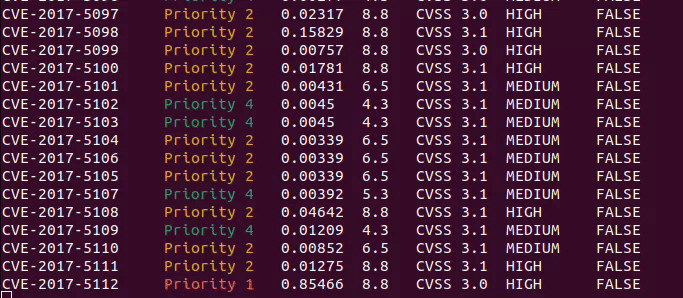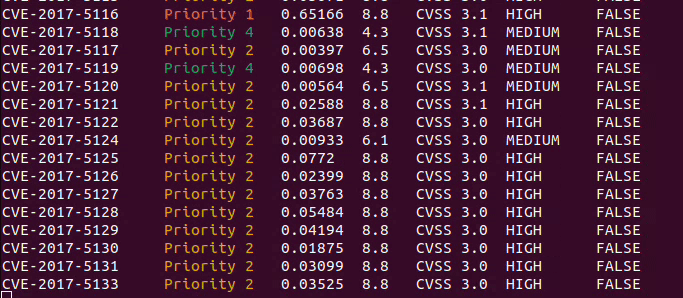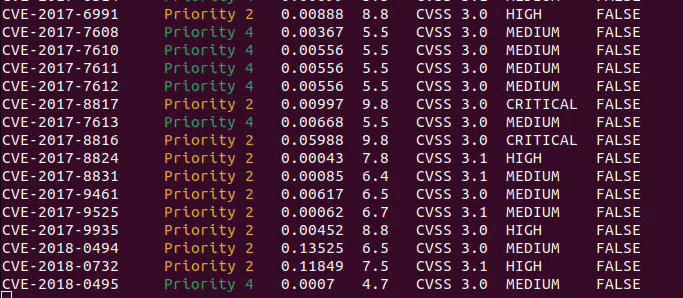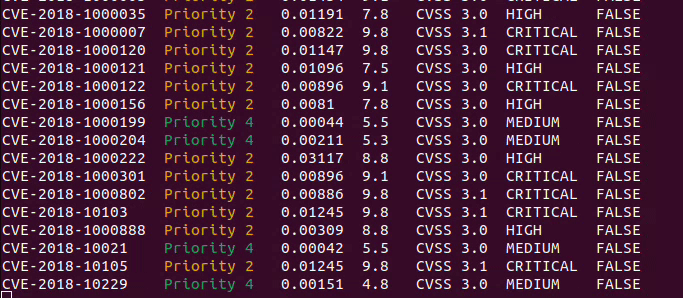
O CVE_Prioritizer aproveita a correlação entre as pontuações CVSS e EPSS para melhorar os esforços de remediação de vulnerabilidades. Enquanto o CVSS captura as propriedades fundamentais de uma vulnerabilidade, o EPSS oferece informações de ameaças baseadas em dados, permitindo que você priorize melhor a correção.
A equipe da FIRST fez um excelente trabalho explicando por que alguém desejaria combinar CVSS e EPSS em seu Guia do Usuário EPSS. O material a seguir foi extraído desse documento.
A figura abaixo mostra a correlação entre as pontuações EPSS e CVSS com base em dados de 16/05/2021. Lembre-se de que o EPSS produz pontuações de previsão entre 0 e 1 (0 e 100%) onde pontuações mais altas sugerem maior probabilidade de exploração. Cada ponto representa uma ou mais vulnerabilidades (CVEs). Algumas vulnerabilidades estão rotuladas para fins ilustrativos.
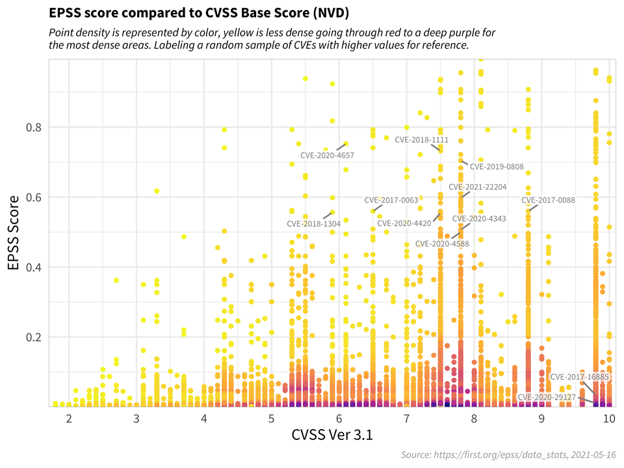
Primeiro, observe como a maioria das vulnerabilidades está concentrada perto da parte inferior do gráfico, e apenas uma pequena porcentagem das vulnerabilidades tem pontuações EPSS acima de 50% (0,5). Embora exista alguma correlação entre as pontuações EPSS e CVSS, no geral, este gráfico fornece evidências sugestivas de que os atacantes não estão apenas visando vulnerabilidades que produzem o maior impacto, ou que são necessariamente mais fáceis de explorar (como, por exemplo, uma execução remota de código não autenticada).
Esta é uma descoberta importante porque refuta uma suposição comum de que os atacantes estão apenas procurando (e usando) as vulnerabilidades mais graves. E então, como pode um defensor de rede escolher entre essas vulnerabilidades ao decidir o que corrigir primeiro?
O CVSS é uma ferramenta útil para capturar as propriedades fundamentais de uma vulnerabilidade, mas precisa ser usado em combinação com informações de ameaças baseadas em dados, como o EPSS, para melhor priorizar os esforços de remediação de vulnerabilidades.
Para fins de discussão, considere o diagrama abaixo, que foi anotado para ilustrar genericamente a priorização de vulnerabilidades.
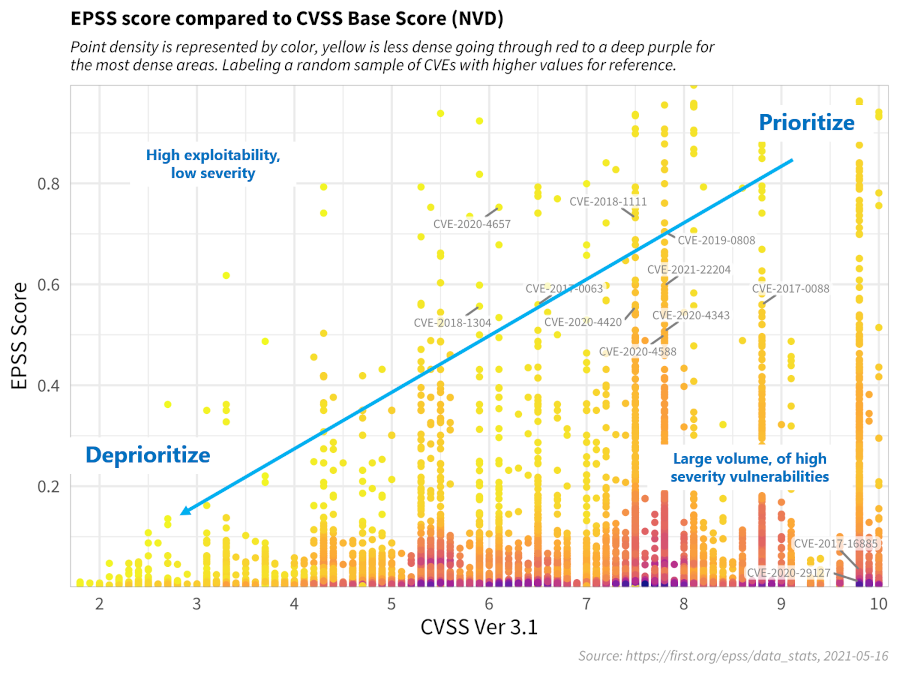
Esta estratégia de decisão, conforme descrita acima, enfatiza a enorme capacidade do EPSS. Um defensor de rede que normalmente precisava lidar com milhares ou dezenas de milhares de vulnerabilidades expostas, agora pode gastar menos recursos para corrigir mais vulnerabilidades que têm muito mais probabilidade de serem exploradas. Esta capacidade de diferenciar entre vulnerabilidades nunca foi possível antes.
Refinamos os limites de priorização com base nas recomendações da FIRST e em nossa própria experiência. Aqui está uma visão geral:
Esta abordagem categoriza as vulnerabilidades em cinco níveis de prioridade, permitindo alocar recursos de forma mais eficaz.
| Prioridade | Descrição |
|---|---|
| Prioridade 1+ | CVEs encontrados no KEV da CISA |
| Prioridade 1 | CVEs no Quadrante Superior Direito |
| Prioridade 2 | CVEs no Quadrante Inferior Direito |
| Prioridade 3 | CVEs no Quadrante Superior Esquerdo |
| Prioridade 4 | CVEs no Quadrante Inferior Esquerdo |
Abaixo está uma versão modificada da recomendação da FIRST após aplicar nossa própria abordagem.
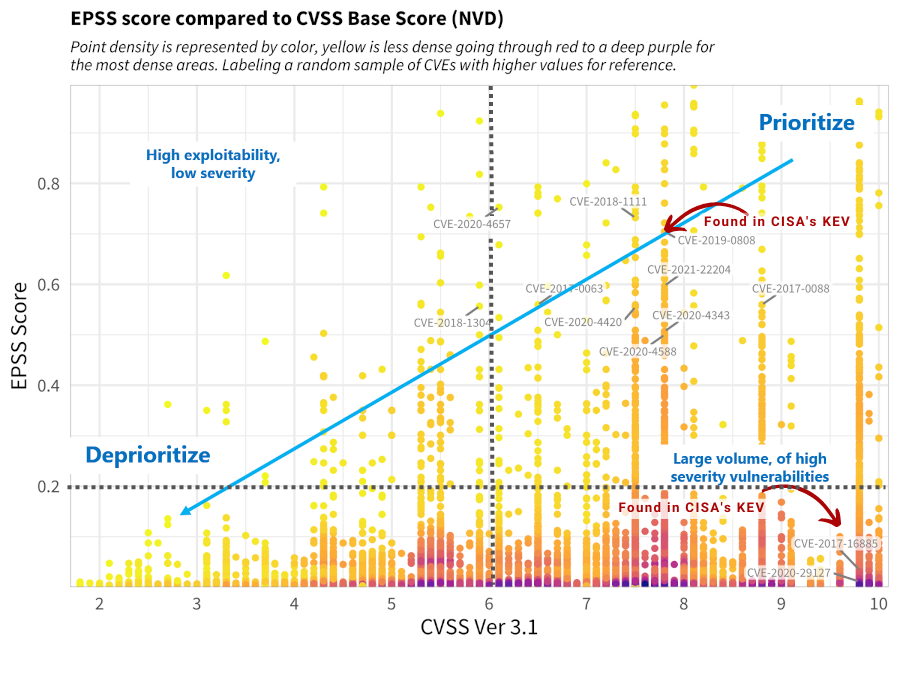
Nota: Você pode definir seus próprios limites ao executar a ferramenta para personalizar os resultados de acordo com o apetite de risco da sua organização.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
Para usar o CVE_Prioritizer de forma eficaz, siga estas etapas:
