 turretsec/disclosure-thinkware-u3000
Três vulnerabilidades não autenticadas no protocolo de controle WiFi local da dashcam Thinkware U3000: gravação arbitrária de arquivos, leitura arbitrária de arquivos e divulgação de credenciais WiFi em texto simples. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.

Três vulnerabilidades no protocolo de controle WiFi local da dashcam Thinkware U3000, descobertas por meio de engenharia reversa do aplicativo Android oficial e confirmadas em hardware real. Todas as três exigem apenas acesso à rede local: nenhum acesso físico ao dispositivo, nenhuma autenticação prévia e nenhuma cooperação do proprietário do dispositivo.
Divulgado à Thinkware em 2026-06-21. A janela de divulgação de 30 dias encerrou-se com apenas um reconhecimento de recebimento não técnico.
Dash cams são uma categoria incomum para esse tipo de exposição. Elas gravam continuamente os movimentos de um veículo e frequentemente mudam de mãos por meio de aluguéis, gestão de frotas e vendas de carros usados. Quem atualmente tem acesso ao veículo não necessariamente controla a rede na qual ele está configurado. Combinado com uma primitiva de escrita arbitrária de arquivos e autenticação zero no protocolo de controle, isso vai além de uma preocupação com privacidade. É também uma preocupação com adulteração: qualquer arquivo no dispositivo, não apenas vídeo, pode ser alterado ou substituído sem o conhecimento do proprietário.
Esta também não é a primeira vez que uma vulnerabilidade desse tipo aparece em uma dash cam da Thinkware. O pesquisador independente geo-chen divulgou anteriormente vários problemas no modelo relacionado F800 Pro; veja geo-chen/Thinkware-Dashcam. Esses geralmente exigiam acesso físico ou ao sistema de arquivos local para exploração. As descobertas abaixo não exigem nenhum dos dois: apenas acesso à rede é suficiente, e a descoberta de escrita de arquivos é uma capacidade mais forte do que qualquer coisa naquele conjunto anterior.
Nota sobre o modelo afetado: todas as descobertas abaixo foram confirmadas contra o Thinkware U3000 base. A Thinkware também vende uma variante separada "U3000 Pro"; se ela compartilha a mesma implementação de protocolo não foi testado.
CVE: CVE-2026-101053 (VulDB #410915)
Análise completa:
findings/01-arbitrary-file-write.md
Produto: Thinkware U3000 Dashcam
Componente afetado: Protocolo de controle TCP (comando na porta 7878 / dados na porta 8787), sem autenticação
Vetor de ataque: Qualquer dispositivo na mesma rede local pode escrever conteúdo controlado pelo atacante em qualquer caminho absoluto no sistema de arquivos do dispositivo.
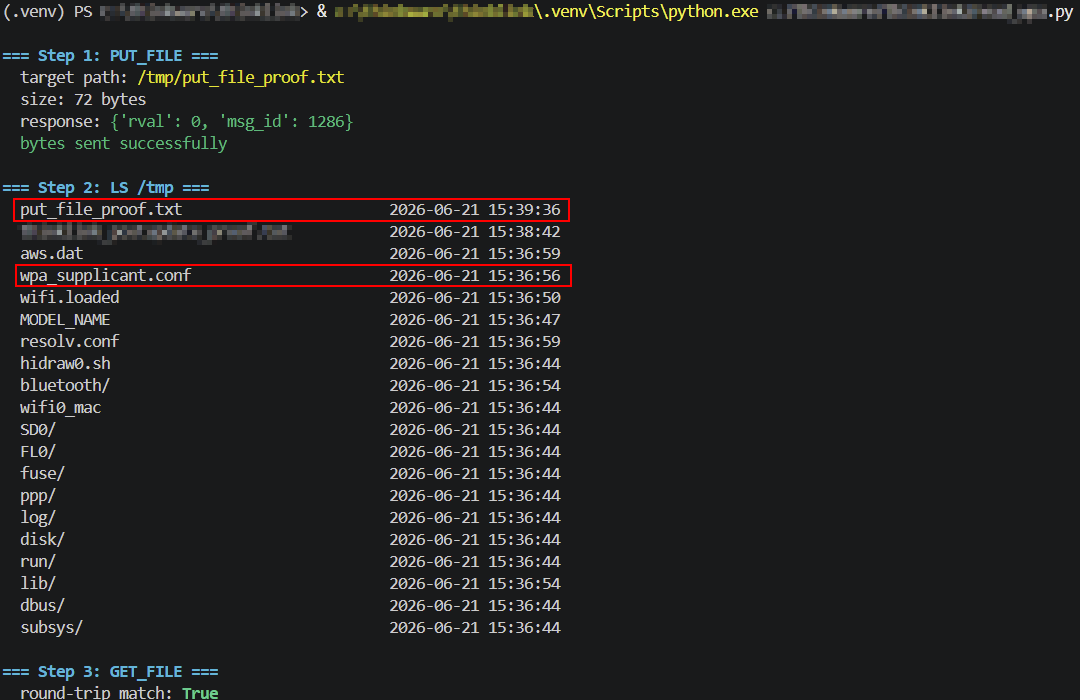
O protocolo de controle do dispositivo expõe um comando PUT_FILE que escreve bytes fornecidos pelo atacante em um caminho absoluto fornecido pelo atacante, sem qualquer validação de caminho ou sandboxing. Confirmado ao escrever um arquivo diretamente no diretório /tmp do dispositivo, o mesmo diretório que contém sua própria configuração de WiFi (wpa_supplicant.conf) e pelo menos um script shell (hidraw0.sh), e lendo-o de volta byte a byte para confirmar a colocação exata.
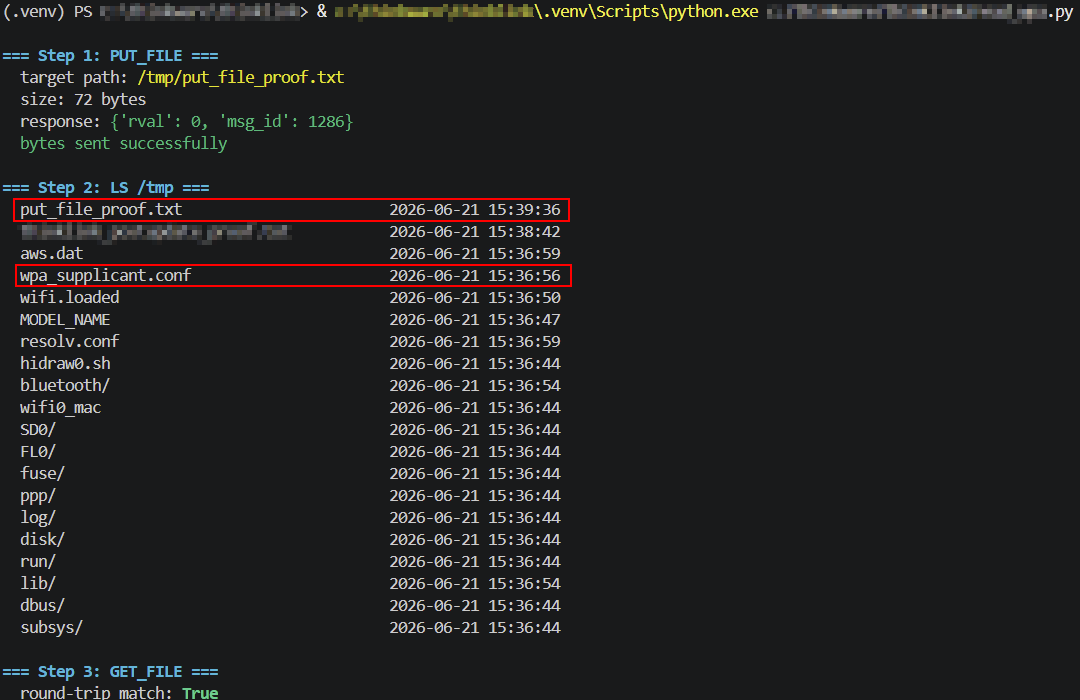
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT.PUT_FILE com param definido para um caminho fora de qualquer lugar onde o aplicativo oficial legitimamente escreveria.{"rval": 0, "msg_id": 1286} imediatamente, depois envia uma NOTIFICATION assíncrona (msg_id 7) confirmando a conclusão.LS no diretório pai confirma que o arquivo está presente com o nome exato solicitado, junto com arquivos de sistema.GET_FILE no mesmo caminho lê o conteúdo de volta para uma comparação byte a byte com o que foi enviado.CVE: CVE-2026-101054 (VulDB #410916)
Análise completa:
findings/02-arbitrary-file-read.md
Produto: Thinkware U3000 Dashcam
Componente afetado: Protocolo de controle TCP (comando na porta 7878 / dados na porta 8787), sem autenticação
Vetor de ataque: Qualquer dispositivo na mesma rede local pode listar e ler qualquer caminho absoluto no sistema de arquivos do dispositivo, não apenas vídeo gravado.
Os comandos LS e GET_FILE do mesmo protocolo enumeram e leem qualquer caminho absoluto sem restrição. Confirmado ao ler diretamente o wpa_supplicant.conf ativo do dispositivo, que contém seu SSID de WiFi real e senha em texto simples. Este é o espelho do lado de leitura da Descoberta 1: mesma causa raiz, direção oposta, e uma rota mecanicamente distinta para as mesmas credenciais expostas na Descoberta 3.
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT.LS em /tmp confirma que wpa_supplicant.conf está presente, junto com outros arquivos de sistema (hidraw0.sh, aws.dat, resolv.conf, etc).GET_FILE com param: "/tmp/wpa_supplicant.conf" retorna o tamanho do arquivo, depois o conteúdo completo é transmitido pelo socket de dados exatamente como faria para um arquivo de vídeo.ssid=/psk= correspondentes à rede realmente configurada da câmera.CVE: CVE-2026-101055 (VulDB #410917)
Análise completa:
findings/03-wifi-credential-disclosure.md
Produto: Thinkware U3000 Dashcam
Componente afetado: Protocolo de controle TCP (porta 7878), sem autenticação
Vetor de ataque: Qualquer dispositivo na mesma rede local pode recuperar a senha de WiFi da câmera diretamente, sem autenticação e sem acesso prévio necessário.
Uma consulta de status dedicada, GET_STATUS "wifi_info", retorna o SSID de WiFi do dispositivo e a senha em texto simples diretamente. Este é um mecanismo diferente da Descoberta 2, não exigindo nenhum acesso ao sistema de arquivos, apenas uma leitura normal de status do protocolo.
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT.GET_STATUS com param: "wifi_info".{"rval": 0, "msg_id": 2050, "type": "wifi_info", "param": [{"ssid": "<real SSID>"}, {"password": "<real plaintext password>"}, {"mac": "<real MAC>"}]}.