 trycatchhcf/dumpsterfire

"Incidentes de Segurança em Uma Caixa!" Uma ferramenta modular, orientada por menus e multiplataforma para construir eventos de segurança personalizados, com atraso temporal e distribuídos. Crie facilmente cadeias de eventos personalizados para exercícios de Blue Team e Red Team e mapeamento de sensores/alertas. As Red Teams podem criar incidentes isca, distrações e chamarizes para apoiar e escalar suas operações. Construa sequências de eventos ("narrativas") para simular cenários realistas e gerar artefatos de rede e sistema de arquivos correspondentes.
Conjunto de Ferramentas DumpsterFire - "Incidentes de Segurança Em Uma Caixa!"
(Atualização 27/05/2020: Sim, migrarei todos os meus projetos do Github para Python3 durante o verão de 2020.)
O Conjunto de Ferramentas DumpsterFire é uma ferramenta modular, orientada por menu, multiplataforma para construir eventos de segurança distribuídos, repetíveis e com atraso programado. Crie facilmente cadeias de eventos personalizadas para treinos da Equipe Azul e mapeamento de sensores/alertas. Equipes Vermelhas podem criar incidentes isca, distrações e chamarizes para apoiar e escalar suas operações. Transforme exercícios de mesa em eventos de "fogo real" controlados em campo de treinamento. Construa sequências de eventos ("narrativas") para simular cenários realistas e gerar artefatos correspondentes de rede e sistema de arquivos.
A ferramenta foi projetada para ser dinamicamente extensível, permitindo que você crie seus próprios Incêndios (módulos de evento) para adicionar à coleção incluída de Incêndios da ferramenta. Basta escrever seu próprio módulo de Incêndio e colocá-lo no diretório FireModules. A ferramenta DumpsterFire detectará automaticamente seus Incêndios personalizados na inicialização e os disponibilizará para uso.
Joe Gervais (TryCatchHCF)
Equipes Vermelhas e Equipes Azuis estão tipicamente sobrecarregadas. O que falta é uma maneira de escalar as capacidades de cada equipe, proporcionando atividades mais eficazes para a Equipe Vermelha e exercícios mais realistas (e úteis) para a Equipe Azul / Equipe Roxa. Automação ao resgate! O Conjunto de Ferramentas DumpsterFire é uma solução multiplataforma orientada por menu que permite criar facilmente incidentes de segurança personalizados, combinando eventos modulares e encadeados em uma narrativa consistente. Essas coleções de eventos (Incêndios Dumpster) podem então ser executadas como processos automatizados com atraso programado. (Também podem ser acionadas imediatamente, é claro.)
O resultado? Enquanto você está em uma reunião ou aproveitando a vida, seu Incêndio Dumpster aguarda seu gatilho de data-hora para ativar. Em um engajamento da Equipe Vermelha, enquanto você explora aquele serviço exposto em um servidor B2B esquecido, seus Incêndios Dumpster clonados e sincronizados no tempo estão ocupados iluminando o SIEM da organização-alvo em uma sub-rede distante, distraindo sua equipe de resposta. Membros da Equipe Azul podem transformar exercícios de mesa em eventos de "fogo real", com cadeias de eventos de Incêndio Dumpster controladas e pré-aprovadas para acionar sensores e alertas, e treinar seus analistas usando seu ambiente operacional real. Operações da Equipe Roxa agora podem executar cadeias de eventos metódicas e repetíveis para mapear consistentemente sua postura de sensores e alertas. Você pode gerar cenários inovadores para testar e treinar suas equipes, adiantando-se ao espaço de ameaças para estar preparado para contingências de segurança.
Já se perguntou como sua Equipe Azul responderia a atividade do bot Mirai em sua rede interna? Agora você pode descobrir! (Não se preocupe, o módulo de Incêndio do bot Mirai não faz pivô, mas usa os mesmos nomes de usuário e senhas para força bruta em sessões telnet na rede alvo.)
Não tem uma Equipe Vermelha mas gostaria de ter uma maneira fácil de executar treinos controlados, repetíveis e personalizados contra todas as suas equipes de turno do SOC? Feito!
Gostaria de apoiar um engajamento da Equipe Vermelha contra uma equipe remota que está a 7 fusos horários de distância, sem acordar às 3h da manhã? Aperte o botão soneca!
Já quis fazer um rickroll simultâneo em todos os sistemas dos seus oponentes durante seu exercício anual de ciberguerra? "Never gonna let you down!"
Veja exemplos de Incêndios Dumpster abaixo. E, claro, a seção de Travessuras.
Veja meus slides do CactusCon 2017 (incluídos no projeto). Os slides foram escritos para serem autossuficientes, fornecendo contexto, abordagens, casos de uso específicos e muito mais. Eles colocarão tudo em contexto e também não farão você dormir. A menos que o façam, nesse caso você provavelmente precisava de descanso de qualquer maneira, então realmente todos saímos ganhando aqui.
DumpsterFire cria um registro de eventos com carimbo de data-hora para que as equipes Vermelha e Azul possam coordenar e rastrear eventos, correlacionando-os com o que foi detectado (ou não) por seus sensores, quais alertas foram acionados ou não, etc. Também permite que as equipes confirmem quais eventos faziam parte de sua operação/exercício, mantendo todos fora de problemas. Todo o rastreamento de data-hora é feito em UTC, para que suas operações globais possam ser facilmente correlacionadas sem se preocupar com conversões entre fusos horários e linhas internacionais de data.
Os registros de eventos gerados automaticamente com carimbo de data-hora também fornecem um valor agregado sem esforço para seus engajamentos. Gere uma coleção de Incêndios Dumpster para seus engajamentos com clientes, adaptados às suas superfícies de ataque. No final de suas operações, você pode entregar os logs como um bônus da Equipe Roxa para seu cliente para análise pós-engajamento.
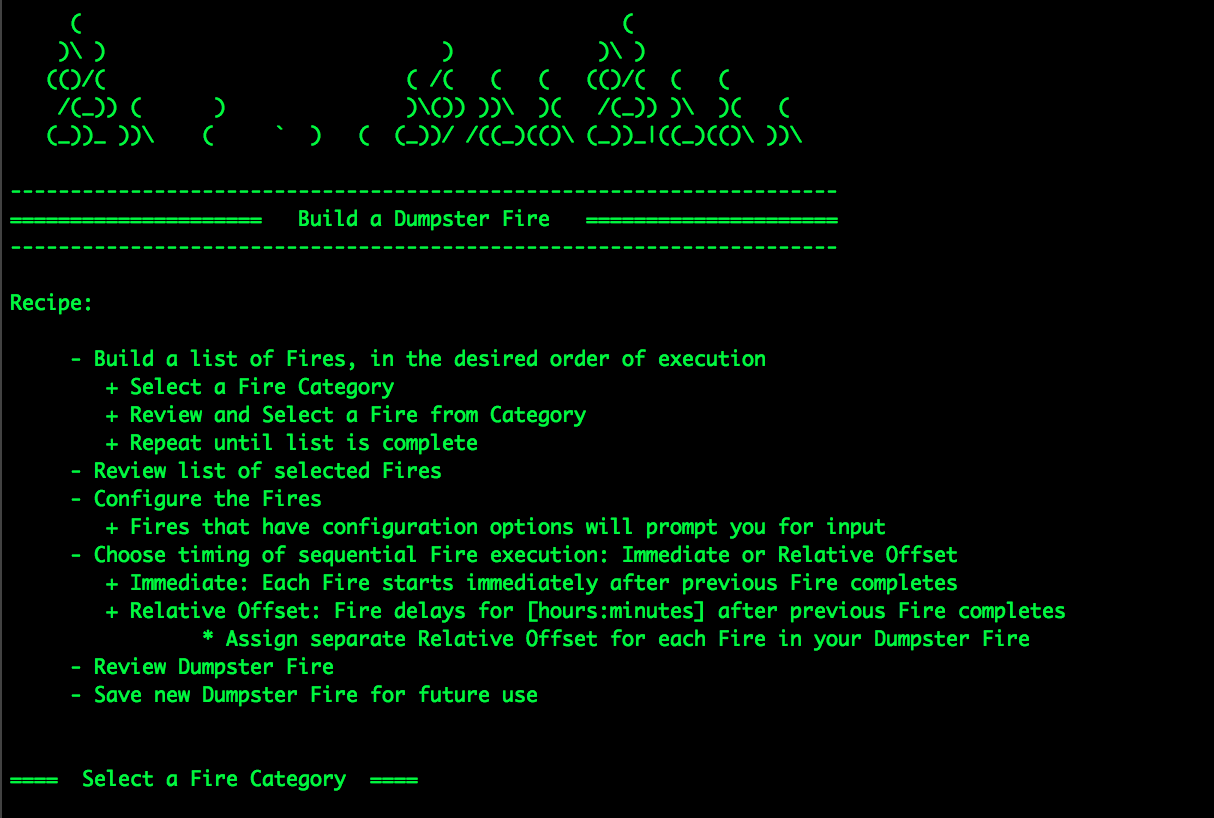
O fluxo de trabalho da ferramenta DumpsterFire foi projetado para ser amigável e robusto. Tudo pode ser feito a partir do script orientado por menu dumpsterFireFactory.py. Inicie o script e a ferramenta o guiará passo a passo. Você pode começar navegando pelos módulos de Incêndio existentes e Incêndios Dumpster salvos. Quando estiver pronto para criar seus próprios Incêndios Dumpster, a ferramenta o conduzirá pelo fluxo de trabalho para concluir a tarefa. Finalmente, será hora de acender seu Incêndio Dumpster. Após selecionar o Incêndio Dumpster de sua escolha, você revisará os módulos de Incêndio e configurações do Incêndio Dumpster. Se tudo parecer bom, acenda-o!
Quando você estiver construindo um Incêndio Dumpster, após escolher todos os módulos de Incêndio que deseja incluir, a ferramenta percorrerá a lista de Incêndios. Se um Incêndio tiver opções para configurações personalizadas, a ferramenta chamará o método Configure() desse Incêndio para apresentar prompts para suas configurações (por exemplo, o endereço IP de uma rede alvo).
Depois que todos os Incêndios forem configurados, você terá a opção de atribuir atrasos de tempo individuais aos seus Incêndios. Isso permite que o Incêndio Dumpster imite melhor operações reais ao executar sua cadeia de eventos. Por exemplo, o primeiro Incêndio pode visitar vários sites de hacking, o próximo Incêndio baixa algumas ferramentas de hacking comuns antes de lançar o terceiro Incêndio que começa a escanear a rede local. Se tudo isso acontecesse em segundos um do outro, nenhum analista de SOC acreditaria que foi um humano. Ao adicionar vários minutos ou até horas entre esses eventos, você cria uma cadeia de eventos mais realista.
Depois que todos os Incêndios forem configurados e os atrasos individuais opcionais atribuídos, você será solicitado a nomear seu Incêndio Dumpster. Não use espaços ou caracteres especiais estranhos, apenas letras, números, sublinhados e hífens.
Voilà! Você criou seu primeiro Incêndio Dumpster. Hora de acender um!
Quando estiver pronto para acender um Incêndio Dumpster, a ferramenta primeiro mostrará as configurações do Incêndio Dumpster. Se tudo parecer bom, será perguntado se você deseja atribuir um atraso de data-hora antes de acender. Todo o processamento de data-hora é feito em UTC para garantir execução consistente, independentemente da localização de execução do seu Incêndio Dumpster. Caso contrário, você pode recusar o atraso de data-hora e a execução começará imediatamente após dar a confirmação final.
