Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
iptables-essentials — Iptables Essentials: Regras e Comandos Comuns de Firewall. | Kitploit
Ferramentas/GitHubGitHub/trimstray/iptables-essentials
Auditoria de ConfiguraçãoSegurança de RedeAprendizado e EducaçãoRecursos Curados
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Essentials: Regras e Comandos Comuns de Firewall.

Ver Repositório
1.6k28910há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Iptables Essenciais: Regras e Comandos Comuns de Firewall


Pull Requests Licença MIT


☑️ TODO

  • Adicionar exemplos úteis de configuração do Iptables
  • Adicionar configuração útil de Configurações do Kernel (sysctl)
  • Adicionar links para recursos externos úteis
  • Adicionar exemplos de configuração avançada, comandos, regras

Tabela de Conteúdos

  • Ferramentas para ajudar a configurar o Iptables
  • Manuais/Howtos/Tutoriais
  • Configuração útil das Configurações do Kernel (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
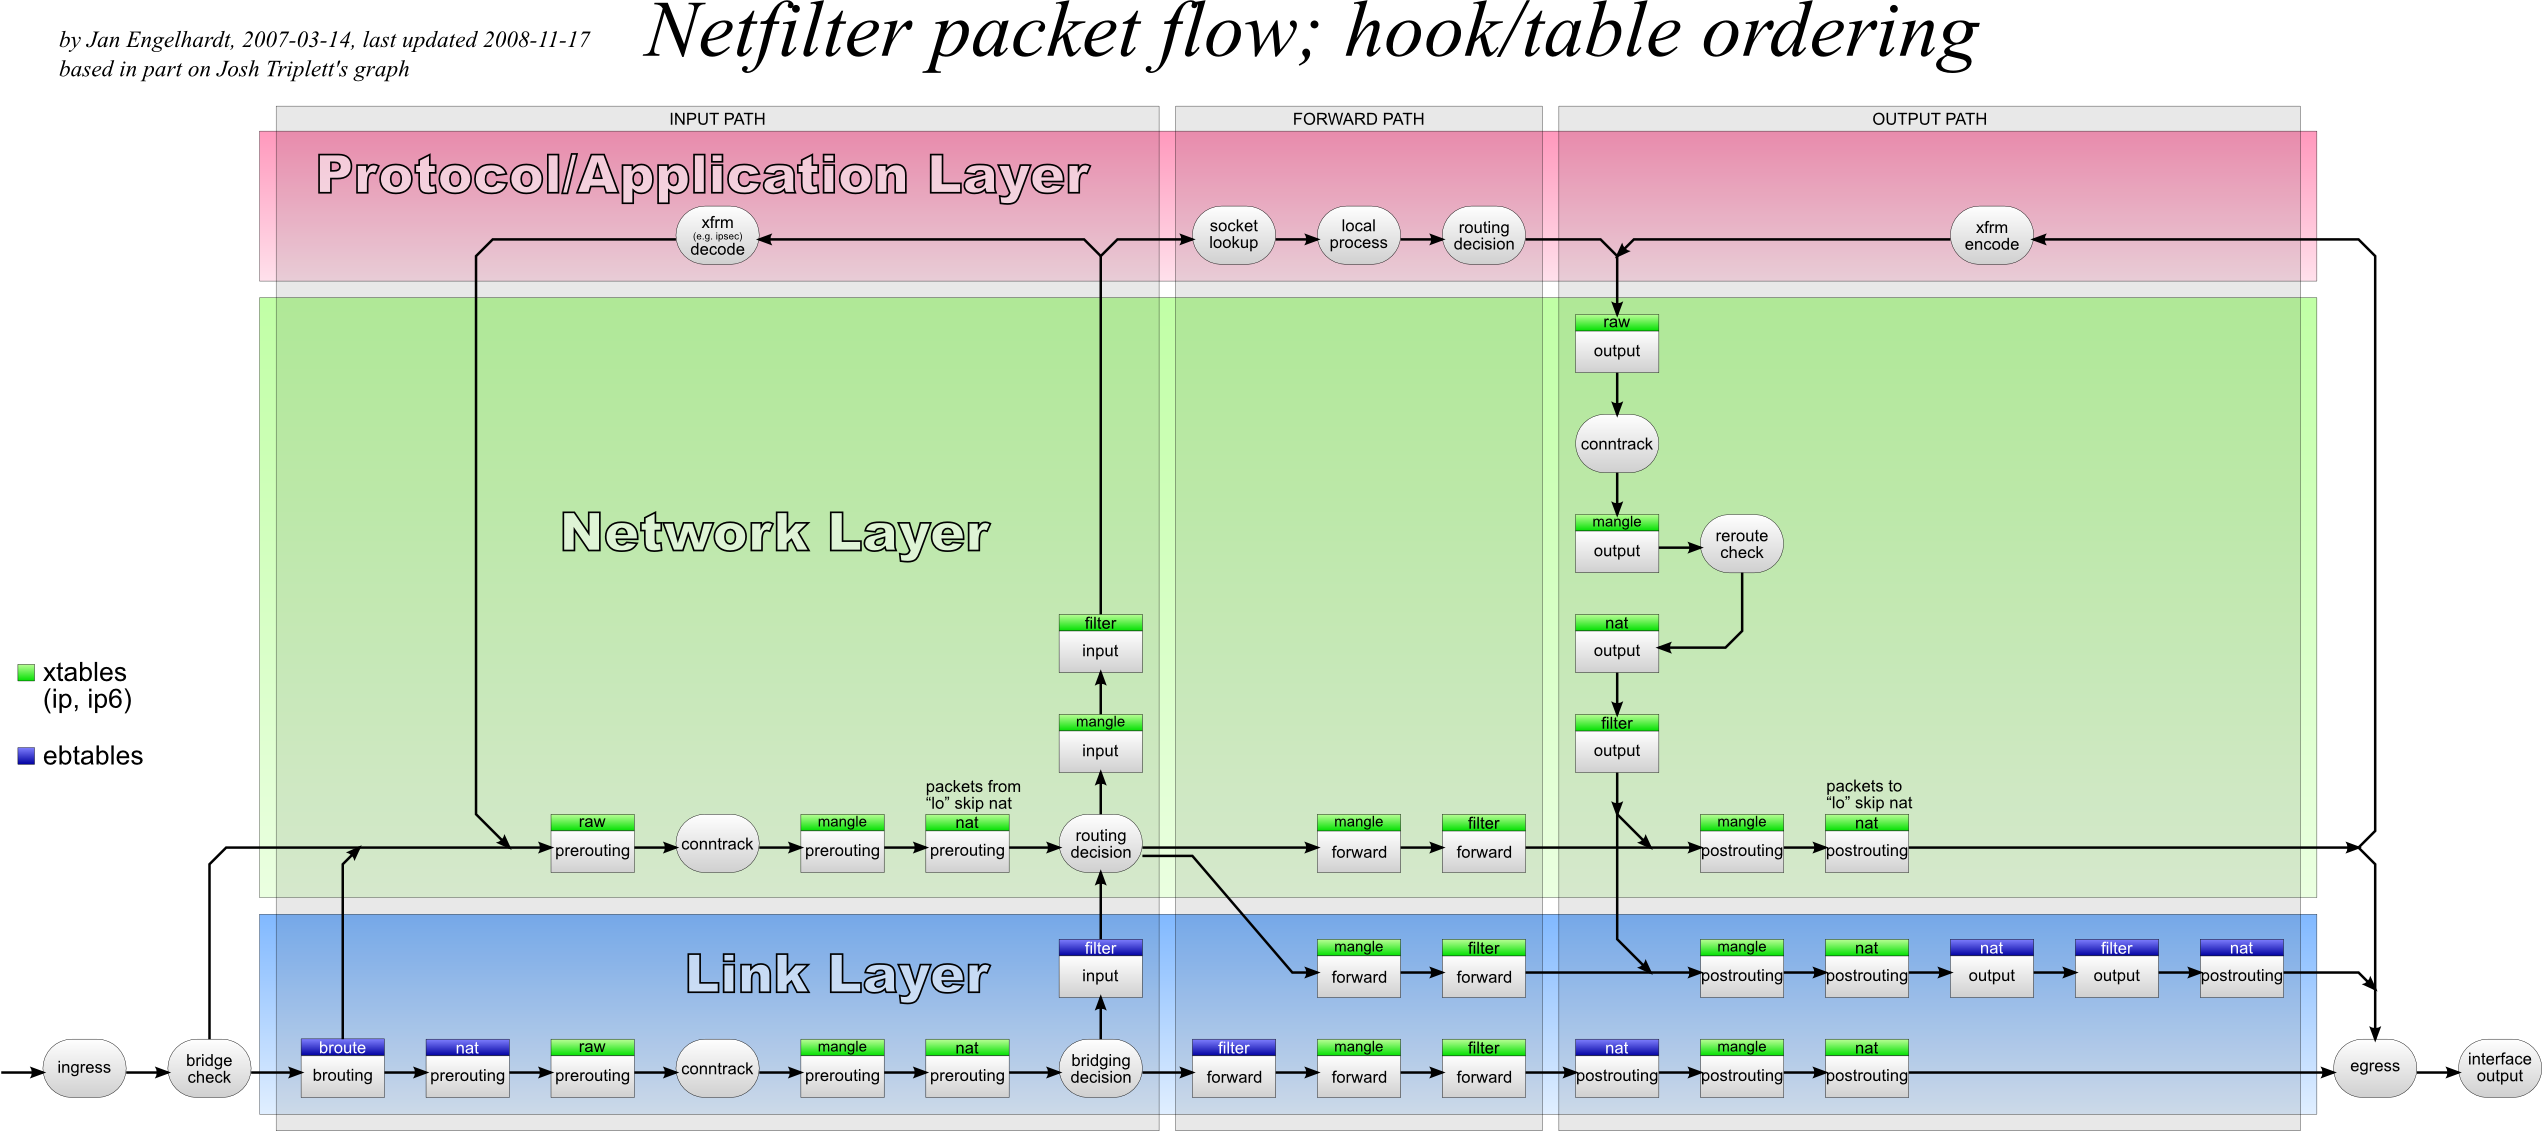
  • Como funciona?
  • Regras do Iptables
    • Salvando Regras
      • Baseado em Debian
      • Baseado em RedHat
    • Listar todas as regras iptables ativas com verbose
    • Listar todas as regras iptables ativas com linhas numéricas e verbose
    • Imprimir todas as regras iptables ativas
    • Listar Regras como Tabelas para a cadeia INPUT
    • Imprimir todas as especificações de regras na cadeia INPUT
    • Mostrar Contagens de Pacotes e Tamanho Agregado
    • Para exibir regras das cadeias INPUT ou OUTPUT com linhas numéricas e verbose
    • Eliminar Regra por Cadeia e Número
    • Eliminar Regra por Especificação
    • Limpar Todas as Regras, Eliminar Todas as Cadeias e Aceitar Tudo
    • Limpar Todas as Cadeias
    • Limpar uma Única Cadeia
    • Inserir Regras de Firewall
    • Permitir Conexões de Loopback
    • Permitir Conexões de Entrada Estabelecidas e Relacionadas
    • Permitir Conexões de Saída Estabelecidas
    • Interno para Externo
    • Descartar Pacotes Inválidos
    • Bloquear um Endereço IP
    • Bloquear um Endereço IP e Rejeitar
    • Bloquear Conexões a uma Interface de Rede
    • Permitir Todo SSH de Entrada
    • Permitir SSH de Entrada de um Endereço IP ou Sub-rede Específico
    • Permitir SSH de Saída
    • Permitir Rsync de Entrada de um Endereço IP ou Sub-rede Específico
    • Permitir Todo HTTP de Entrada
    • Permitir Todo HTTPS de Entrada
    • Permitir Todo HTTP e HTTPS de Entrada
    • Permitir MySQL de um Endereço IP ou Sub-rede Específico
    • Permitir MySQL para uma Interface de Rede Específica
    • PostgreSQL de um Endereço IP ou Sub-rede Específico
    • Permitir PostgreSQL para uma Interface de Rede Específica
    • Bloquear SMTP de Saída
    • Permitir Todo SMTP de Entrada
    • Permitir Todo IMAP de Entrada
    • Permitir Todo IMAPS de Entrada
    • Permitir Todo POP3 de Entrada
    • Permitir Todo POP3S de Entrada
    • Descartar Endereço de Rede Privada na Interface Pública
    • Descartar Todo Tráfego de Saída para Redes do Facebook
    • Registrar e Descartar Pacotes
    • Registrar e Descartar Pacotes com Número Limitado de Entradas de Log
    • Descartar ou Aceitar Tráfego de Endereço MAC
    • Bloquear ou Permitir Pedido de Ping ICMP
    • Especificar Múltiplas Portas com multiport
    • Balanceamento de Carga com random* ou nth*
    • Restringir o Número de Conexões com limit e iplimit*
    • Manter uma Lista de Conexões Recentes para Correspondência
    • Correspondência contra uma string* na Carga de Dados de um Pacote
    • Regras Baseadas em Tempo com time*
    • Correspondência de Pacotes com Base em Valores TTL
    • Proteção contra varredura de portas
    • Proteção contra força bruta SSH
    • Proteção contra inundação SYN
      • Mitigando Inundações SYN com SYNPROXY
    • Bloquear Novos Pacotes que Não São SYN
    • Forçar verificação de pacotes fragmentados
    • Pacotes XMAS
    • Descartar todos os pacotes NULL
    • Bloquear Valores MSS Incomuns
    • Bloquear Pacotes com Flags TCP Falsas
    • Bloquear Pacotes de Sub-redes Privadas (Spoofing)
  • Exemplos de configuração avançada
    • Manipulação de pacotes em Python usando o alvo NFQUEUE
      • ACEITAR todos os pacotes de uma fonte específica em (filter:INPUT) e DESCARTAR todo o resto
      • Escreva seu próprio script de port knocking para proteger o acesso SSH

Ferramentas para ajudar a configurar o Iptables

Baixar ferramenta